Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CobaltBus — Cobalt Strike Externe C2-Integration mit Azure Servicebus, C2-Traffic über Azure Servicebus | Kitploit

Tools/GitHubGitHub/flangvik/cobaltbus
Exploit-FrameworksCloud-SicherheitCommand and ControlPayload-Entwicklung
GitHubflangvik/cobaltbus

CobaltBus

Cobalt Strike Externe C2-Integration mit Azure Servicebus, C2-Traffic über Azure Servicebus

Repository anzeigen
2474384vor 4 JahrenVon Kitploit geprüft
Teilen

CobaltBus

Cobalt Strike External C2 Integration mit Azure Servicebus, C2-Traffic via Azure Servicebus
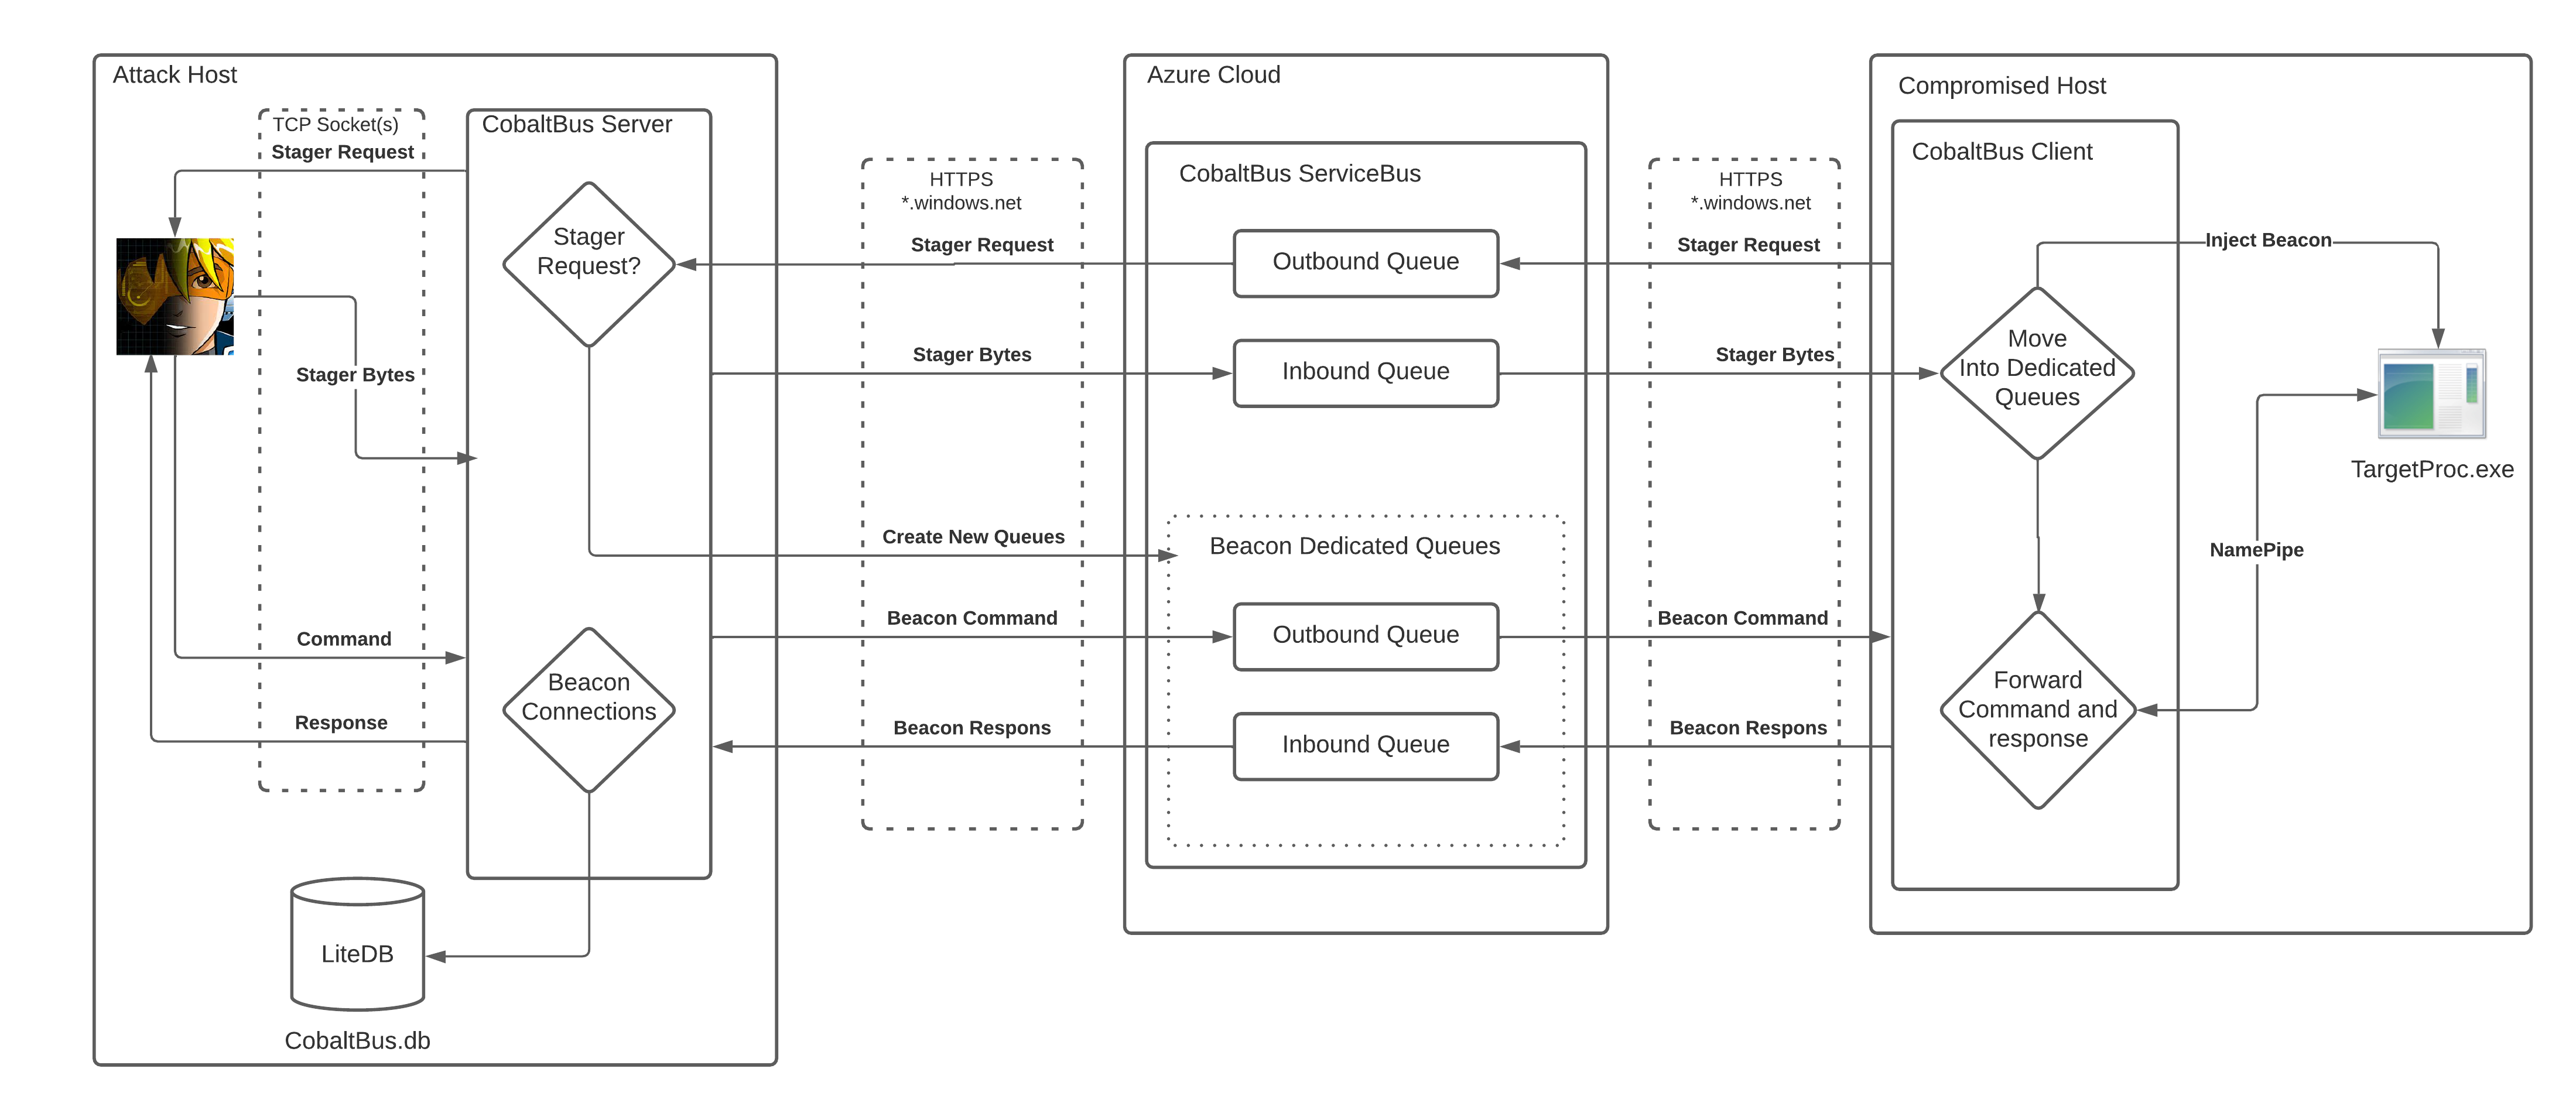
FlowDiag

Einrichtung

  1. Erstellen Sie einen Azure Service Bus
  2. Erstellen Sie eine Shared Access Policy (Verbindungszeichenfolge), die nur Senden und Empfangen kann
  3. Bearbeiten Sie die statische connectionString-Variable in den Beacon C#-Projekten, sodass sie dem Wert der "Primary Connection String" für die in Schritt 2 erstellte Shared Access Policy entspricht.
  4. Die gleichen Variablen müssen für das CobaltBus-Projekt aktualisiert werden, jedoch muss die "Primary Connection String" für die Shared Access Policy "RootManageSharedAccessKey" verwendet werden. (Benötigt die "manage"-Berechtigung)
  5. Richten Sie Cobalt ein und starten Sie einen externen C2-Listener auf Port 4444, 127.0.0.1 (kann durch Bearbeiten der Variablen ExternalC2Port und ExternalC2Ip im C#-Projekt geändert werden)

Demo-Video

Demo YouTube-Video

Wie funktioniert es?

Die CobaltBus DotNetCore-Binärdatei, die in CobaltStrikes ExternalC2 integriert ist, erstellt eine lokale SqliteDB, um mehrere Beacons zu verfolgen. Die eingehenden Nachrichten an CobaltBus werden erfasst und in die Datenbank geschrieben. Die Datenbanken mit den Namen "CobaltBus.db" und "CobaltBus-log.db" werden im Verzeichnis erstellt, aus dem CobaltBus.dll ausgeführt wird. Sobald eine Beacon-Binärdatei ausgeführt wird, sendet sie eine "INITIALIZE"-Nachricht an die baseQueueName-Warteschlange mit einer zufällig generierten BeaconId und einem Pipename. Der CobaltBus-Handler erfasst dies, erstellt zwei neue Warteschlangen basierend auf der gesendeten BeaconId und wechselt in diese, fordert Stager-Shellcode von CobaltStrike an und sendet ihn als "INJECT"-Nachricht zurück in die neue Warteschlange. Von hier aus injiziert das Beacon-Projekt den erfassten Shellcode in den Speicher und stellt eine Verbindung zum CobaltStrike-Beacon über den generierten Pipe-Namen her. Wenn ein Befehl von CobaltBus ausgegeben wird, wird er in die entsprechende Beacon-Warteschlange und dann in den Beacon-Pipe-Namen verschoben.

Opsec-Überlegungen

Der aktuelle Nachrichtenfluss hat mehrere Mängel, die behoben werden müssten, bevor ich ihn für reale Operationen in Betracht ziehen würde. Betrachten Sie dies als einen schmutzigen POC. Wenn es nur eine Maus und einen C2-Experten gäbe, der dies sicher nutzbar machen könnte....

Danksagungen

Großer Dank gilt der Arbeit von @ryHanson https://github.com/ryhanson/ExternalC2

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →