
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 emicoecommerce/magento-apsb22-48-security-patches
Dieses Repository enthält mögliche Sicherheitspatches für die Magento APSB22-48 und CVE-2022-35698 Sicherheitslücke.
 josue87/givemesecrets
Verwenden Sie reguläre Ausdrücke, um sensible Informationen aus einem bestimmten Repository (GitHub, pip oder npm) zu extrahieren.
 dr4k0nia/tooling-playground
Eine Sammlung kleiner Skripte und Tools zur Deobfuskation und Malware-Analyse.
 seanwrightsec/cve-2022-42889-poc
Proof of Concept für die Apache commons-text-Schwachstelle CVE-2022-42889.
 rakosn1cek/oversight
Ein leichtgewichtiger Sicherheitsauditor und eine Sandbox für Shell-Skripte. Oversight kombiniert eine Static-Analysis-Engine (Rust) mit Dynamic…
 raoufmaklouf/jsecret
Schneller, auf Go basierender statischer Scanner zur Erkennung sensibler Daten (API-Schlüssel, Tokens, Passwörter) in JavaScript-Dateien und…
 eset/wslink-vm-analyzer
WslinkVMAnalyzer ist ein Tool, das die Analyse von Code erleichtert, der durch eine virtuelle Maschine geschützt wird, die in der Malware Wslink…
 cookiengineer/exocomp
Selbst gehostete Multi-Agenten-Umgebung für Go mit LLM-gestützten Pentesting-Agenten (exploiter, reverser, threathunter, webscanner), die…
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 makerchecker/makerchecker
Open-Source-Sicherheits-Gateway & statischer Scanner für KI-Agenten. Durchsetzung von rollenbasierter Zugriffskontrolle (RBAC),…
 muhammadwaseem29/cve-2025-53770
Nicht authentifizierte Remotecodeausführung durch unsichere Deserialisierung in Microsoft SharePoint Server (CVE-2025-53770)
 codeshield-security/log4jshell-bytecode-detector
Lokaler Bytecode-Scanner für die Log4JShell-Schwachstelle (CVE-2021-44228)
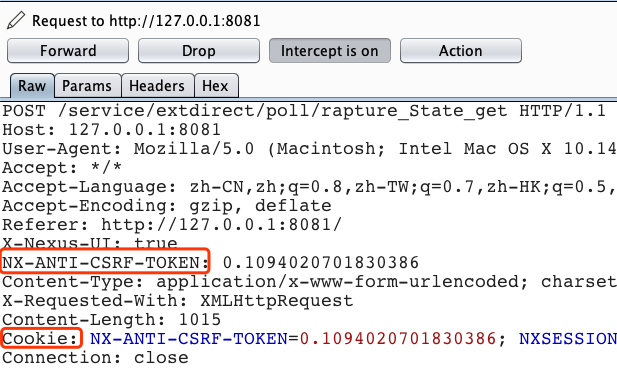 magicming200/cve-2020-10199_cve-2020-10204
Ein-Klick-Erkennungstool für die Schwachstellen CVE-2020-10199 und CVE-2020-10204, mit grafischer Benutzeroberfläche. CVE-2020-10199 and…
 ariary/trojansourcefinder
🔎 Hilft, die Trojan Source-Sicherheitslücke im Code zu finden 👀 . Nützlich für Code-Reviews in Projekten mit mehreren Mitwirkenden (CI/CD).
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC für CVE-2026-3891 — Nicht authentifizierter beliebiger Datei-Upload, der zu Remote Code Execution in Pix for WooCommerce <= 1.5.0 führt.
 ab1gale/phpcms-2008-cve-2018-19127
Proof-of-Concept-Exploit für CVE-2018-19127 in phpcms 2008, der Remote-Code-Ausführung über einen manipulierten Template-Parameter demonstriert, was…
 aethervm/aethervm
LLVM-native Binäranalyse- und Emulationsplattform, die AArch64- und x86_64-Maschinencode nach LLVM IR hebt für Instrumentierung, Deobfuskierung und…
 s4dhul4bs/vimana-framework
Vimana ist ein experimentelles Sicherheitstool, das Ressourcen für die Überprüfung von Python-Webanwendungen bereitstellen soll.








