
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 githubsecuritylab/seclab-taskflows-fuzzing
Eine LLM-gesteuerte Fuzzing-Pipeline, angetrieben durch den GitHub Security Lab Taskflow Agent
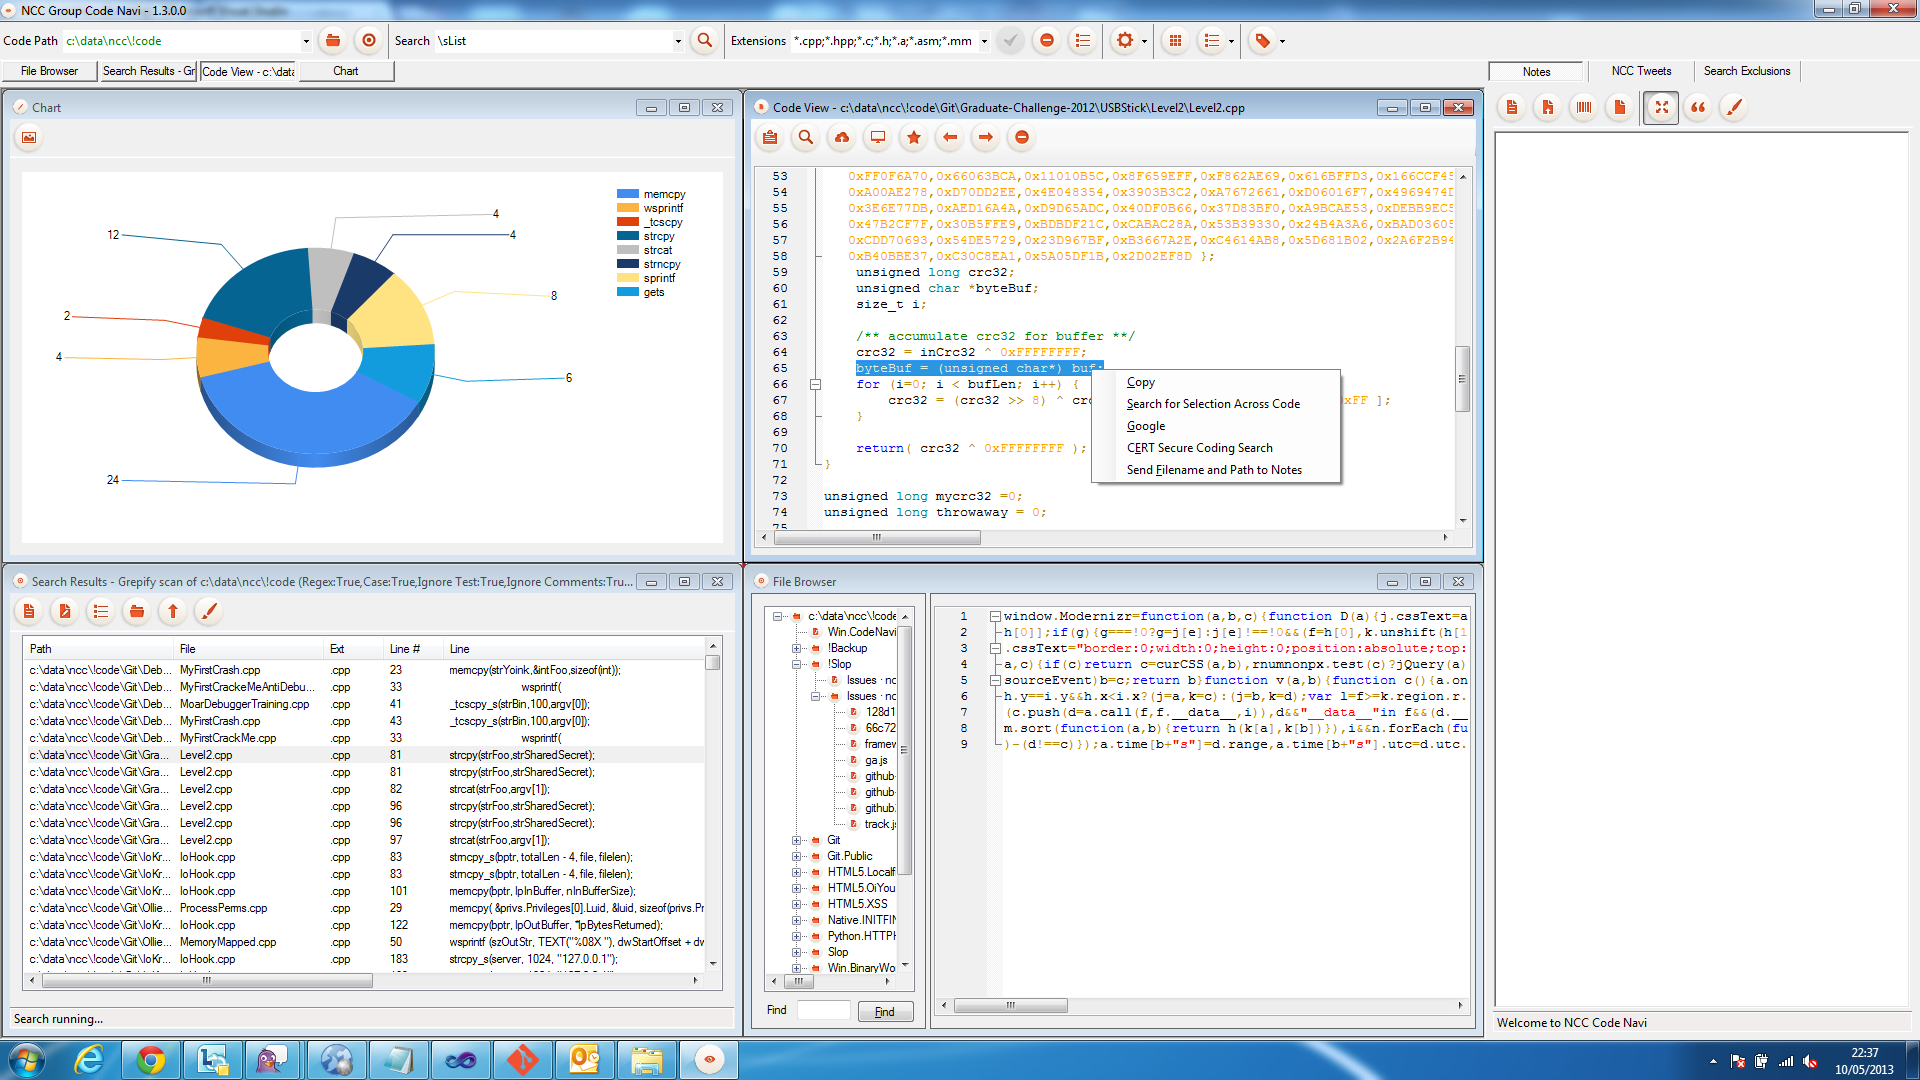 nccgroup/ncccodenavi
NCC Code Navigator
 atmoner/githubfind3r
Kommandozeilen-Tool für schnelles Durchsuchen von GitHub-Repositories, Benutzern und Commits, um Open-Source-Intelligence und codebezogene…
 blackvectorops/semantic_firewall
Erzeuge deterministische semantische Fingerabdrücke für Go-Funktionen. Erkenne Backdoors im xz-Stil und verifiziere semantische Äquivalenz mithilfe…
 zydak/leetobfuscator
Verschleiert C/C++ durch LLVM-Pässe: String-Verschlüsselung, Kontrollfluss-Abflachung, MBA-Rewriting und Anti-Analyse, um Reverse Engineering zu…
 jra89/cve-2019-19634
Dies ist ein Filter-Bypass-Exploit, der zu beliebigem Datei-Upload und Remote-Code-Ausführung in class.upload.php <= 2.0.4 führt.
 neuralprogram/qlcoder
Agentic Framework zum Synthetisieren von CodeQL-Abfragen
 yaklang/javajive
Reiner-Go Java-Decompiler und Serialisierungsoperator
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 runreveal/sigmalite
Go-Bibliothek zum Parsen und Ausführen von Sigma-Erkennungsregeln gegen Log-Einträge, die Feldmodifikatoren, CIDR-Abgleich und benutzerdefinierte…
 nccgroup/icpin
Ein Pintool zur Überwachung von Integritätsprüfungen
 brianwrf/cve-2018-11788
Apache Karaf XXE-Schwachstelle (CVE-2018-11788)
 owasp/secure-coding-practices-quick-reference-guide
Der Schnellreferenz-Leitfaden für sichere Codierungspraktiken von OWASP
 n7on/dllspy
Ermitteln Sie Eingabeoberflächen und Sicherheitsprobleme in kompilierten .NET-Assemblys – ohne sie auszuführen.
 hazcod/claudleak
Jage nach KI-Coding-Artefakten, die Geheimnisse enthalten.
 mustafabilgici/sucoshscanny
"Sucosh" ist ein automatisiertes Scanner- und Bewertungsframework für Quellcode-Schwachstellen für Python (Flask-Django) und NodeJs, das in der Lage…
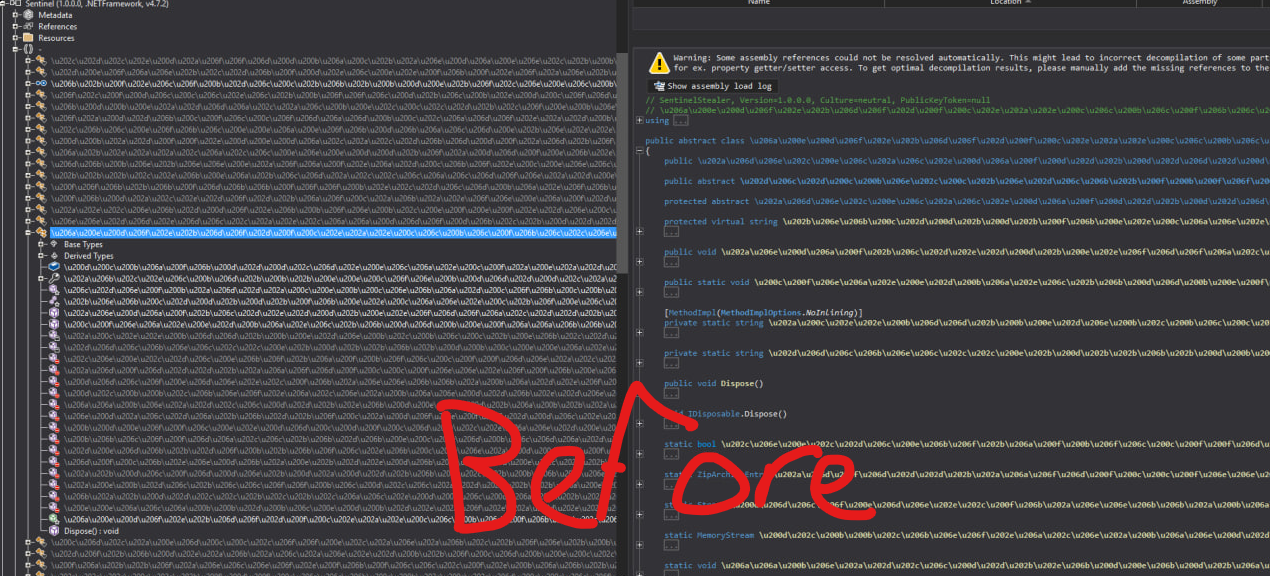 zypherion-technologies/unconfuserex
Ein ConfuserEx2 Deobfuscator mit Unterstützung für Anti-Tamper, Compressor, Constants, Control Flow und Resource Recovery.
 ga1ois/blackhat-europe-2022
Selektiere Bugs aus Binaries, bei denen das Muster CVE-1337-Days ähnelt.








