
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 is4yev/cve-2026-48909
Proof-of-Concept-Exploit für CVE-2026-48909: nicht authentifizierte Remote-Code-Ausführung durch PHP-Objektinjektion in JoomShaper SP LMS. Enthält…
 magiczer0/jackson_rce-cve-2019-12384
CVE-2019-12384 Schwachstellen-Testumgebung
 landonf/testability-cve-2014-1266
Demonstriert, dass SSLVerifySignedServerKeyExchange() trivial testbar ist.
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 simplylu/cve-2021-42694
Generieren Sie bösartige Dateien mithilfe kürzlich veröffentlichter homoglyphischer Angriffe (CVE-2021-42694)
 adamsjack711-ux/pkgxray
Sicherheit vor der Installation für KI-Agenten, npm-Pakete und MCP-Server. Lokale statische Analyse ohne Abhängigkeiten; normale Scans führen niemals…
 otsmane-ahmed/ci-supplychain-guard
Statisches Analysewerkzeug, das bösartige Abhängigkeiten in CI/CD-Pipelines mittels Musterabgleich und AST-Analyse erkennt, mit einem…
 wspr-ncsu/mininode
Statisches Analyse-CLI-Tool, das die Angriffsfläche von Node.js-Anwendungen reduziert, indem es Abhängigkeitsgraphen erstellt und nicht verwendete…
 ntanwir10/guardscan
100% Kostenlos und Open Source • Datenschutzorientierte Sicherheitsscans und KI Code Review CLI
 haile01/perl_spreadsheet_excel_rce_poc
POC für RCE-Schwachstelle in der ParseExcel-Bibliothek und auch in ParseXLSX, als abhängige Bibliothek.
 zack0x01/vuln-app-cve-2025-55182
# Bewusst verwundbare Next.js-Anwendung, die CVE-2025-55182 RCE durch unsichere Deserialisierung in React Server Components demonstriert. Enthält…
 ny1024/clawguard
Modulares Sicherheits-Toolkit für autonome Agenten mit statischer Analyse, Konfigurationsprüfung, Laufzeitüberwachung und Lieferkettenverifikation…
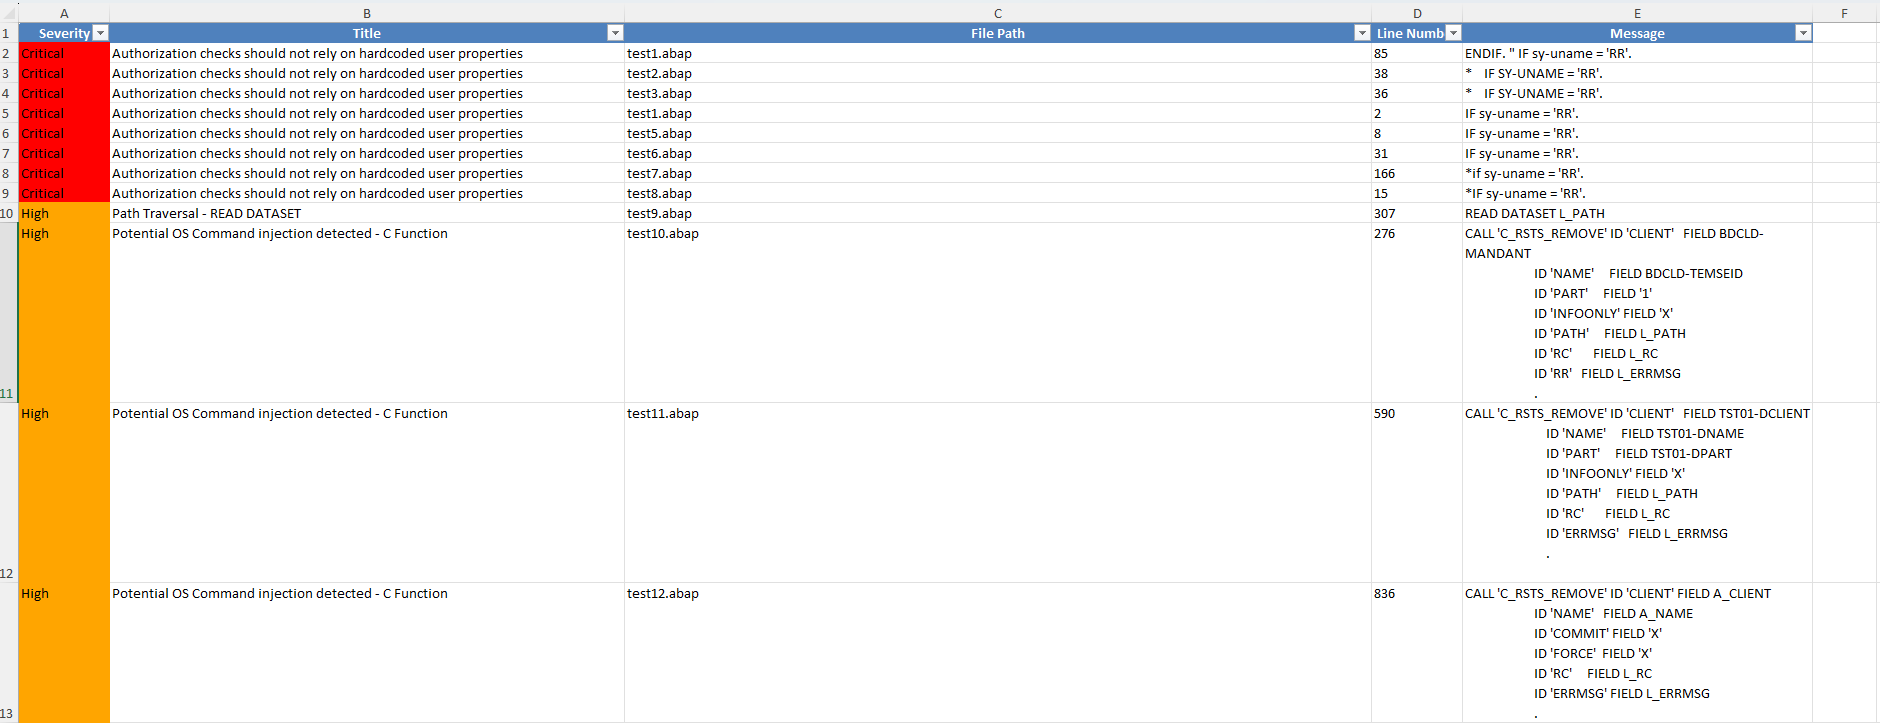 owasp/abap-code-scanner
ABAP-Code-Analysator
 koadt/poc-cve-2025-55182
Dieses Repository enthält einen POC von CVE-2025-55182, einer kritischen (CVSS-Score 10.0) Pre-Authentication-Remote-Code-Execution-Schwachstelle,…
 bio/vue-template-compiler-patched
Patched Vue 2.7.16 template compiler with fixes for CVE‑2024‑6783 and CVE-2024-9506
 synacktiv/weggli_rules_sstic2023
Kuratierte weggli-Abfragen für die statische Analyse von C/C++-Code, um gefährliche Funktionen, Stack-Probleme und malloc-Overflow-Schwachstellen zu…
 al1ex/blockchainsec
BlockChain Security
 alfarom256/cve-2022-45451
PoC für Acronis Arbitrary File Read - CVE-2022-45451








