
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 ahaggard2013/binaryninja-ollama
Plugin für Binary Ninja, das lokale Ollama-Modelle integriert, um Funktionen und Variablen in dekompiliertem HLIL-Code umzubenennen, wobei die…
 rvzsec/cve-2023-30547
PoC-Exploit für die VM2-Sandbox-Escape-Schwachstelle
 airbus-cert/ditto
Verschleiert PowerShell- und JavaScript-Skripte mithilfe von tree-sitter-basiertem Parsing mit mehreren konfigurierbaren Impostor-Profilen für…
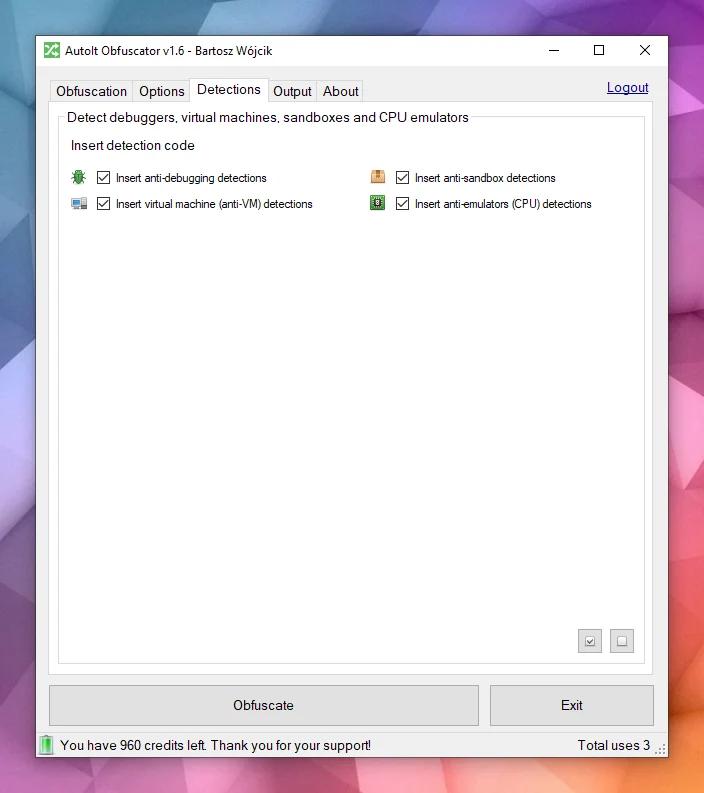 pelock/autoit-obfuscator
Verschleiert AutoIt-Skripte, um Quellcode vor Analyse, Reverse Engineering und Dekompilierung zu schützen, mithilfe fortschrittlicher Verschleierung…
 oxsecurity/codetotal
Analysieren Sie jeden Code-Ausschnitt, jede Datei oder jedes Repository, um mögliche Sicherheitslücken zu erkennen, wie z. B. Geheimnisse im Code,…
 intrinsec/comission
White-box-CMS-Sicherheitsscanner, der Core-, Plugin- und Theme-Versionen prüft, unbefugte Änderungen erkennt und bekannte Schwachstellen aus…
 0rshemesh/jadx-magic-strings
JADX-Plugin, das Methodennamen, Klassenreferenzen und Quellcodedateipfade aus String-Konstanten extrahiert, die in DEX-Dateien und dekompiliertem…
 spoofzu/jvmxray
Java-Anwendungszugriff auf geschützte Ressourcen als Logmeldungen externalisieren.
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 Batch
 nuts7/cve-2023-27372
SPIP vor 4.2.1 ermöglicht Remote-Codeausführung über Formularwerte im öffentlichen Bereich, weil die Serialisierung fehlerhaft behandelt wird. Die…
 farenhytee/database-sentinel
Open-Source-Sicherheitsaudits für Supabase: ein schreibgeschützter MCP-Server, ein CLI-Agent und ein Claude Skill. Findet RLS-Fehlkonfigurationen,…
 josue87/wp_hunter
Statische Analyse von WordPress-Plugins
 fergarrui/custom-bytecode-analyzer
Java-Bytecode-Analyzer, anpassbar über JSON-Regeln
 pelock/jobfuscator
Verschleiert Java-Quellcode, um ihn vor Reverse Engineering, Dekompilierung und Diebstahl geistigen Eigentums zu schützen. Benennt Variablen/Methoden…
 silverplate3/my-cves
CVE's, die ich gefunden habe. Technische Ausarbeitungen, Exploit-Beispiele und Fuzzing-Sitzungs-Walkthroughs
 githubsecuritylab/seclab-taskflows-fuzzing
Eine LLM-gesteuerte Fuzzing-Pipeline, angetrieben durch den GitHub Security Lab Taskflow Agent
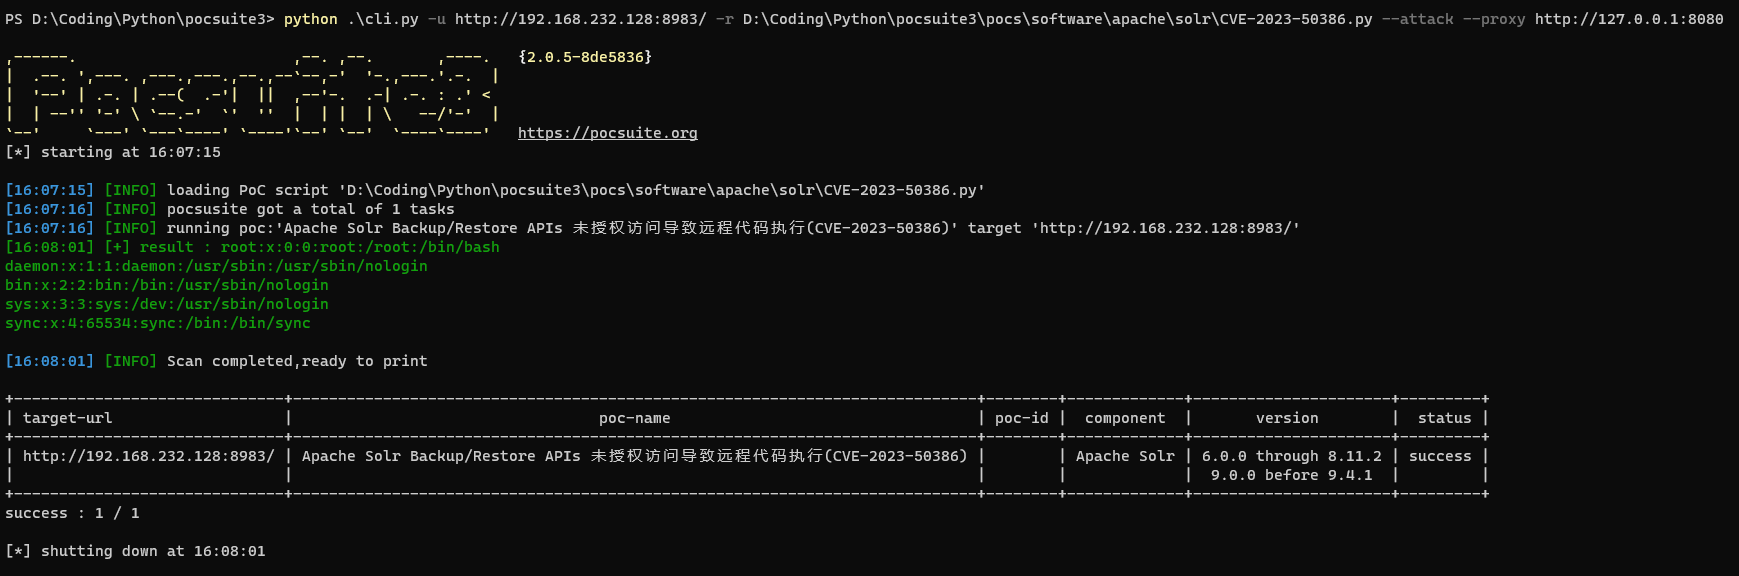 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
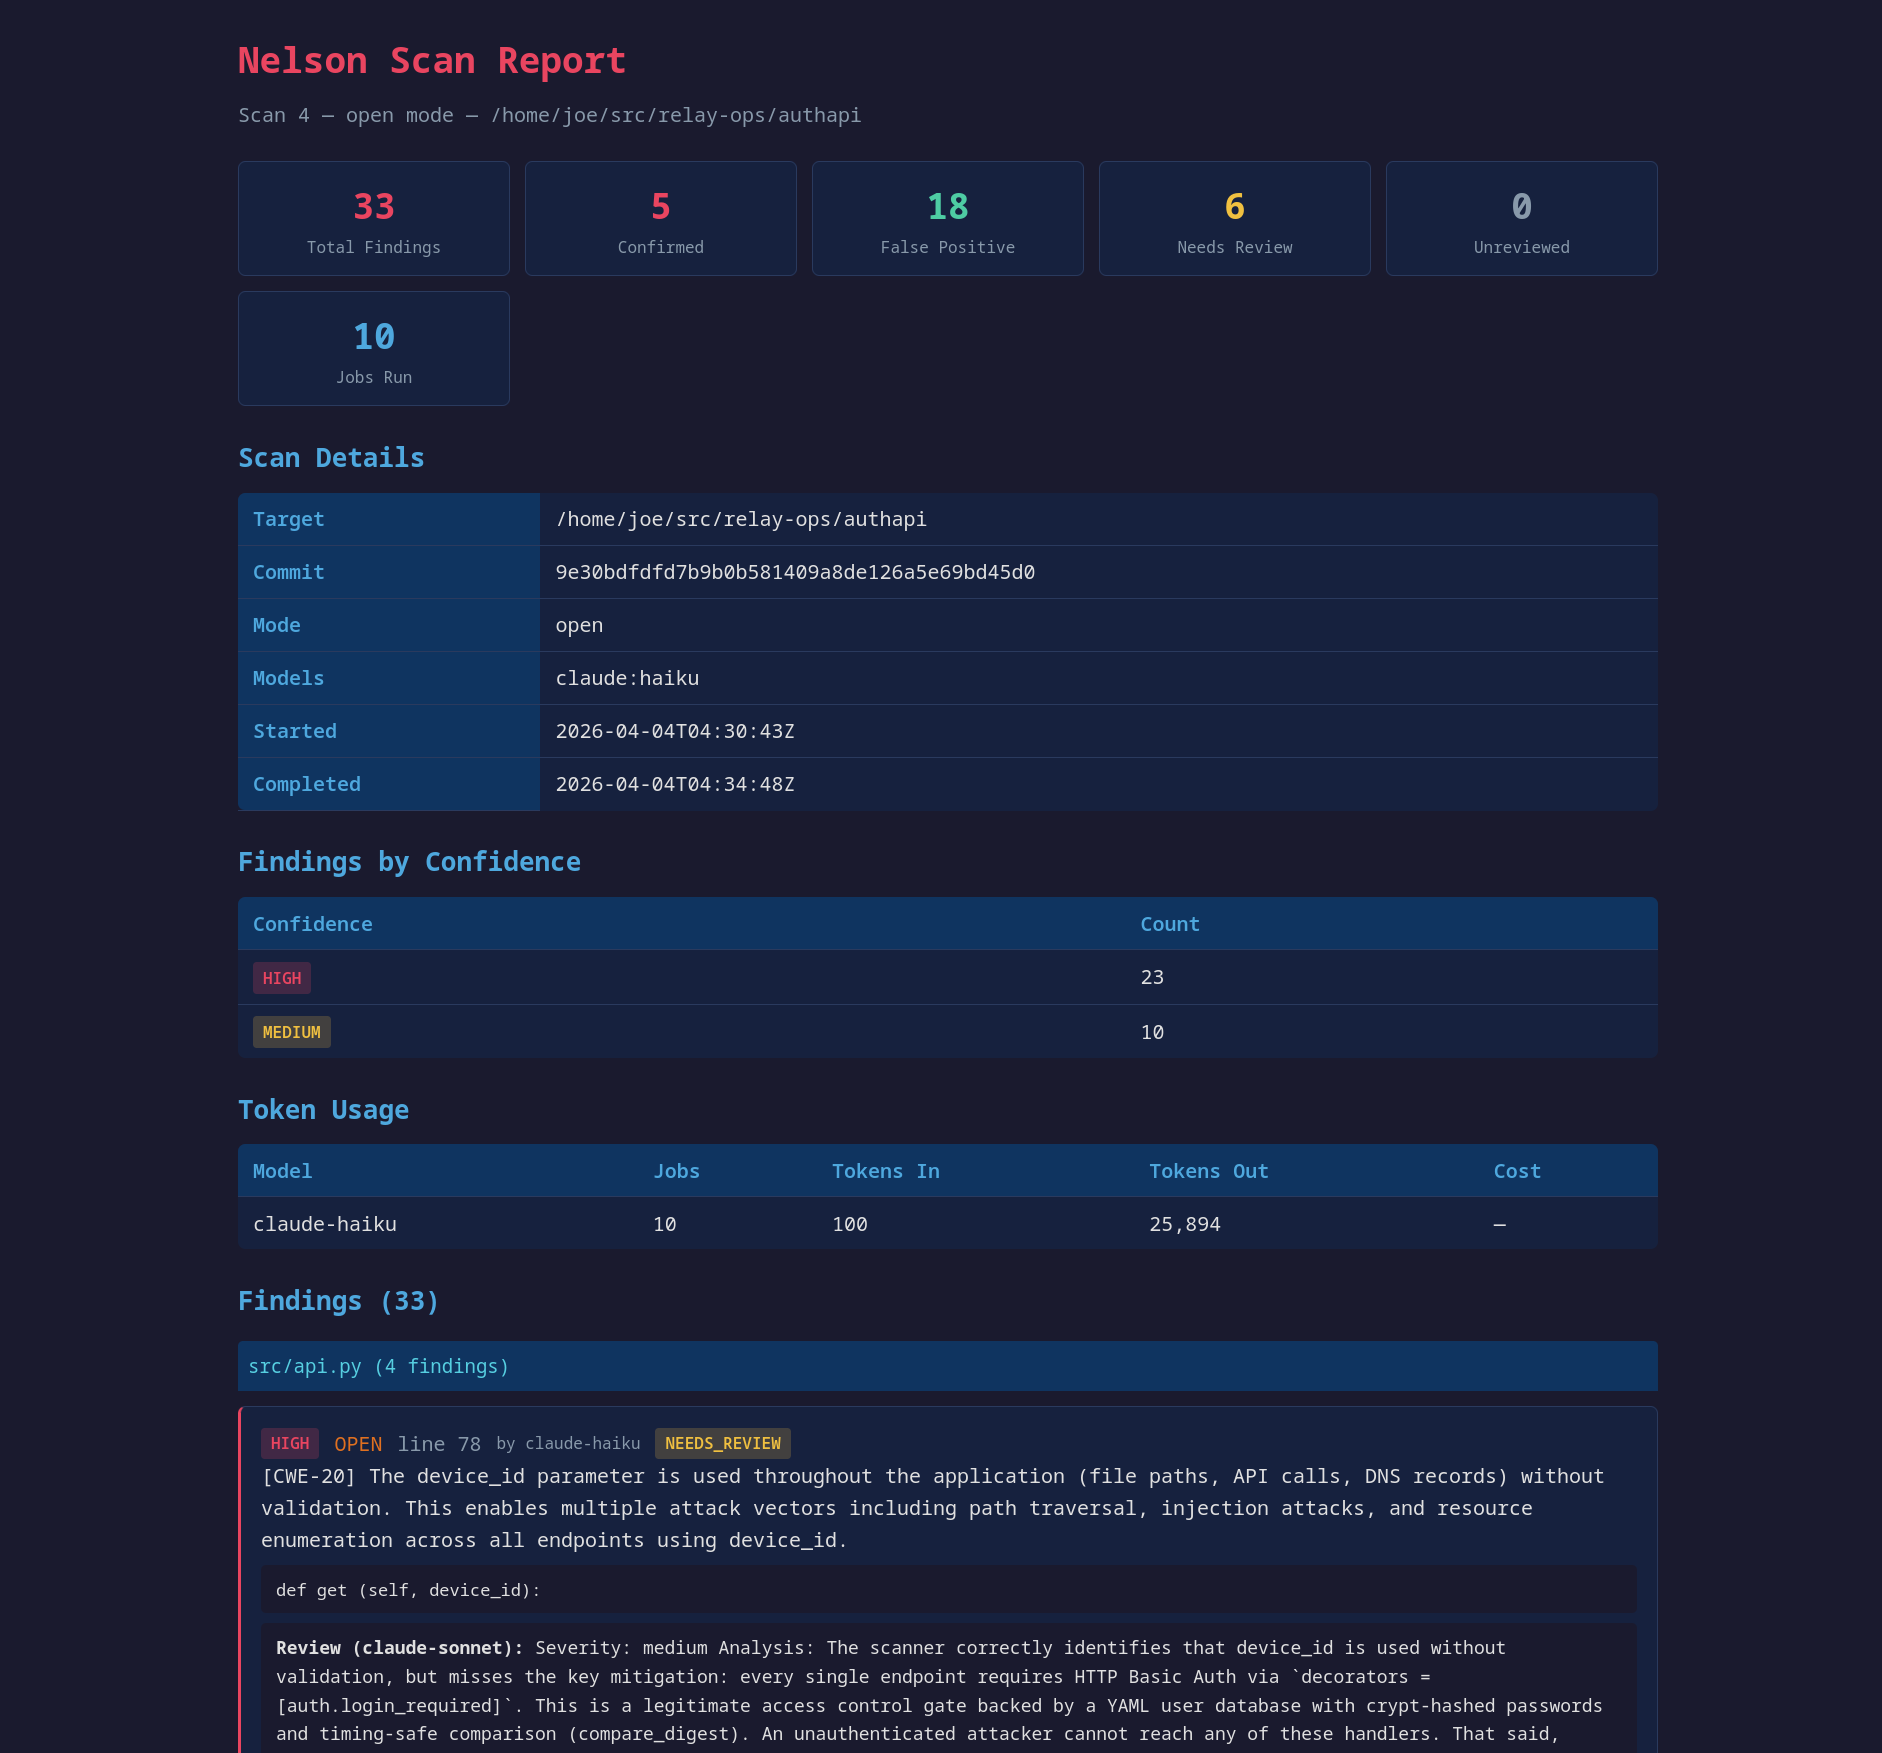 swelljoe/nelson
Schwachstellen durch einfaches Brute-Force finden








