Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-10199_CVE-2020-10204 — Ein-Klick-Erkennungstool für die Schwachstellen CVE-2020-10199 und CVE-2020-10204, mit grafischer Benutzeroberfläche. CVE-2020-10199 and CVE-2020-10204 Vul Tool with GUI. | Kitploit
Tools/GitHubGitHub/magicming200/cve-2020-10199_cve-2020-10204
SchwachstellenscannerSchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubmagicming200/cve-2020-10199_cve-2020-10204

CVE-2020-10199_CVE-2020-10204

Ein-Klick-Erkennungstool für die Schwachstellen CVE-2020-10199 und CVE-2020-10204, mit grafischer Benutzeroberfläche. CVE-2020-10199 and CVE-2020-10204 Vul Tool with GUI.

Repository anzeigen
25928vor 6 JahrenVon Kitploit geprüft
Teilen

MaiMeng CVE-2020-10199, CVE-2020-10204 Schwachstellenerkennungstool

Werkzeugbeschreibung

In meiner Freizeit habe ich dieses kleine Tool in Java geschrieben. Es unterstützt die Ein-Klick-Erkennung der Schwachstellen CVE-2020-10199 und CVE-2020-10204, mit einer grafischen Benutzeroberfläche. Um die Stabilität der Erkennung zu gewährleisten, verwendet das Payload Zufallszahlen. Dieses Tool darf ausschließlich von Sicherheitsexperten im Rahmen der geltenden Gesetze und Vorschriften verwendet werden. Missbrauch erfolgt auf eigene Verantwortung.
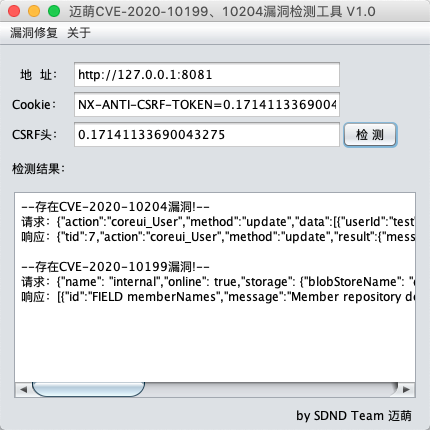
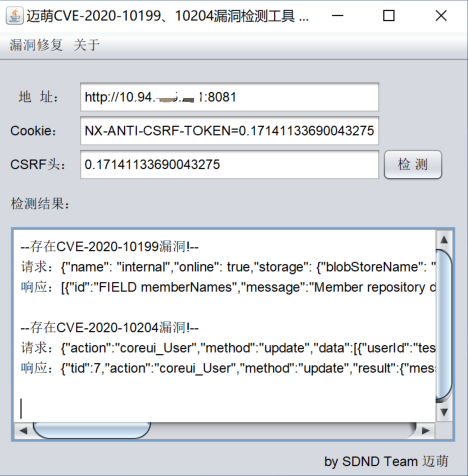
Screenshots

Verwendung

  1. Melden Sie sich im Backend an;
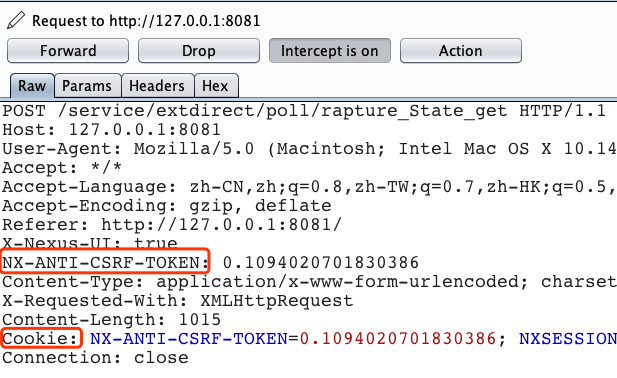
  2. Erfassen Sie das Cookie und das scrf-Attribut nach dem Login;
  3. Öffnen Sie dieses Tool, füllen Sie die relevanten Informationen aus und klicken Sie auf Erkennung.

Systemanforderungen

Plattformunabhängig, JRE >= 1.6.

Hintergrund der Schwachstellen

Sonatype Nexus ist ein Repository-Verwaltungssystem für Maven. Es bietet leistungsstarke Funktionen wie Repository-Verwaltung und Artefaktsuche und kann verwendet werden, um einen privaten Maven-Repository-Server einzurichten. Dabei werden Remote-Repositories proxifiziert und gleichzeitig lokale Repositories verwaltet, um Bandbreite und Zeit zu sparen. In Nexus Repository Manager OSS/Pro 3.21.1 und früheren Versionen können authentifizierte Angreifer durch JavaEL-Expression-Injection Remote Code Execution ausführen und Systemberechtigungen erlangen.

CVE-2020-10199 offizielle Mitteilung: https://support.sonatype.com/hc/en-us/articles/360044882533-CVE-2020-10199-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

CVE-2020-10204 offizielle Mitteilung: https://support.sonatype.com/hc/en-us/articles/360044356194-CVE-2020-10204-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Betroffene Versionen

CVE-2020-10199: Nexus Repository Manager OSS/PRo <= 3.21.1, benötigt ein Konto mit niedrigen Berechtigungen.

CVE-2020-10204: Nexus Repository Manager OSS/PRo <= 3.21.1, benötigt ein Administratorkonto.

Behebung

Aktualisieren Sie Nexus Repository Manager OSS/Pro auf die neueste Version. Download: https://help.sonatype.com/repomanager3/download?_ga=2.58824877.1855790103.1586413660-404515824.1586413660


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →