
 #1
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 PoC-Code für CVE-2021-25641 RCE via Deserialisierung nicht vertrauenswürdiger Daten; betrifft Versionen <= 2.7.6 mit…
 atmoner/githubfind3r
Kommandozeilen-Tool für schnelles Durchsuchen von GitHub-Repositories, Benutzern und Commits, um Open-Source-Intelligence und codebezogene…
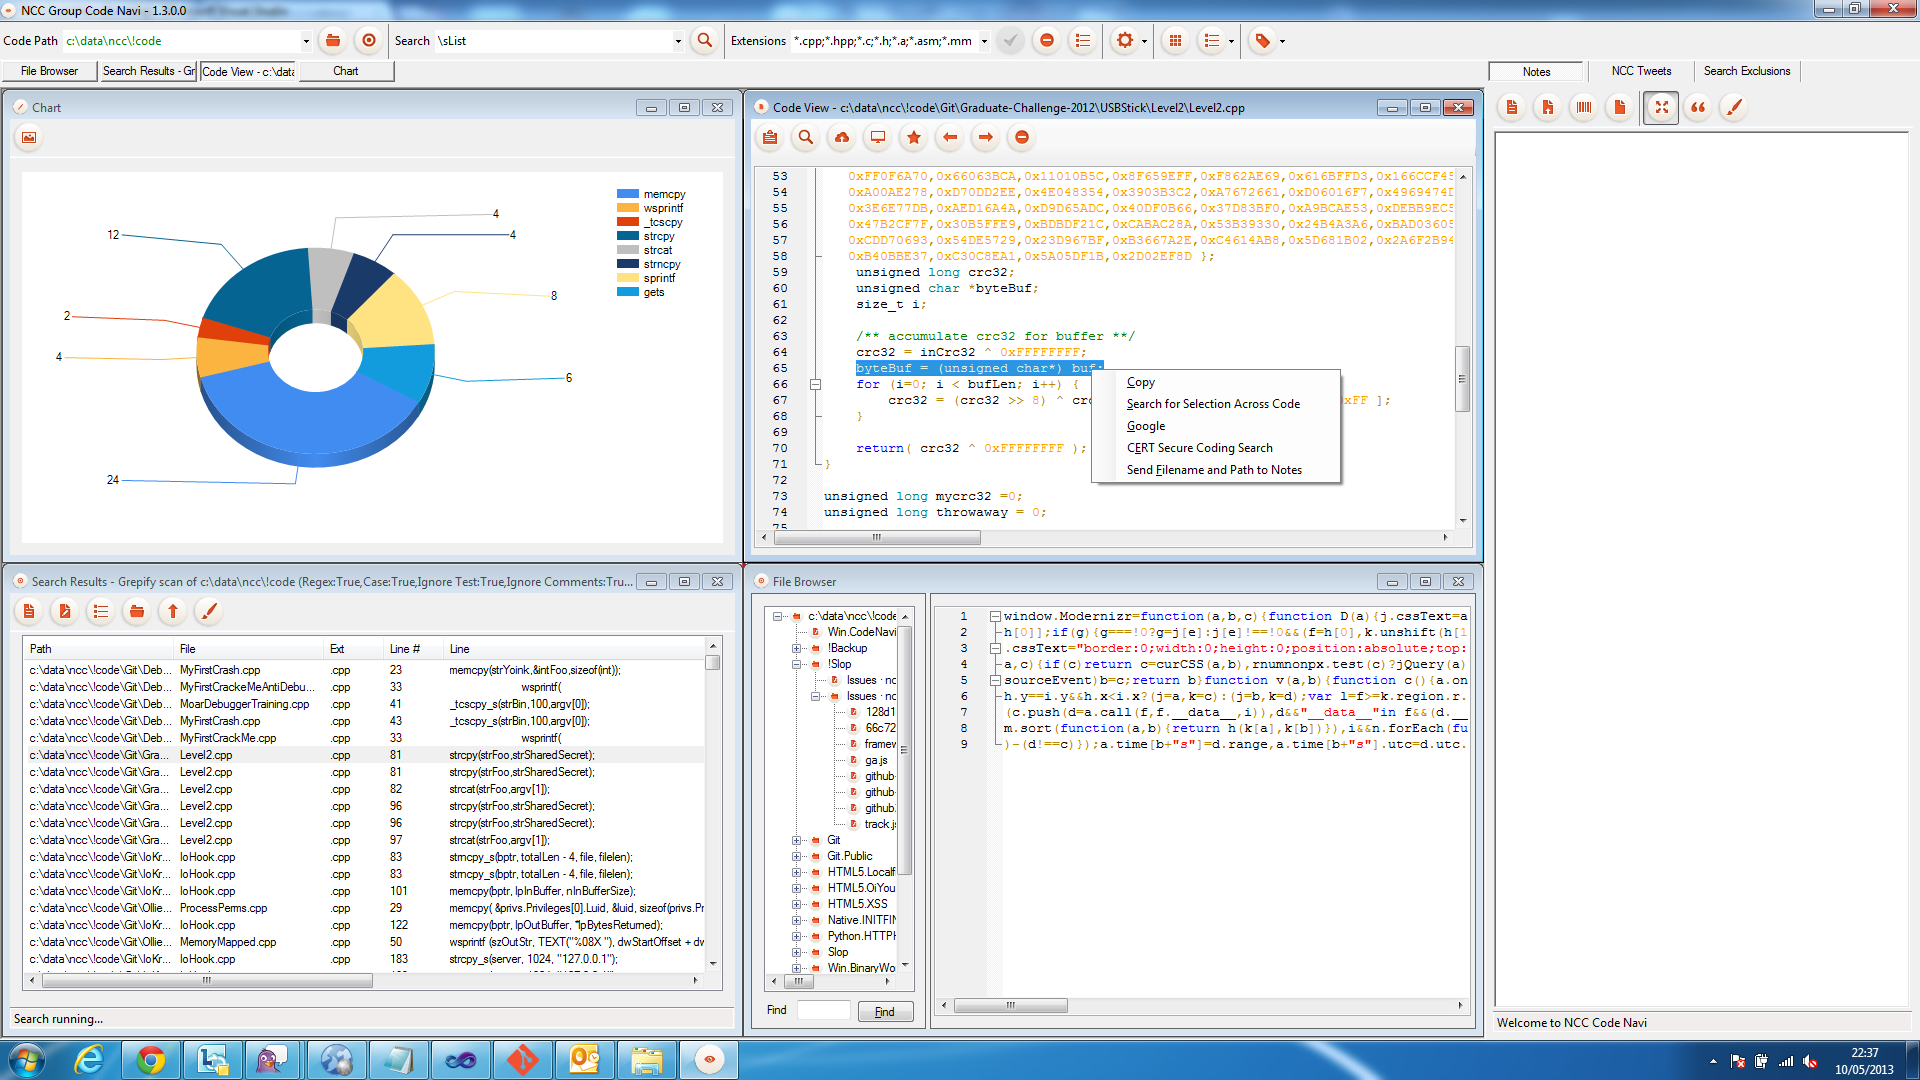 nccgroup/ncccodenavi
NCC Code Navigator
 jra89/cve-2019-19634
Dies ist ein Filter-Bypass-Exploit, der zu beliebigem Datei-Upload und Remote-Code-Ausführung in class.upload.php <= 2.0.4 führt.
 jas502n/cve-2020-1947
Apache ShardingSphere UI YAML-Parsing Remote-Code-Execution-Schwachstelle
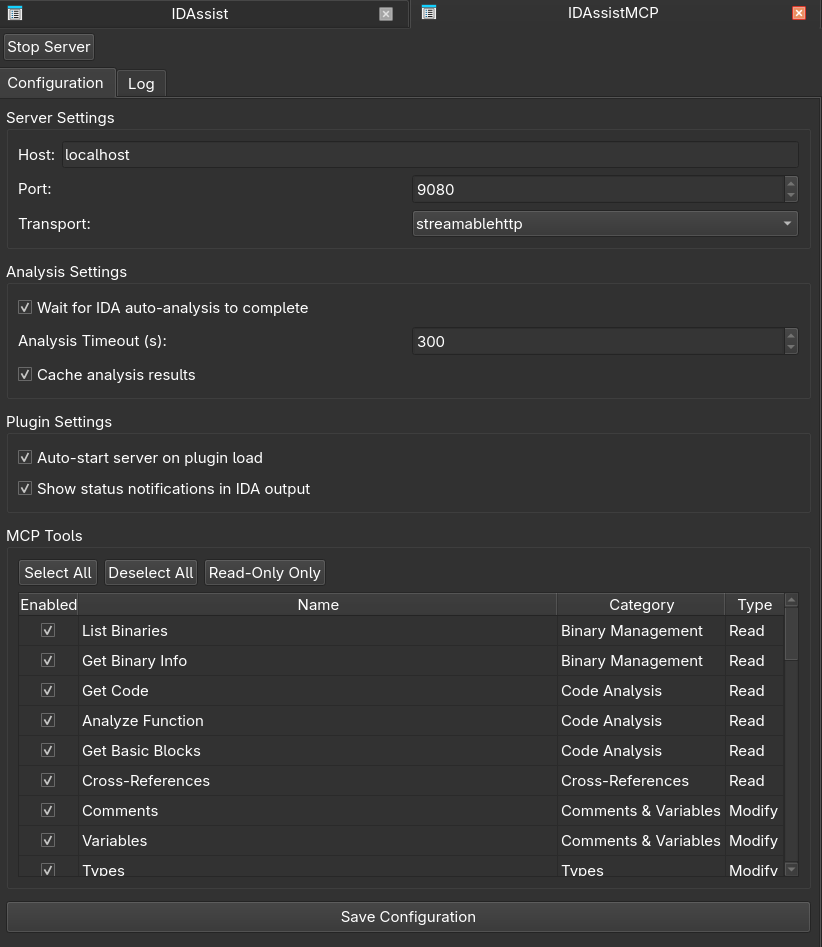 symgraph/idassistmcp
Eigenständiges MCP-Server-Plugin für IDA Pro.
 runreveal/sigmalite
Go-Bibliothek zum Parsen und Ausführen von Sigma-Erkennungsregeln gegen Log-Einträge, die Feldmodifikatoren, CIDR-Abgleich und benutzerdefinierte…
 brianwrf/cve-2018-11788
Apache Karaf XXE-Schwachstelle (CVE-2018-11788)
 nccgroup/icpin
Ein Pintool zur Überwachung von Integritätsprüfungen
 hazcod/claudleak
Jage nach KI-Coding-Artefakten, die Geheimnisse enthalten.
 n7on/dllspy
Ermitteln Sie Eingabeoberflächen und Sicherheitsprobleme in kompilierten .NET-Assemblys – ohne sie auszuführen.
 mustafabilgici/sucoshscanny
"Sucosh" ist ein automatisiertes Scanner- und Bewertungsframework für Quellcode-Schwachstellen für Python (Flask-Django) und NodeJs, das in der Lage…
 ga1ois/blackhat-europe-2022
Selektiere Bugs aus Binaries, bei denen das Muster CVE-1337-Days ähnelt.
 farenhytee/database-sentinel
Claude Skill zur Prüfung Ihrer Projekte auf RLS-Fehlkonfigurationen, offengelegte Schlüssel, Authentifizierungsumgehungen und Speicherschwachstellen.…
 owasp/secure-coding-practices-quick-reference-guide
Der Schnellreferenz-Leitfaden für sichere Codierungspraktiken von OWASP
 emicoecommerce/magento-apsb22-48-security-patches
Dieses Repository enthält mögliche Sicherheitspatches für die Magento APSB22-48 und CVE-2022-35698 Sicherheitslücke.
 josue87/givemesecrets
Verwenden Sie reguläre Ausdrücke, um sensible Informationen aus einem bestimmten Repository (GitHub, pip oder npm) zu extrahieren.









