Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SucoshScanny — "Sucosh" ist ein automatisiertes Scanner- und Bewertungsframework für Quellcode-Schwachstellen für Python (Flask-Django) und NodeJs, das in der Lage ist, Code-Reviews in Webanwendungsentwicklungs- oder Quellcode-Analyseprozessen durchzuführen. | Kitploit
Tools/GitHubGitHub/mustafabilgici/sucoshscanny
SchwachstellenscannerStatische Code-Analyse (SAST)SchwachstellenanalyseCode-AnalyseWebsicherheitSecret-Erkennung
GitHubmustafabilgici/sucoshscanny

SucoshScanny

"Sucosh" ist ein automatisiertes Scanner- und Bewertungsframework für Quellcode-Schwachstellen für Python (Flask-Django) und NodeJs, das in der Lage ist, Code-Reviews in Webanwendungsentwicklungs- oder Quellcode-Analyseprozessen durchzuführen.

Repository anzeigen
39542vor 2 JahrenVon Kitploit geprüft
Teilen

Sucosh Scanny

" Sucosh" ist ein automatischer Source-Code-Schwachstellenscanner (SAST) und Bewertungsframework für Python (Flask, Django) und NodeJs, das in der Lage ist, Code-Reviews in der Webanwendungsentwicklung oder bei der Quellcodeanalyse durchzuführen. Es kann eine Vielzahl von Schwachstellen (RCE, SSTI, Insecure Deserialization, SSRF, SQLI, CSRF usw.) im angegebenen Quellcode erkennen. Derzeit sind nur die Erkennungsmodule für Python (Flask, Django) und Node.js (Express.js) fertiggestellt. In Zukunft werden spezifische Erkennungsfunktionen für PHP (Laravel, CodeIgniter), .NET, Go und andere Sprachen geschrieben.

Beispielverwendung

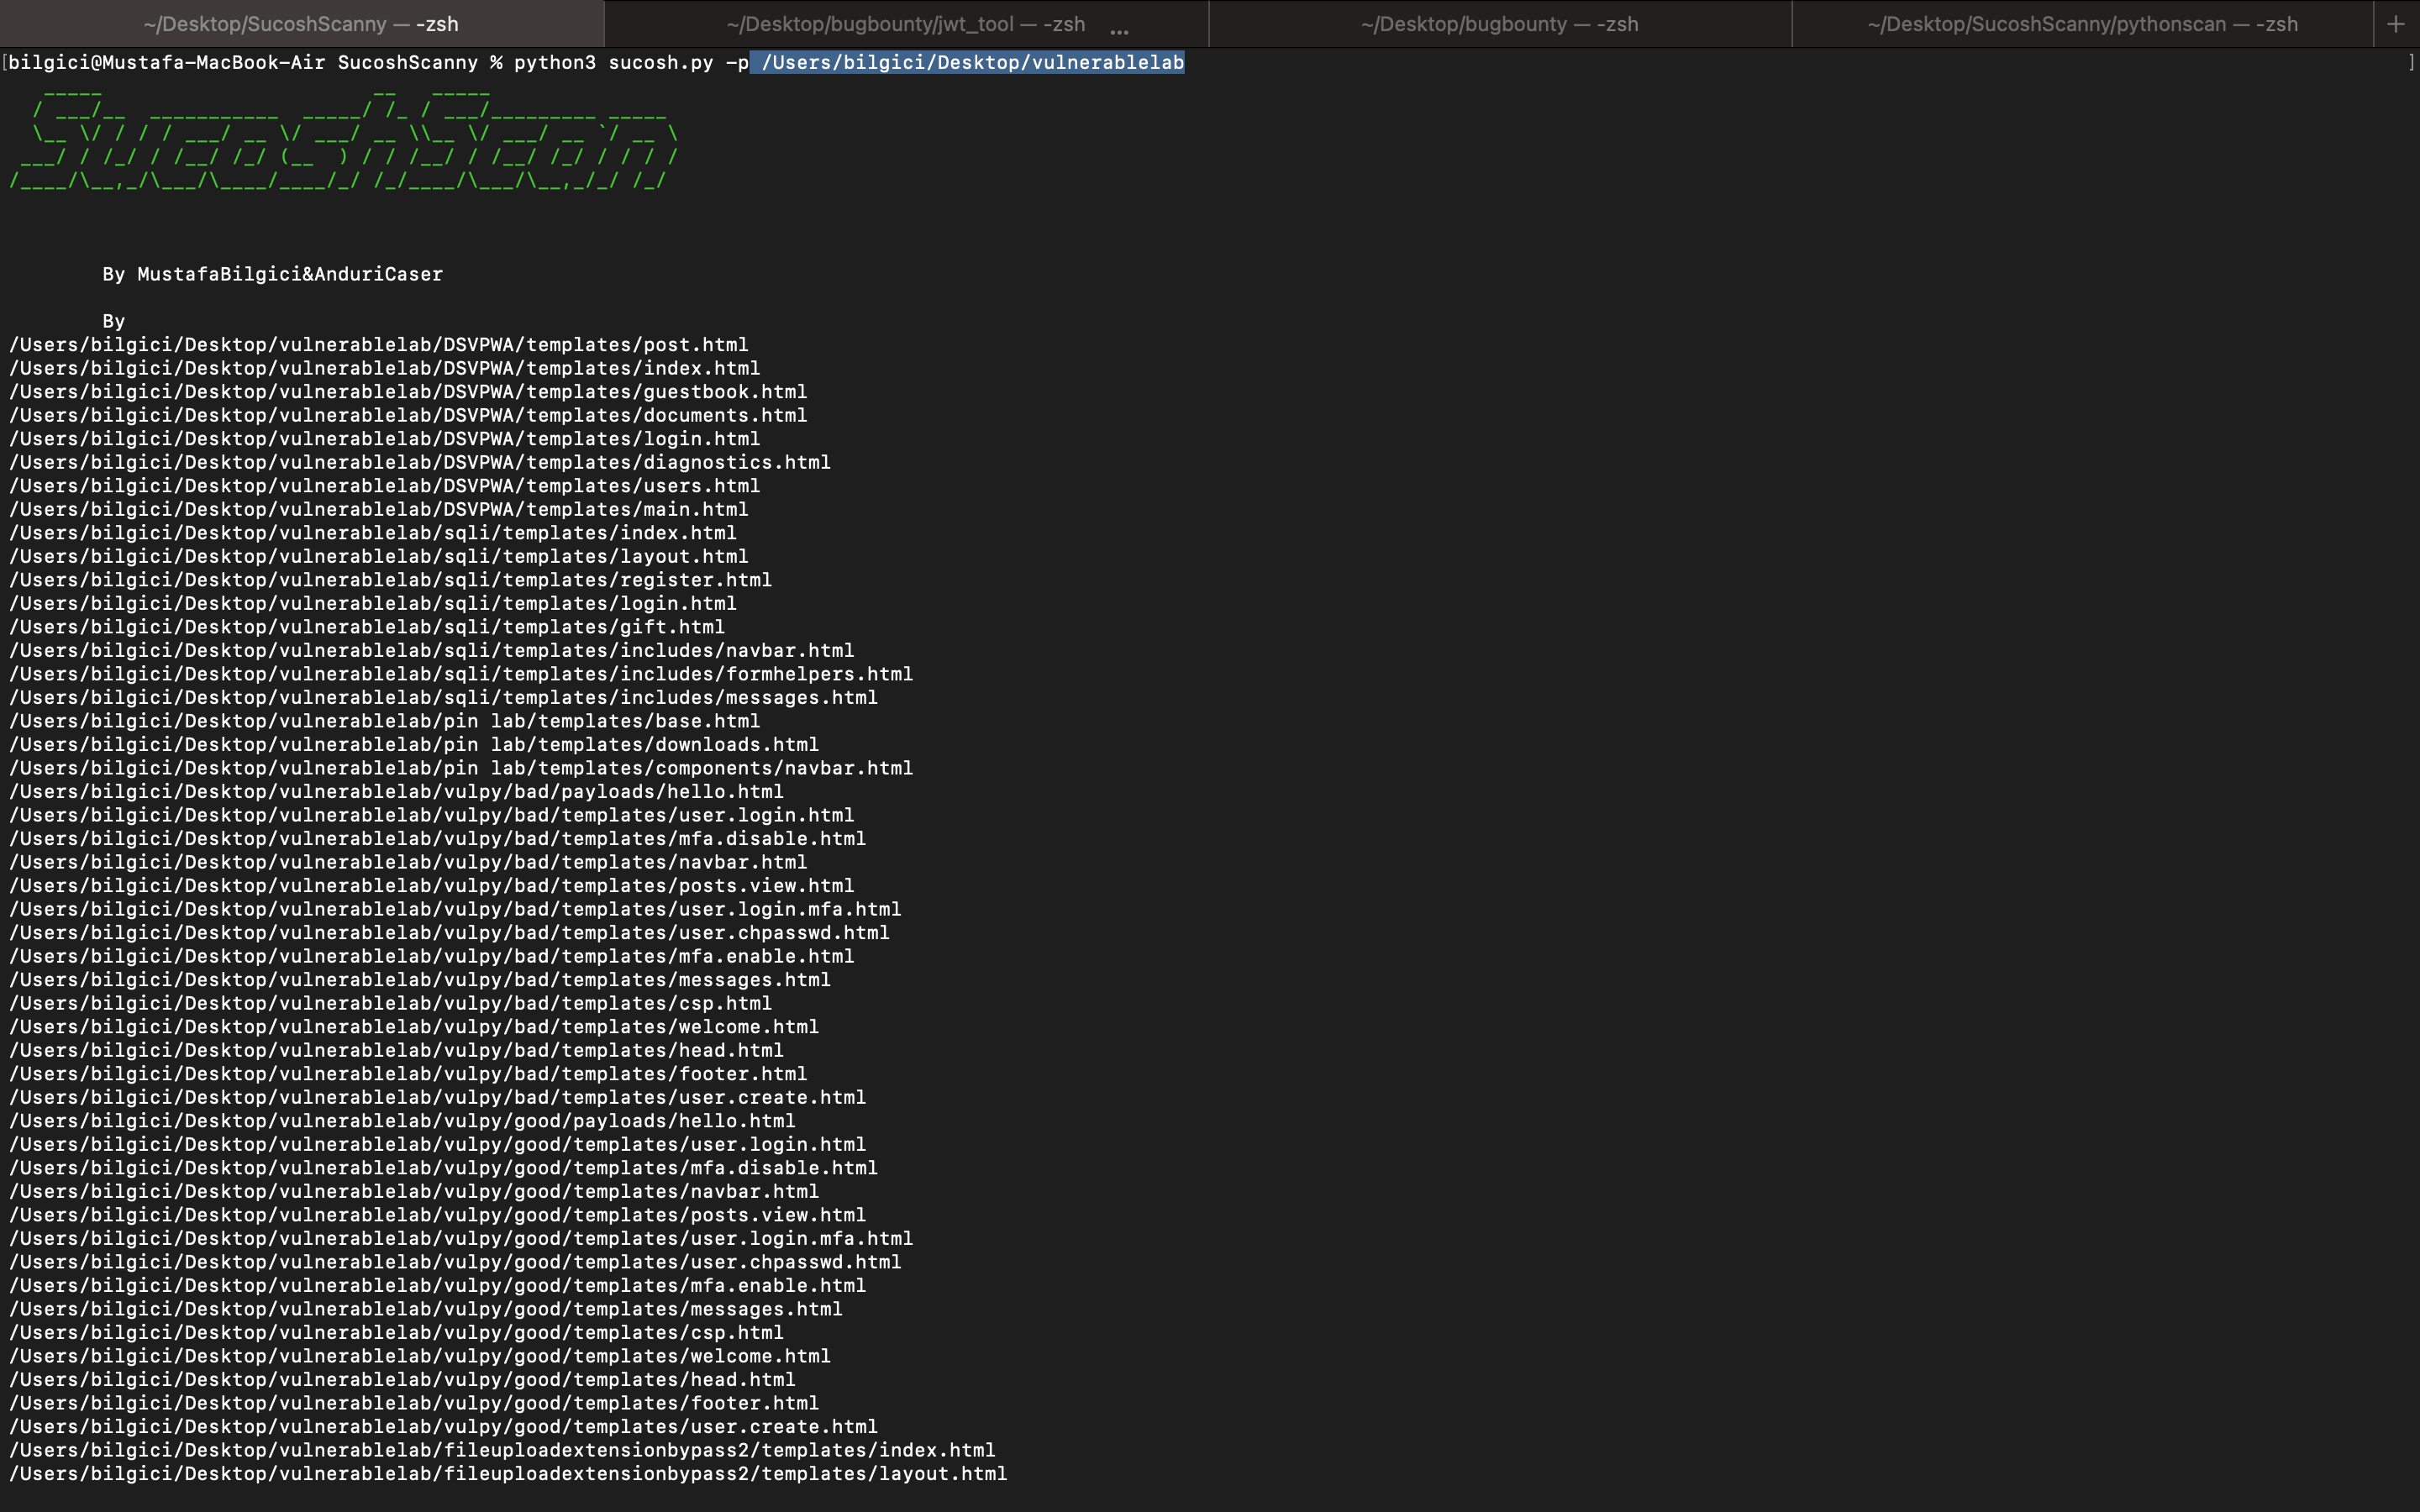
  • Quellcodeanalyse scannen, zum Beispiel: python3 sucosh.py -p <entercodepath>

Screenshots

Scannen

Python

  • Flask
  • Django

Node Js.

  • Express JS.

Andere Sprachen und Frameworks

  • Es wird bald ein Update geben.

RCE

  • Gefährliche Funktionen finden
  • Minderungsfunktionen finden
  • Eingaben verfolgen

LFI

  • Gefährliche Funktionen finden
  • Eingaben verfolgen

SSTI

  • Gefährliche Funktionen finden
  • Eingaben verfolgen

SSRF

  • Gefährliche Funktionen finden
  • Eingaben verfolgen

CSRF

  • CSRF-Token in HTML-Formularen prüfen

Secret-Erkennung

  • Geheimdaten prüfen (AWS-Key usw.)

SQLI

  • String-Verkettungen in SQL-Strukturen finden
  • Eingaben im Quellcode finden

CVE

  • Anfällige Abhängigkeiten prüfen

XSS

Reflected

  • String-Verkettungen in SQL-Strukturen finden
  • Eingaben in allen Programmiersprachen finden

Stored

  • Gefährliche Funktionen in allen Programmiersprachen finden
  • Eingaben in allen Programmiersprachen finden
  • Minderungsfunktionen in allen Programmiersprachen finden

DOM

  • Gefährliche Funktionen im DOM und in allen Programmiersprachen finden
  • Minderungsfunktionen im DOM in allen Programmiersprachen finden
  • Eingaben im DOM in allen Programmiersprachen finden
  • Anfällige jQuery-Versionen finden

Benutzerdefinierte Regelwerke

  • Integration von Regelwerken mit YAML

Web-Funktionen

** Aufgaben für Entwicklerteams **

  • Admin-Dashboard und Entwickler-Dashboards
  • Diagramme für den Schweregrad aller Schwachstellen
  • Auflistung von Schwachstellen
  • Integration von GitHub- oder GitLab-API-Keys

Mitwirkende ✨

Thanks goes to these wonderful people :

AnduriCaser

✅

MustafaBilgici

✅
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →