
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 c53elyas/cve-2023-33733
Detaillierter technischer Bericht und Proof-of-Concept-Exploit für CVE-2023-33733, eine Remote-Codeausführung-Schwachstelle in der Python-Bibliothek…
 firelock-ai/kin
Semantische graphbasierte Versionskontrolle für KI-geschriebenen Code. Verfolgt Entitäten und Beziehungen anstelle von Dateidiffs und ermöglicht…
 soxoj/gitcolombo
🧬 Extrahiere und analysiere Informationen zu Mitwirkenden aus Git-Repos
 masahiro331/cve-2019-10758
Proof-of-Concept-Exploit für CVE-2019-10758, der Remote-Codeausführung in mongo-express durch manipulierte Dokumentinjektion demonstriert. Enthält…
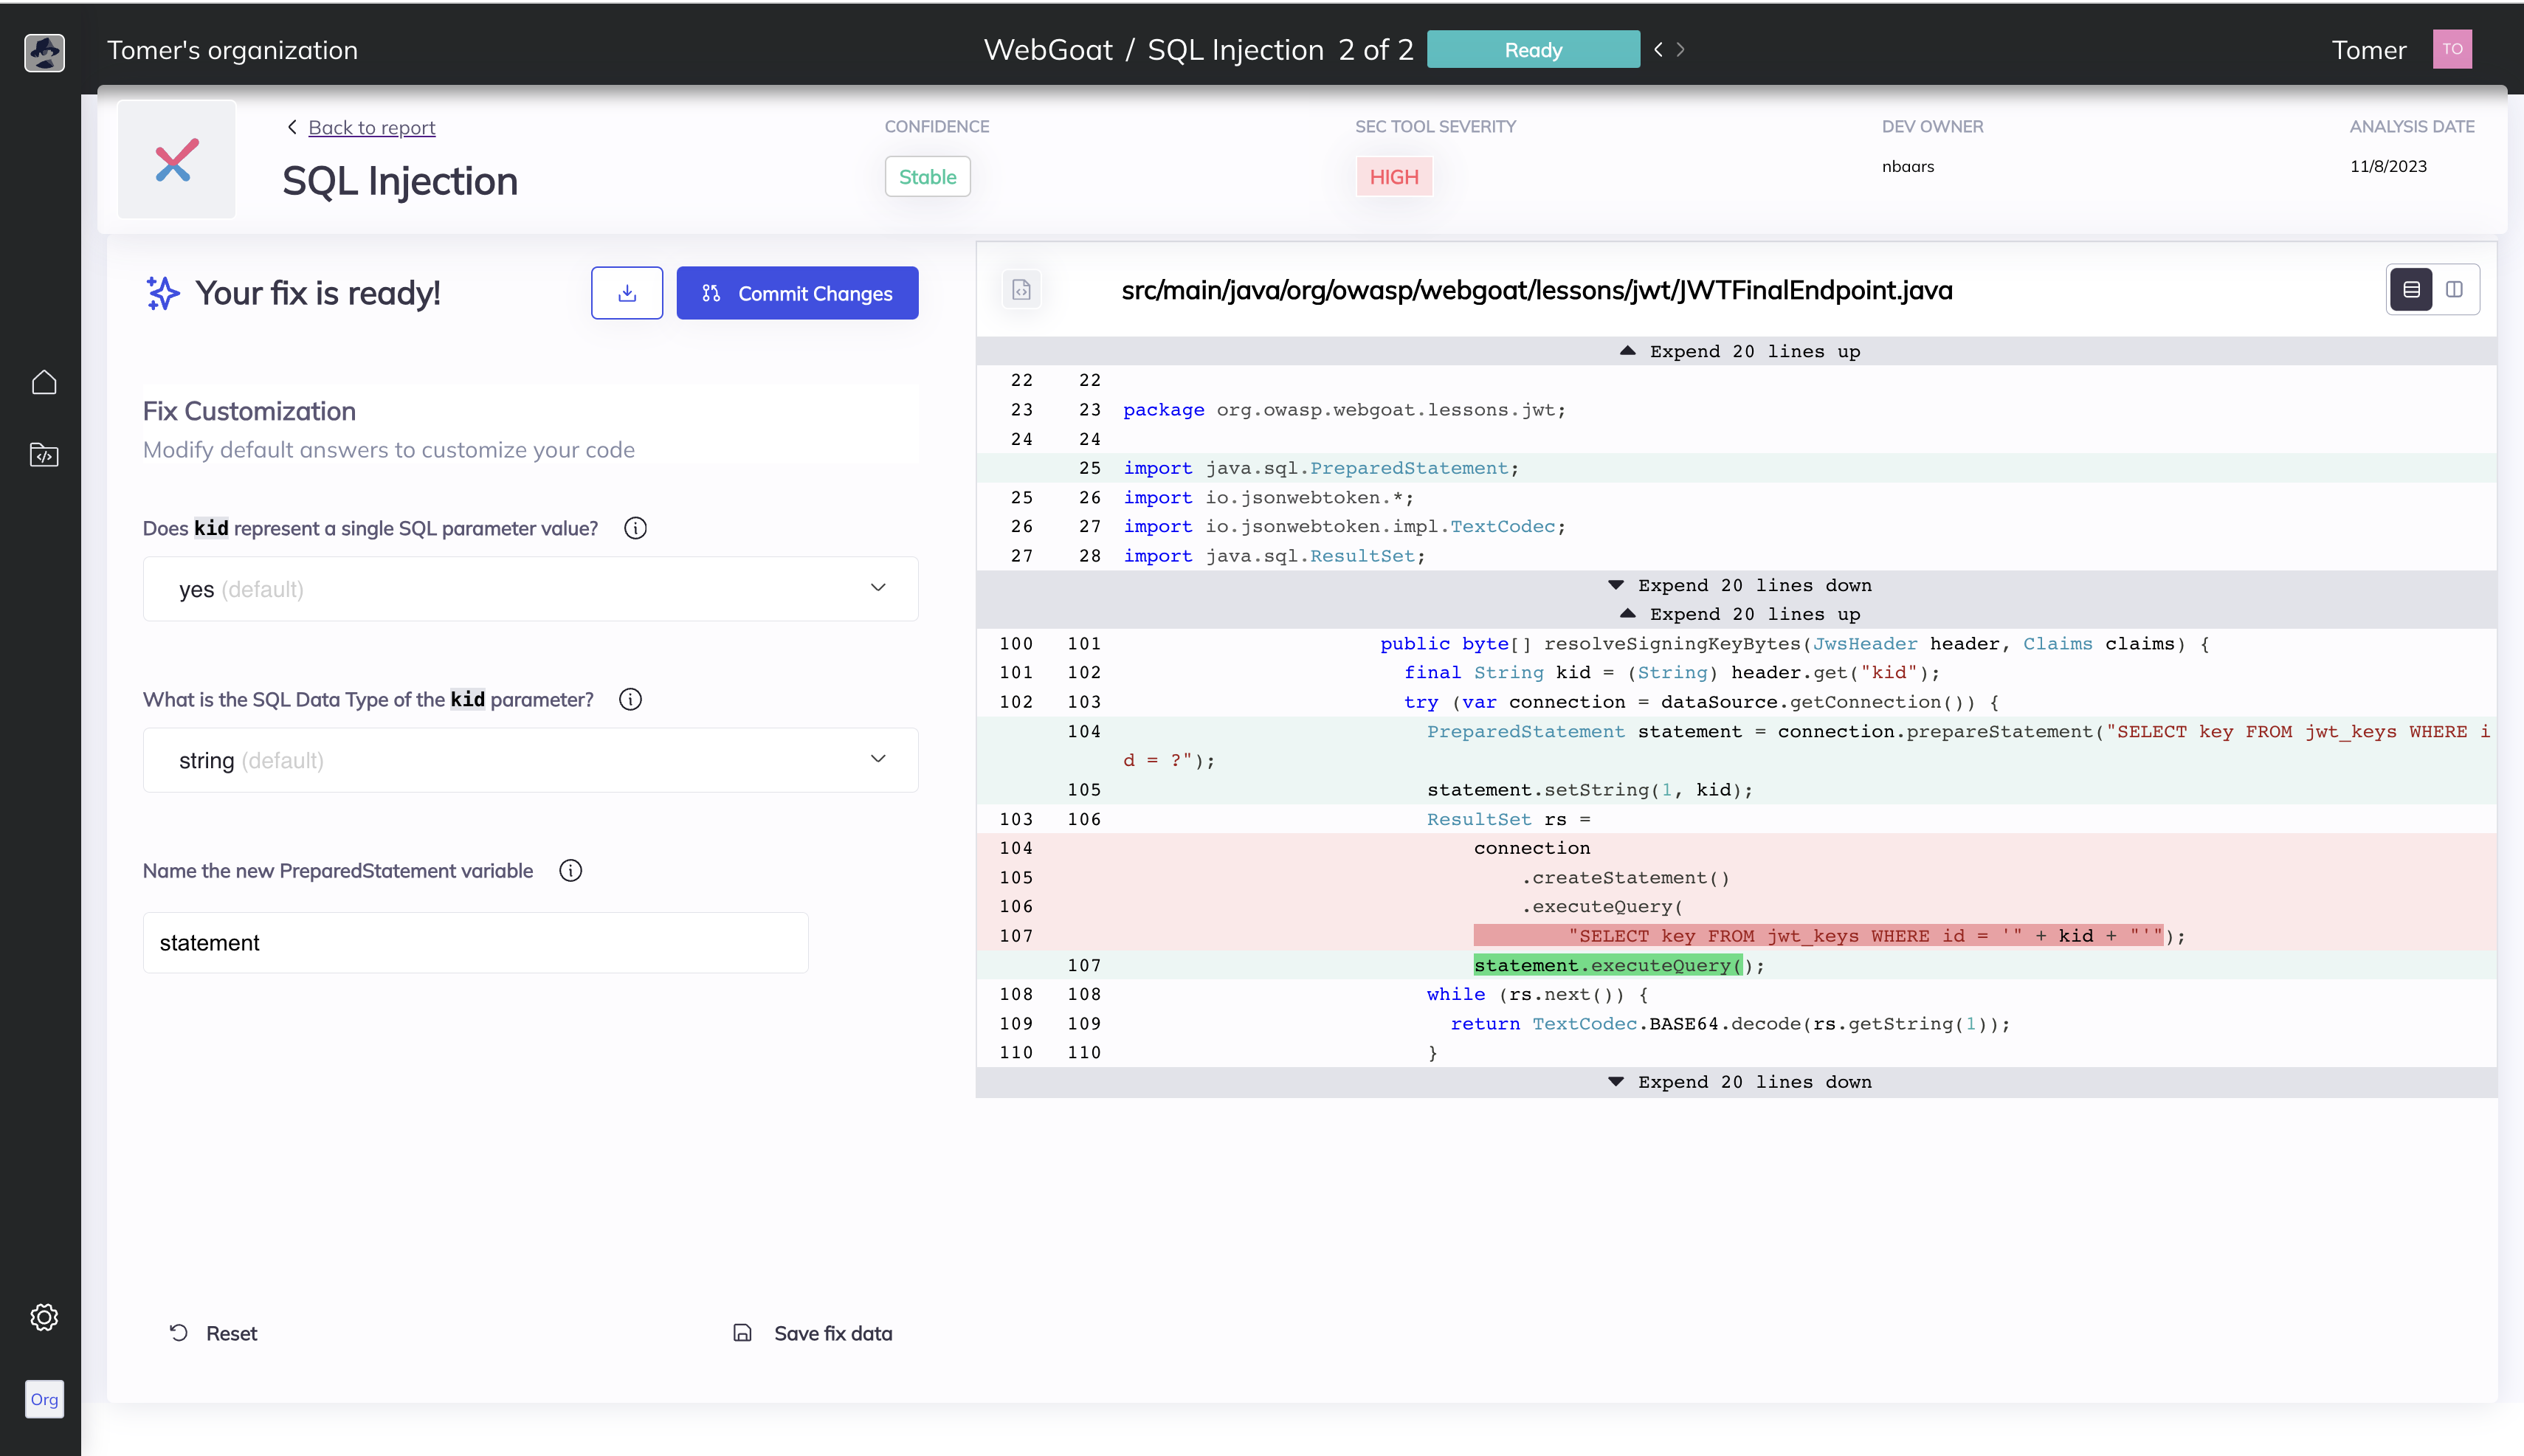 mobb-dev/bugsy
Automatische Behebung von Sicherheitslücken für Ihren Code.
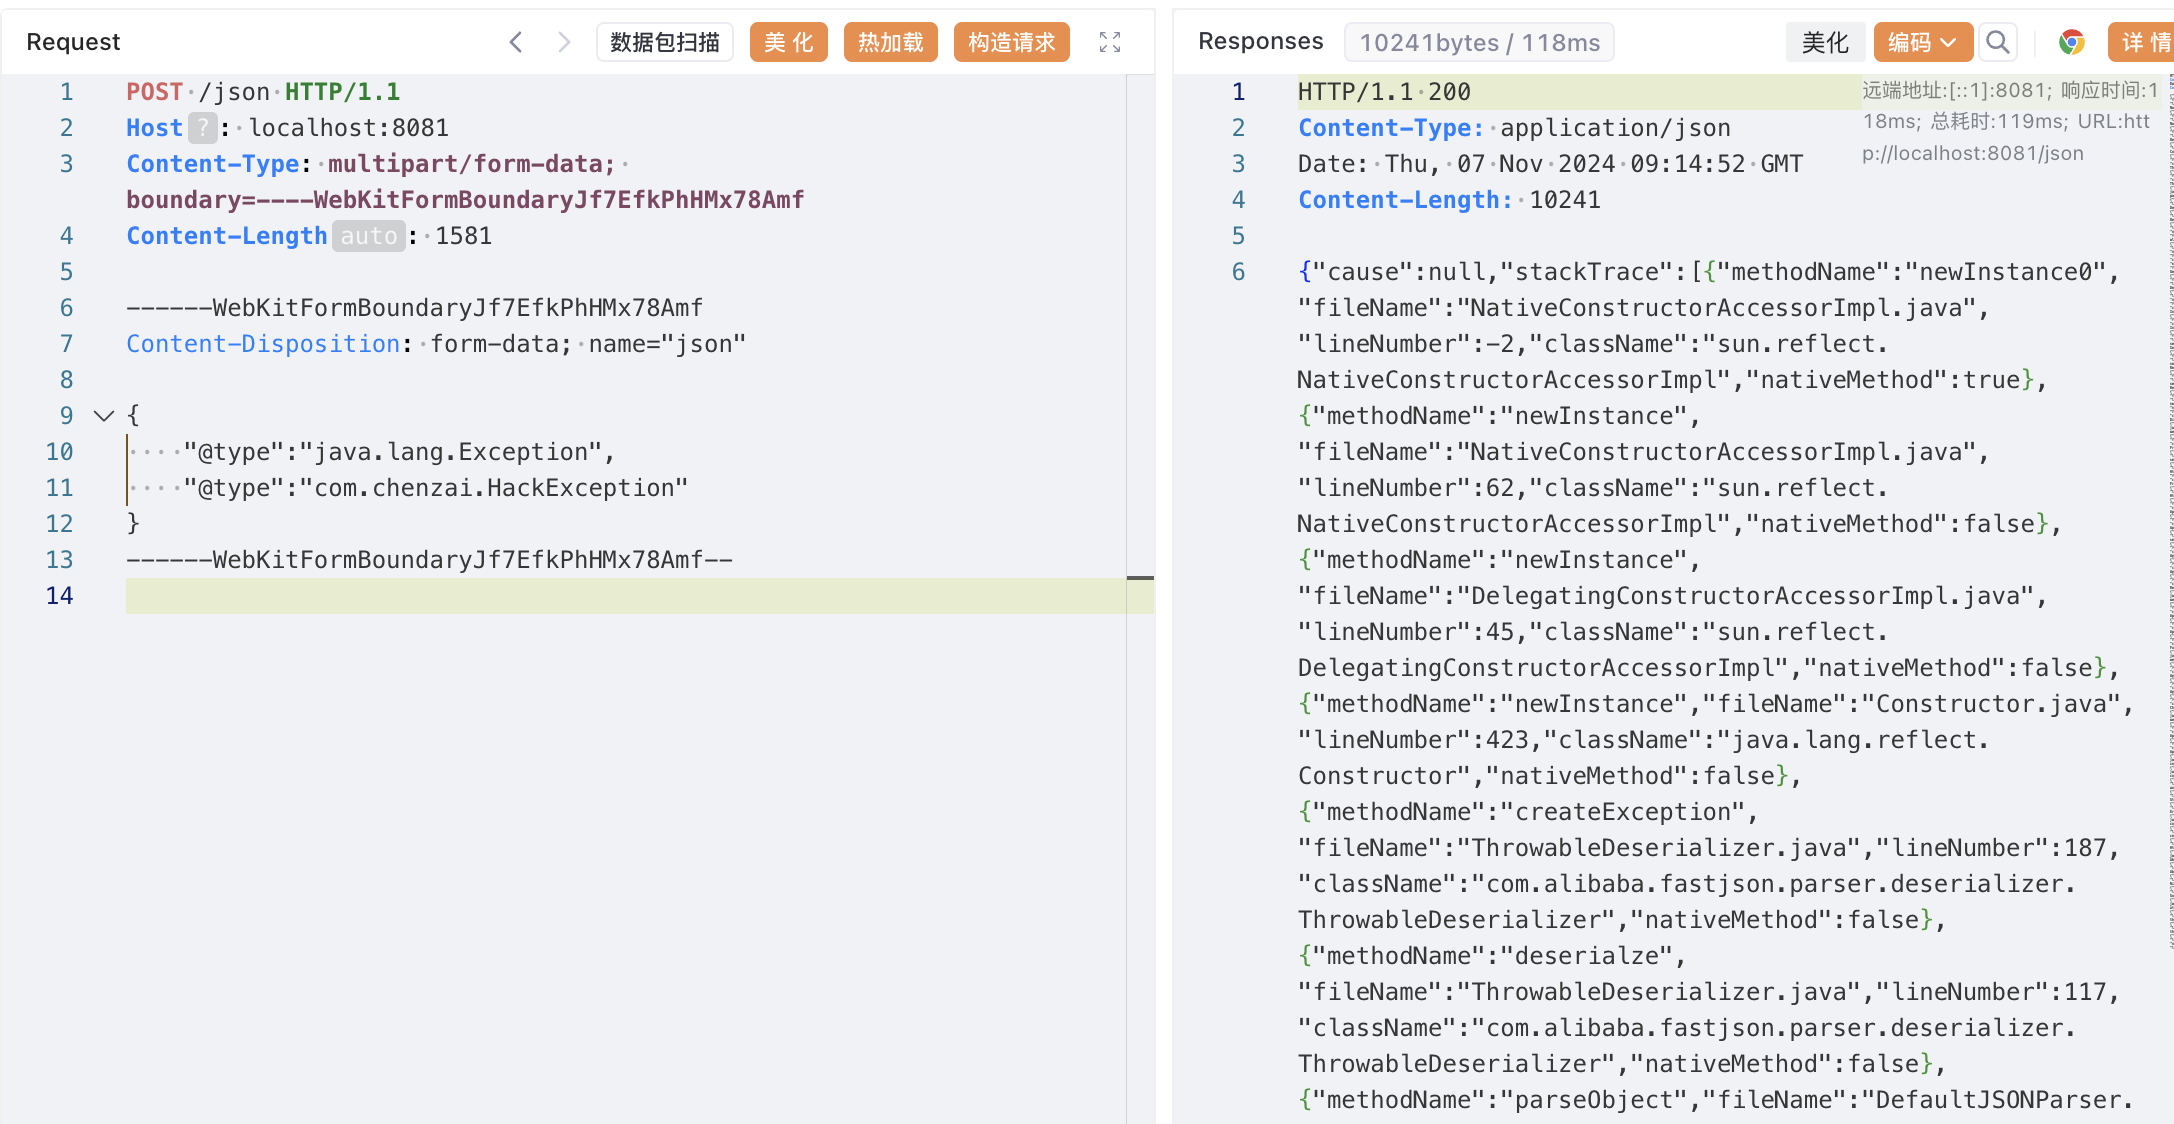 luelueking/cve-2022-25845-in-spring
CVE-2022-25845 (fastjson 1.2.80) Exploit für Spring-Umgebungen mit schrittweisem PoC, Dateilesen und beliebigem Dateischreiben über…
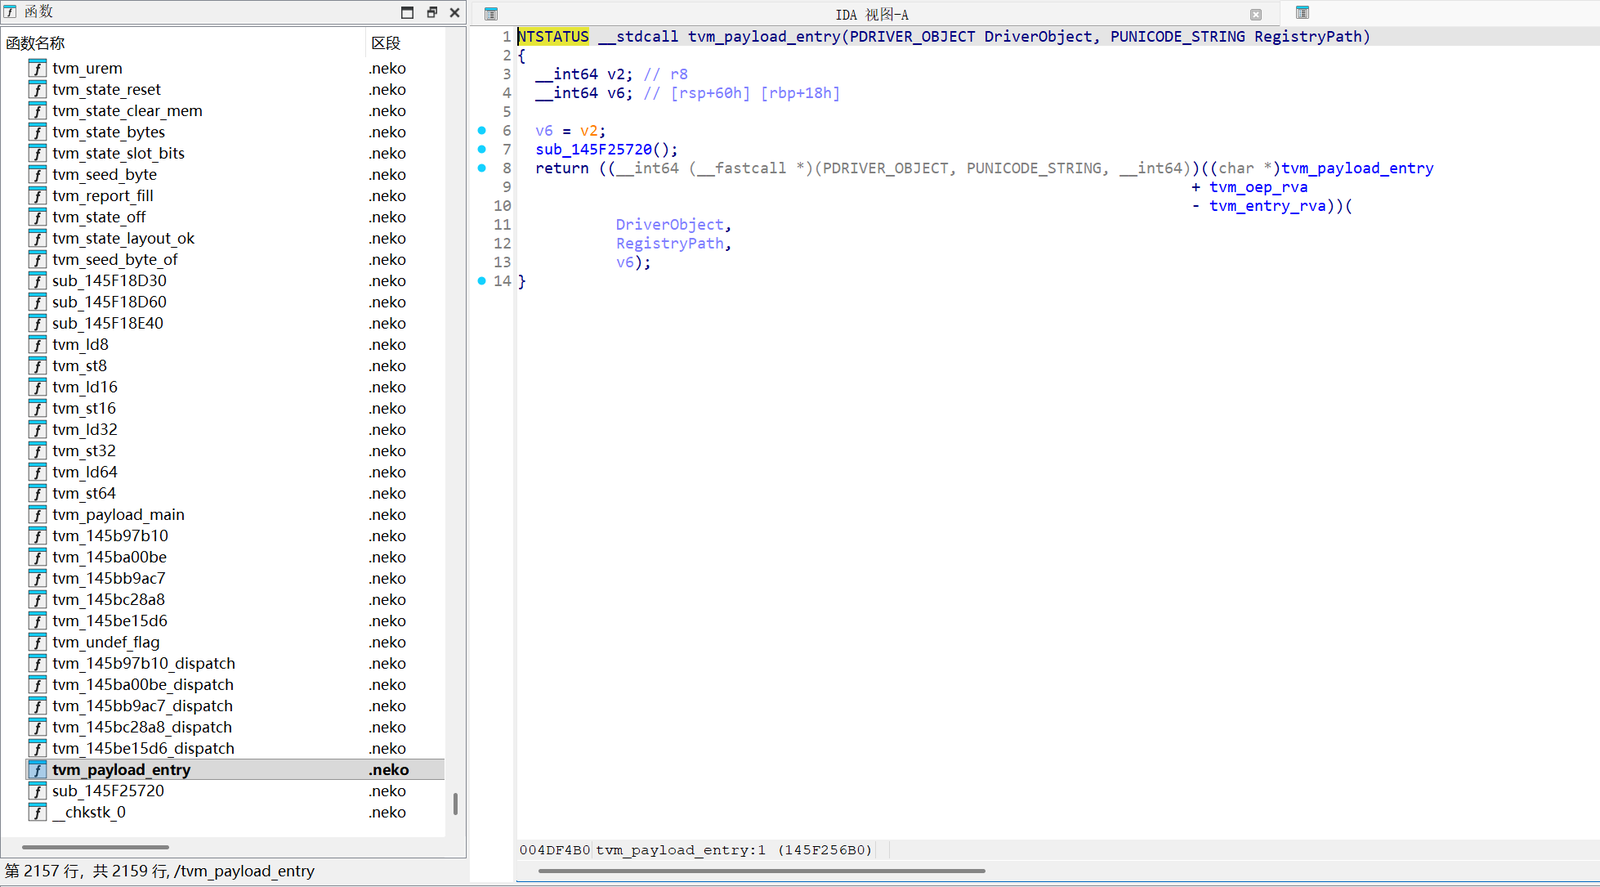 neurosaki987/tvm-recover
Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…
 67-6f-64/antioreans-codedevirtualizer
IDA 6.8-Plugin, das die FISH-Virtual Machine von Themida (2.2.5.0-2.2.7.0) devirtualisiert und nativen Code aus geschützten Binärdateien für…
 nccgroup/ccs
Regex-basierter Scanner zur Erkennung von hartcodierten Anmeldeinformationen in Codebasen, entwickelt für CI/CD-Integration mit Unterstützung für…
 r00tkitsmm/pishi
Pishi ist ein Code-Coverage-Tool wie kcov für macOS.
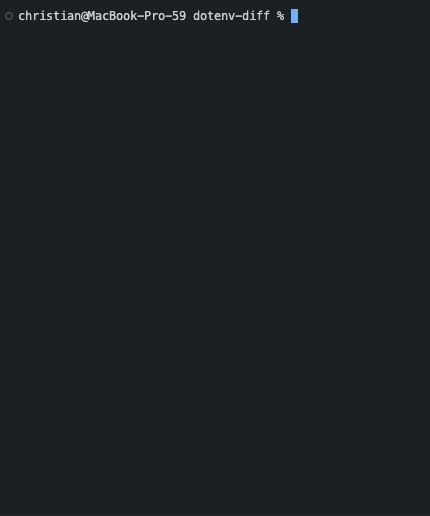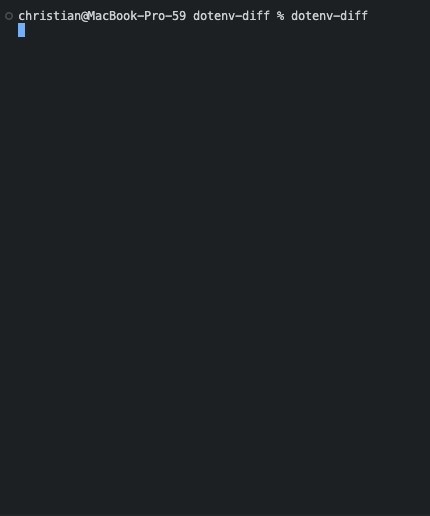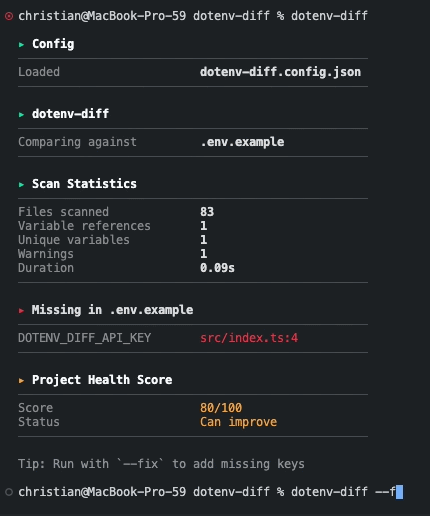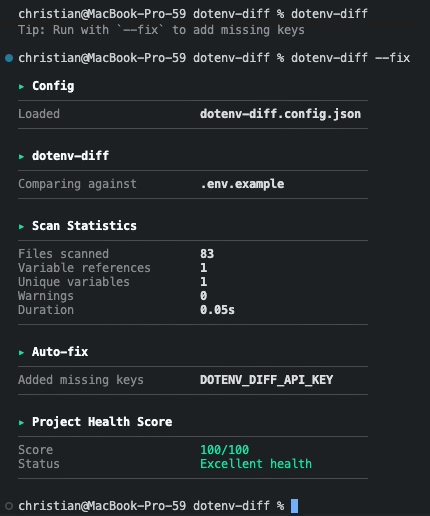 chrilleweb/dotenv-diff
Validieren der Umgebungsvariablen-Nutzung in der Codebasis
 calebstewart/peach
Einfaches Schwachstellen-Scanning-Framework
 vladko312/research_successful_errors
Whitepaper, das fehlerbasierte und boolesche fehlerbasierte Blind-Techniken für SSTI und Code Injection vorstellt, mit universellen Payloads für…
 soheilkhodayari/jaw
JAW: Ein Graph-basiertes Sicherheitsanalyse-Framework für clientseitiges JavaScript
 jonwiggins/xmloxide
Eine reine Rust-Neuumsetzung von libxml2
 elevenpaths/neto
Neto | Ein Tool zur Analyse von Browsererweiterungen
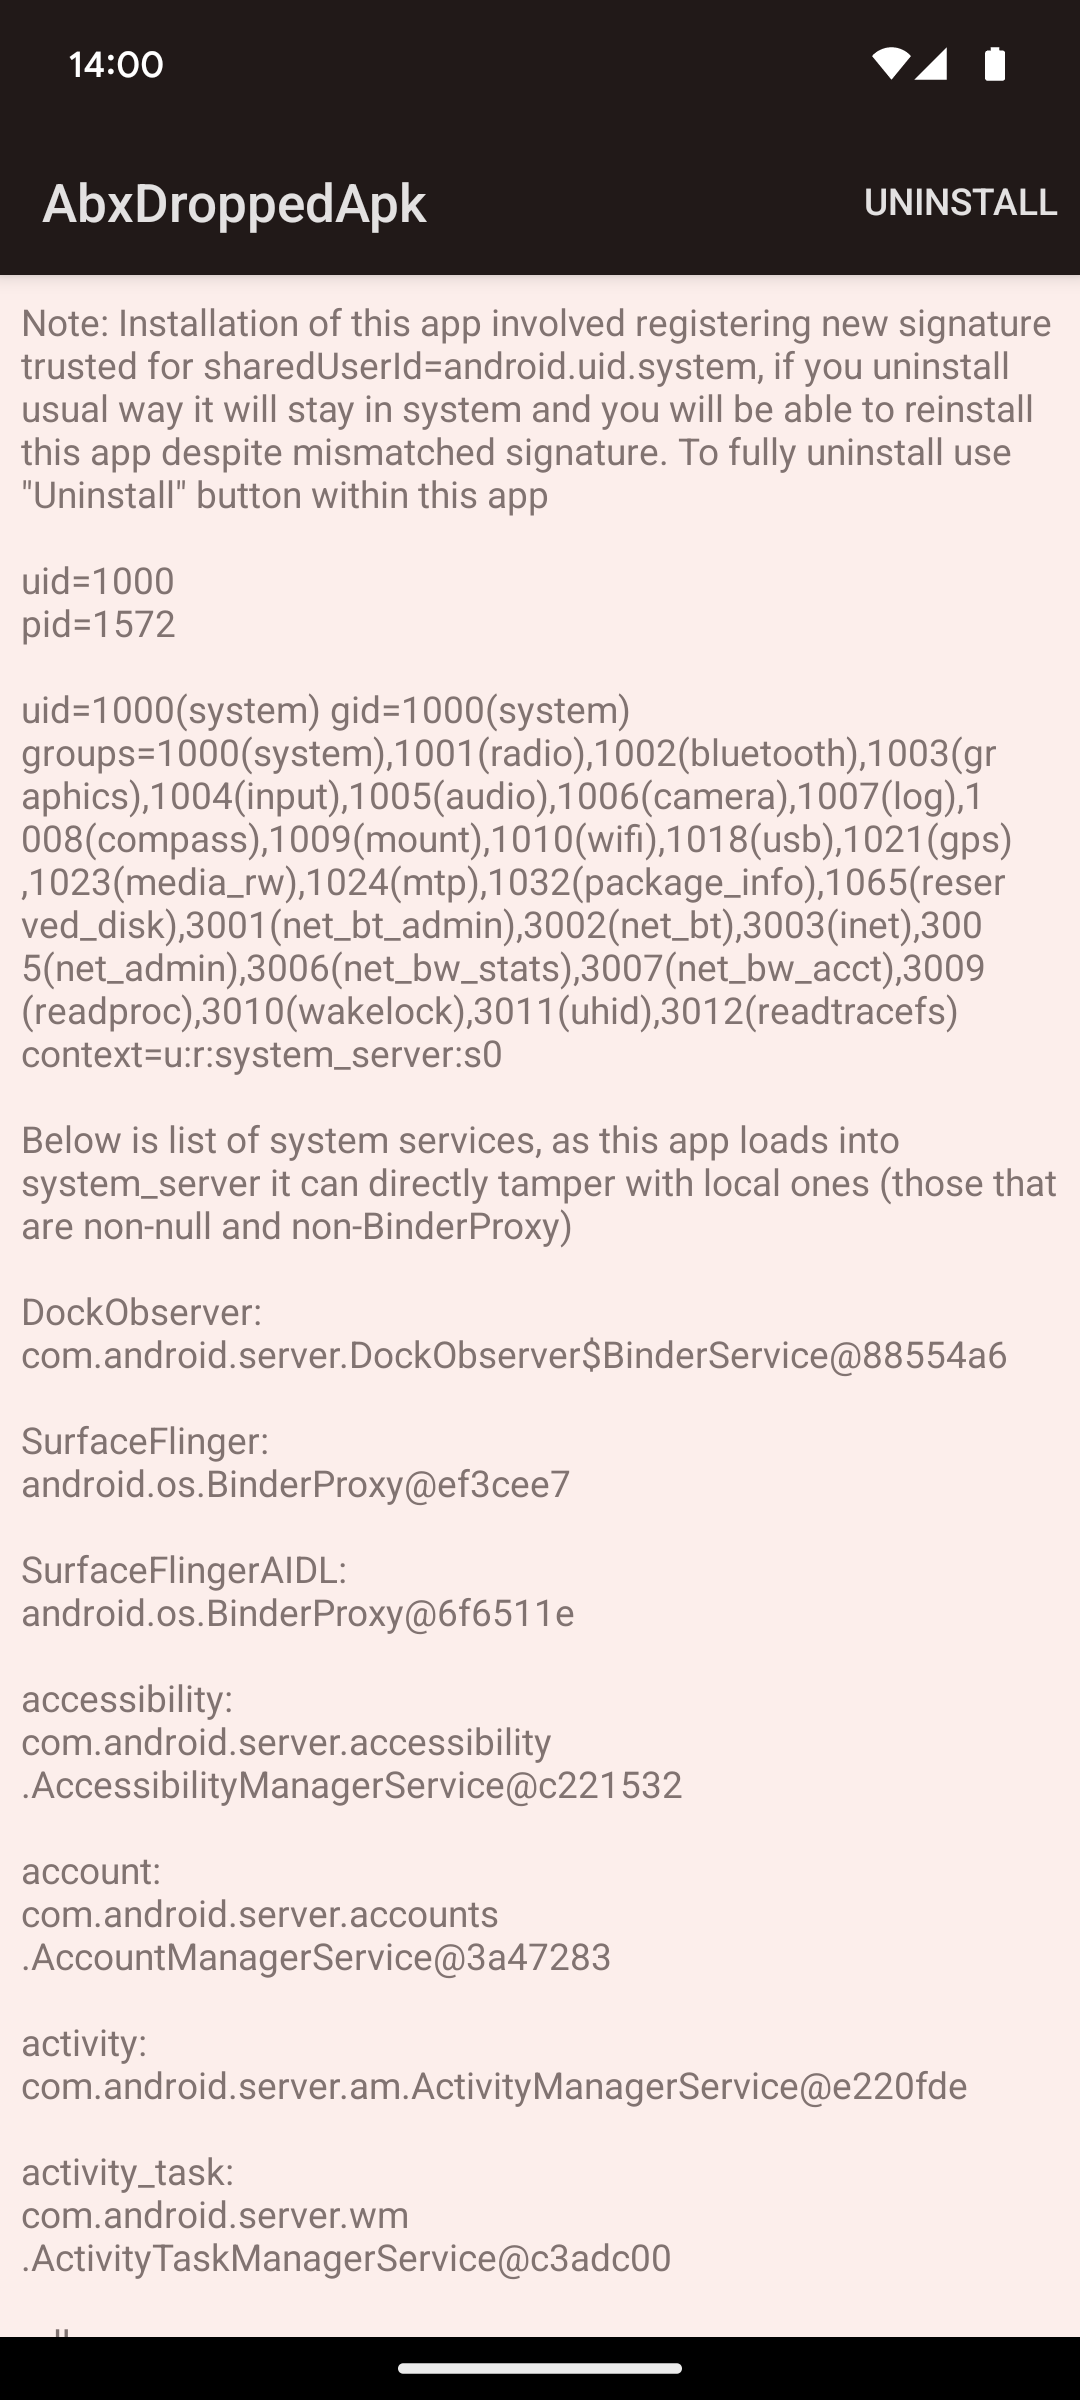 michalbednarski/abxoverflow
Writeup und Exploit für CVE-2024-34740, Integer-Überlauf in Androids BinaryXmlSerializer, der zu einem Datei-Schreibvorgang in system_server und…
 momenbasel/malware-check
Statisches und dynamisches Analysetool zur Erkennung von schädlichem Code, verdächtigen Binärdateien und Datenschutzverletzungen








