
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 momenbasel/malware-check
Statisches und dynamisches Analysetool zur Erkennung von schädlichem Code, verdächtigen Binärdateien und Datenschutzverletzungen
 nova-hunting/nova-tracer
NOVA - Claude Code-Schutzsystem gegen Prompt-Injection-Angriffe
 trailofbits/ruzzy
Ein abdeckungsgesteuerter Fuzzer für reinen Ruby-Code und Ruby-C-Erweiterungen.
 crytic/caracal
Statischer Analyzer für Starknet-Smart-Contracts
 youssefnoob003/sindrikit
Eine grundlegende C-Bibliothek zur Erstellung operativ glaubwürdiger offensiver Fähigkeiten
 synacktiv/depfuzzer
Scannt Projektabhängigkeiten auf Dependency-Confusion-Schwachstellen und prüft Risiken der E-Mail-Übernahme von Paketbesitzern über mehrere…
 gadievron/honeyslop
Code-Canaries zur schnellen Triagierung halluzinierter ('Slop') Schwachstellenberichte
 mohitdabas/malwinx
Nur eine normale Flask-Web-App, um win32api mit Code-Snippets und Referenzen zu verstehen.
 advanced-threat-research/creosote
Creosote ist unsere Lösung zur Suche nach der tarfile-Sicherheitslücke, die unter CVE-2007-4559 beschrieben ist.
 use-tusk/tusk-cli
Automatisierte Testsuite mit Live-Traffic-Aufzeichnung und -Wiedergabe
 peterhackz/zyrox
Zyrox: LLVM-basiertes, kompilierzeitiges Obfuscator-Plugin.
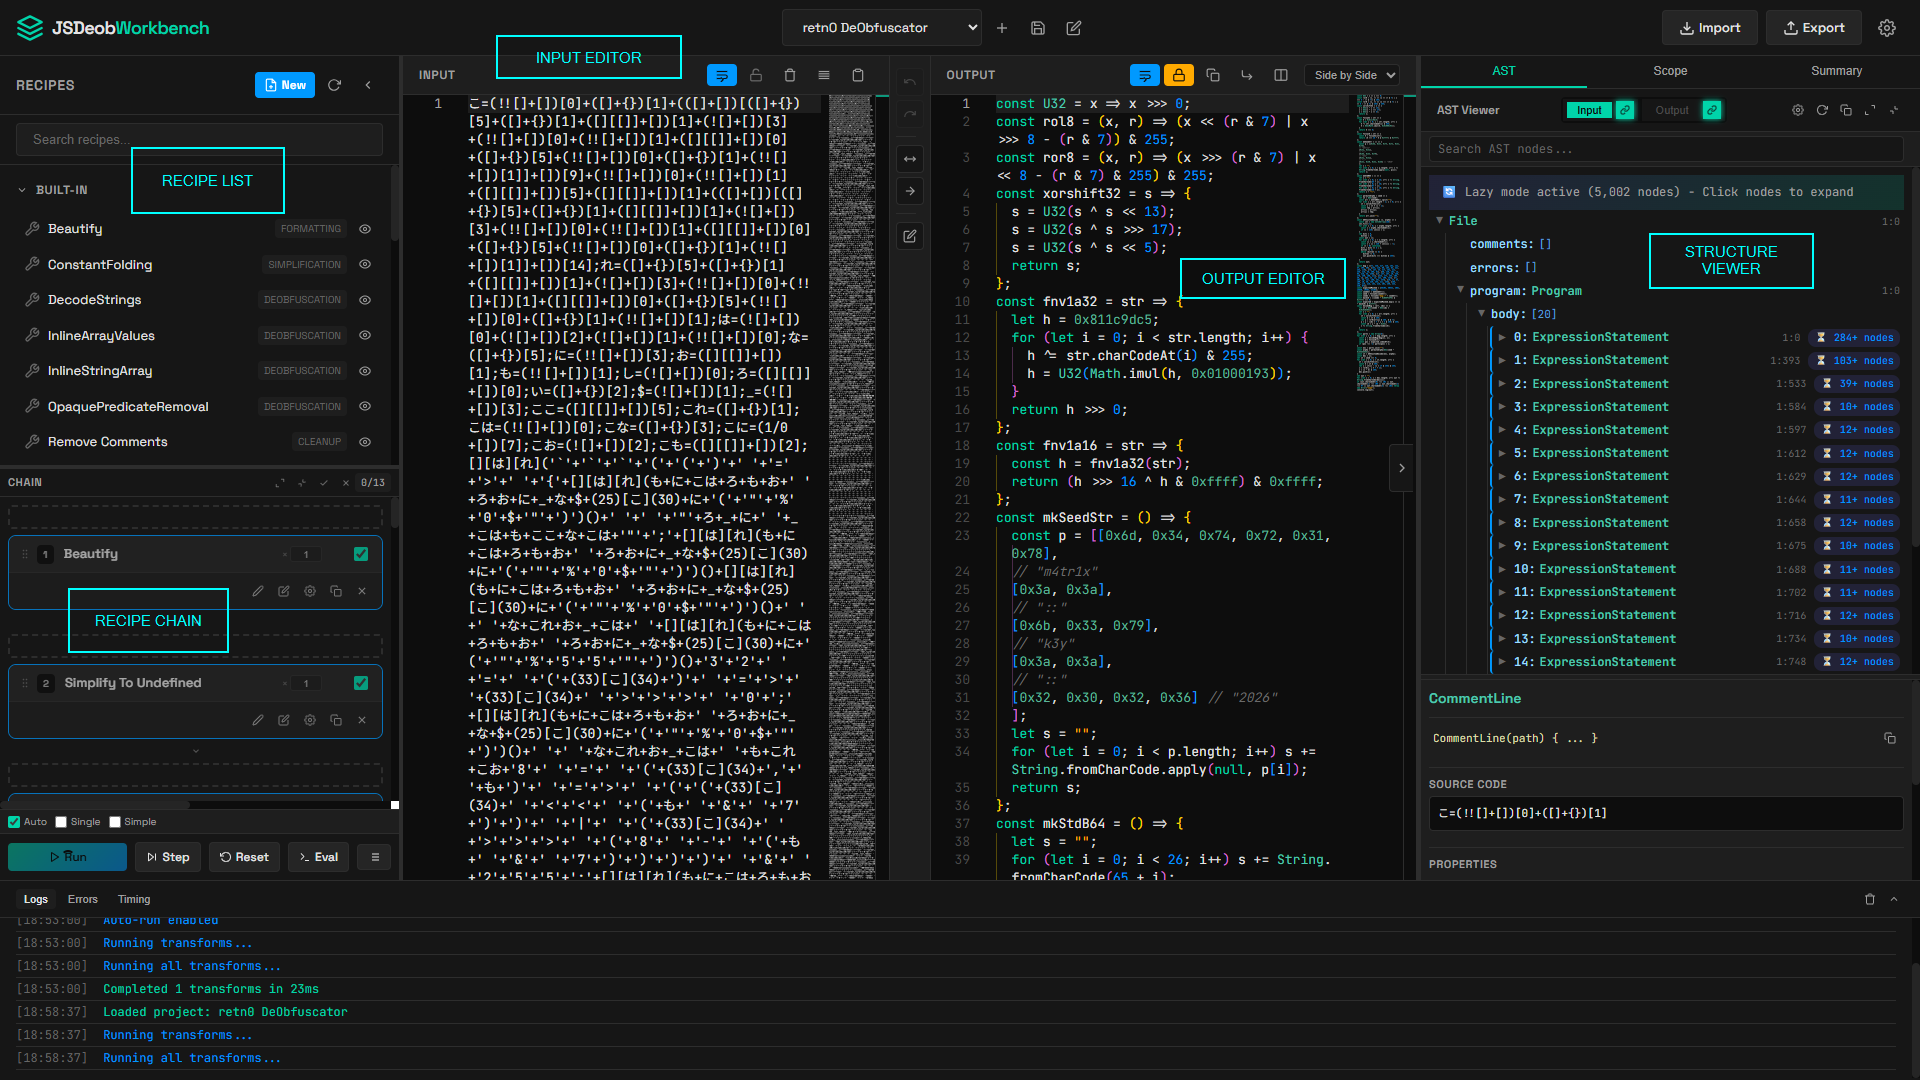 owl4444/jsdeob-workbench
Reverse-Engineeren Sie visuell obfuskiertes JavaScript. Verketten Sie Transformationen, überprüfen Sie AST-Änderungen, schreiben Sie…
 password123456/certverify
Ein Scanner für Dateien mit kompromittierten oder nicht vertrauenswürdigen Codesignaturzertifikaten, geschrieben in Python.
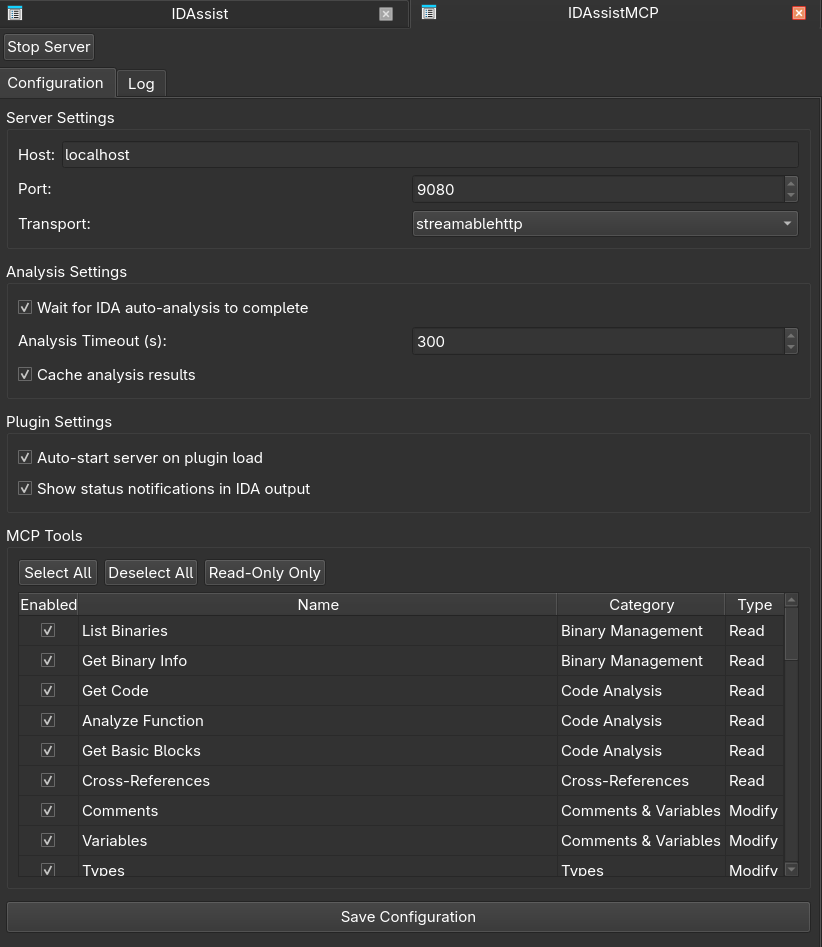 symgraph/idassistmcp
Eigenständiges MCP-Server-Plugin für IDA Pro.
 nccgroup/ghostrings
Ghidra-Skripte zum Wiederherstellen von String-Definitionen in Go-Binärdateien
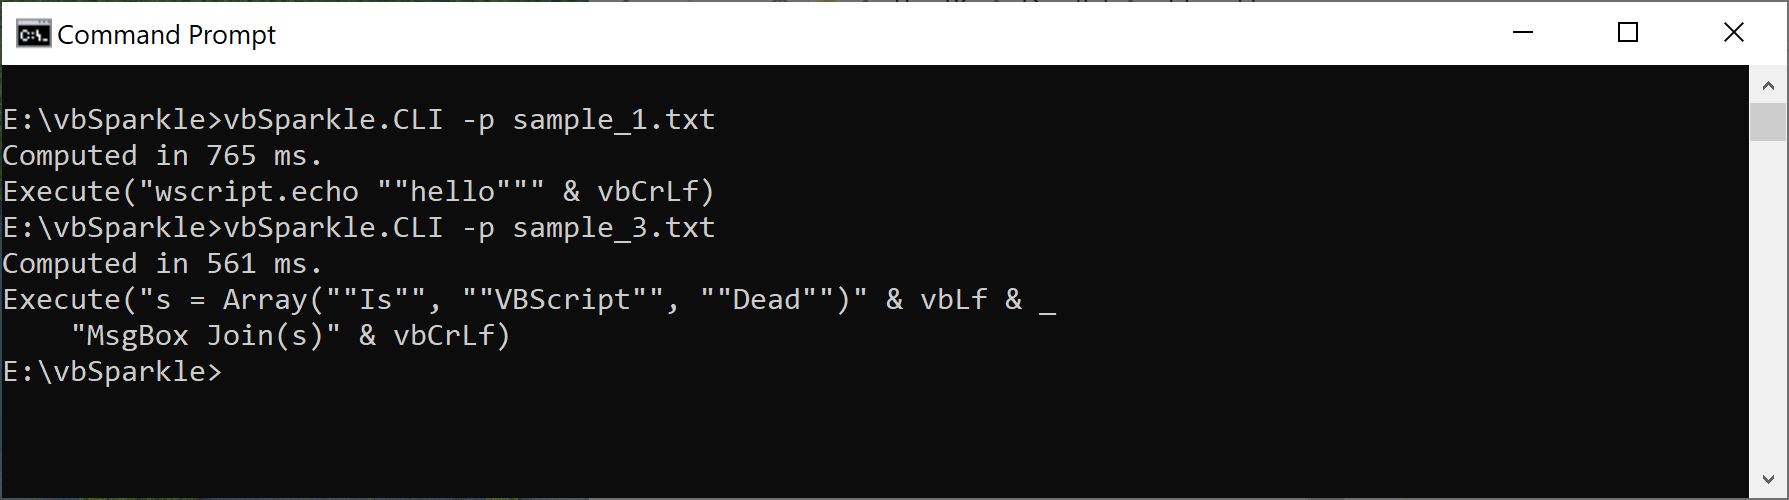 airbus-cert/vbsparkle
VBScript- & VBA-Source-to-Source-Deobfuskator mit partieller Auswertung
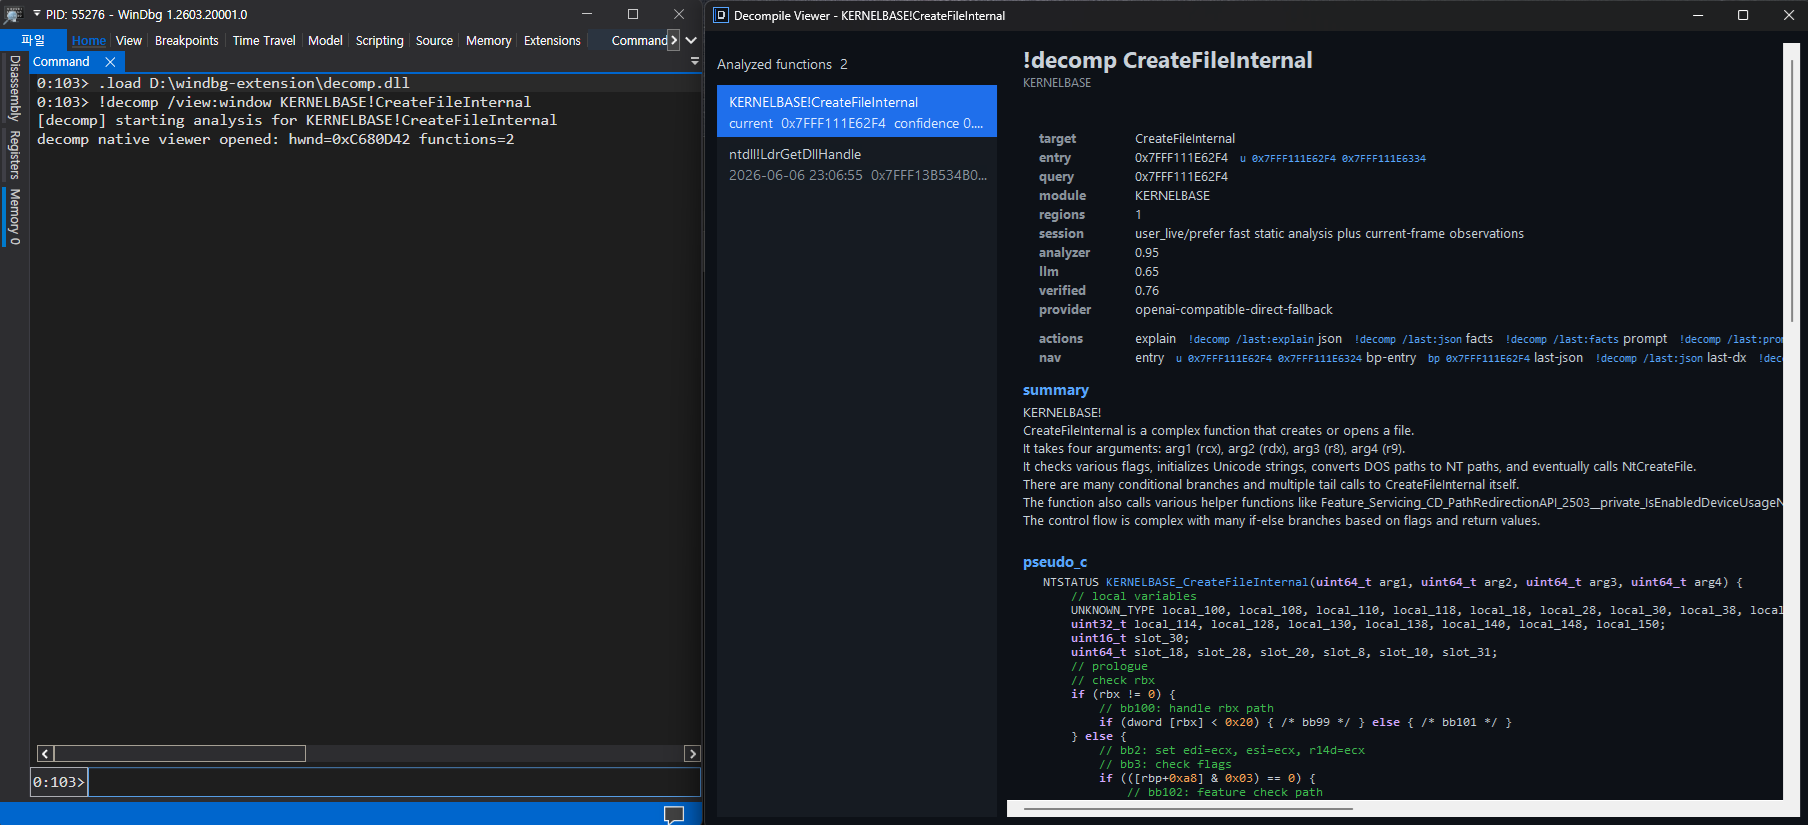 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.
 jpiechowka/jenkins-cve-2016-0792
Exploit für Jenkins Serialisierungssicherheitslücke - CVE-2016-0792








