
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Code-Analyse

Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.

Kitploit empfohlen
Top-Tools

10 ausgewählt
semgrep preview#1

semgrep

GitHubsemgrep/semgrep
16.2kvor 4 Tagen
codeql preview#2

codeql

GitHubgithub/codeql
10.3kvor 9 Stunden
sonarqube preview#3

sonarqube

GitHubsonarsource/sonarqube
11.1kvor 5 Tagen
infer preview#4

infer

GitHubfacebook/infer
15.7kvor 3 Tagen
ghidra preview#5

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 2 Tagen
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5kvor 16h 30m
capa preview#7

capa

GitHubmandiant/capa
6.1kvor 3 Tagen
bandit preview#8

bandit

GitHubpycqa/bandit
8.2kvor 6 Tagen
gosec preview#9

gosec

GitHubsecurego/gosec
8.9kvor 3 Tagen
bearer preview#10

bearer

GitHubbearer/bearer
2.7kvor 2 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
2175 Ergebnisse
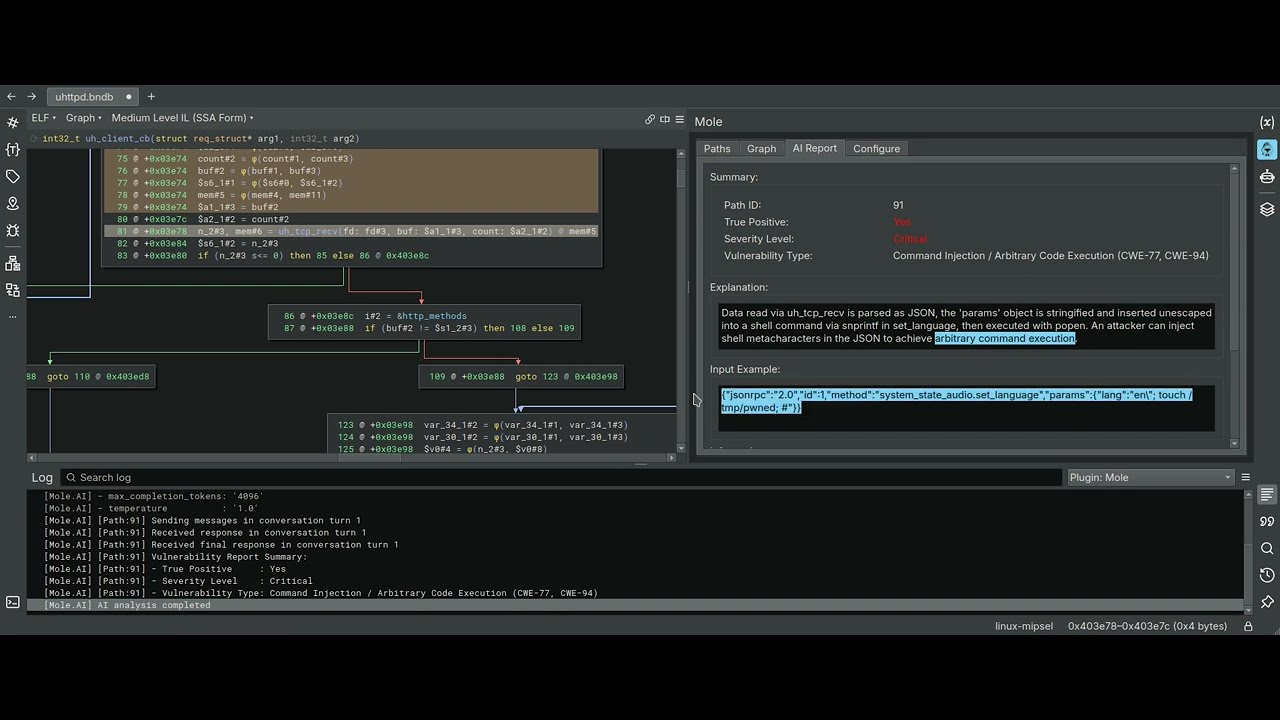
mole preview

mole

GitHubcyber-defence-campus/mole

Ein Binary Ninja-Plugin, das das Rückwärtsslicing von Variablen als Treiber für die statische Taint-Analyse verwendet.

static-analysisvulnerability-analysiscode-analysis+4
82vor 10 Tagen
autoSource preview

autoSource

GitHubshubhamshubhankar/autosource

Automatisiertes Framework für statische Code-Analyse, integriert mit SonarQube, zur frühzeitigen Erkennung von Schwachstellen im Quellcode durch…
static-code-analysisvulnerability-analysiscode-analysis+1
70vor 7 Jahren
HttpRemotingObjRefLeak preview

HttpRemotingObjRefLeak

GitHubcodewhitesec/httpremotingobjrefleak

Zusätzliche Ressourcen zum Leaken und Ausnutzen von ObjRefs via HTTP .NET Remoting (CVE-2024-29059)
vulnerability-analysiscode-analysisexploitation+4
92vor 2 Jahren
wolfCOSE preview

wolfCOSE

GitHubwolfssl/wolfcose

Eine schnelle, portable und leichtgewichtige Implementierung von COSE + CBOR für eingebettete Systeme. Unterstützt PQC, FIPS 140-3, DO-178 und MISRA…
embedded-systems-securitystatic-analysisencryption-decryption-tools+7
76vor 10 Tagen
UTopia preview

UTopia

GitHubsamsung/utopia

UT-basierte automatisierte Fuzz-Treiber-Generierung

static-code-analysisvulnerability-analysiscode-analysis+1
168vor 1 Jahr
gosentry preview

gosentry

GitHubtrailofbits/gosentry

Sicherheitsorientierte Go-Toolchain, mit Fokus auf hochmoderne Fuzzing-Fähigkeiten.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
117vor 1 Monat
BurpSuiteJSBeautifier preview

BurpSuiteJSBeautifier

GitHubirsdl/burpsuitejsbeautifier

Burp Suite JS Beautifier

web-proxies-interceptioncode-analysisdebuggers+1
101vor 12 Jahren
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

Greybox-Synthesizer, ausgerichtet auf die Deobfuskierung von Assembler-Anweisungen.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
181vor 1 Jahr
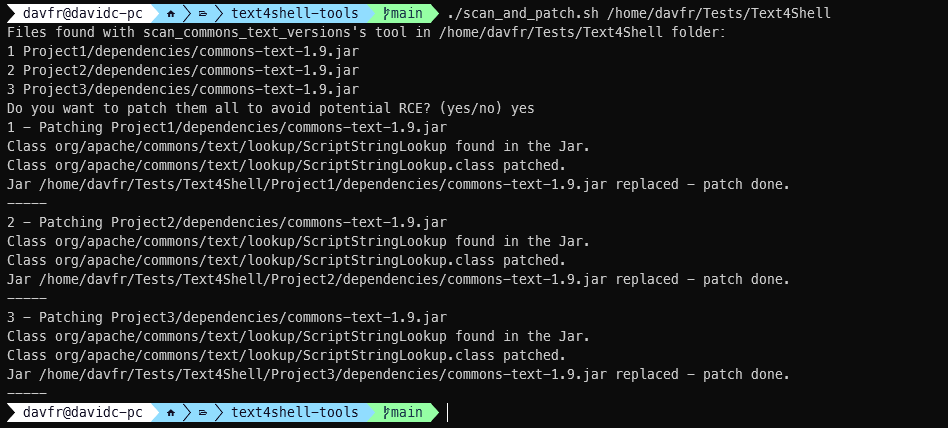
text4shell-tools preview

text4shell-tools

GitHubjfrog/text4shell-tools

Verwundbare Apache Commons Text in Java-JAR/WAR-Artefakten erkennen und patchen; Klassen fingerprinten und Bytecode nach CVE-2022-42889…
defensive-toolsstatic-analysisvulnerability-analysis+3
104vor 4 Jahren
FastjsonVulns preview

FastjsonVulns

GitHubhosch3n/fastjsonvulns

Exploit für Fastjson 1.2.80 CVE-2022-25845, der das Lesen von AspectJ-Dateien und das remote Laden von Groovy-Klassen für RCE ermöglicht.
payload-generationvulnerability-analysiscode-analysis+2
92vor 3 Monaten
cred_scanner preview

cred_scanner

GitHubdisruptops/cred_scanner

Ein einfacher dateibasierter Scanner, der nach potenziellen AWS-Zugriffs- und Geheimschlüsseln in Dateien sucht.
code-analysiscloud-securitydevsecops+1
94vor 8 Jahren
NtDetours preview

NtDetours

GitHubrbmm/ntdetours

Detours-Implementierung (x64/x86), die nur den ntdll-Import verwendet

code-analysisdynamic-code-analysisreverse-engineering+3
93vor 3 Monaten
SEDATED preview

SEDATED

GitHubowasp/sedated

SEDATED® Projekt (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
vulnerability-scannerscode-analysisconfiguration-auditing+3
110vor 6 Jahren
CVE-2019-12384 preview

CVE-2019-12384

GitHubjas502n/cve-2019-12384

Jackson Rce für CVE-2019-12384

dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+3
102vor 7 Jahren
AgentStalker preview

AgentStalker

GitHubgach0ng/agentstalker

End-to-End-Sicherheitsaudit-Framework für LLM-Agenten: statische AST- und Taint-Modellierung, Angriffssynthese, Docker-Sandbox-Replay und…
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
132vor 2 Monaten
OCSD preview

OCSD

GitHubowasp/ocsd

OWASP-zertifizierter Secure-Software-Entwickler
static-analysisvulnerability-analysiscode-analysis+2
32vor 1 Monat
UnmarshalPwn preview

UnmarshalPwn

GitHubcodewhitesec/unmarshalpwn

POC für CVE-2018-0824
memory-forensicsvulnerability-analysiscode-analysis+2
87vor 4 Jahren
scodescanner preview

scodescanner

GitHubagrawalsmart7/scodescanner

Befehlszeilen-Scanner für statische Analyse, der kritische Schwachstellen in PHP- und YAML-Quellcode mit benutzerdefinierten Semgrep-Regeln erkennt,…


vulnerability-scannersstatic-code-analysiscode-analysis+1
162vor 3 Jahren
Zurück1…181920…100Weiter







