
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
 romainthomas/the-poor-mans-obfuscator
Binärdateien und Skripte zur Präsentation „The Poor Man's Obfuscator“
 parikhakshat/autoharness
Ein Werkzeug, das automatisch Fuzzing-Harnesses basierend auf einer Bibliothek erstellt.
 jhftss/ida2obj
Statisches Binary-Instrumentierungstool, das COFF-Objektdateien aus ausführbaren Dateien extrahiert und so das Einfügen von Code/Daten an jeder…
 dimareverse/nuitka-static-unpacker
Statik-orientiertes Forschungswerkzeug zum Entpacken von Nuitka-kompilierten Binärdateien: extrahiert Konstanten und Module, stellt .pyc-Dateien…
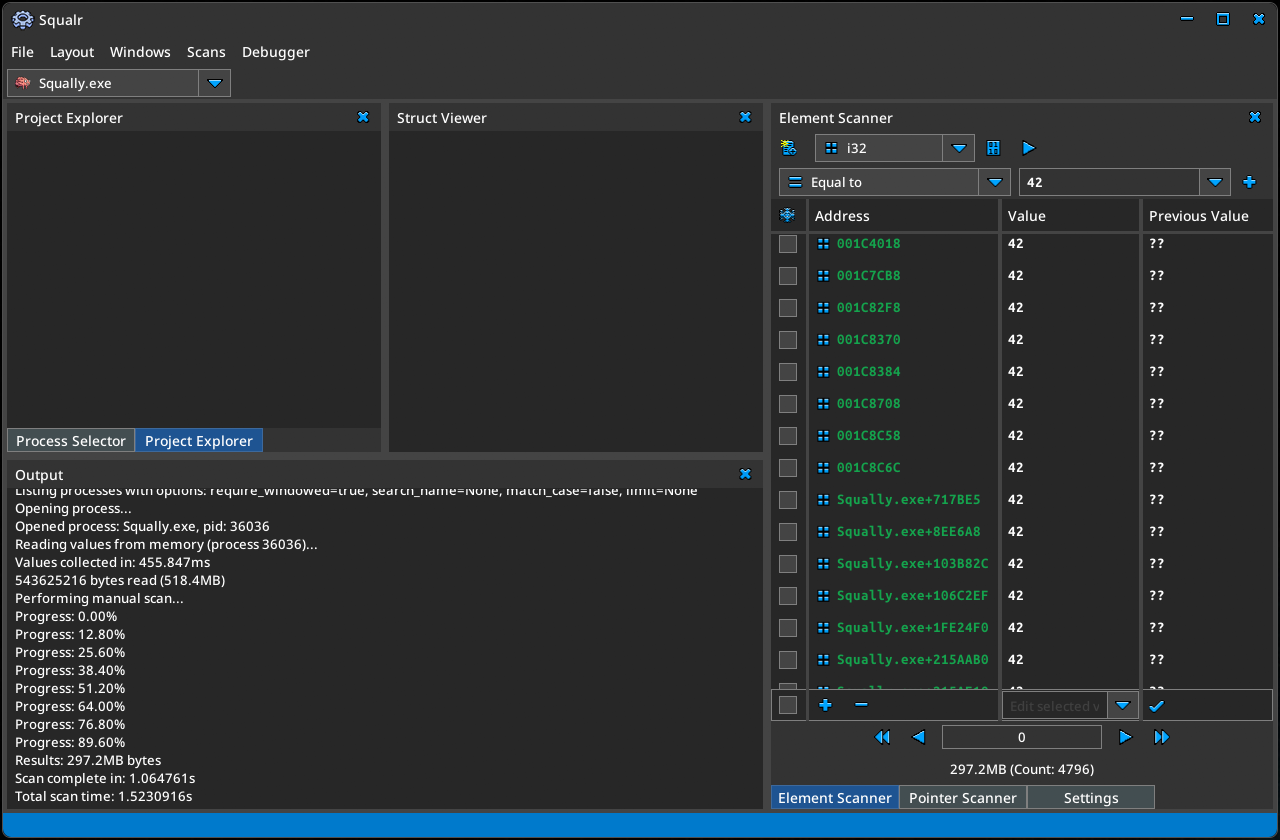 squalr/squalr
Ein generisches Hacktool für Spiele/Software, von Grund auf in Rust geschrieben.
 dougwithseismic/dezlock-dump
Laufzeitschema- und RTTI-Extraktionstool für Deadlock, CS2, Dota und andere (Source 2). Kein source2gen erforderlich.
 gdbinit/efiswissknife
IDA-Plugin zur Verbesserung des (U)EFI-Binary-Reversings mit Batch-Analyse, GUID-Datenbank und Service-Nutzungsstatistiken für die Forschung zur…
 gui774ume/krie
Linux-Kernel-Laufzeitintegrität mit eBPF
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
 arthastang/iot-implant-toolkit
Toolkit für Implantat-Angriffe auf IoT-Geräte
 winterknife/evenstar
Niedrigstufige Experimente mit Intel 64/Windows
 colmmacc/cve-2022-3602
Technischer Deep-Dive und Anti-PoC für CVE-2022-3602, einen Punycode-Pufferüberlauf in OpenSSL 3.0.x, mit Reproduktionsskripten, Stack-Analyse und…
 romainthomas/reverse-engineering-workshop
Slides & Hands-on für den Reverse-Engineering-Workshop
 timetravelthree/idarustdemangler
Rust Demangler & Normalizer-Plugin für IDA
 amd2g2zz/kunglao-agent
Der Reverse-Engineering-Expertenagent: plant seinen eigenen Analysepfad, leitet jeden Fakt aus Rohdaten ab und konvergiert unter mechanischen…
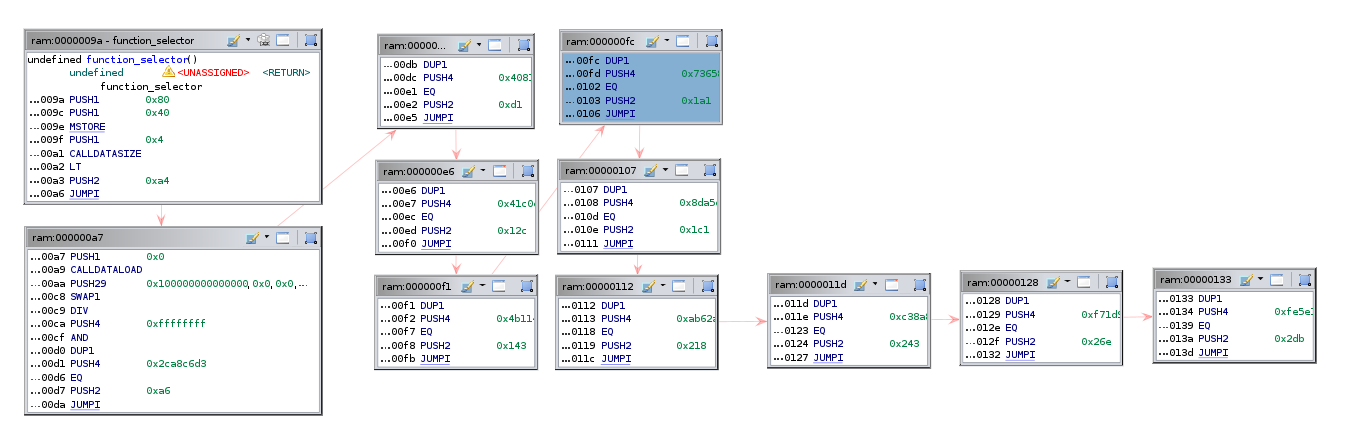 adelapie/ghidra-evm
Ghidra-Modul zum Disassemblieren, Dekompilieren und Analysieren von Ethereum-Smart-Contract-Bytecode. Erkennt unsichere Anweisungen, extrahiert…
 ricccrd/dd
JIT-basierter Userspace-Linux-Kernel, der Container nativ auf Apple Silicon macOS ohne VM ausführt. Drop-in Docker Engine API-Ersatz mit…
 nirizr/rematch
REmatch, ein vollständiges Framework für binäres Diffing, das kostenlos ist und sich bemüht, Open Source und gemeinschaftsgetrieben zu sein.








