
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen

 idamcp/idamcp
MCP-Server, der IDA Pro mit KI-Agenten integriert und ein zustandsloses Gateway für die Verwaltung mehrerer Sitzungen, eine relationale…
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…
 trailofbits/trailmark
Build and query a graph database representation of source code
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 emsec/hal
HAL – Der Hardware-Analyzer
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 frida/frida-gum
Plattformübergreifende Instrumentierungs- und Introspektionsbibliothek, geschrieben in C
 onekey-sec/unblob
Dateien aus beliebigen Containerformaten extrahieren
 rovellipaolo/ninjadroid
Ninja Reverse Engineering auf Android APK-Paketen
 google/silifuzz
Fuzzt CPU-Implementierungen, indem es Testeingaben aus Software-Proxys generiert und sie dann auf realer Hardware ausführt, um…
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 skylot/jadx
Kommandozeilen- und GUI-Tool zum Dekompilieren von Android-Dex- und APK-Dateien in lesbaren Java-Quellcode, mit Ressourcendekodierung, Entschleierung…
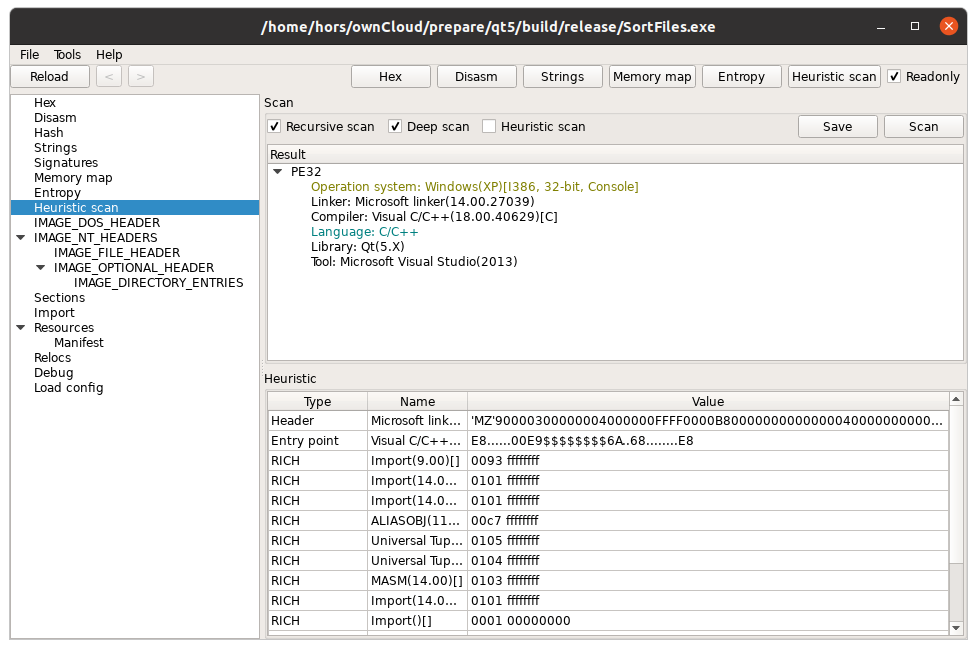 horsicq/xpeviewer
PE-Datei-Viewer/-Editor für Windows, Linux und MacOS.
 icsharpcode/ilspy
.NET-Decompiler mit Unterstützung für PDB-Generierung, ReadyToRun, Metadaten (&mehr) - plattformübergreifend!
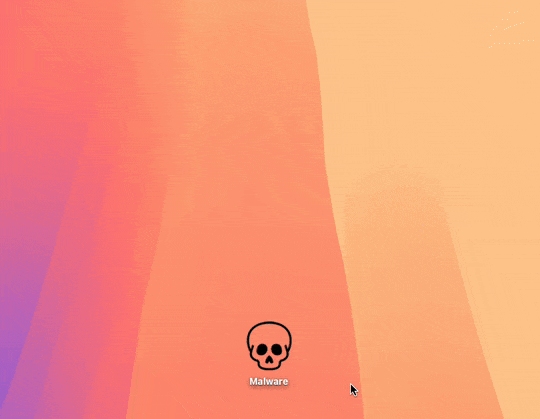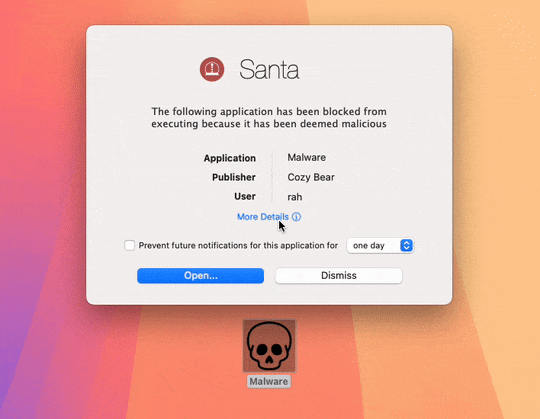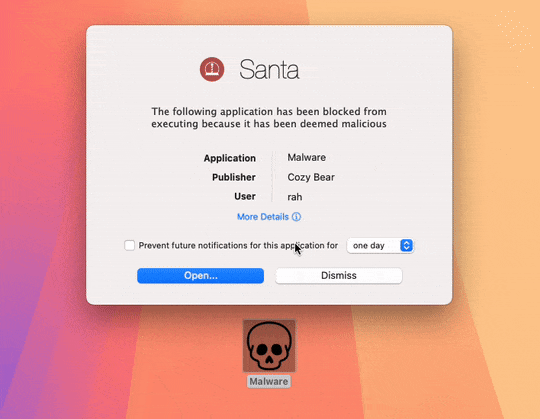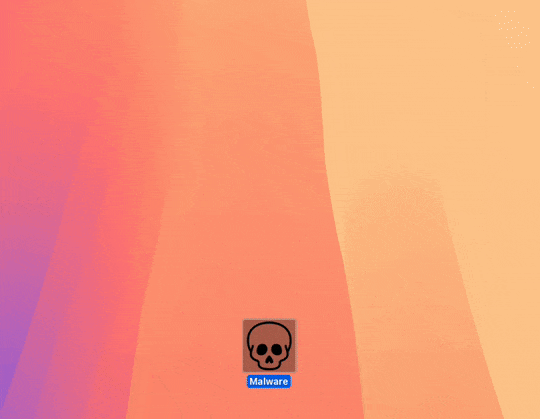 northpolesec/santa
Ein Autorisierungssystem für Binär- und Dateizugriff für macOS.








