#1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
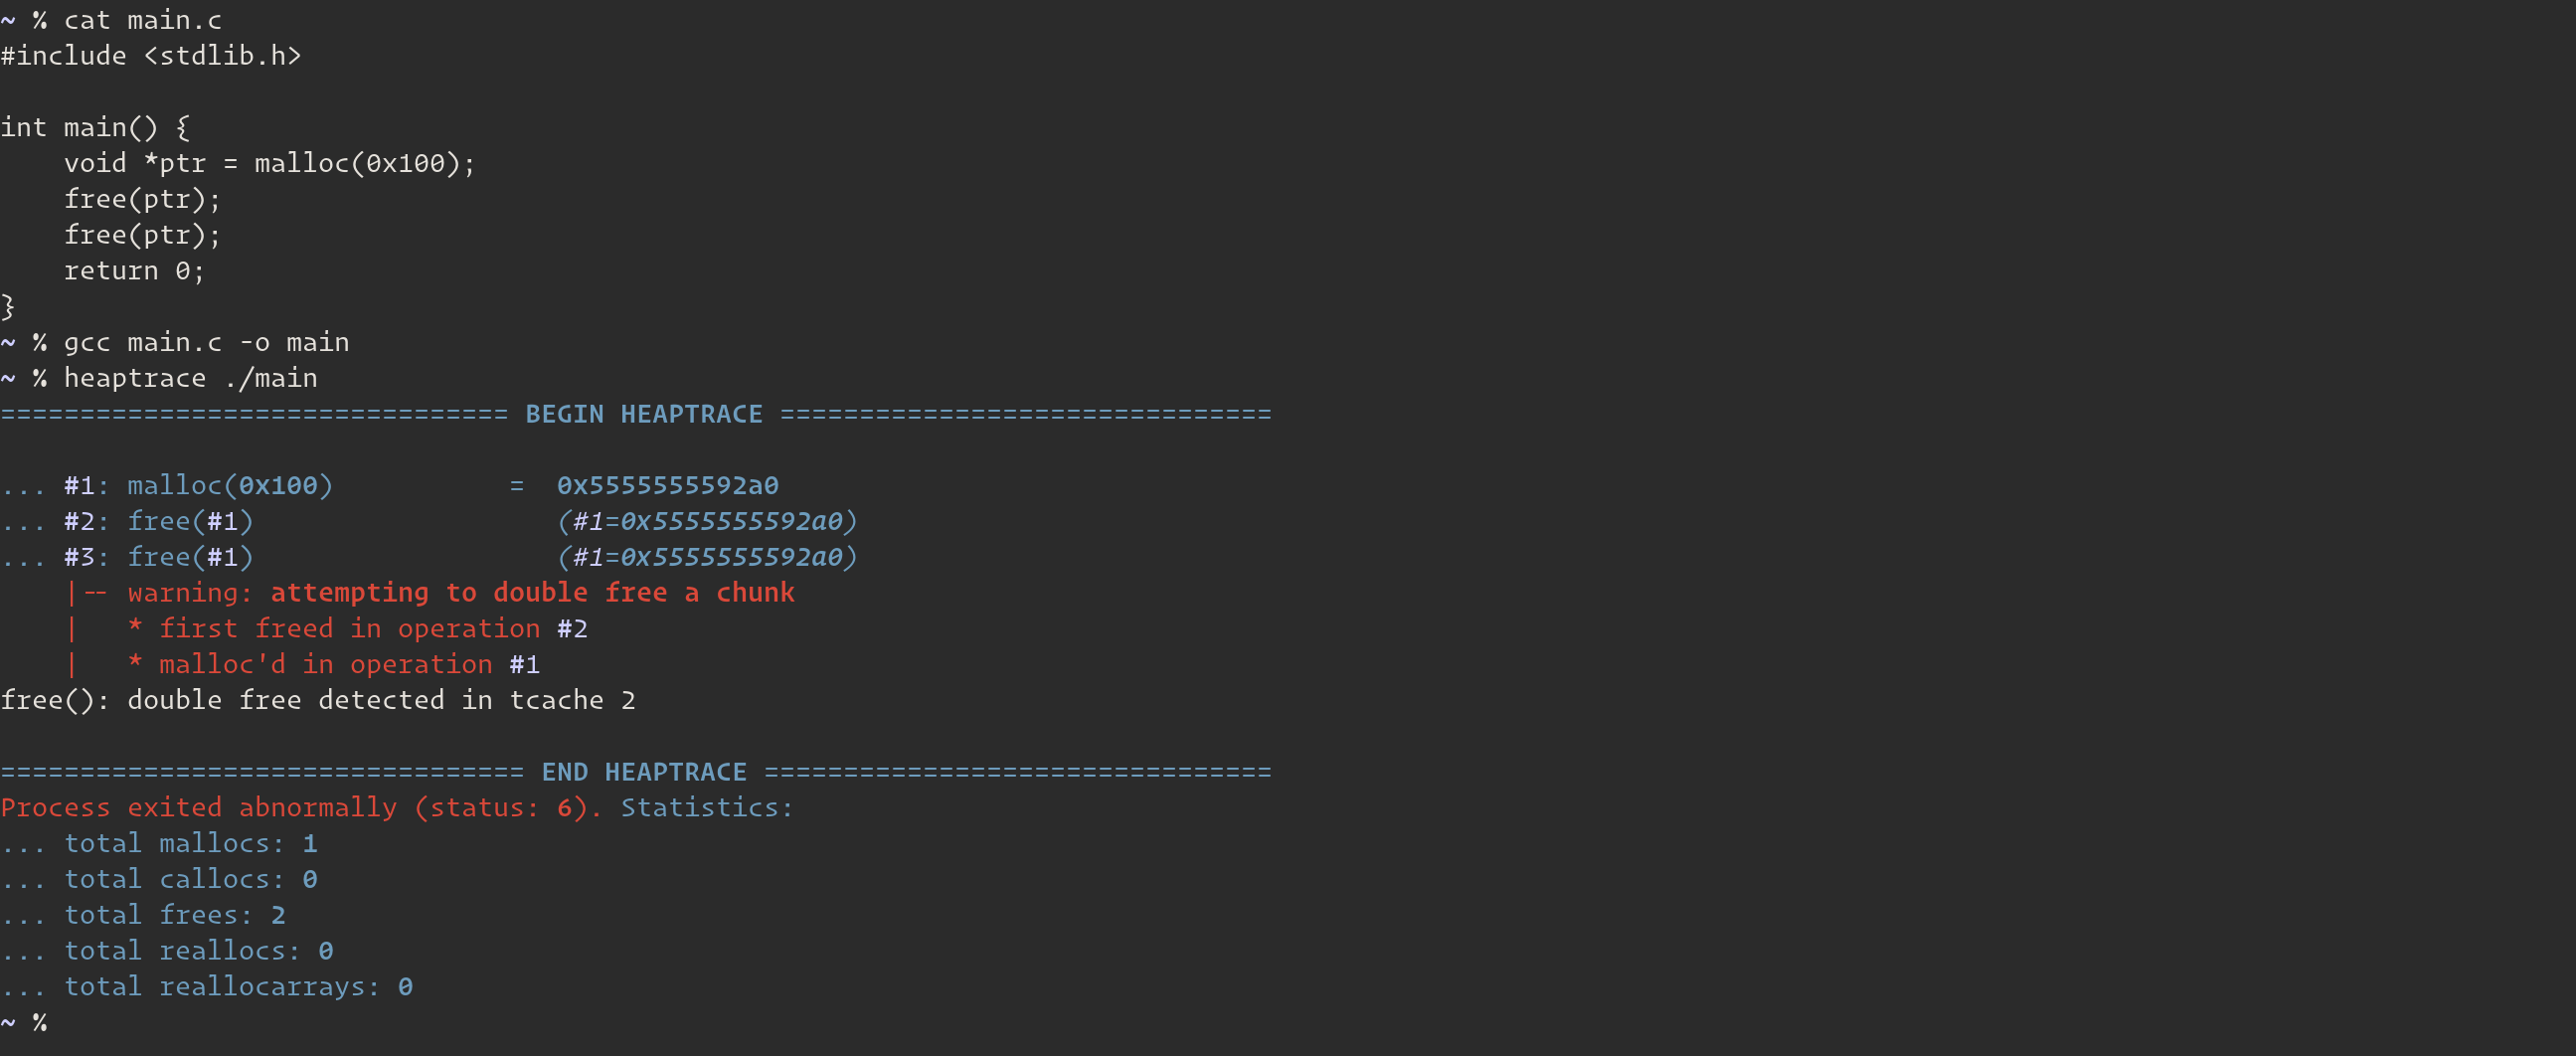
 arinerron/heaptrace
hilft bei der Visualisierung von Heap-Operationen für Pwn und Debugging
 iamsopotatoe-coder/tinyload
Open-Source-Windows-x64-PE-Packer und -Crypter. Komprimiert und verschlüsselt ausführbare Dateien mit einer benutzerdefinierten virtuellen Maschine…
 demonslay335/cryptotester
Ein Werkzeug zum Spielen mit Kryptografie, ausgerichtet auf Ransomware-Analyse.
 0xkirisame/spica
eBPF-basierter Linux-Rootkit-Detektor mit Multi-Channel-Cross-View-Analyse (sched_switch, NMI, /proc) zur Erkennung von DKOM, Tracepoint-Manipulation…
 nmantani/fileinsight-plugins
FileInsight-plugins: Dekodierungs-Toolbox des McAfee FileInsight Hex-Editors für die Malware-Analyse
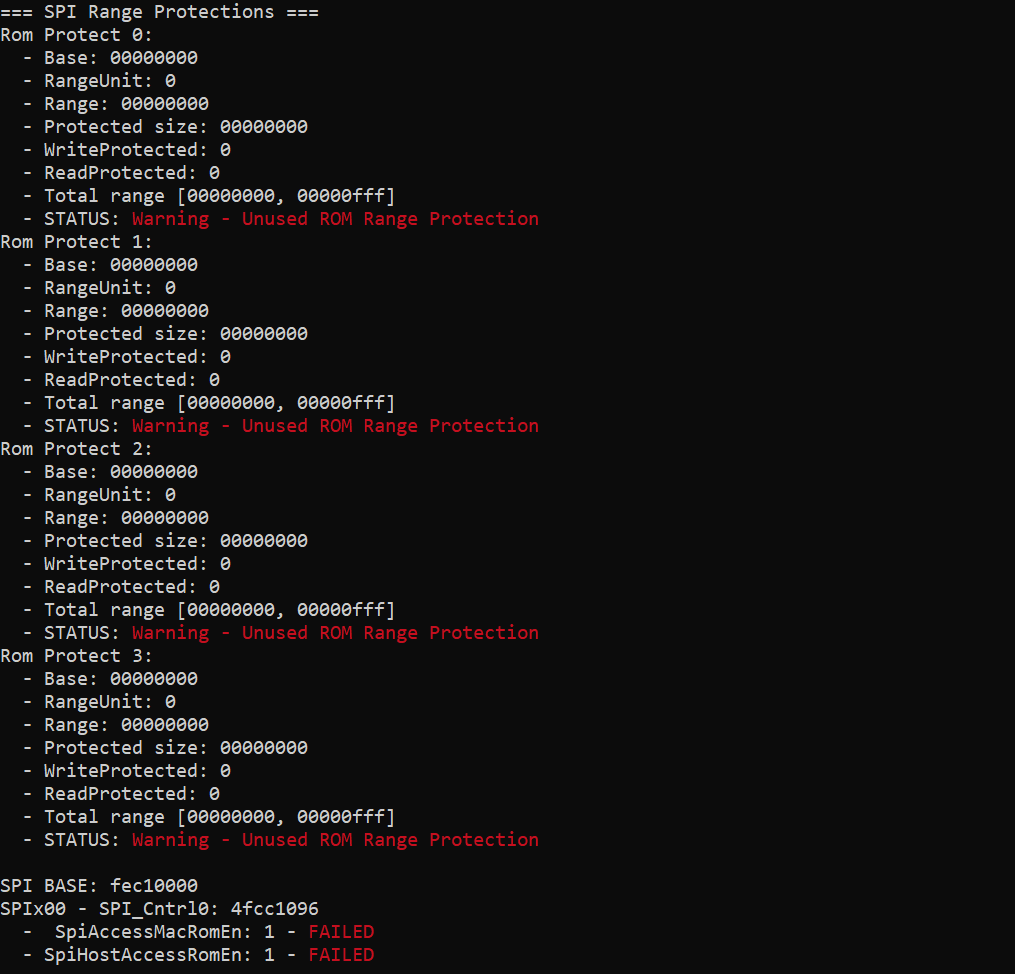 ioactive/platbox
Sicherheitsbewertungstool für Plattformen zum Auslesen und Analysieren von UEFI/SMM-Registern, PCI-Konfigurationsbereich, physischem Speicher,…
 symbioticsec/hermes-decomp
Ein leistungsstarker Decompiler, mit dem Sie React Native Mobile Apps durch Rückkonvertierung ihrer kompilierten Hermes-Bytecode-Dateien (.hbc) in…
 cmu-sei/kaiju
CERT Kaiju ist eine Erweiterung des Binary-Analyse-Frameworks für die Ghidra Software Reverse Engineering Suite. Dieses Repository ist ein "Mirror" –…
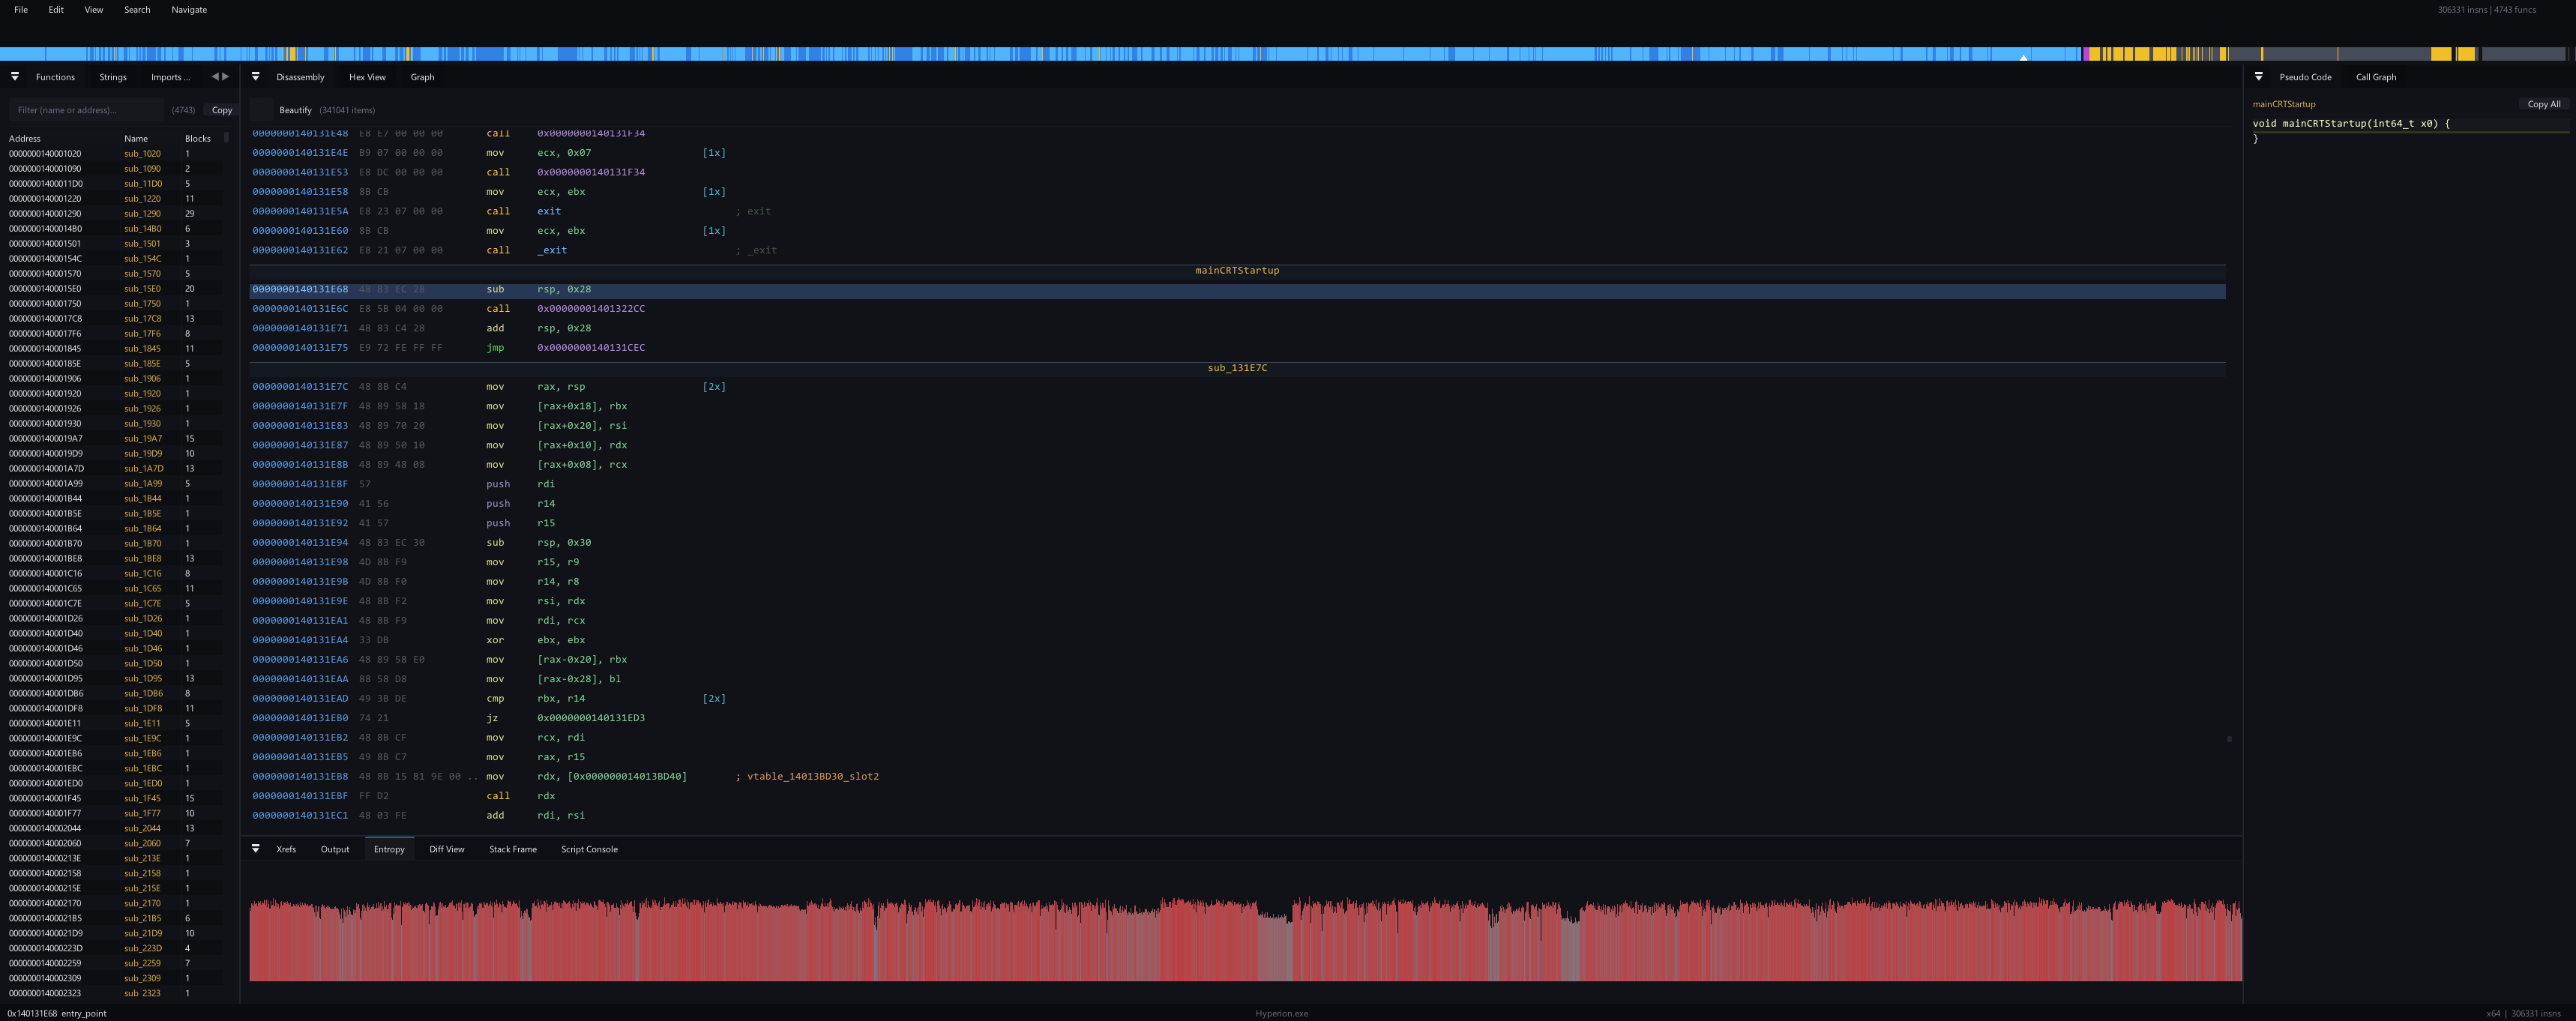 sidenai/hyperion-disassembler
Nativer Multi-Arch-Disassembler und -Decompiler – PE/ELF/Mach-O, x86/x64/ARM64, Lua-Scripting, RTTI-Wiederherstellung
 thebabush/llvm-jutsu
Anti-LLM-Verschleierung durch Fingerzählen
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
Disassembler, Decompiler und Debugger im x64dbg-Stil für PE/ELF-Binärdateien mit Listing im IDA-Stil, Funktionsgraphen, Lua-Plugins, CLI und einem…
 dr4k0nia/niximports
Ein .NET-Malware-Lader, der API-Hashing verwendet, um statische Analyse zu umgehen.
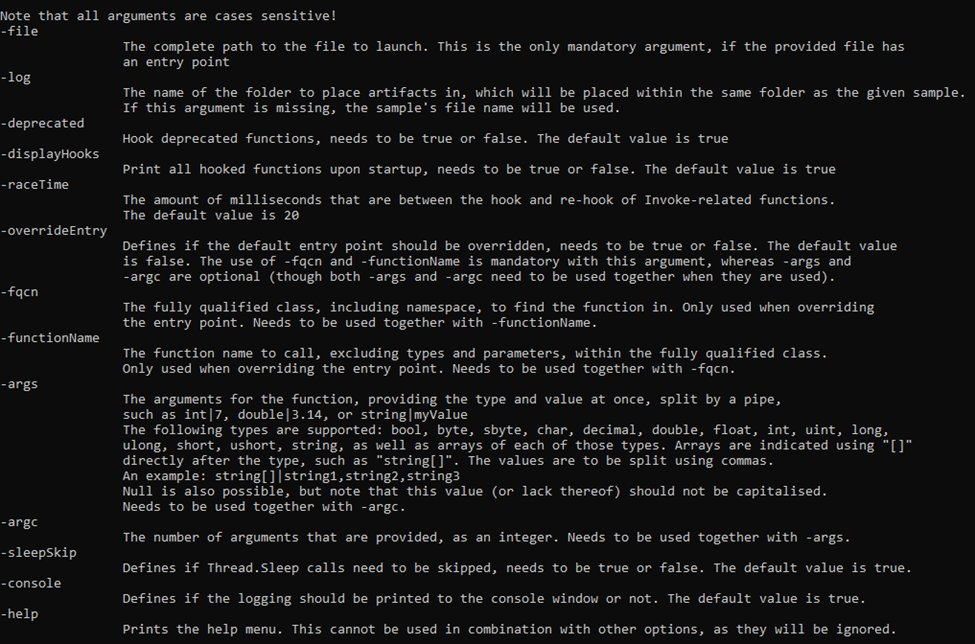 advanced-threat-research/dotdumper
Ein automatischer Entpacker und Logger für auf das DotNet Framework abzielende Dateien
 denuvosoftwaresolutions/simba
Effiziente Deobfuskierung linearer gemischter boolesch-arithmetischer Ausdrücke
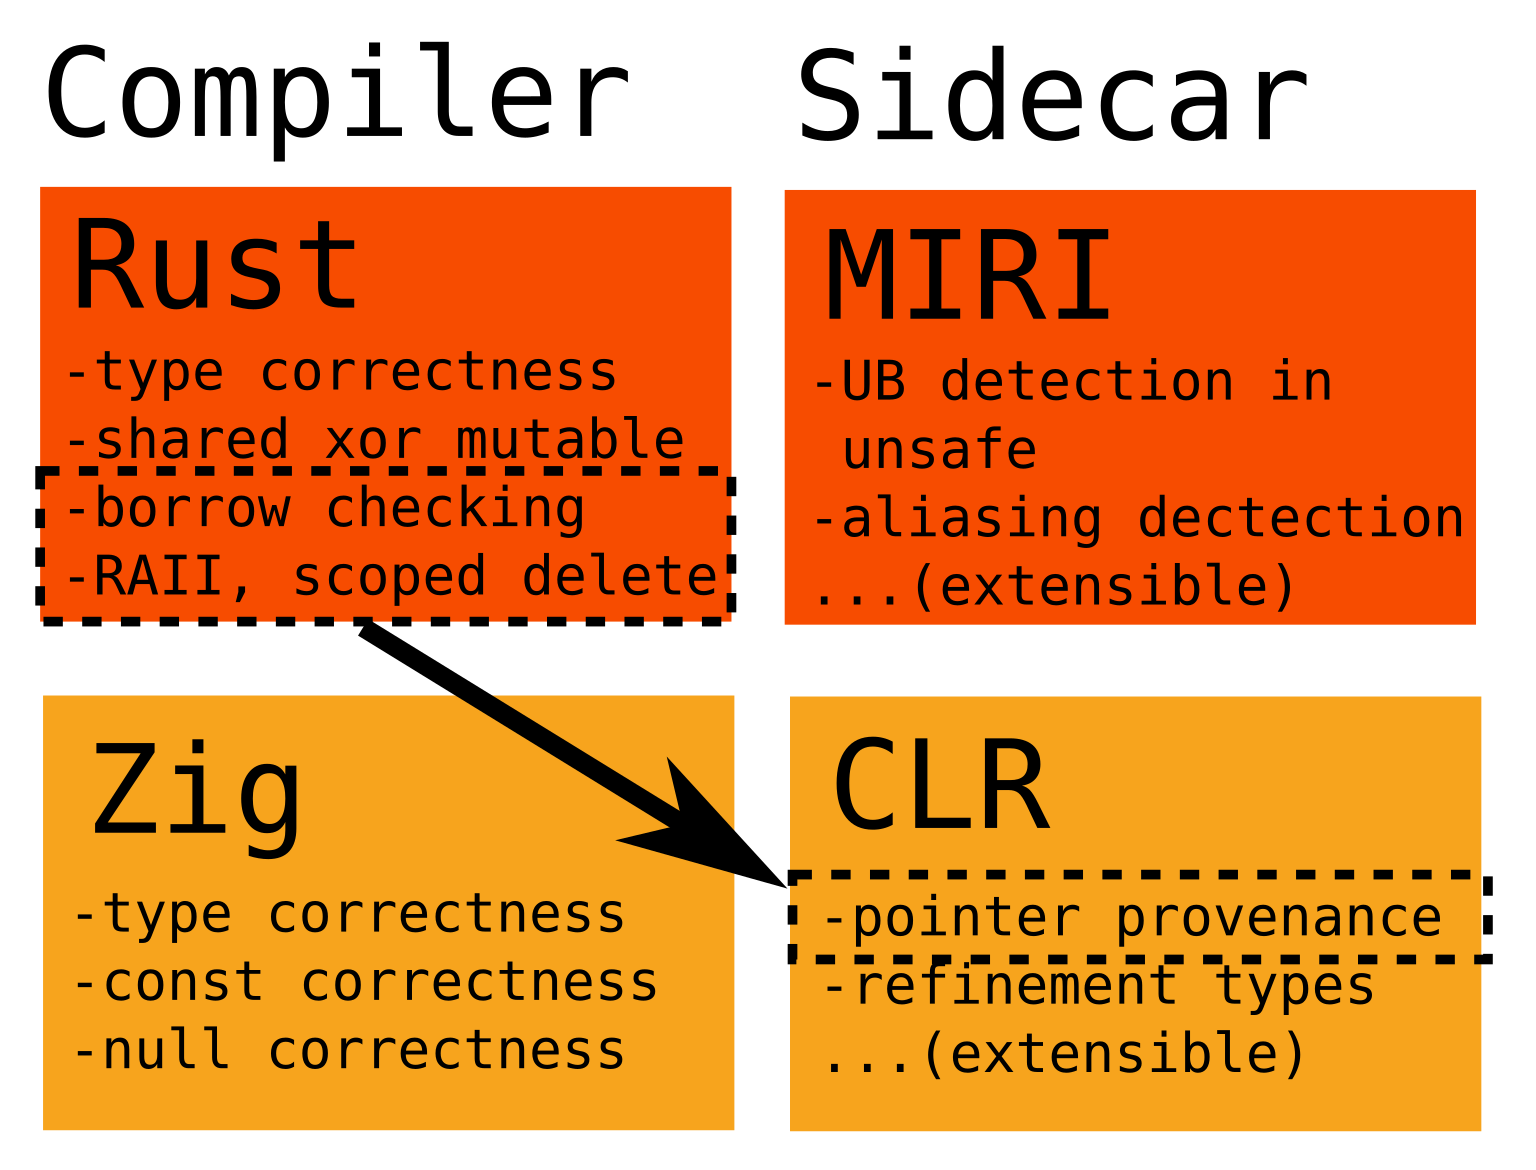 ityonemo/clr
Checker für Lifetimes und andere Refinement types