
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen

 rr-debugger/rr
Record-and-Replay-Framework für deterministisches Debugging von Multithread-Anwendungen mit Unterstützung für Reverse Execution, Hardware-Watchpoints…
 aflplusplus/aflplusplus
AFL++ ist ein hochmoderner Fuzzer und die Nummer 1 in Benchmarks. Ursprünglich basierte er auf AFL. Heute kommt er mit qemu 5.1, kollisionsfreier…
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 pxb1988/dex2jar
Werkzeuge für die Arbeit mit android .dex- und java .class-Dateien
 mandiant/capa
Regelbasiertes statisches und dynamisches Analyse-Tool, das Fähigkeiten in PE-, ELF-, .NET- und Shellcode-Dateien identifiziert und sie MITRE…
 zhkl0228/unidbg
Ermöglicht die Emulation einer nativen Android-Bibliothek sowie eine experimentelle iOS-Emulation.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 simoneavogadro/android-reverse-engineering-skill
Dekompiliert Android-APK/XAPK/JAR/AAR-Dateien und extrahiert HTTP-APIs, Authentifizierungsmuster und Aufrufabläufe mithilfe von jadx, mit…
 darthton/blackbone
Windows-Speicher-Hacking-Bibliothek
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 lief-project/lief
Plattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
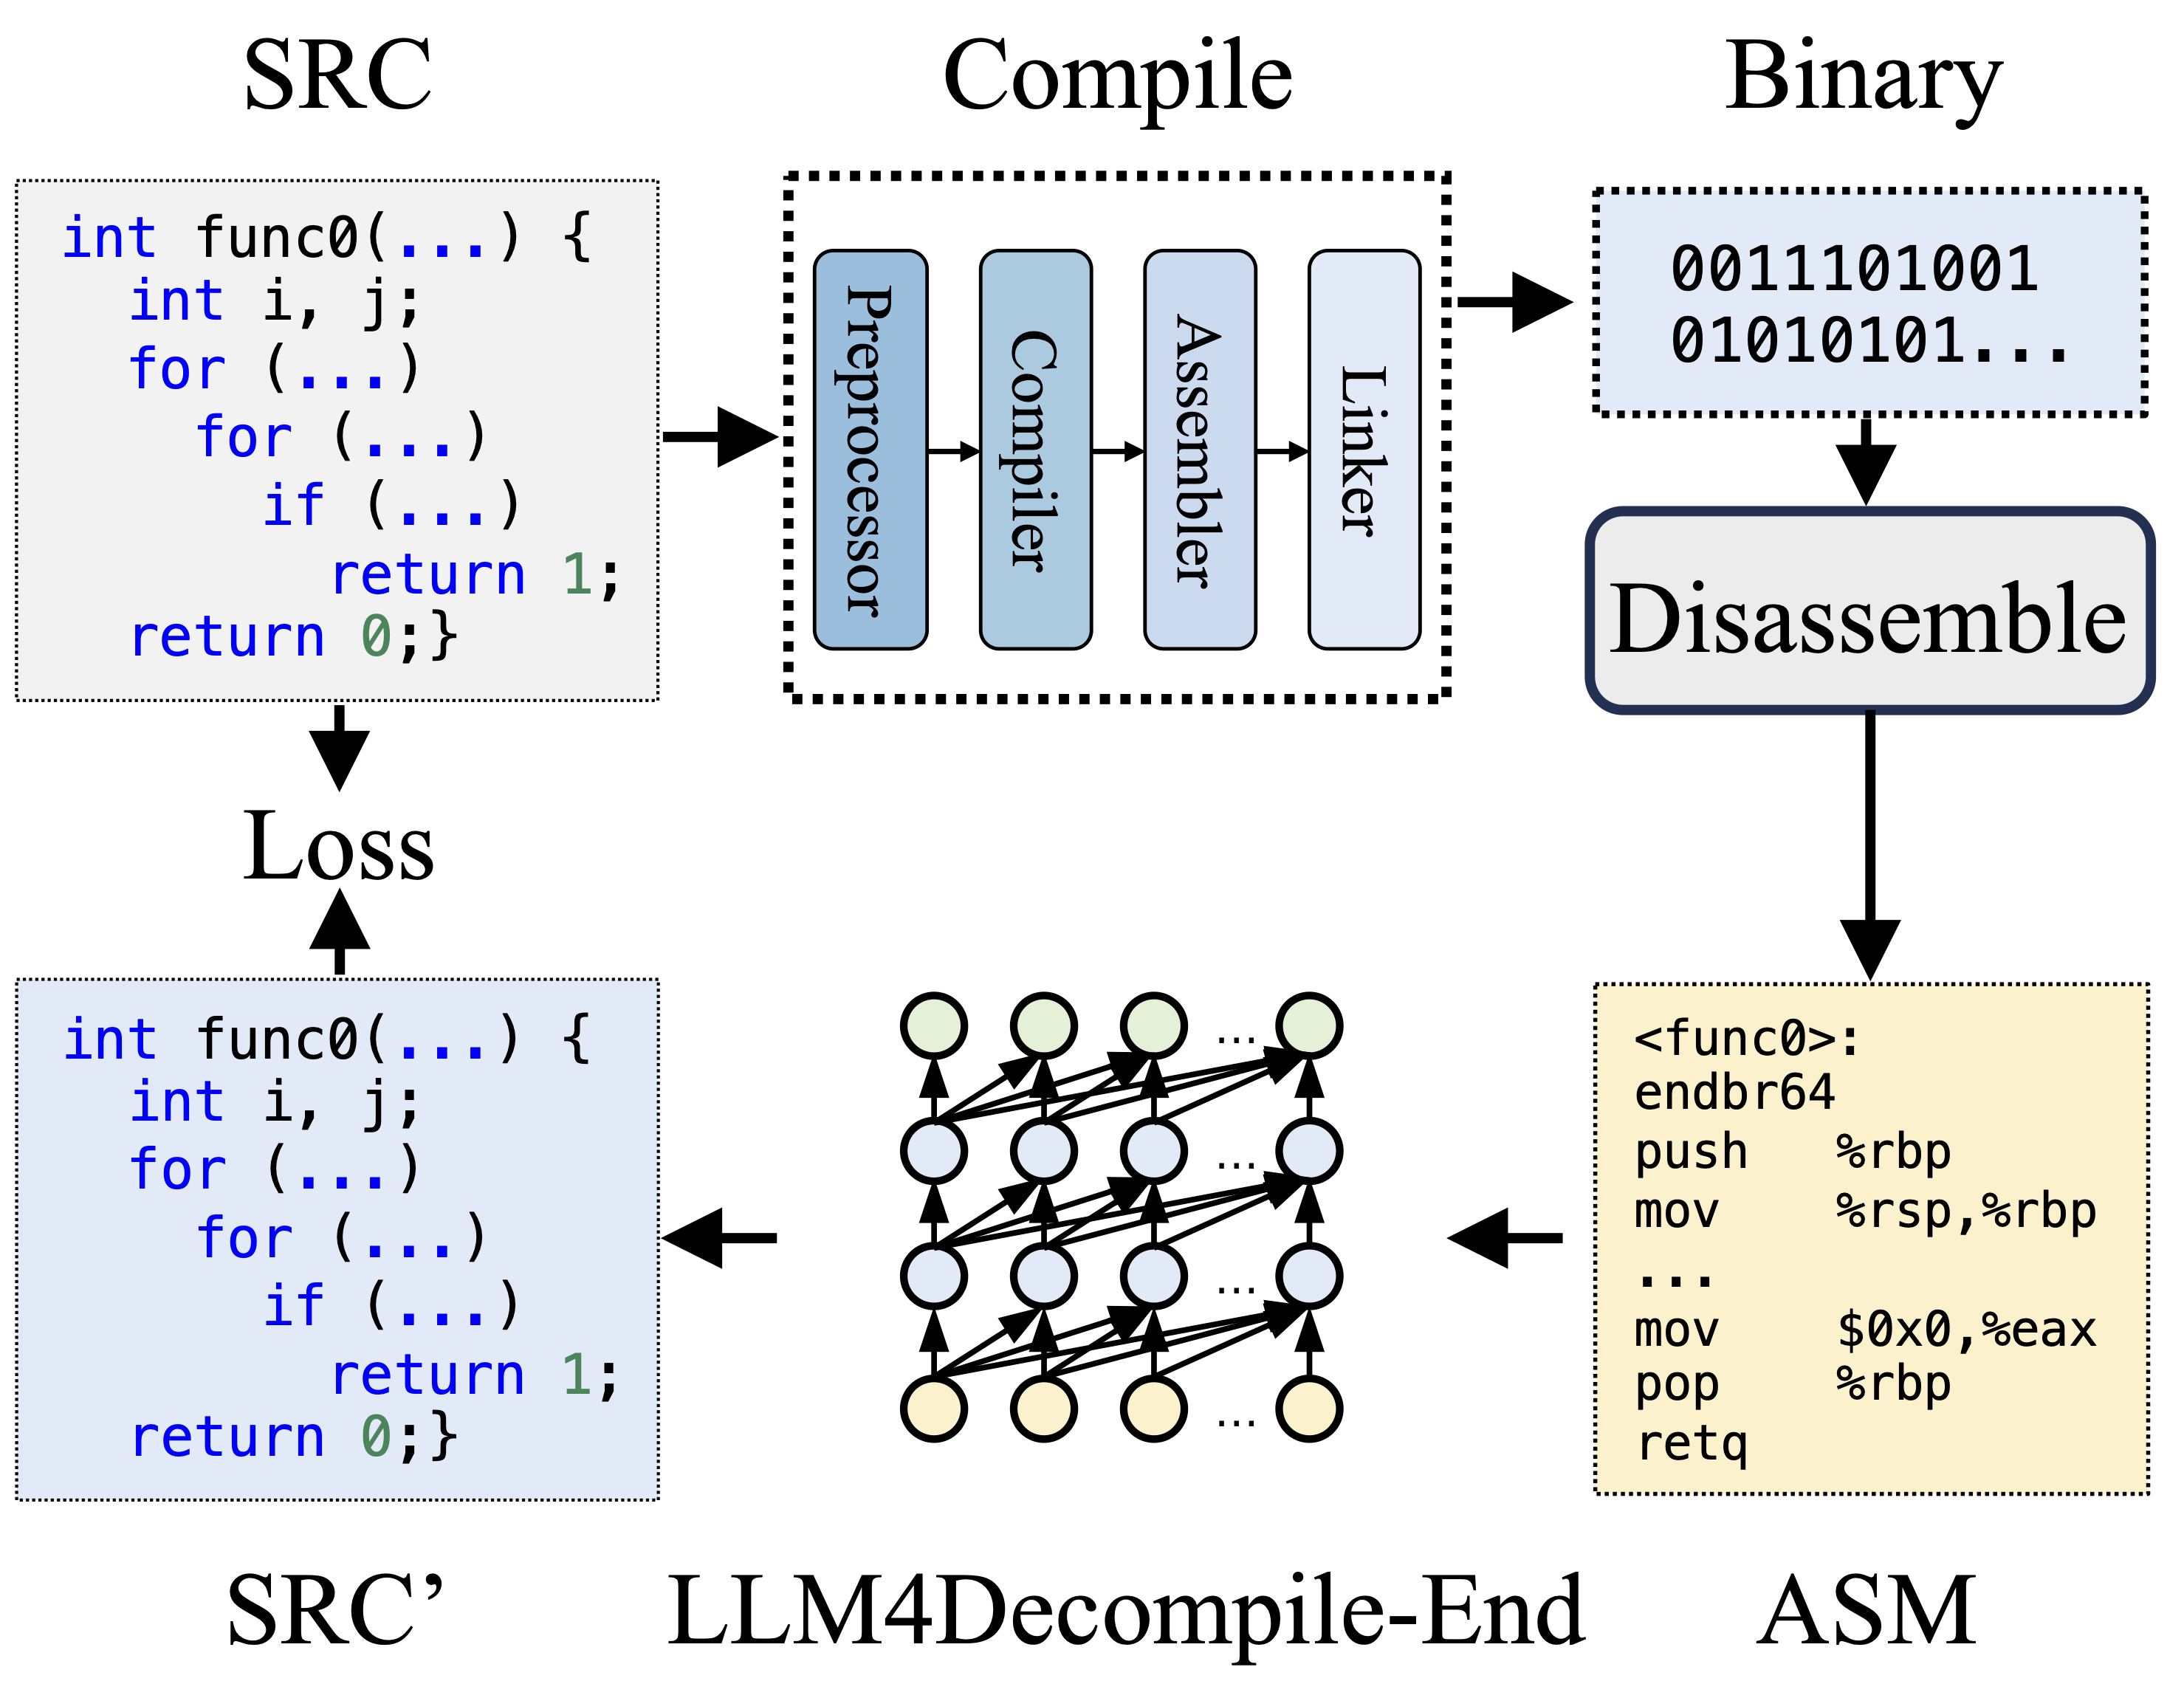 albertan017/llm4decompile
Reverse Engineering: Dekompilieren von Binärcode mit großen Sprachmodellen
 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 avast/retdec
RetDec ist ein umstellbarer Maschinencode-Dekompilierer basierend auf LLVM.
 secfigo/awesome-fuzzing
Eine kuratierte Liste von Fuzzing-Ressourcen (Bücher, Kurse – kostenlos und kostenpflichtig, Videos, Werkzeuge, Tutorials und angreifbare Anwendungen…
 unicorn-engine/unicorn
Unicorn CPU-Emulator-Framework (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)






