
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
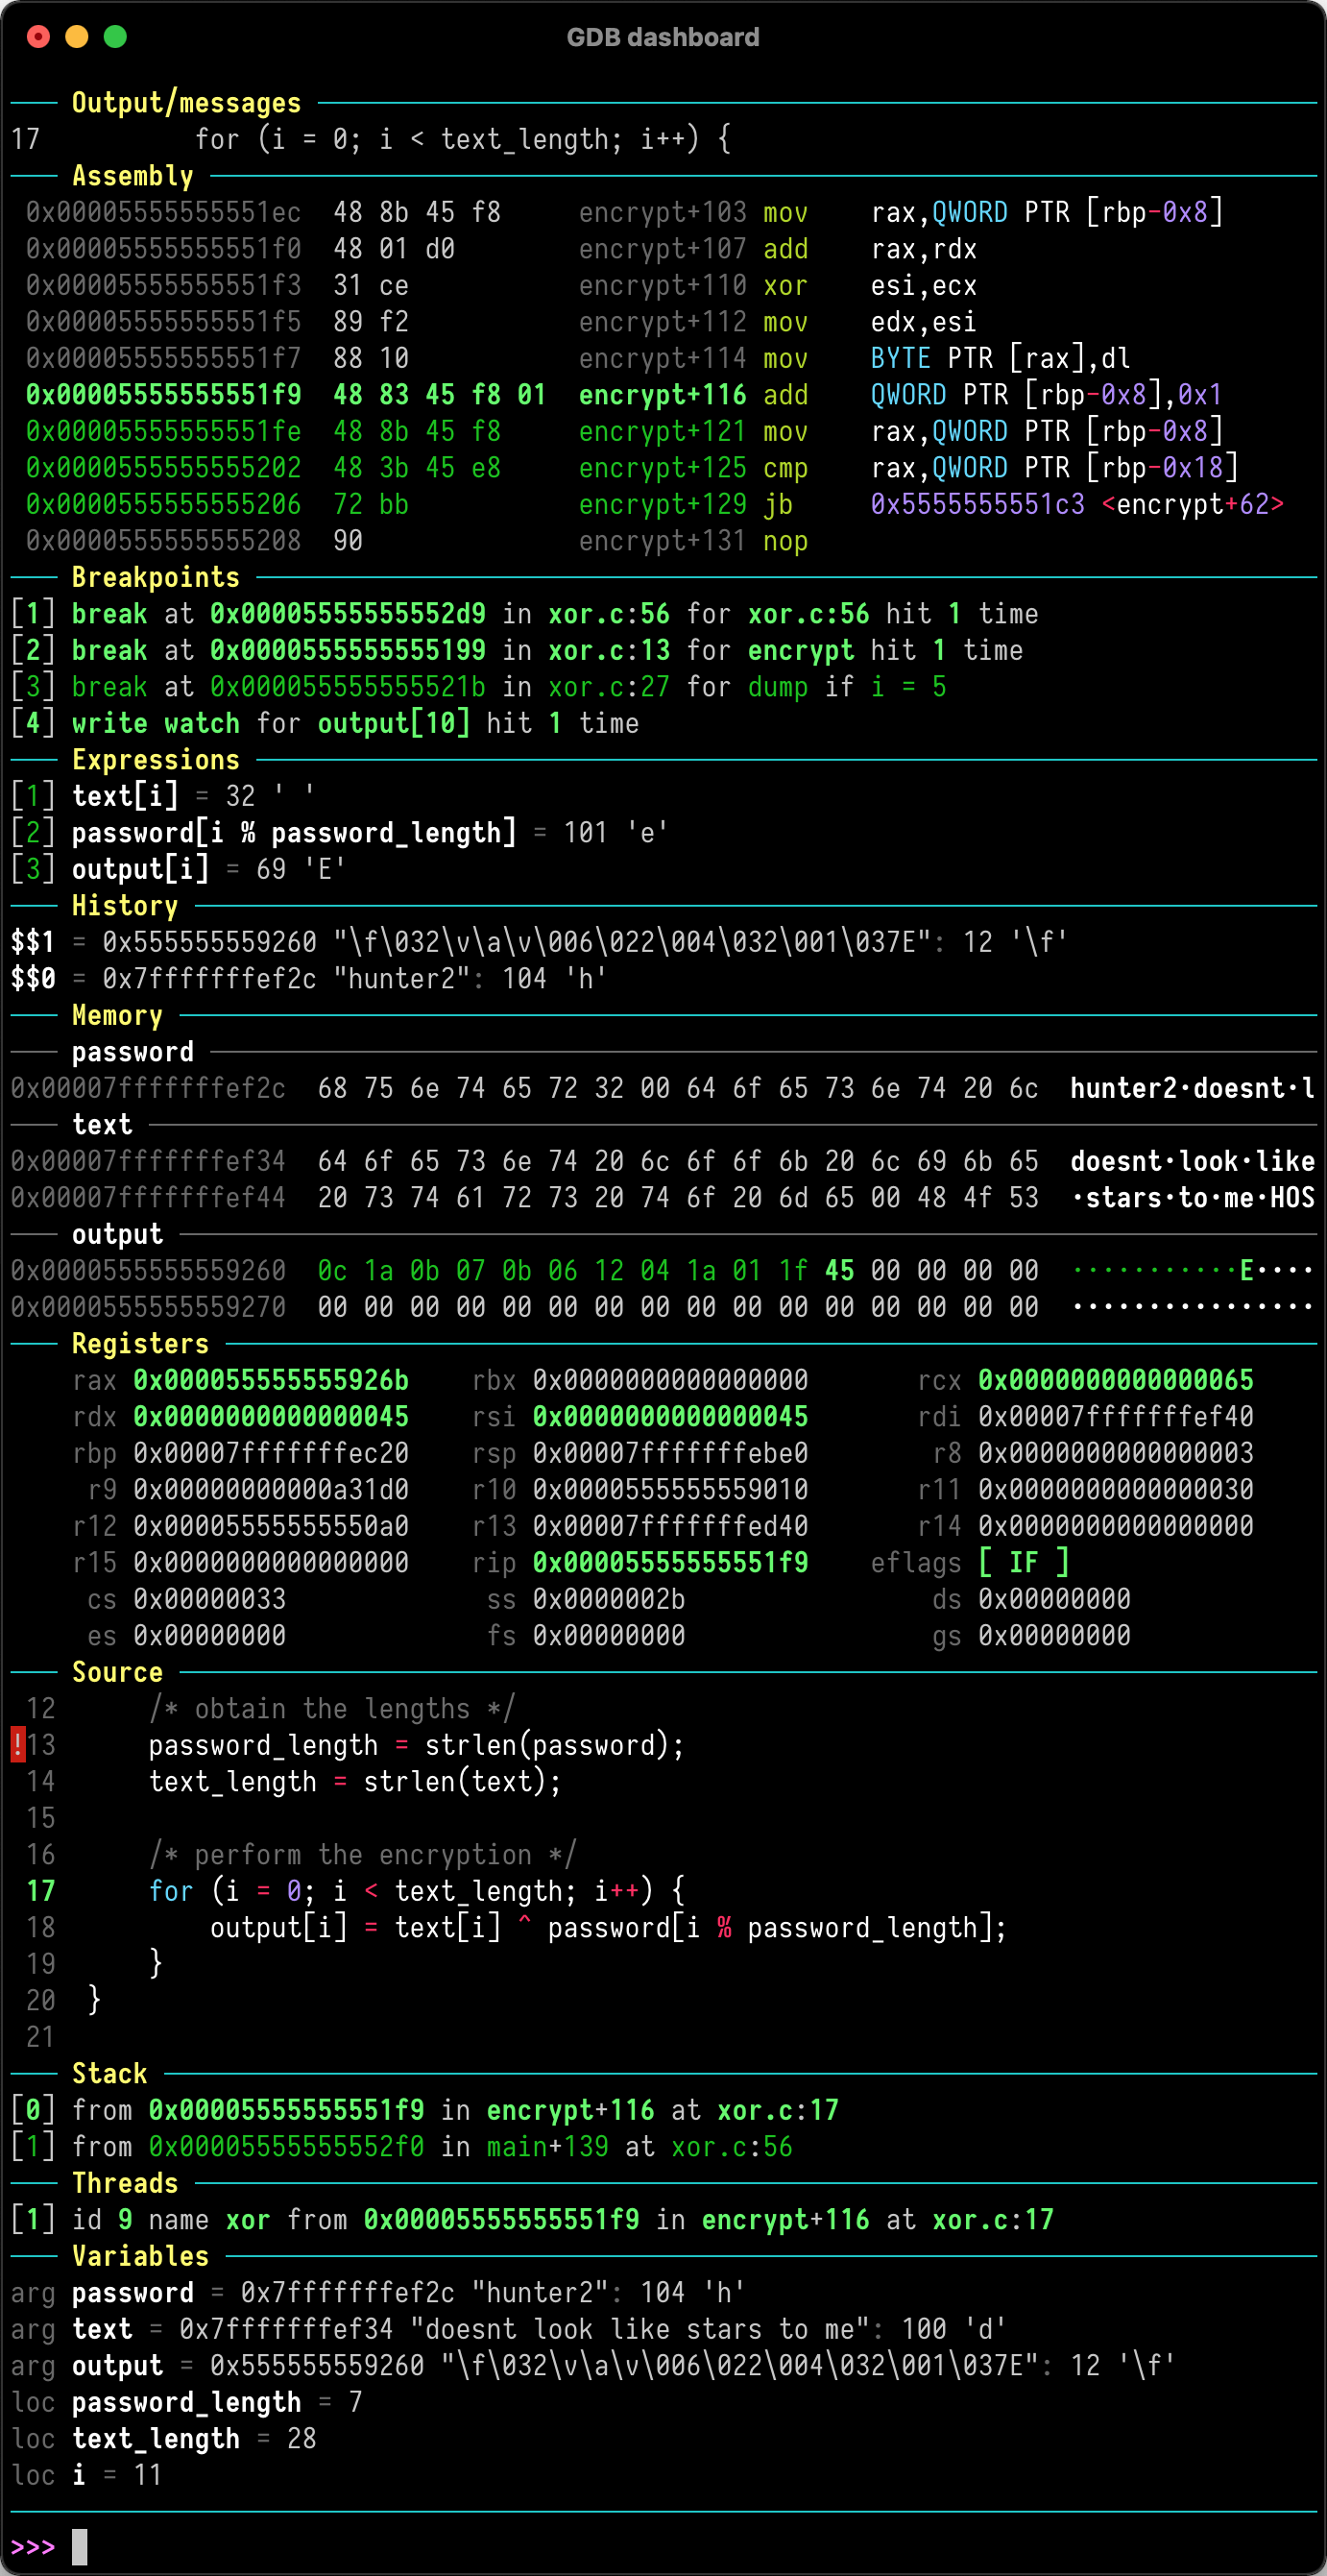
 cyrus-and/gdb-dashboard
Modulare GDB-Schnittstelle mit einem visuellen Dashboard und anpassbaren Panels zur Inspektion von Registern, Quellcode, Assembler und Programmstatus…
 qilingframework/qiling
Ein echtes instrumentierbares Binary-Emulations-Framework
 zrax/pycdc
C++ Python-Bytecode-Disassembler und -Decompiler
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Automatisch verschleierte Zeichenketten aus Malware extrahieren.
 burrowers/garble
Verschleiert Go-Builds durch Umhüllen der Go-Toolchain, Ersetzen von Bezeichnern, Paketpfaden und Positionsdaten durch Hashes und Entfernen von…
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
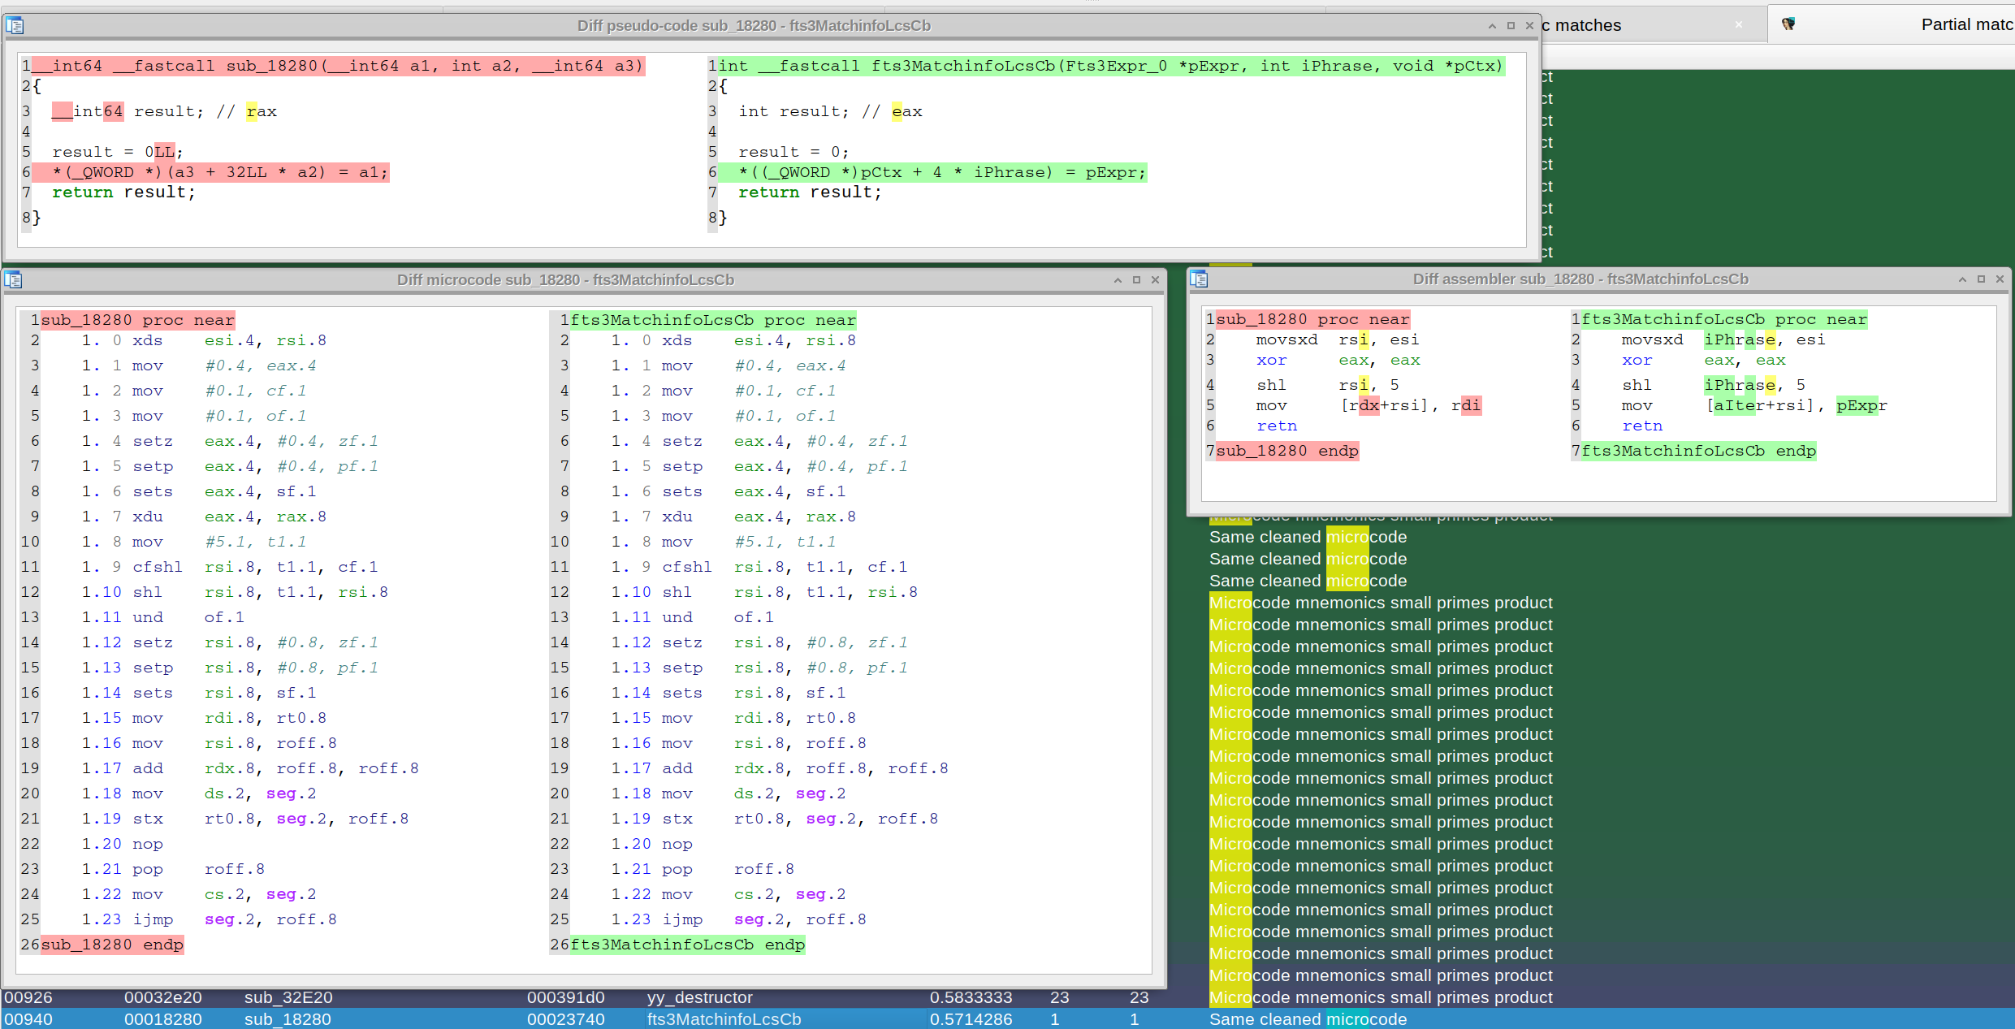 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 rocky/python-uncompyle6
Ein versionsübergreifender Python-Bytecode-Dekompiler
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…
 xoreaxeaxeax/sandsifter
Der x86-Prozessor-Fuzzer
 joernio/joern
Open-Source-Codeanalyseplattform für C/C++/Java/Binary/Javascript/Python/Kotlin basierend auf Code Property Graphs. Discord…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 jetbrains/fernflower
Dekompiler von Java-Bytecode nach Java, verwendet in IntelliJ IDEA.
 worawit/blutter
Reverse-Engineering-Tool für Flutter-Mobile-Anwendungen
 trailofbits/publications
Veröffentlichungen von Trail of Bits
 cmu-sei/pharos
Automatisierte statische Analysewerkzeuge für Binärprogramme
 blacktop/ipsw
Schweizer Taschenmesser für iOS/macOS-Forschung







