
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Binäranalyse — Seite 17 | Kitploit
Kategorien

Binäranalyse

Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.

Kitploit empfohlen

Top-Tools

10 ausgewählt
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 16h 52m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kvor 0 Tagen
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kvor 1 Monat
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kvor 1 Tag
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kvor 1 Tag
angr preview#6

angr

GitHubangr/angr
9.0kvor 1 Tag
capa preview#7

capa

GitHubmandiant/capa
6.1kvor 8 Tagen
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kvor 12h 32m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kvor 4 Tagen
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kvor 21 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1649 Ergebnisse
forensictools preview

forensictools

GitHubcristianzsh/forensictools

Sammlung von forensischen Werkzeugen

disk-forensicsmemory-forensicsnetwork-forensics+7
701vor 2 Monaten
moria preview

moria

GitHubnmatt0/moria

IoT firmware identification and extraction
embedded-systems-securityiot-securityreverse-engineering+7
439vor 9 Stunden
DriverBuddyReloaded preview

DriverBuddyReloaded

GitHubvoidsec/driverbuddyreloaded

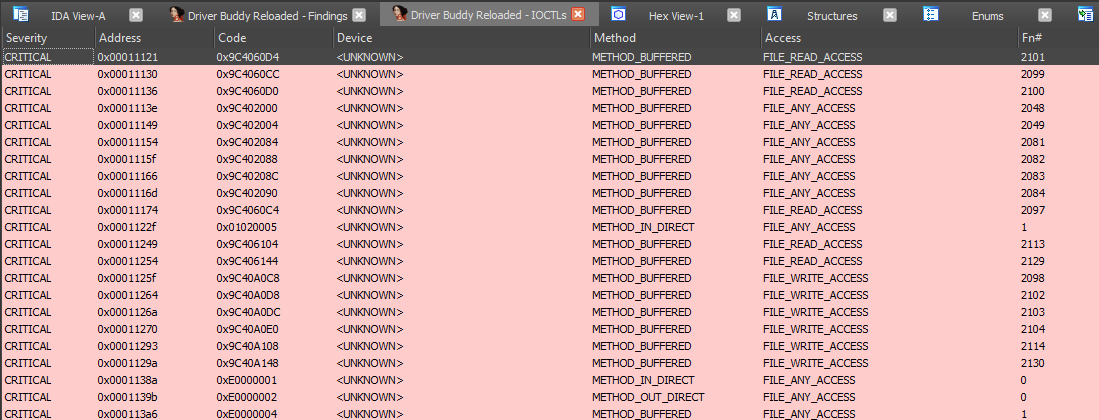
Driver Buddy Reloaded ist ein IDA Pro Python-Plugin, das hilft, einige mühsame Reverse-Engineering-Aufgaben von Windows-Kernel-Treibern zu…
static-analysisvulnerability-analysisreverse-engineering+2
435vor 10 Tagen
FirmWire preview

FirmWire

GitHubfirmwire/firmwire

FirmWire ist eine Full-System-Baseband-Firmware-Emulationsplattform für Fuzzing, Debugging und Root-Cause-Analyse von Smartphone-Baseband-Firmware.
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+6
874vor 3 Jahren
ghidra-scripts preview

ghidra-scripts

GitHub0xdea/ghidra-scripts

Kuratierte Ghidra-Skripte zur Automatisierung von Reverse Engineering und Schwachstellenanalyse: unsichere Funktionen lokalisieren,…

static-code-analysisvulnerability-analysisreverse-engineering+1
302vor 9 Tagen
Introspy-iOS preview

Introspy-iOS

GitHubisecpartners/introspy-ios

Sicherheitsprofilierung für Blackbox-iOS
dynamic-analysis-sandboxingios-securityvulnerability-analysis+5
740vor 10 Jahren
AlphaGolang preview

AlphaGolang

GitHubsentinelabs/alphagolang

IDApython-Skripte zur Analyse von Golang-Binärdateien
static-analysisreverse-engineeringdebuggers+2
672vor 2 Jahren
Andromeda preview

Andromeda

GitHubsecrary/andromeda

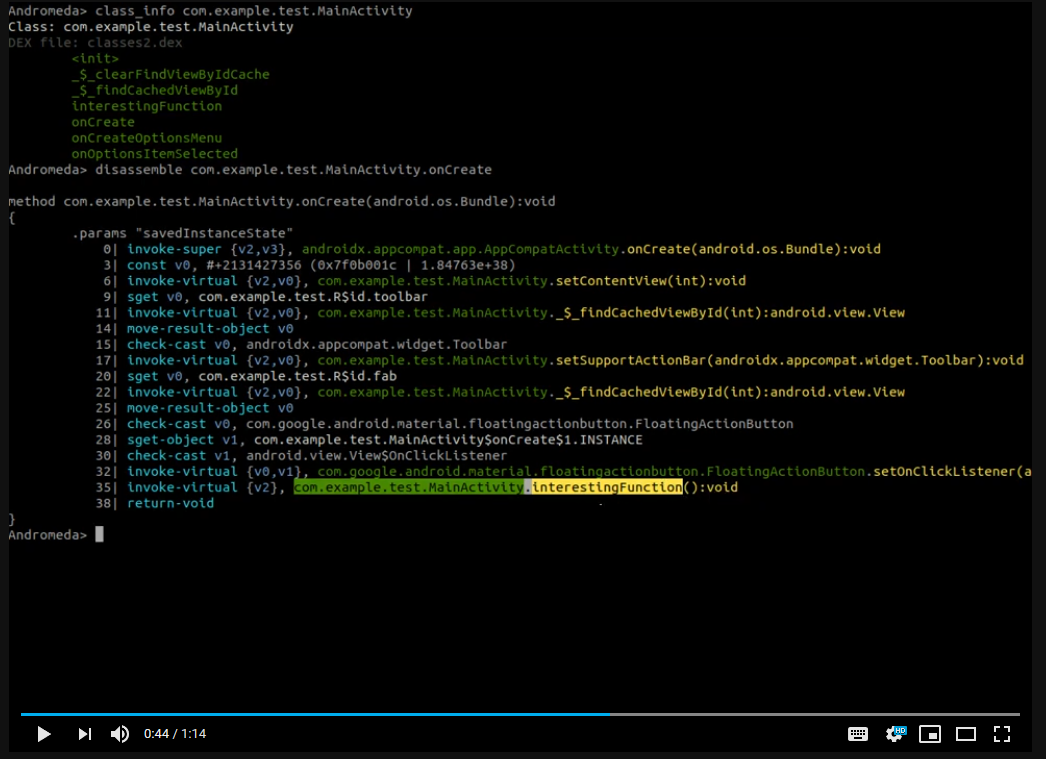
C/C++ interaktives Reverse-Engineering-Tool für Android-Anwendungen, das schnelle statische Analyse und binäre Inspektion von APK-Dateien ermöglicht.
android-securitystatic-analysisreverse-engineering+1
714vor 6 Jahren
Am-I-affected-by-Meltdown preview

Am-I-affected-by-Meltdown

GitHubraphaelsc/am-i-affected-by-meltdown

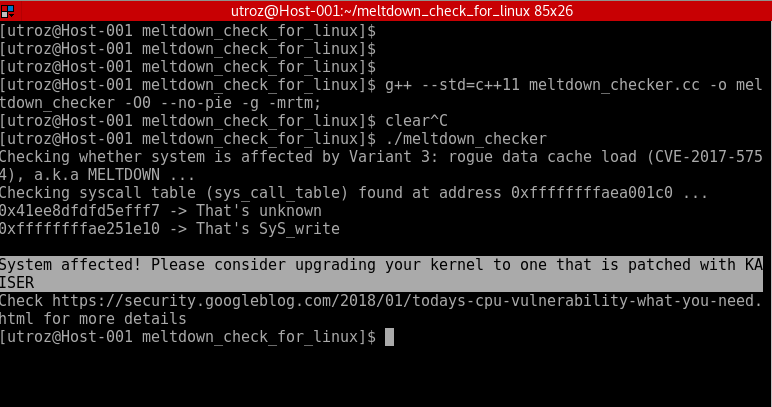
Meltdown Exploit / Proof-of-concept / prüft, ob das System von Variante 3: rogue data cache load (CVE-2017-5754), auch bekannt als MELTDOWN,…
vulnerability-analysisexploitationhardware-security+1
539vor 8 Jahren
View8 preview

View8

GitHubsuleram/view8

Dekompiliert serialisierten V8-Bytecode (JSC-Dateien) in hochwertigen, lesbaren JavaScript-ähnlichen Code, mit Unterstützung für mehrere…
static-analysisvulnerability-analysisreverse-engineering+2
385vor 11 Tagen
pydbg preview

pydbg

GitHubopenrce/pydbg

Eine reine Python-Schnittstelle für den Win32-Debugger.
vulnerability-analysisexploitationreverse-engineering+2
463vor 14 Jahren
Karta preview

Karta

GitHubcheckpointsw/karta

IDA Python Plugin zur schnellen, positionsgesteuerten Zuordnung von Open-Source-Bibliothekssymbolen in Binärdateien, das effizientes Reverse…
static-analysisvulnerability-analysisreverse-engineering+1
908vor 4 Jahren
RedTeamCCode preview

RedTeamCCode

GitHubmr-un1k0d3r/redteamccode

Red Team C-Code-Repository

defensive-toolsmalware-analysisbinary-analysis+1
573vor 1 Jahr
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
294vor 1 Tag
idacode preview

idacode

GitHubioncodes/idacode

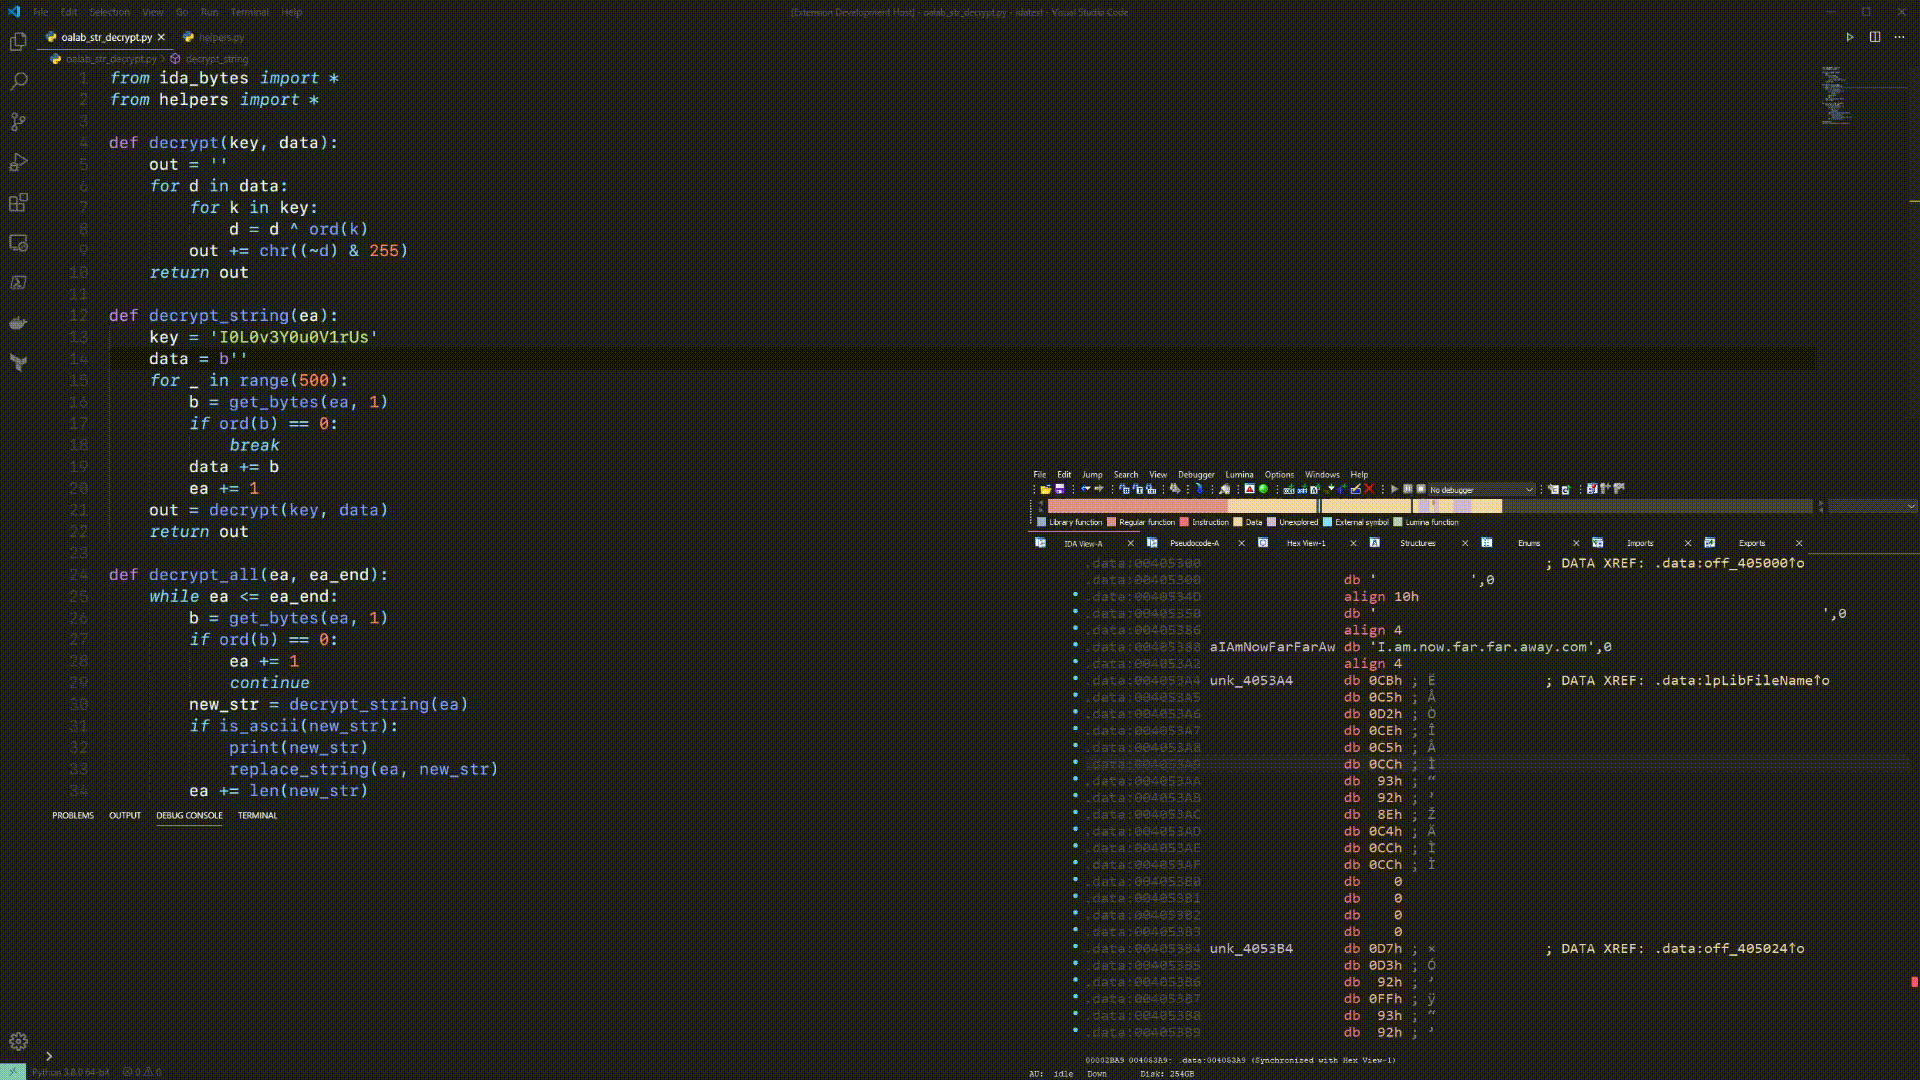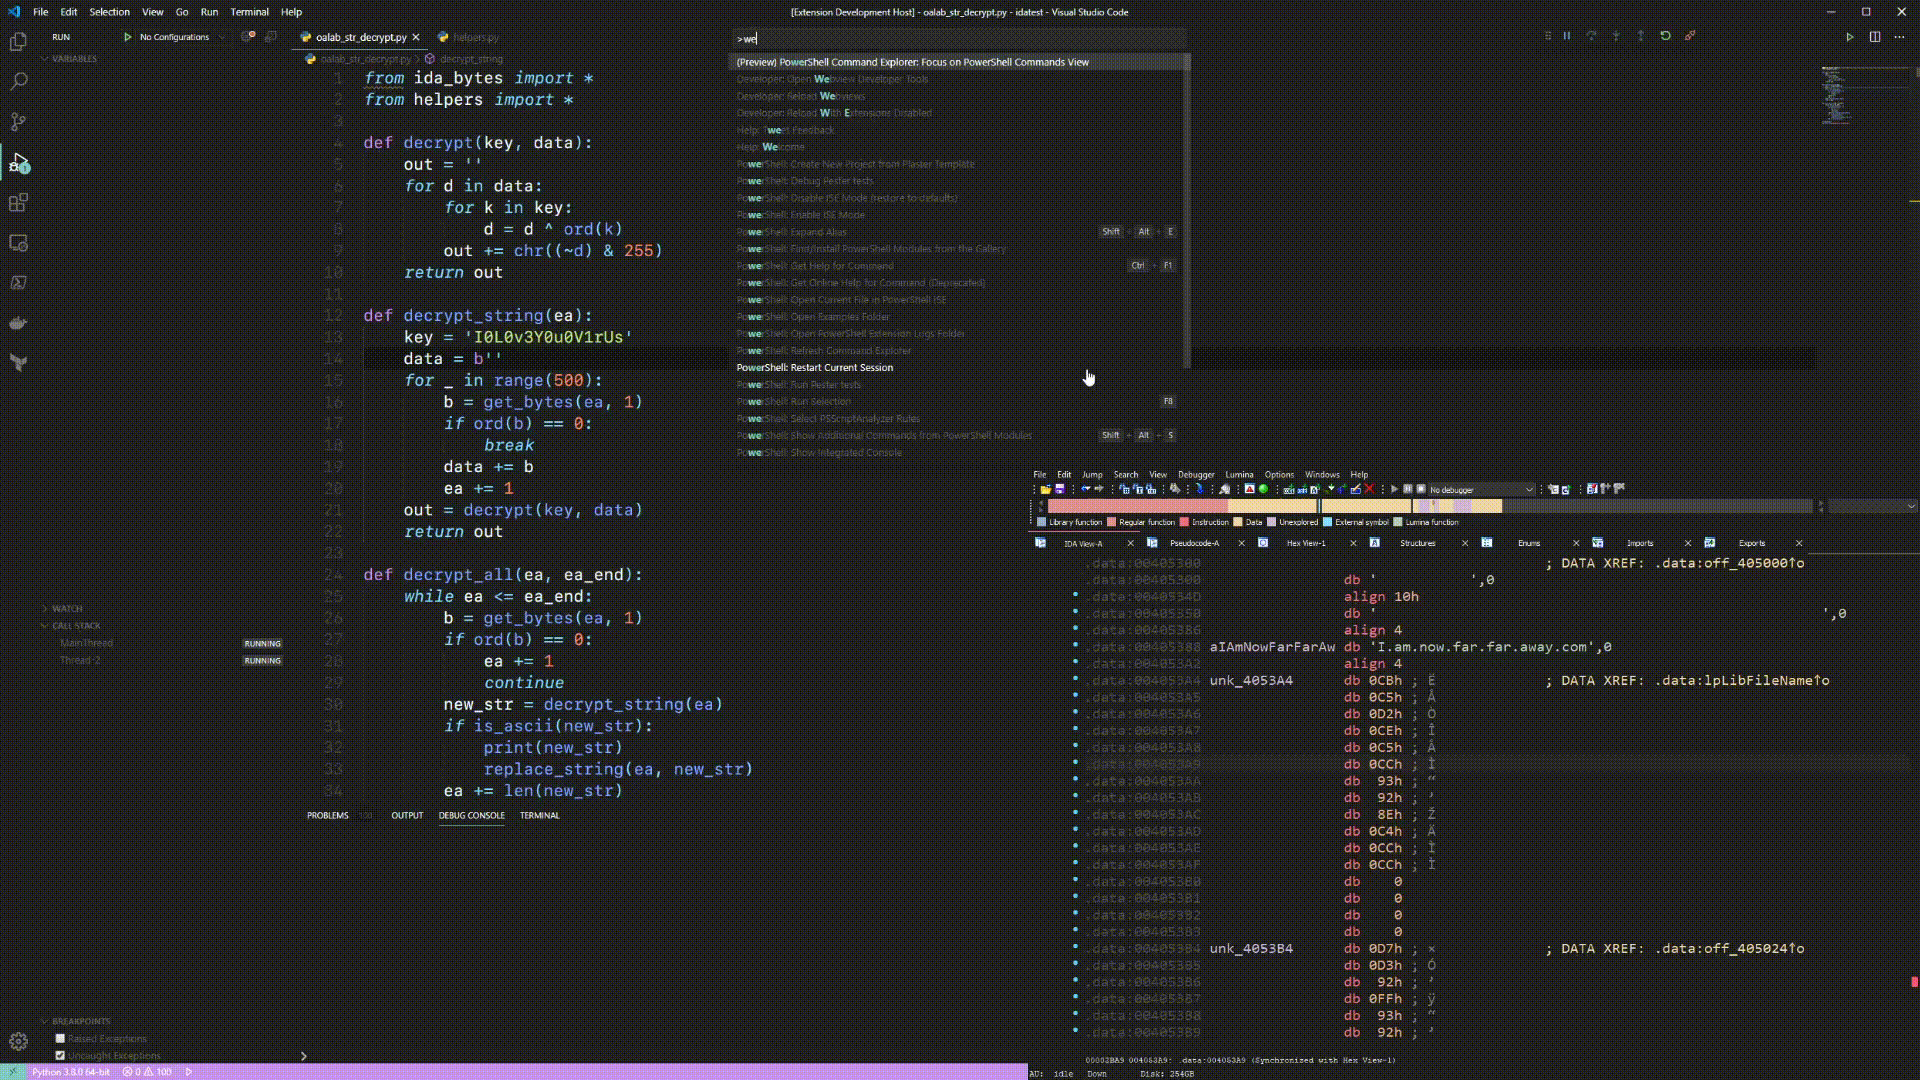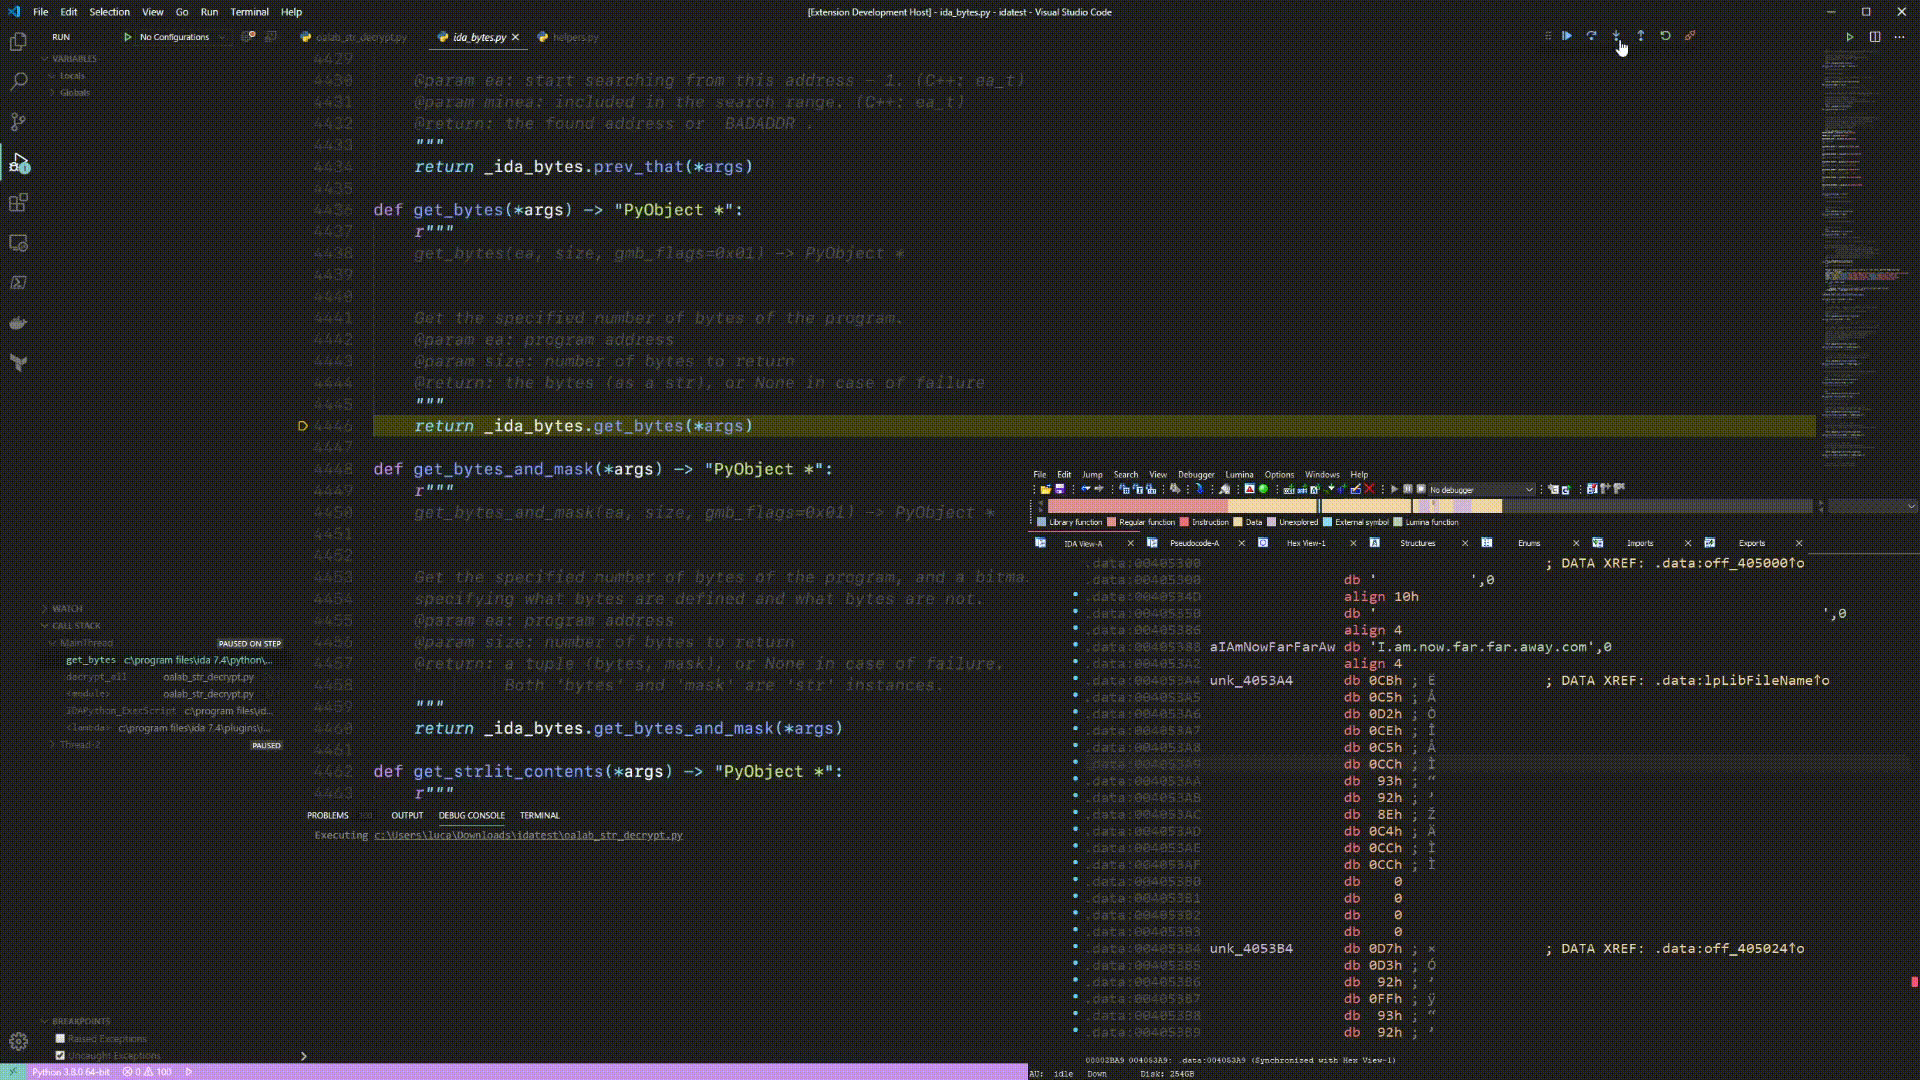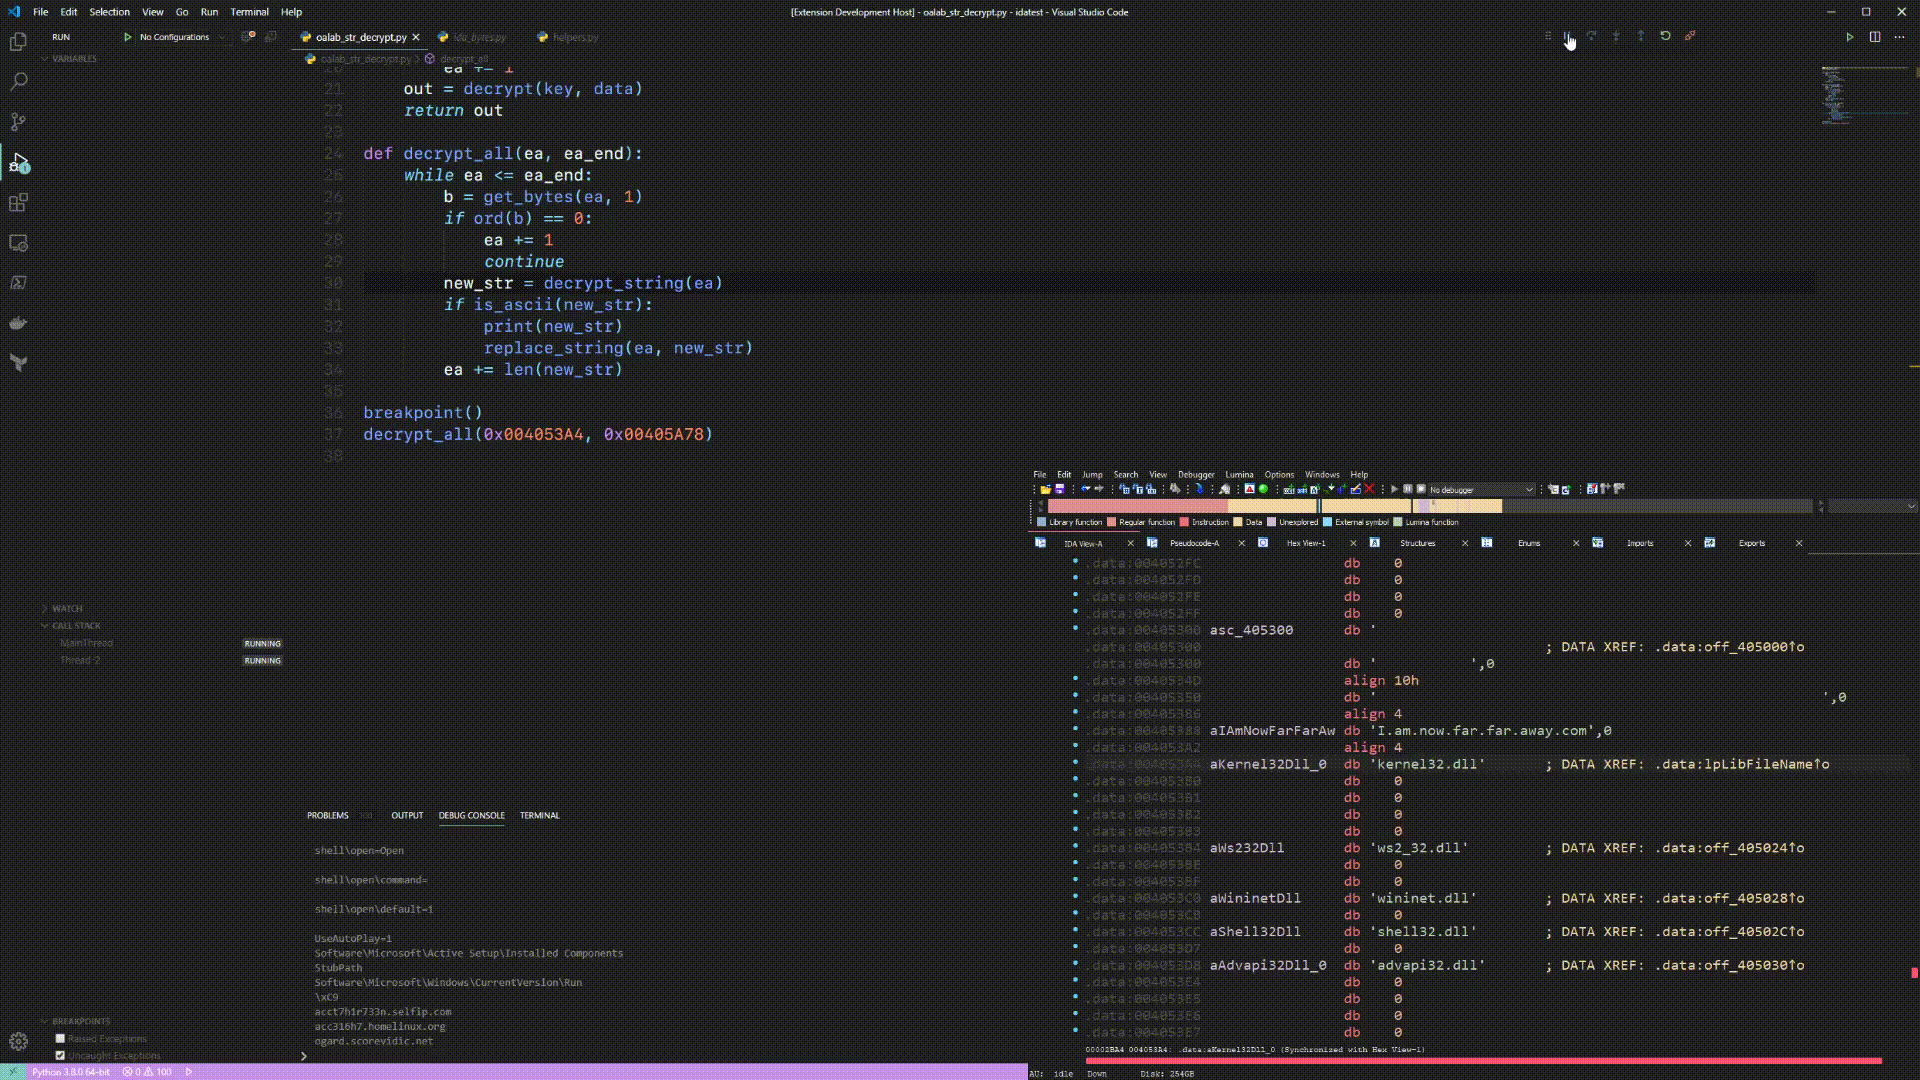
Eine Integration für IDA und VS Code, die beide verbindet, um IDAPython-Skripte einfach auszuführen und zu debuggen.
reverse-engineeringscripting-automationdebuggers+1
987vor 1 Jahr
Crassus preview

Crassus

GitHubvu-ls/crassus

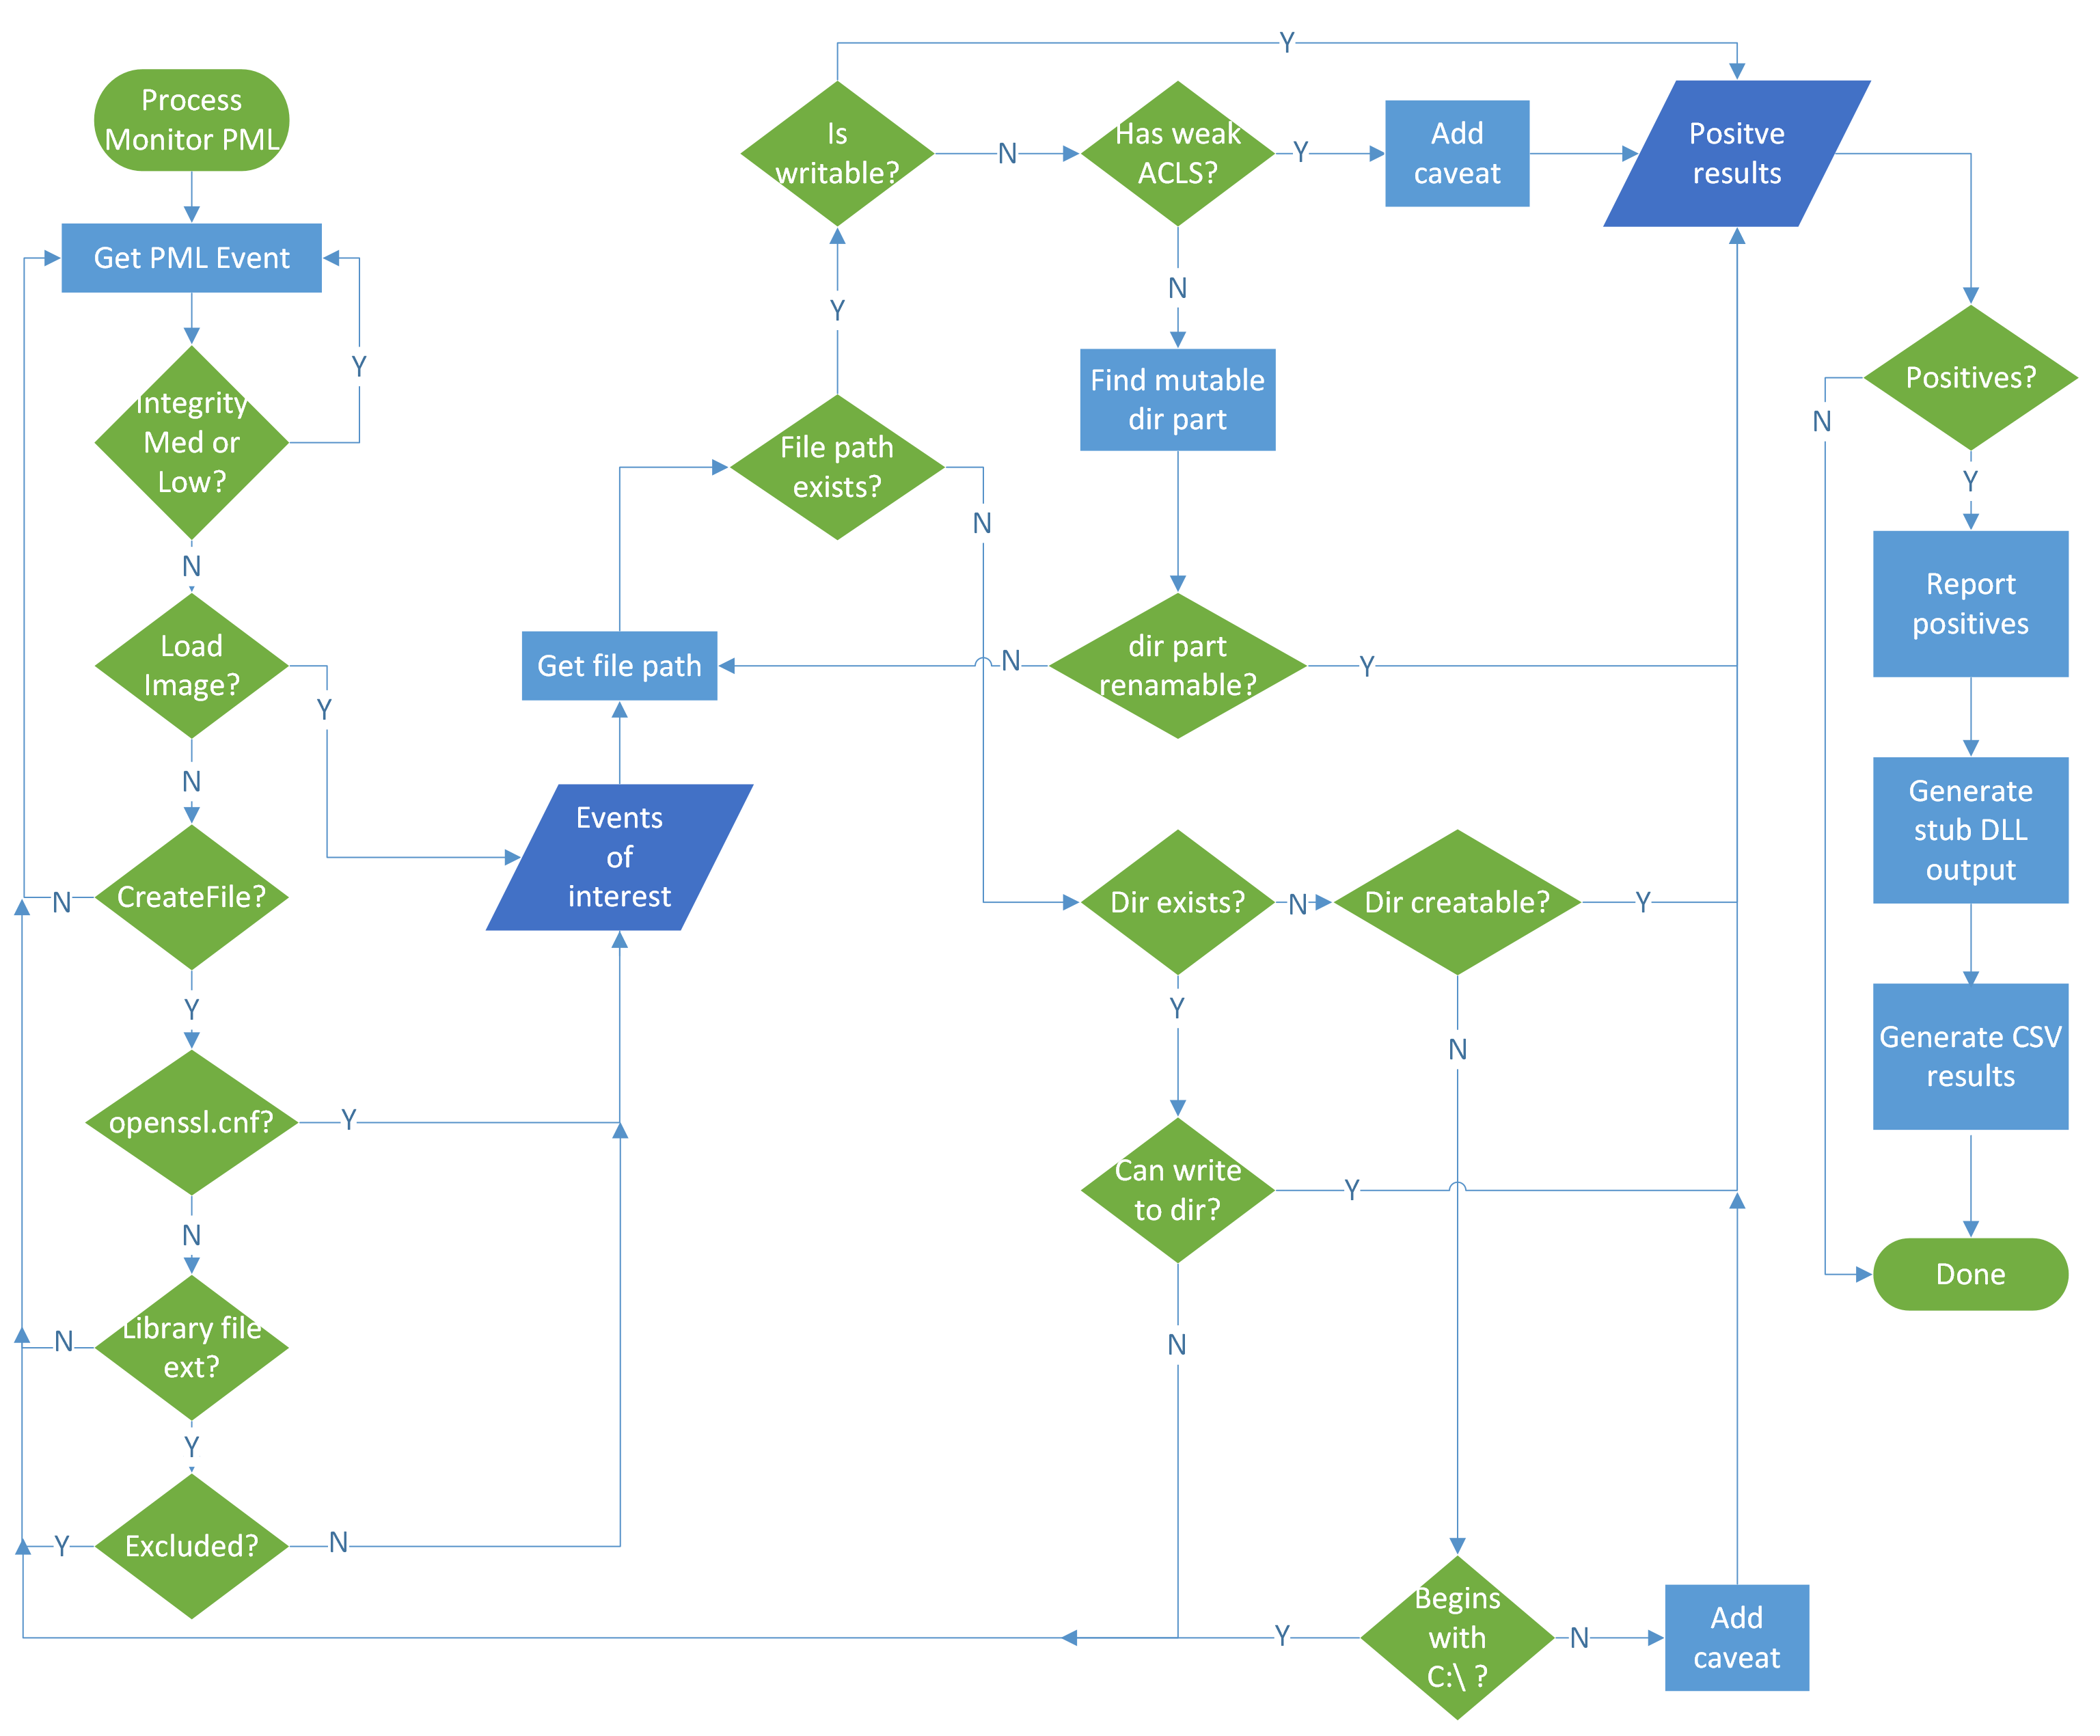
Windows Privilege Escalation Discovery Tool, das Process Monitor-Bootlogs parst, um DLL-Hijacking, schwache ACLs und andere Erhöhungspfade zu…

privilege-escalationexploitationpenetration-testing+1
633vor 1 Tag
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

Disassemblieren Sie JEDE Datei einschließlich .so (NDK, JNI), Windows PE (EXE, DLL, SYS, usw.), Linux-Binärdateien, Bibliotheken und alle anderen…
android-securityreverse-engineeringdebuggers+4
709vor 7 Monaten
protobuf-inspector preview

protobuf-inspector

GitHubmildsunrise/protobuf-inspector

🕵️ Tool zum Reverse-Engineering von Protocol Buffers mit unbekannter Definition

reverse-engineeringutilities-frameworksbinary-analysis
1.1kvor 5 Jahren
Zurück1…161718…92Weiter








