Schnellstart
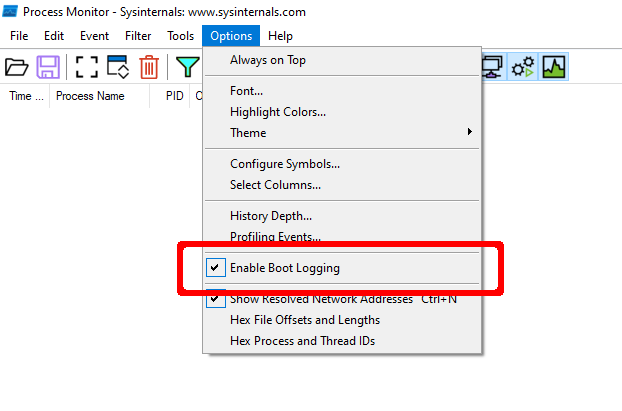
- Wählen Sie in Process Monitor die Option
Enable Boot Logging aus.
- Starten Sie das System neu.
- Sobald Sie sich angemeldet haben und Windows zur Ruhe gekommen ist, führen Sie Process Monitor erneut aus.
- Speichern Sie auf Aufforderung hin das Startprotokoll, z. B. unter
raw.PML.
- Setzen Sie den Standardfilter von Process Monitor mit
Ctrl-R zurück.
- Speichern Sie diese Protokolldatei, z. B. unter
boot.PML.
- Führen Sie
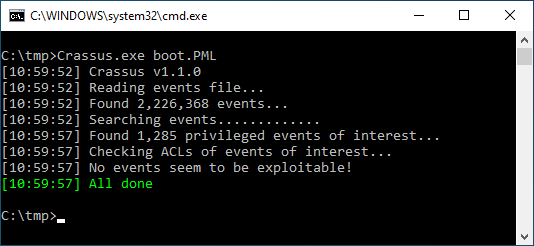
Crassus.exe boot.PML aus.
- Untersuchen Sie alle grün gefärbten Ergebnisse und die entsprechenden Einträge in
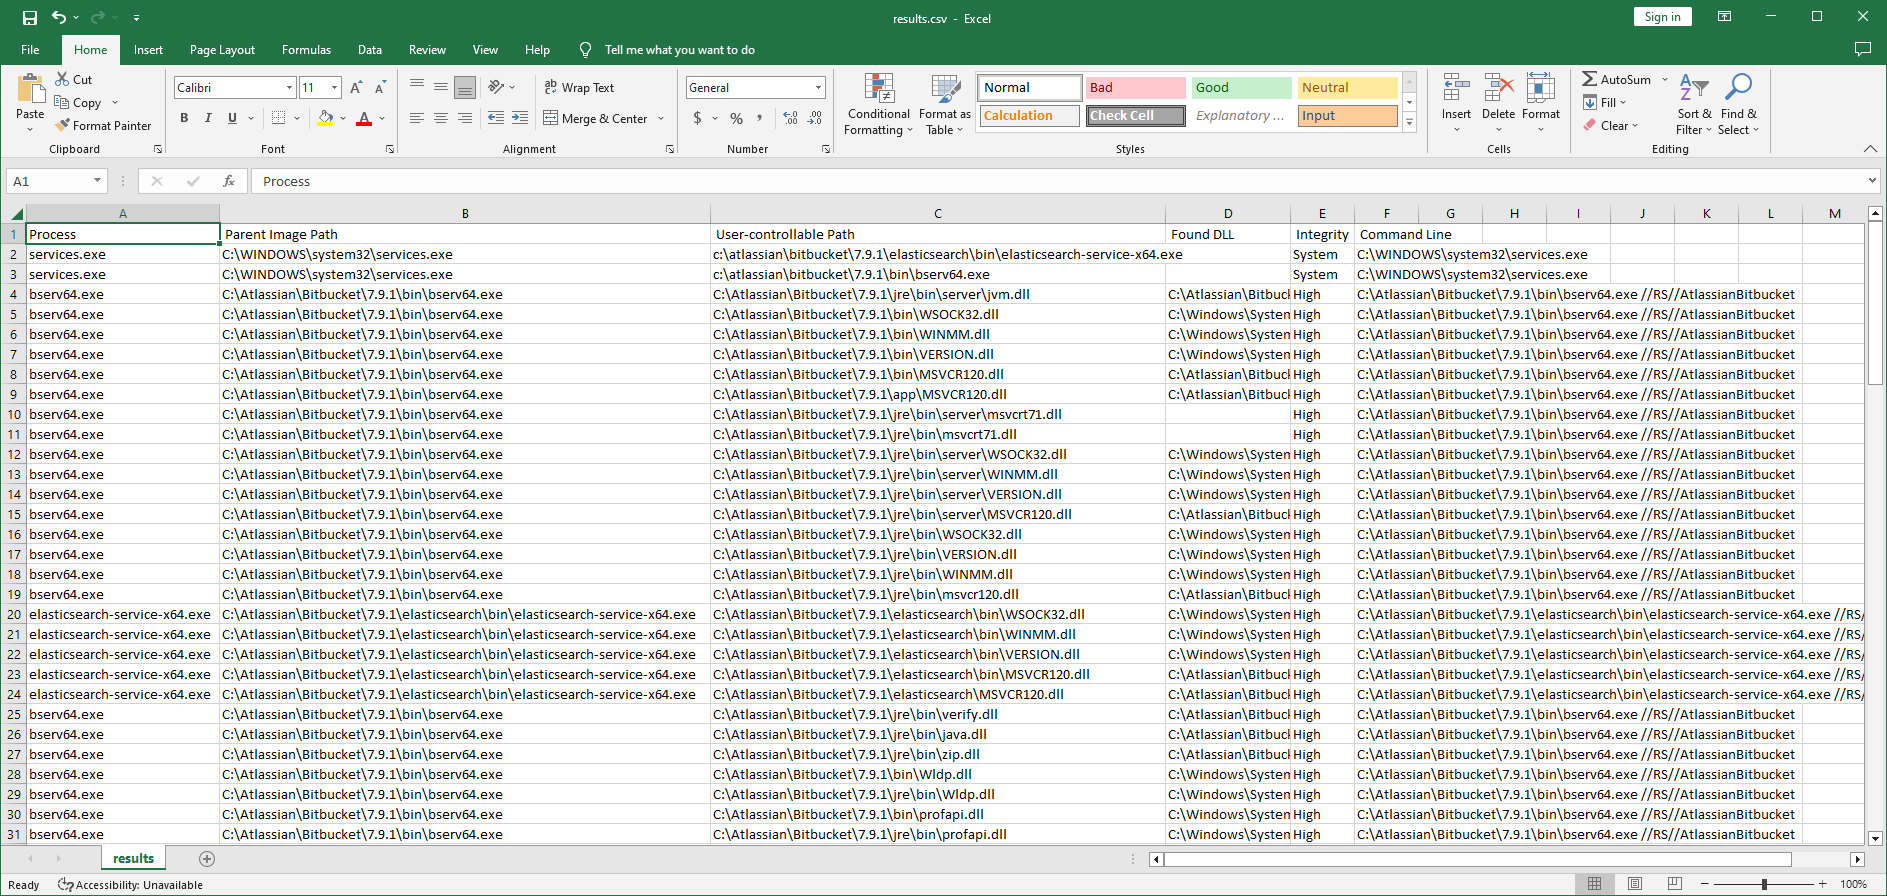
results.csv.
Inhaltsverzeichnis
Warum „Crassus“?
Accenture hat ein Tool namens Spartacus entwickelt, das DLL-Hijacking-Möglichkeiten unter Windows findet. Mit Spartacus als Ausgangspunkt haben wir Crassus erstellt, um die Möglichkeiten zur Entdeckung von Windows-Privilegieneskalation über die reine Suche nach fehlenden Dateien hinaus zu erweitern. Die von Dateien und Verzeichnissen privilegierter Prozesse verwendeten ACLs können mehr aufdecken als nur das Suchen nach fehlenden Dateien, um das Ziel zu erreichen.
...aber mit einem Unterschied, denn Crassus nutzt den SysInternals Process Monitor und analysiert rohe PML-Protokolldateien. Die typische Verwendung besteht darin, mit Process Monitor ein Startprotokoll zu erzeugen und dieses dann mit Crassus zu analysieren. Außerdem generiert es automatisch Quellcode für Proxy-DLLs mit allen relevanten Exporten für anfällige DLLs.
Funktionen
- Native Analyse von ProcMon-PML-Dateien. Der Parser für das Log (PML) wurde implementiert, indem Teilfunktionalität von https://github.com/eronnen/procmon-parser/ nach C# portiert wurde. Die Formatspezifikation finden Sie hier.
- Crassus erstellt Quellcode für Proxy-DLLs für alle fehlenden DLLs, die identifiziert wurden. Wenn eine Anwendung beispielsweise anfällig für DLL-Hijacking über
version.dll ist, erstellt Crassus für Sie die Dateien version.cpp und version.def mit allen darin enthaltenen Exporten. Standardmäßig starten die Proxy-DLLs calc.exe. Build-Skripte zum Erstellen der DLLs in Visual Studio oder MinGW sind enthalten.
- Bei anderen relevanten Ereignissen, wie dem Erstellen eines Prozesses oder dem Laden einer Bibliothek, wird untersucht, ob unprivilegierte Benutzer die Datei oder Teile des Pfads zur Datei ändern können.
- Kann große PML-Dateien verarbeiten und alle relevanten Ereignisse in einer CSV-Ausgabedatei speichern.
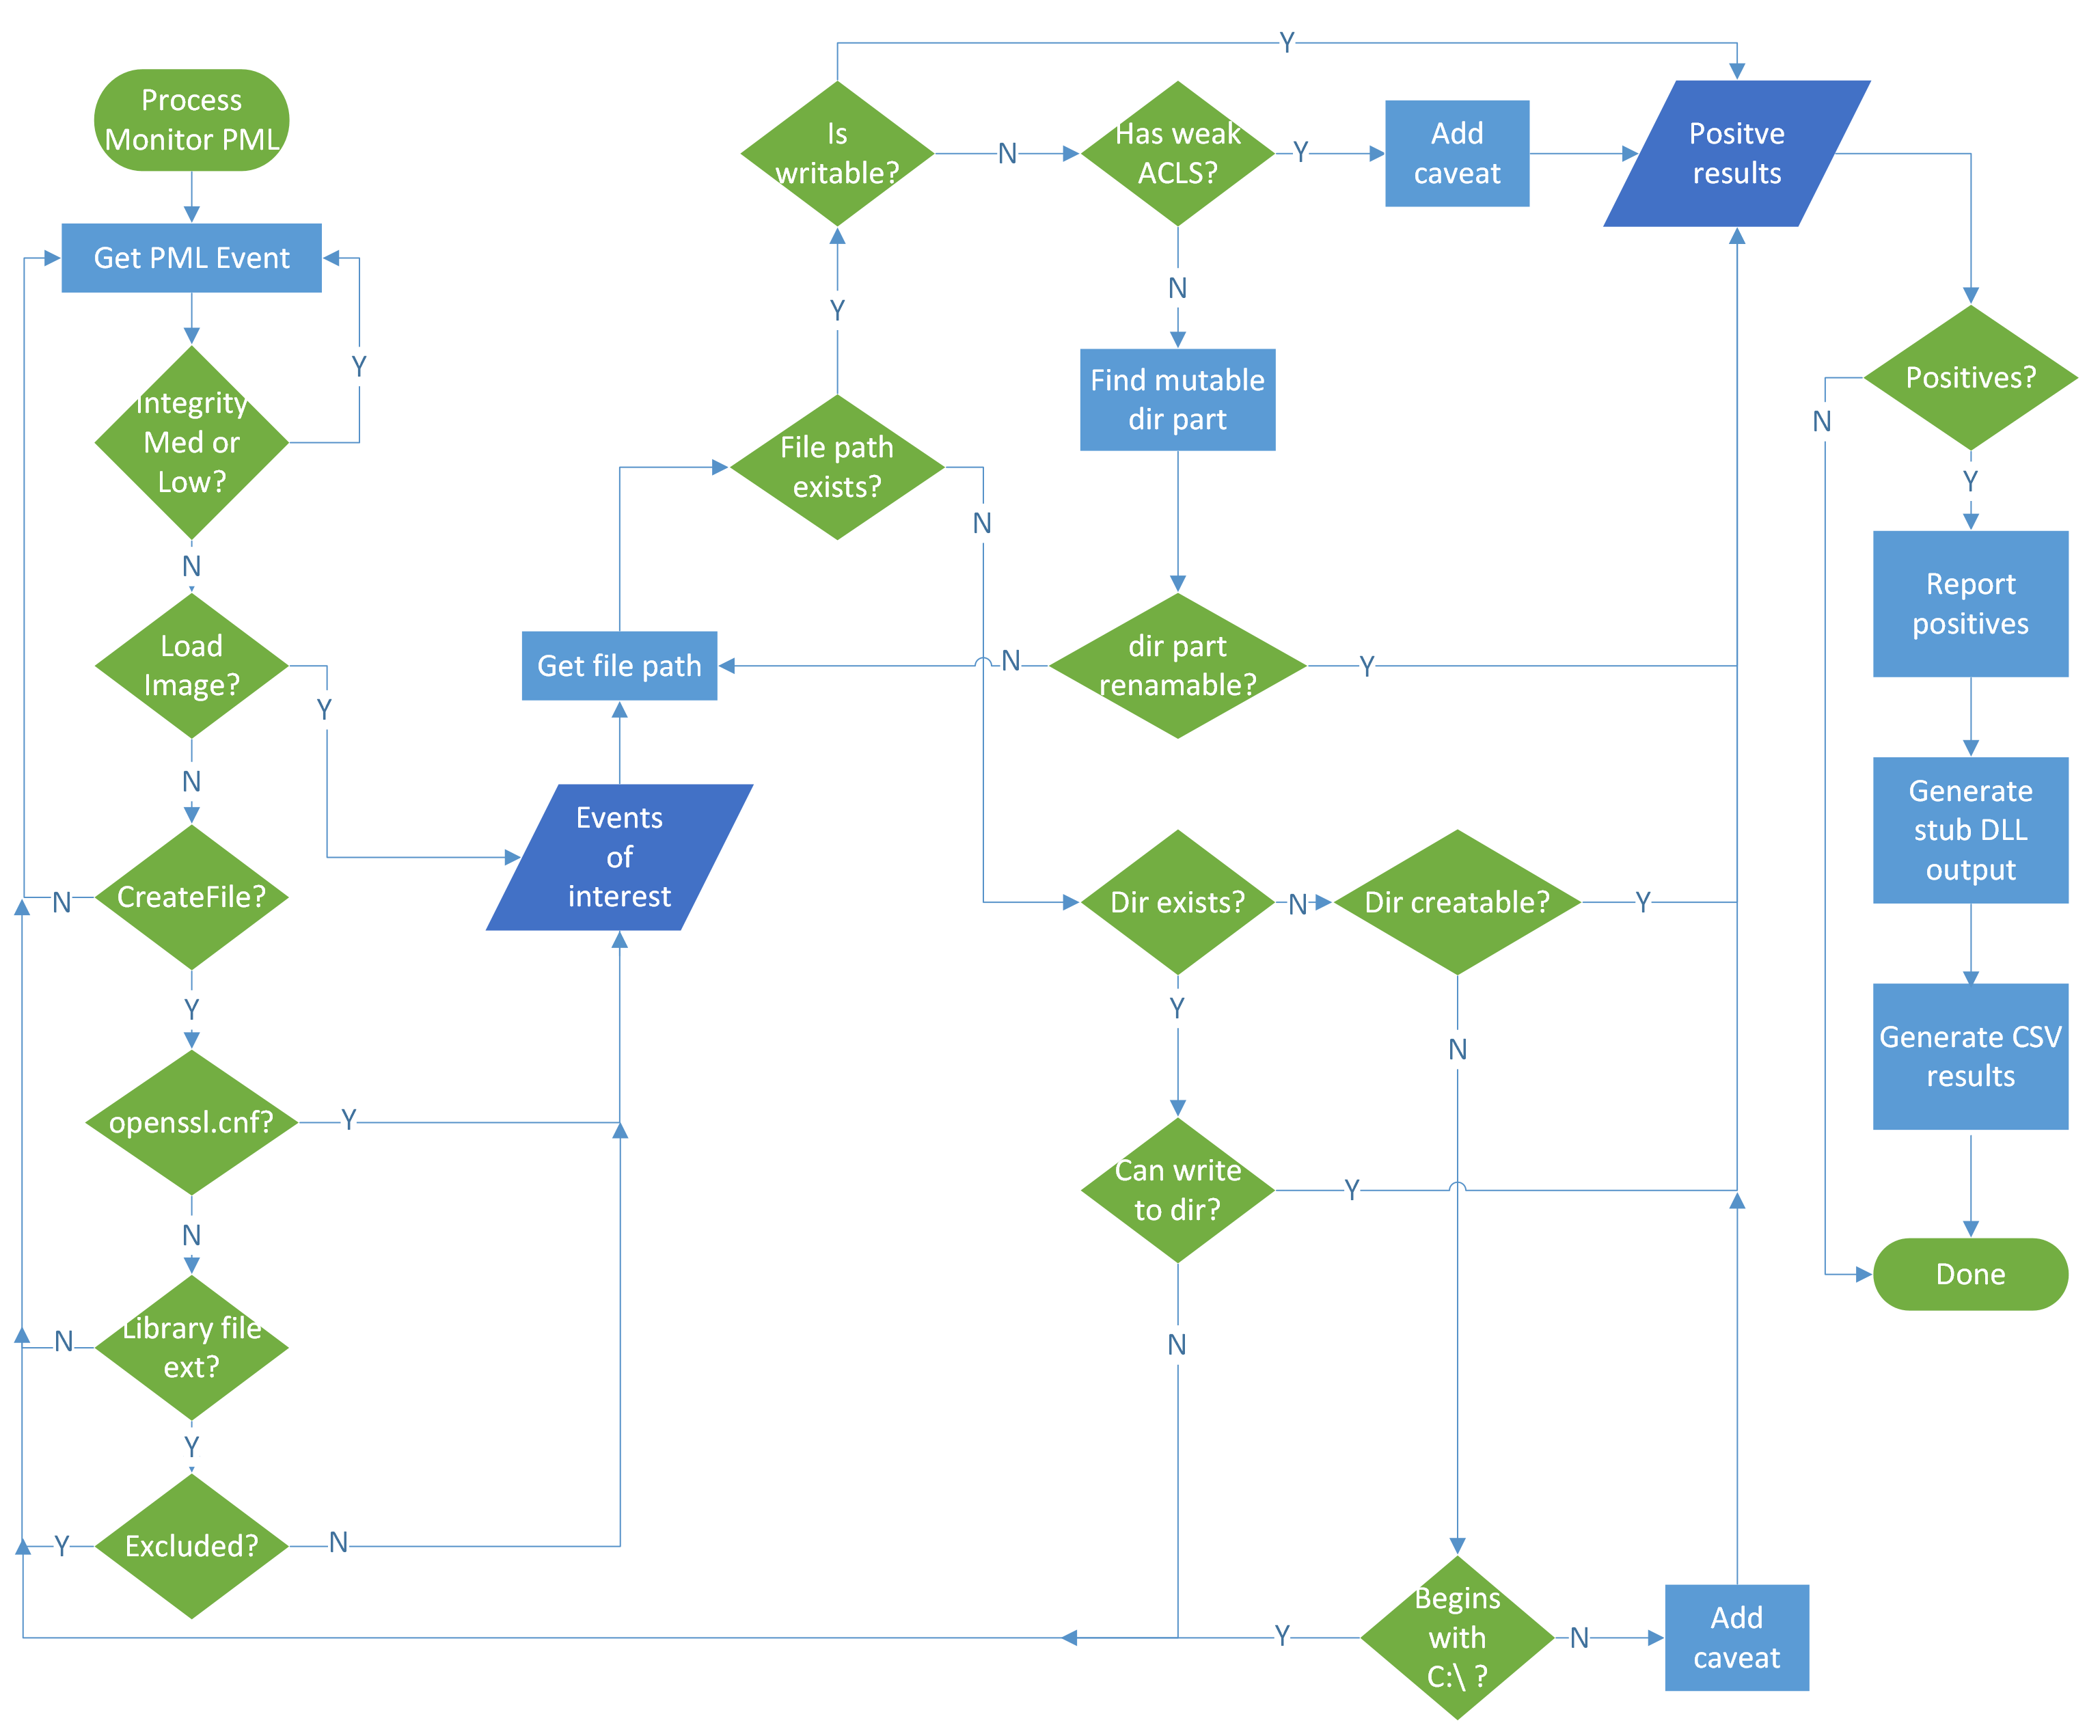
Flussdiagramm
Das allgemeine Prinzip, wie Crassus funktioniert, lässt sich in diesem Flussdiagramm zusammenfassen:
Screenshots
Crassus-Ausführung
CSV-Ausgabe
Ausgabe-Exporte
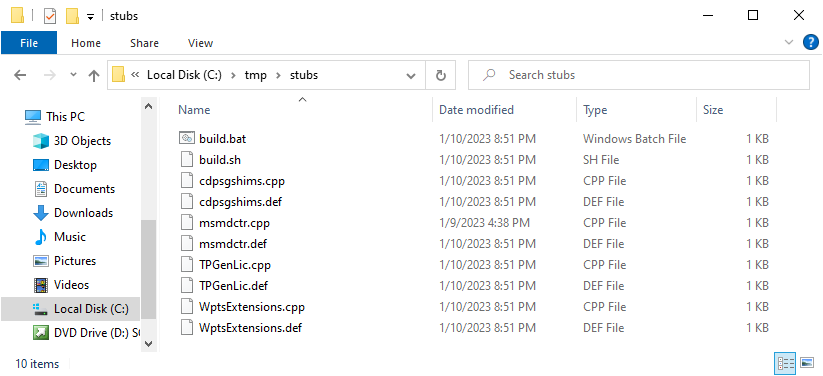
Export-DLL-Funktionen
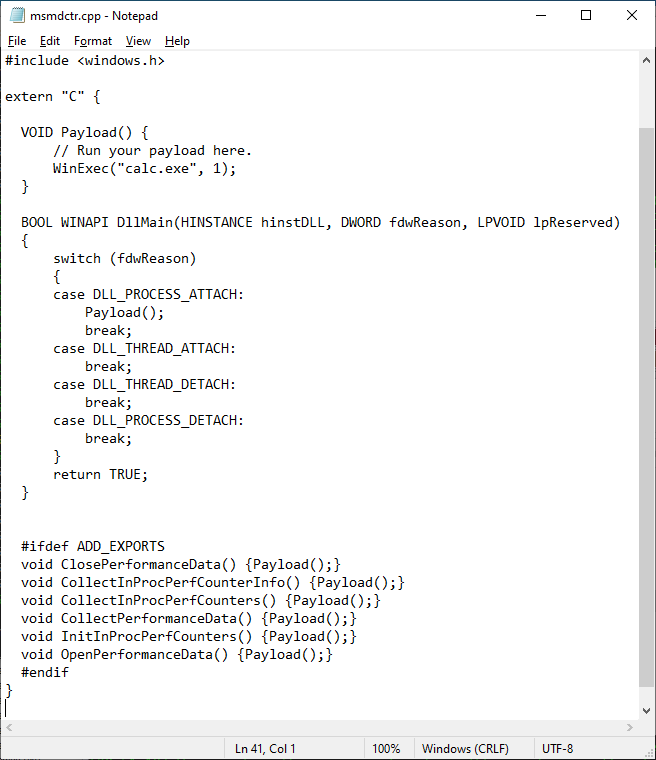
Export-DLL-Ordinale

Crassus.exe beziehen
Erstellen mit Visual Studio
Crassus wurde als Visual Studio 2019-Projekt entwickelt. So erstellen Sie Crassus.exe:
- Öffnen Sie
Crassus.sln
- Drücken Sie
Ctrl+Shift+B auf Ihrer Tastatur
Verwendung der vorkompilierten Crassus.exe
Wenn Sie darauf vertrauen, den Code anderer auszuführen, ohne zu wissen, was er tut, ist Crassus.exe in diesem Repository verfügbar.
Verwendung
Ausführungsablauf
- Wählen Sie in Process Monitor die Option
Enable Boot Logging aus.
- Starten Sie das System neu.
- Nachdem Sie sich angemeldet haben und Windows zur Ruhe gekommen ist, führen Sie optional auch geplante Aufgaben aus, die möglicherweise mit Privilegien ausgeführt werden.
- Führen Sie Process Monitor erneut aus.
- Speichern Sie das Boot-Log, wenn Sie dazu aufgefordert werden.
- Setzen Sie den Standardfilter von Process Monitor mit
Ctrl-R zurück.
- Speichern Sie diese Protokolldatei, z. B. unter
boot.PML. Der Grund für das erneute Speichern der Protokolldatei ist zweifach:
- Ältere Versionen von Process Monitor speichern Boot-Logs nicht als einzelne Datei.
- Boot-Logs sind standardmäßig ungefiltert, was zusätzliches Rauschen enthalten kann, etwa ein DLL-Hijacking durch lokale Benutzer beim Start von Process Monitor selbst.
Kommandozeilenargumente

 vu-ls/crassus







