
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
 vitoplantamura/bugchecker
SoftICE-ähnlicher Kernel-Debugger für Windows 11
 loerting/threadtear
Multifunktionales Java-Deobfuskierungs-Toolset
 nac-l/mergen
Deobfuskation durch Optimierung unter Verwendung von LLVM IR und Parsen von Assembly.
 416rehman/deepzero
Finde Zero-Days, während du schläfst. DeepZero ist ein automatisiertes Schwachstellenforschungs-Framework, das tausende Windows-Kernel-Treiber parst,…
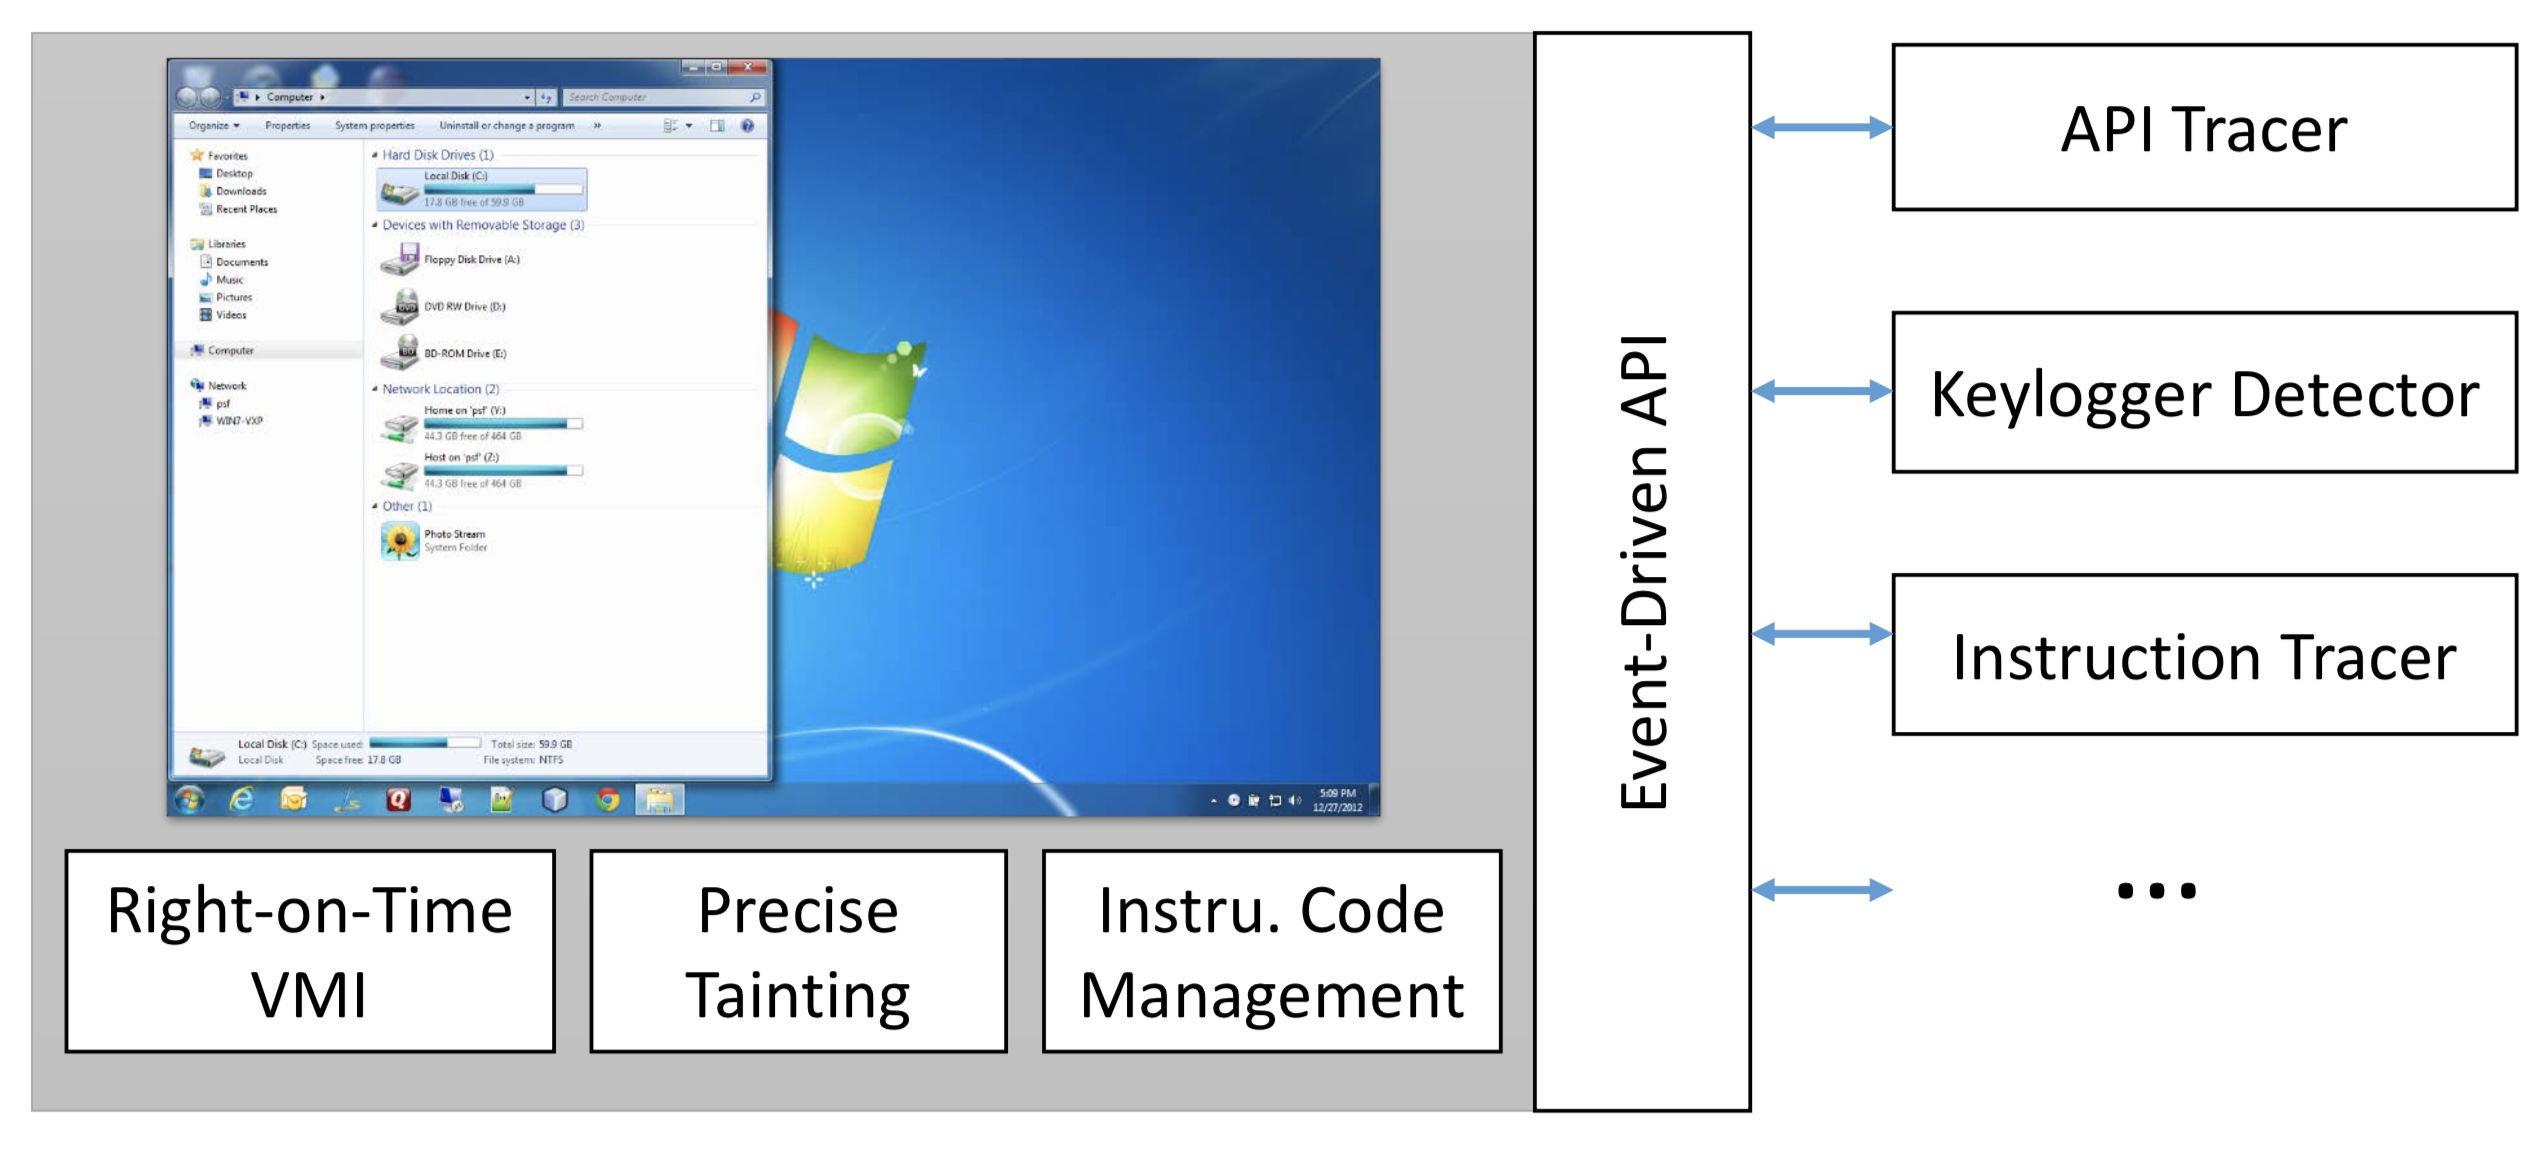 decaf-project/decaf
DECAF (kurz für Dynamic Executable Code Analysis Framework) ist eine auf QEMU basierende binäre Analyseplattform. Dies ist auch die Heimat der…
 clearbluejar/pyghidra-mcp
Ghidra-MCP für die Python-Kommandozeile
 lunixbochs/patchkit
Binäres Patchen mit Python
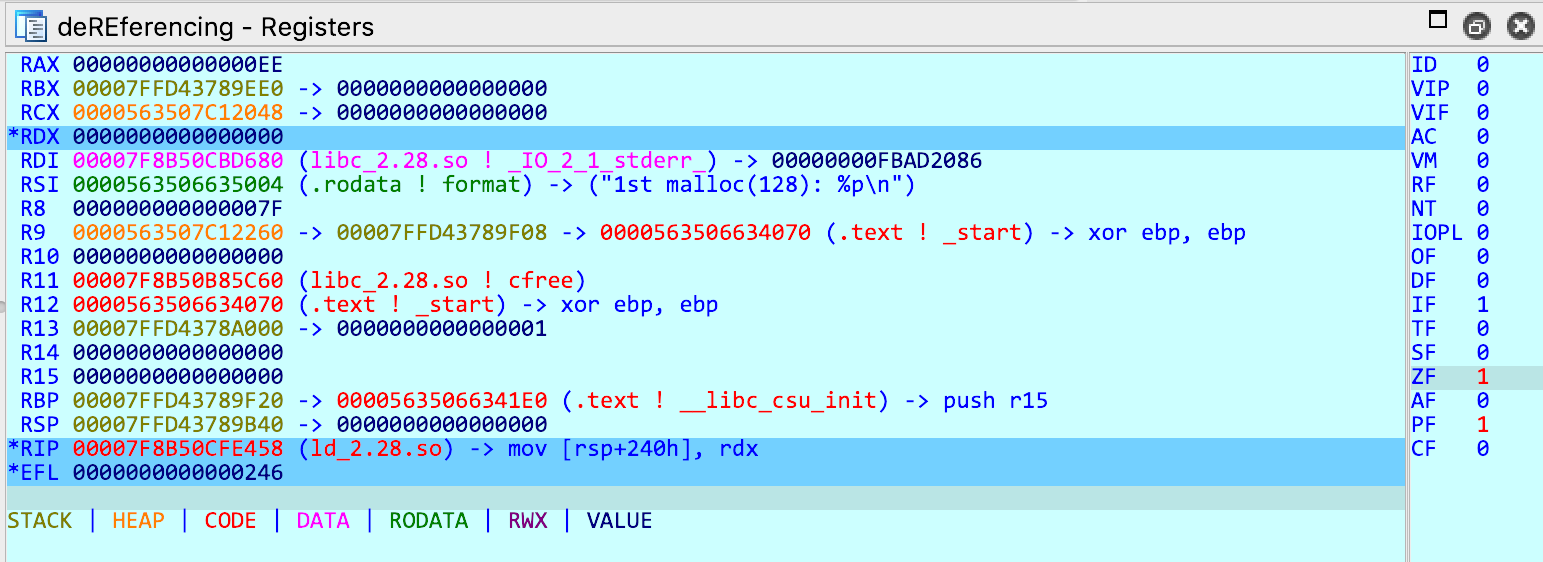 danigargu/dereferencing
IDA Pro plugin, das benutzerfreundlichere Register- und Stack-Ansichten implementiert
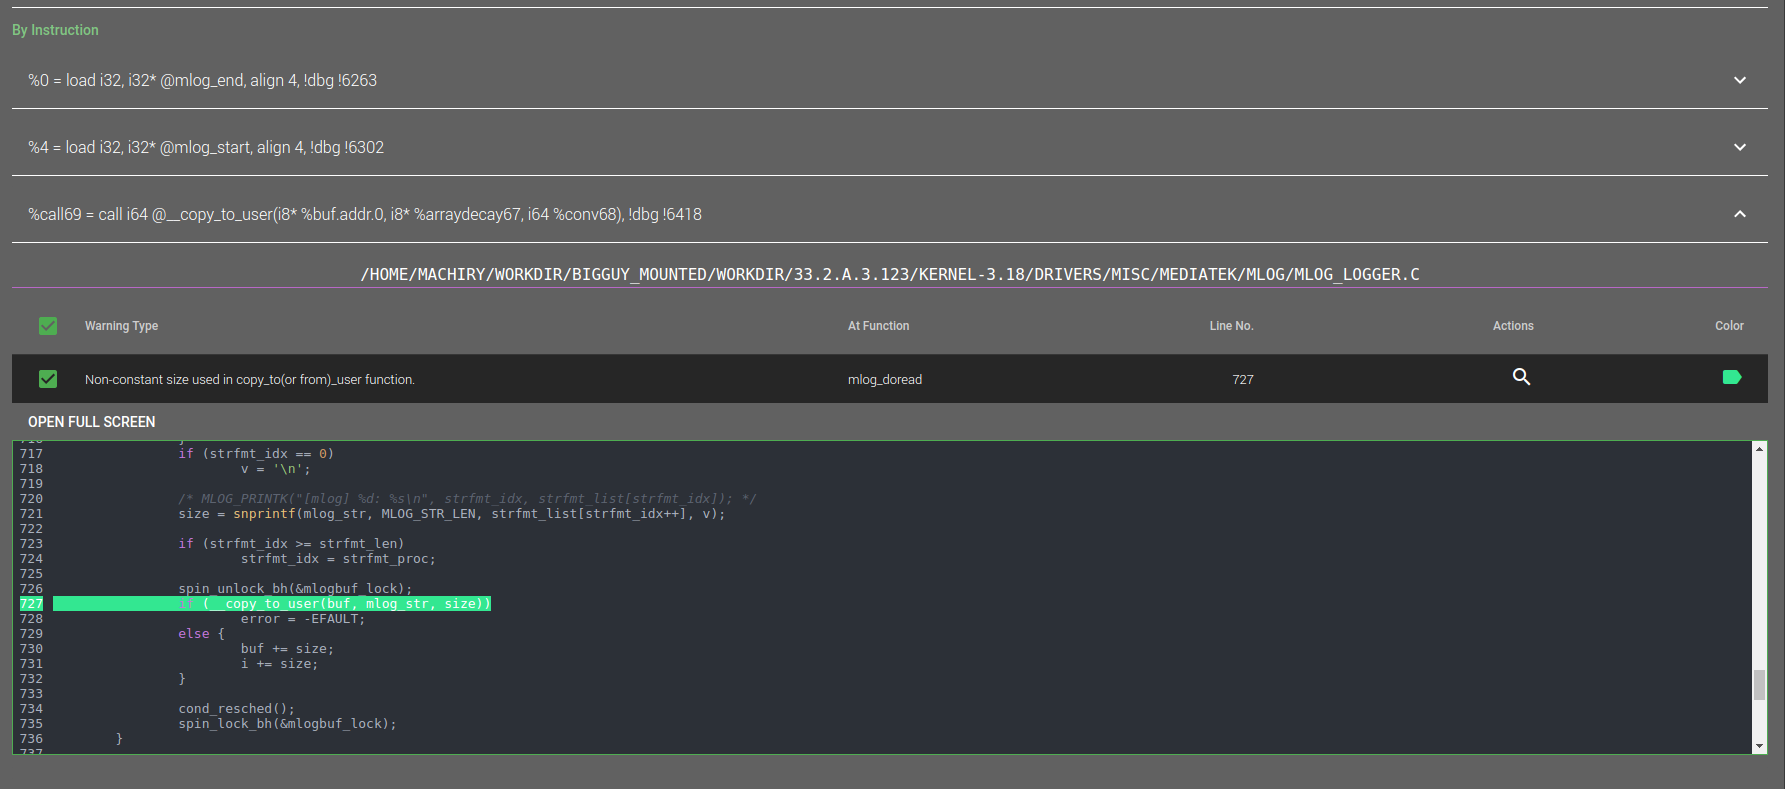 ucsb-seclab/dr_checker
DR.CHECKER : Ein Soundy Schwachstellenerkennungstool für Linux-Kernel-Treiber
 panda-re/lava
LAVA: Groß angelegte automatisierte Hinzufügung von Schwachstellen
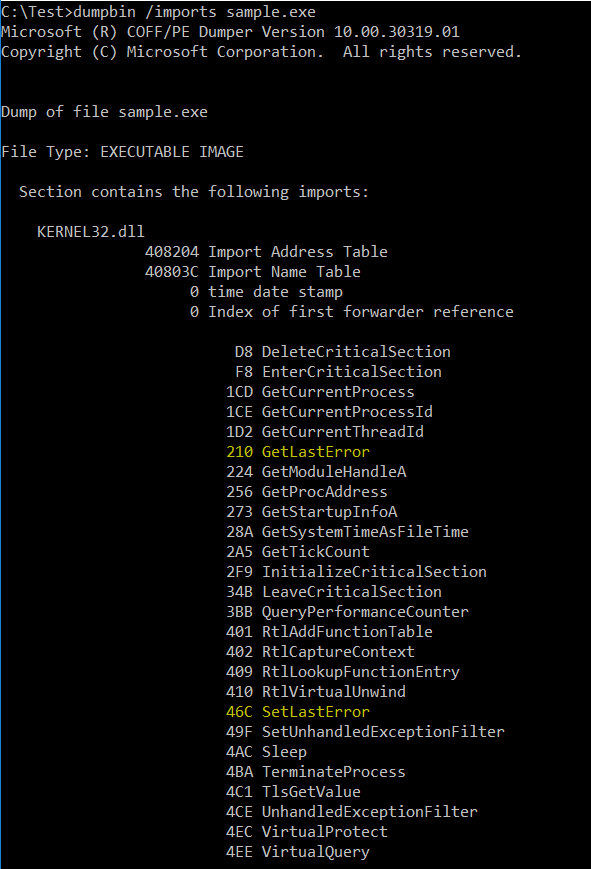 d35ha/callobfuscator
Obfuskiere bestimmte Windows-APIs mit anderen APIs.
 netzob/netzob
Open-Source-Toolkit für Reverse Engineering, Modellierung und Fuzzing von Kommunikationsprotokollen. Leitet Nachrichtenformate und Zustandsmaschinen…
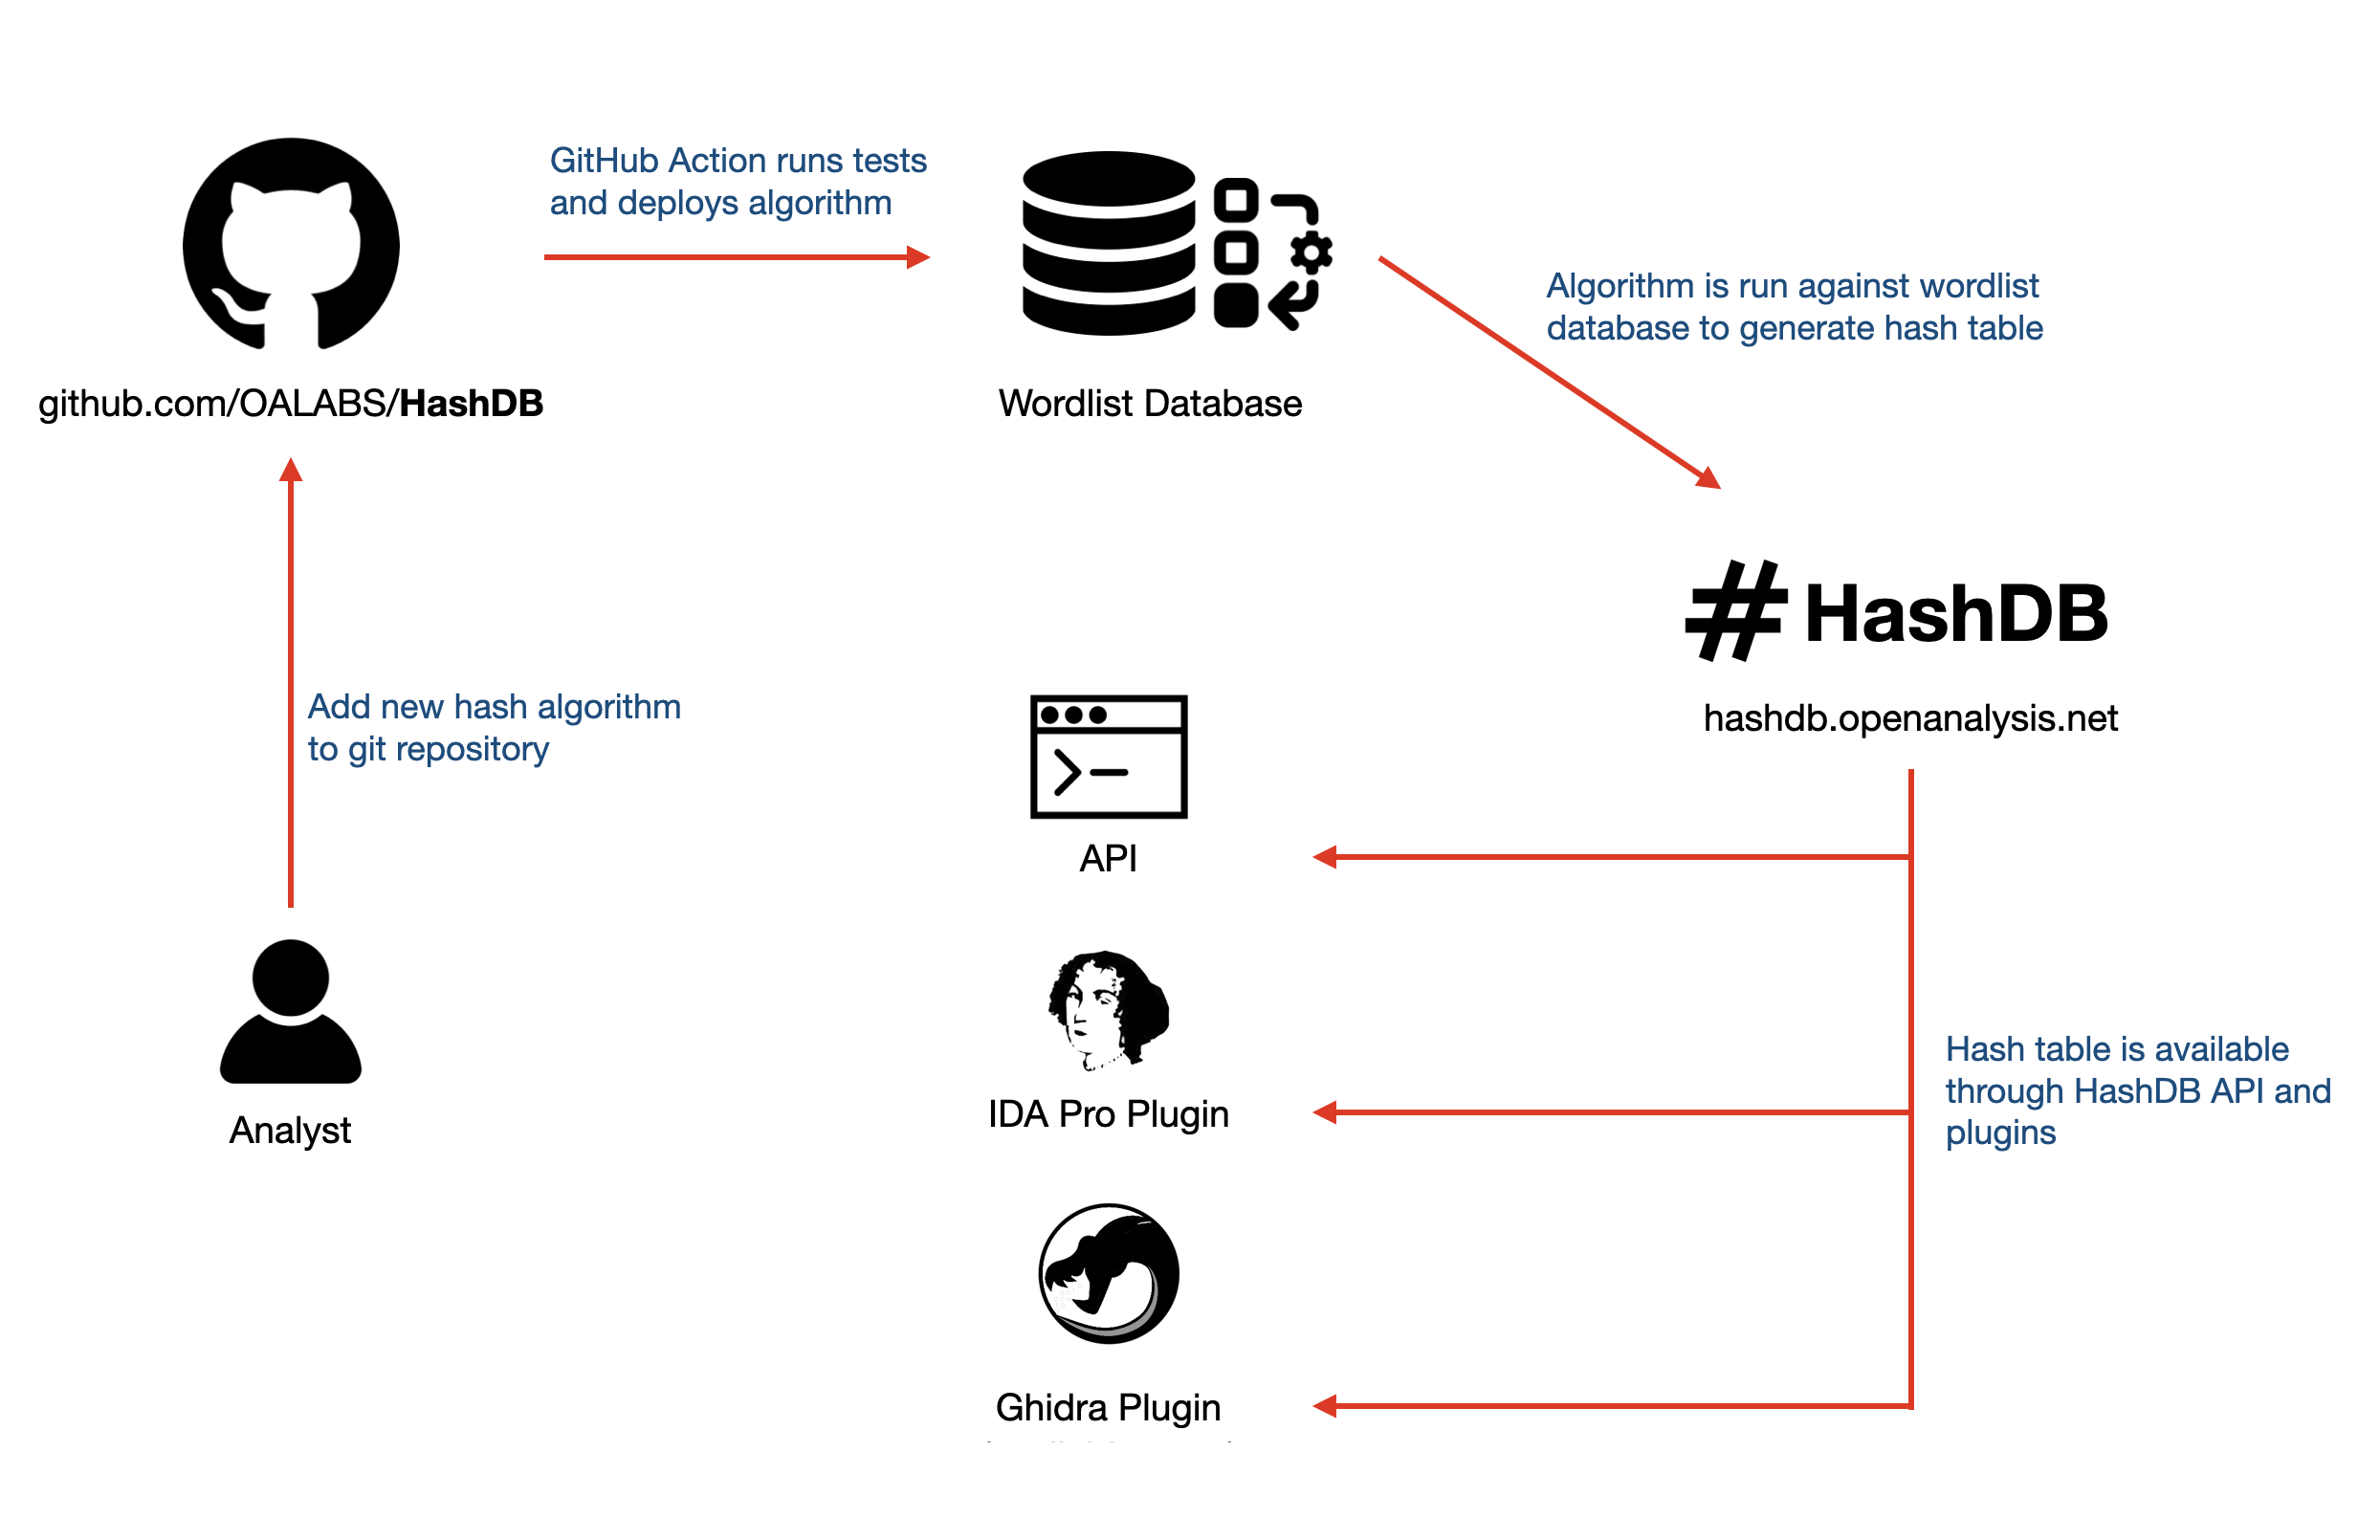 oalabs/hashdb
Sammlung von Hash-Algorithmen, die in Malware verwendet werden
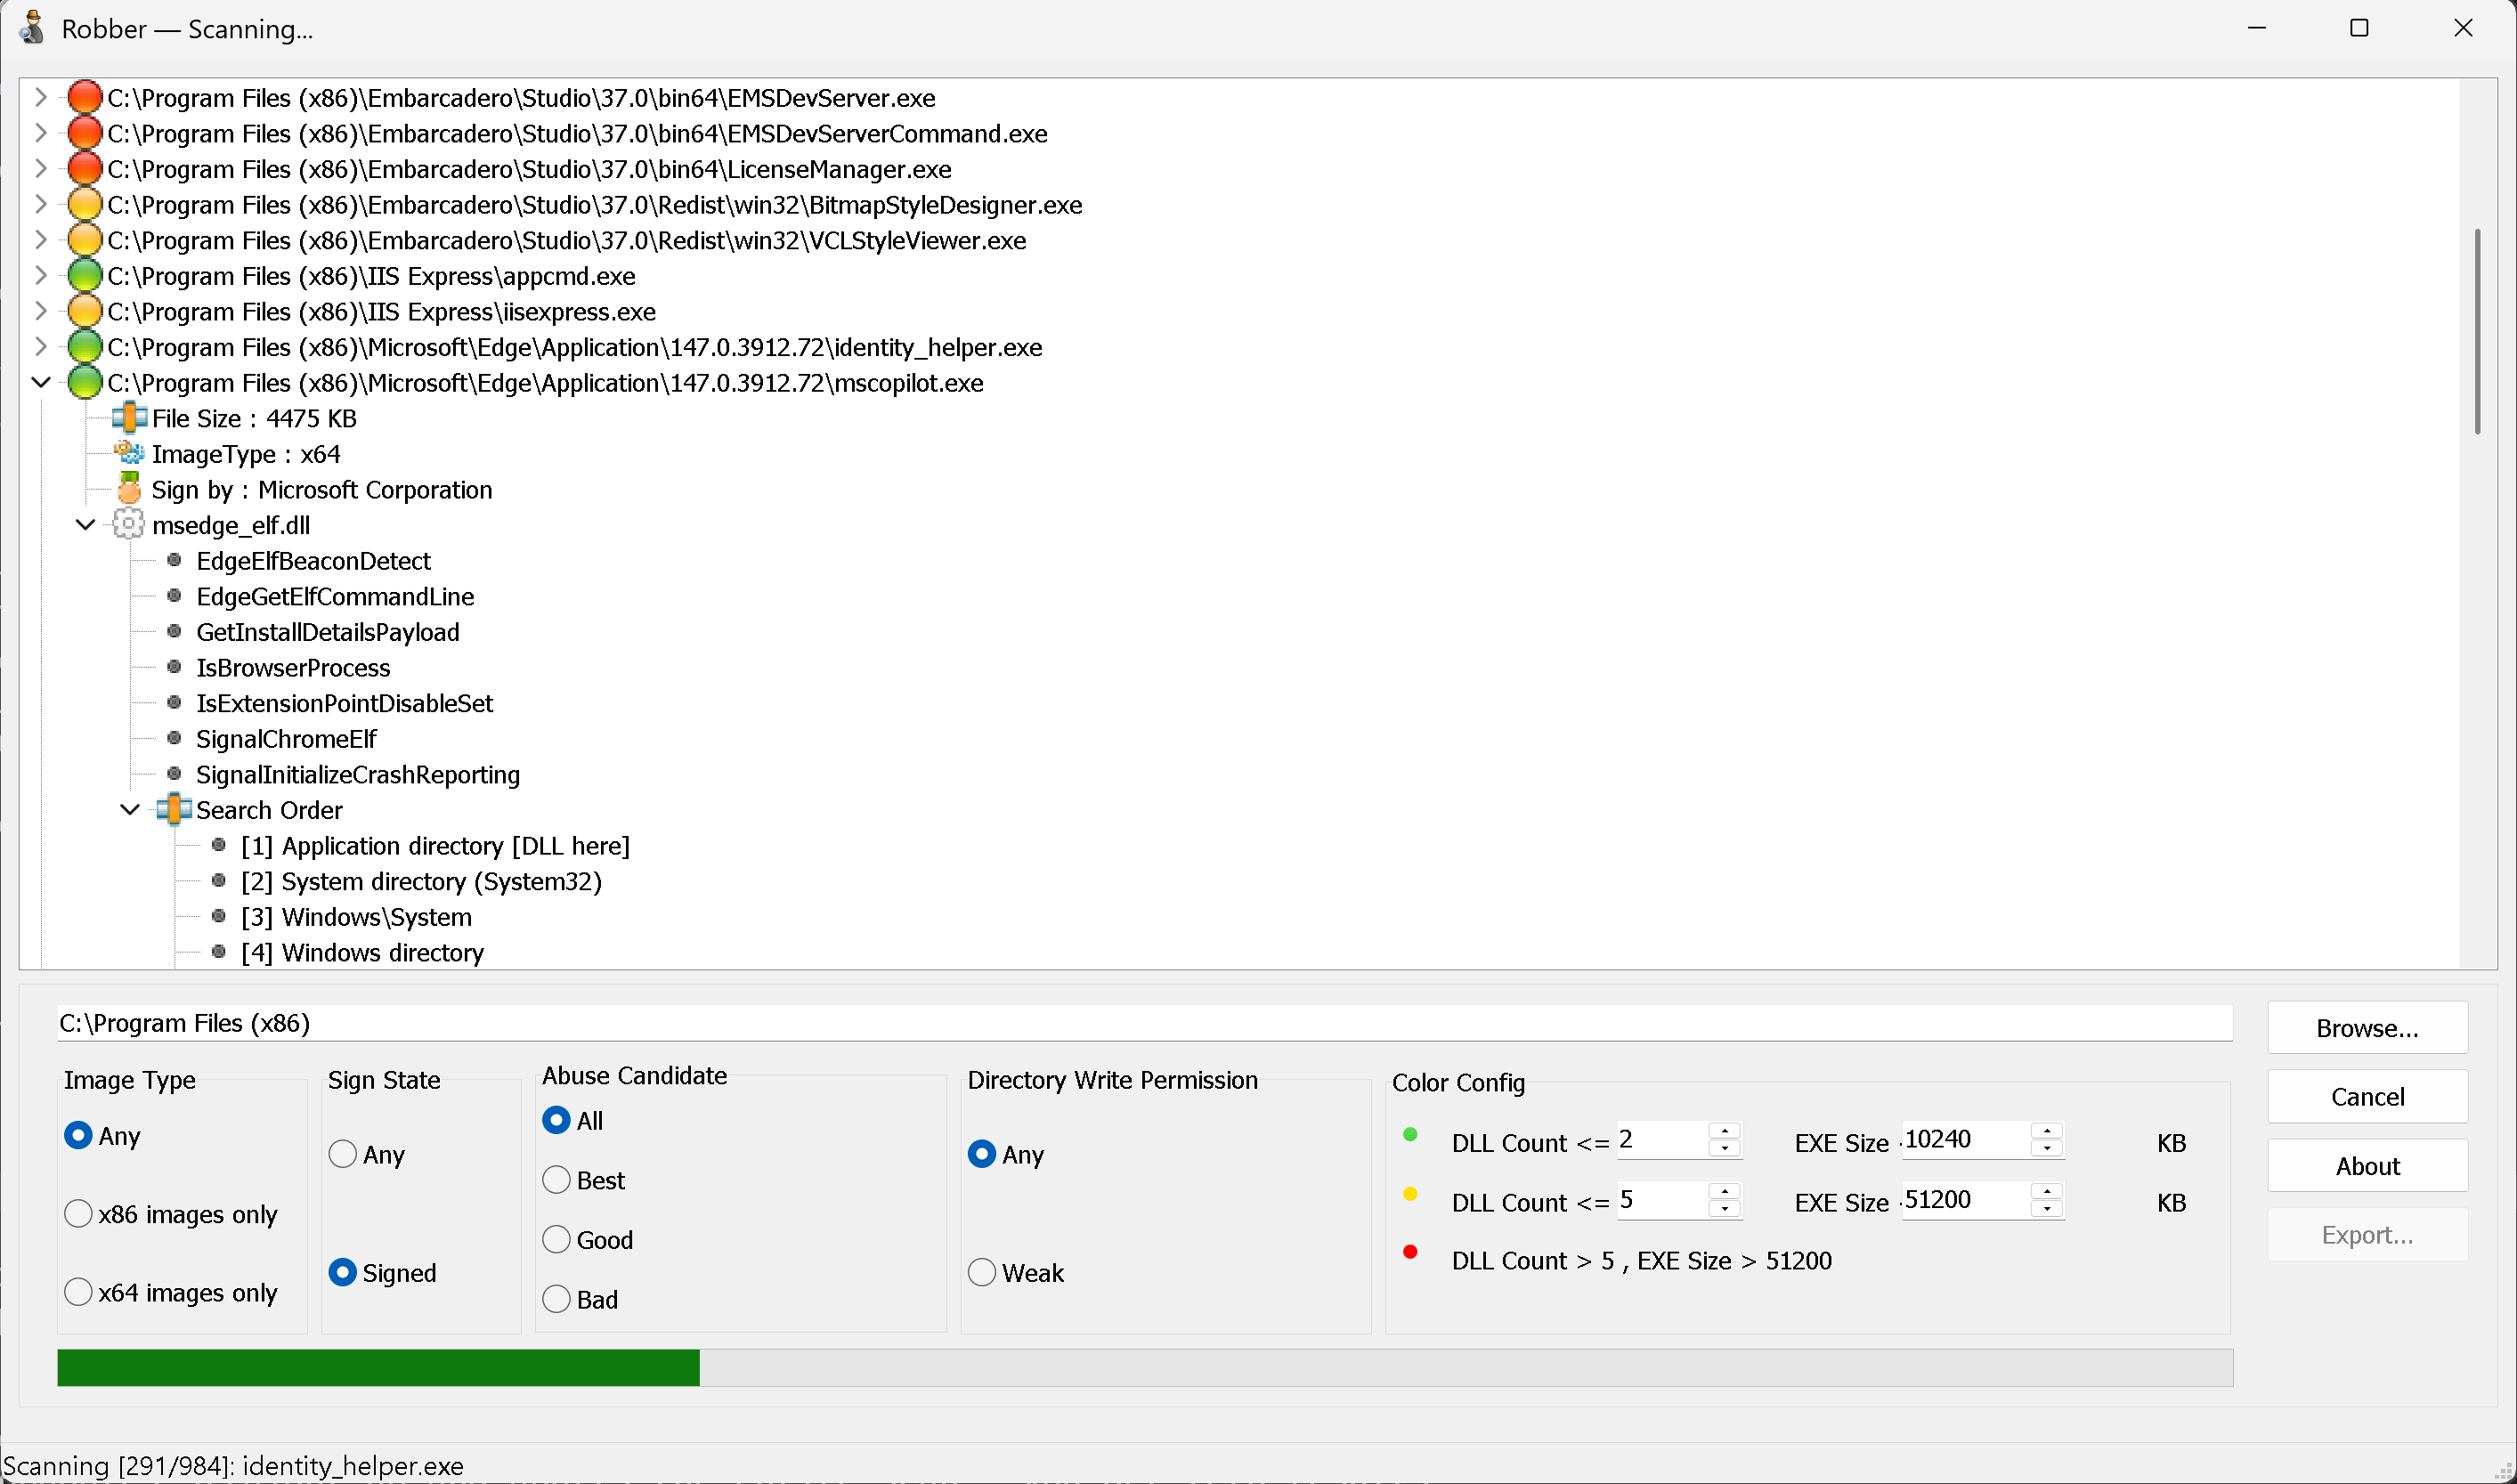 mojtabatajik/robber
Robber ist ein Open-Source-Tool zum Auffinden von ausführbaren Dateien, die anfällig für DLL-Hijacking sind.
 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Führen Sie ECDSA- und DSA-Nonce-Wiederverwendungsangriffe zur Wiederherstellung privater Schlüssel durch, um Signaturschwachstellen zu analysieren…
 radareorg/r2ai
Radare2-KI-Plugin, das lokale oder entfernte LLMs für Dekompilierung, Funktionserklärung, Schwachstellenerkennung, Umbenennung und skriptgesteuertes…
 mandiant/flare-emu
Skriptfähiges Binäremulations-Framework, das IDA Pro/Radare2 mit der Unicorn-Engine integriert, für automatisierte Malware-Analyse,…








