
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/raphaelsc/am-i-affected-by-meltdown
SchwachstellenanalyseExploitationHardware-SicherheitBinäranalyse
GitHubraphaelsc/am-i-affected-by-meltdown

Am-I-affected-by-Meltdown

Meltdown Exploit / Proof-of-concept / prüft, ob das System von Variante 3: rogue data cache load (CVE-2017-5754), auch bekannt als MELTDOWN, betroffen ist.

Repository anzeigen
Webseite
5396827vor 8 JahrenVon Kitploit geprüft
Teilen

Bin ich von Meltdown betroffen?! Meltdown (CVE-2017-5754) Checker

Alt text

Was bin ich?

Proof-of-concept /

Exploit /

Prüft, ob das System von Variante 3: Rogue Data Cache Load (CVE-2017-5754), auch bekannt als MELTDOWN, betroffen ist.

Die Grundidee ist, dass der Benutzer erfährt, ob das laufende System ordnungsgemäß gepatcht ist, beispielsweise mit einem KAISER-Patchset (https://lkml.org/lkml/2017/10/31/884).

Schauen Sie sich meinen Blogbeitrag an, der den Leser durch einen Meltdown-Proof-of-Concept führt: http://funwithbits.net/blog/programmers-guide-to-meltdown/

*** Funktioniert derzeit nur unter Linux ***

Wie funktioniert es?

Es funktioniert, indem /proc/kallsyms verwendet wird, um die System-Call-Tabelle zu finden, und geprüft wird, ob die Adresse eines System-Calls, die durch Ausnutzung von MELTDOWN gefunden wurde, mit der jeweiligen Adresse in /proc/kallsyms übereinstimmt.

Erste Schritte

Klonen, dann make ausführen, um das Projekt zu kompilieren, und dann meltdown-checker ausführen:

git clone https://github.com/raphaelsc/Am-I-affected-by-Meltdown.git
cd ./Am-I-affected-by-Meltdown
make
taskset 0x1 ./meltdown-checker

Was tun, wenn Folgendes auftritt:

  • Unable to read /proc/kallsyms...

    Das liegt daran, dass Ihr System das Programm möglicherweise daran hindert, Kernel-Symbole in /proc/kallsyms zu lesen, weil /proc/sys/kernel/kptr_restrict auf 1 gesetzt ist. Der folgende Befehl behebt das Problem:

    sudo sh -c "echo 0  > /proc/sys/kernel/kptr_restrict"
    
  • Unable to read /boot/System.map-.

    Das liegt wahrscheinlich daran, dass /boot auf Ihrem System nicht gemountet ist. Dieses Programm ist auf diese Partition angewiesen, daher müssen Sie zuerst Ihre /boot-Partition mounten.

Bitte eröffnen Sie ein Issue, wenn Sie eine Idee haben, wie man in diesem Szenario auf einen anderen Ansatz ausweichen kann.
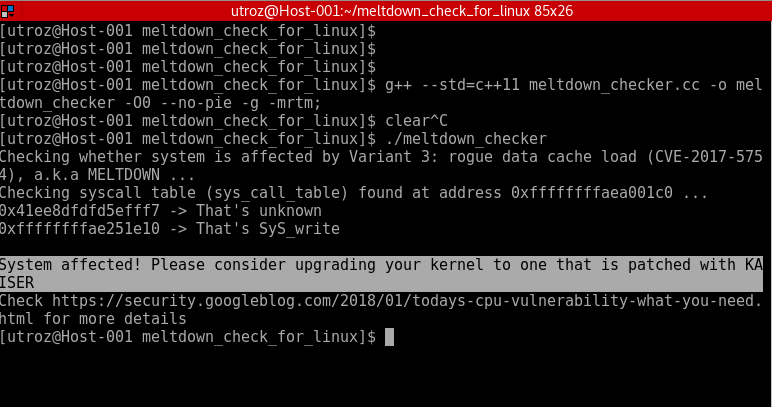
Beispielausgabe für ein von Meltdown betroffenes System:

Alt text

Checking whether system is affected by Variant 3: rogue data cache load (CVE-2017-5754), a.k.a MELTDOWN ...
Checking syscall table (sys_call_table) found at address 0xffffffffaea001c0 ...
0xc4c4c4c4c4c4c4c4 -> That's unknown
0xffffffffae251e10 -> That's SyS_write

System affected! Please consider upgrading your kernel to one that is patched with KAISER
Check https://security.googleblog.com/2018/01/todays-cpu-vulnerability-what-you-need.html for more details

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





