
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
 noobpk/frida-ios-hook
Ein Werkzeug, das Ihnen hilft, Klassen, Funktionen und die Rückgabewerte von Methoden auf der iOS-Plattform einfach zu verfolgen und zu modifizieren.
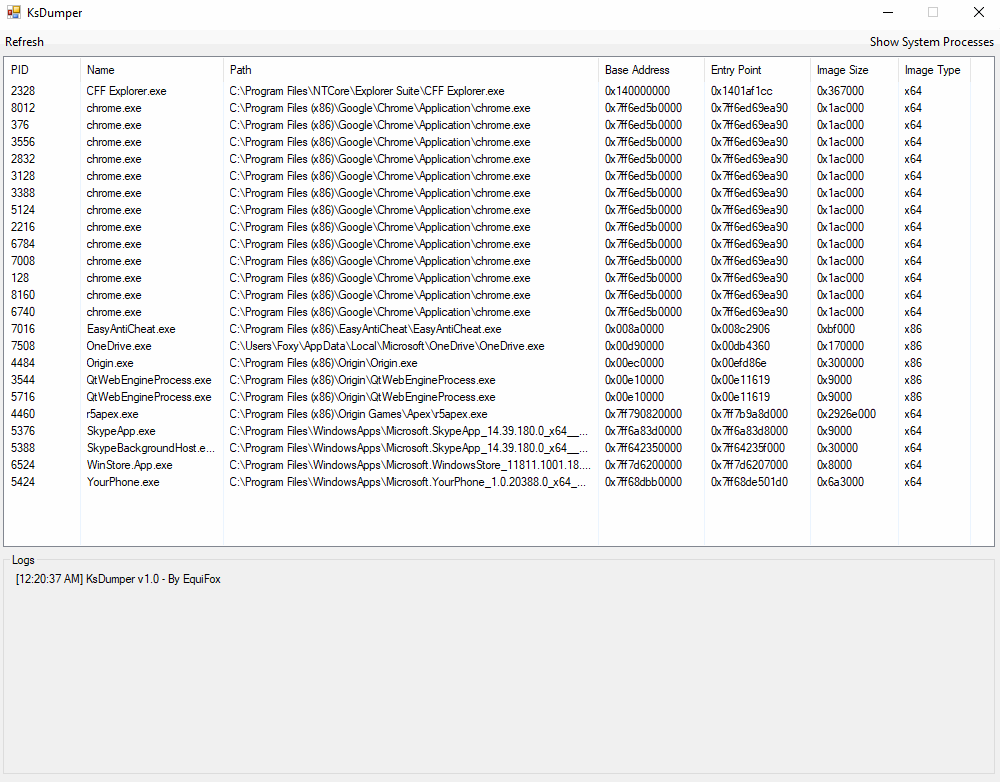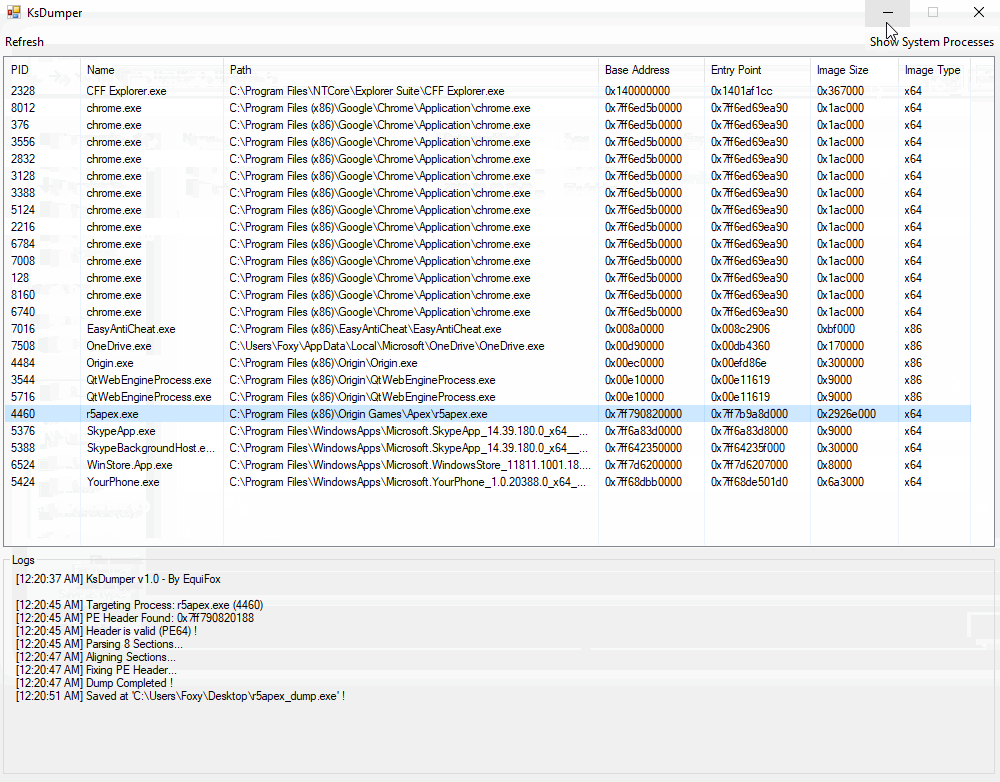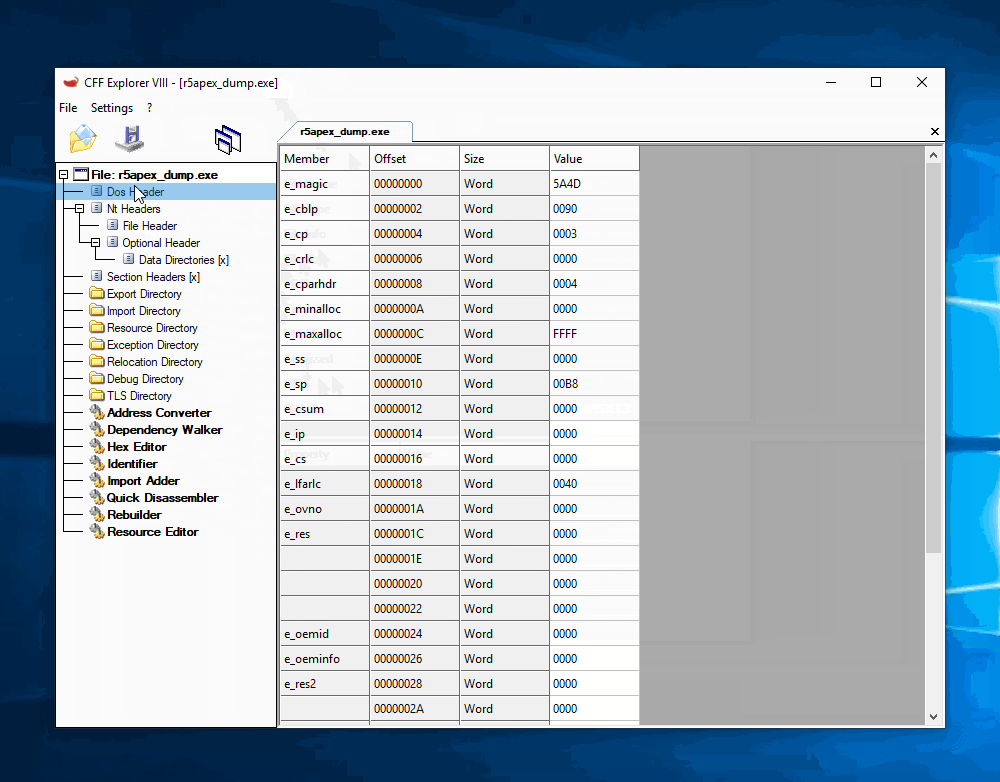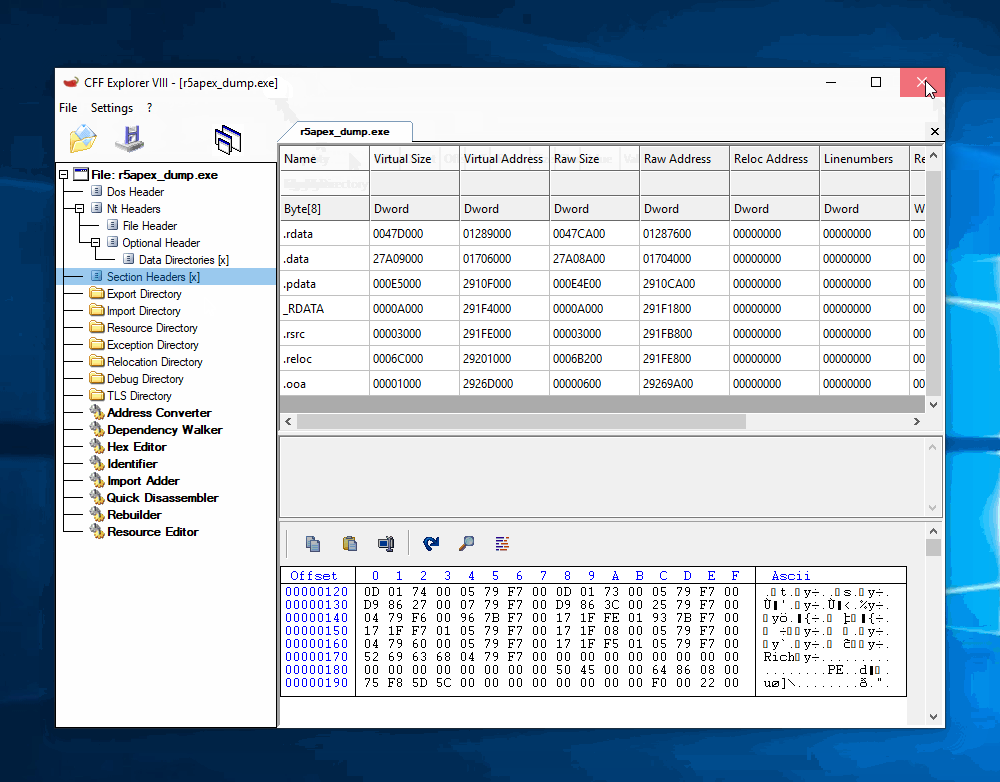 equifox/ksdumper
Prozesse mit der Kraft des Kernel-Space dumpen !
 gjduck/e9patch
Ein leistungsstarkes statisches Tool zur Binärumschreibung
 openrce/paimei
Ein in Python geschriebenes Reverse-Engineering-Framework.
 symgraph/idassist
KI-gestütztes Reverse-Engineering-Plugin für IDA Pro
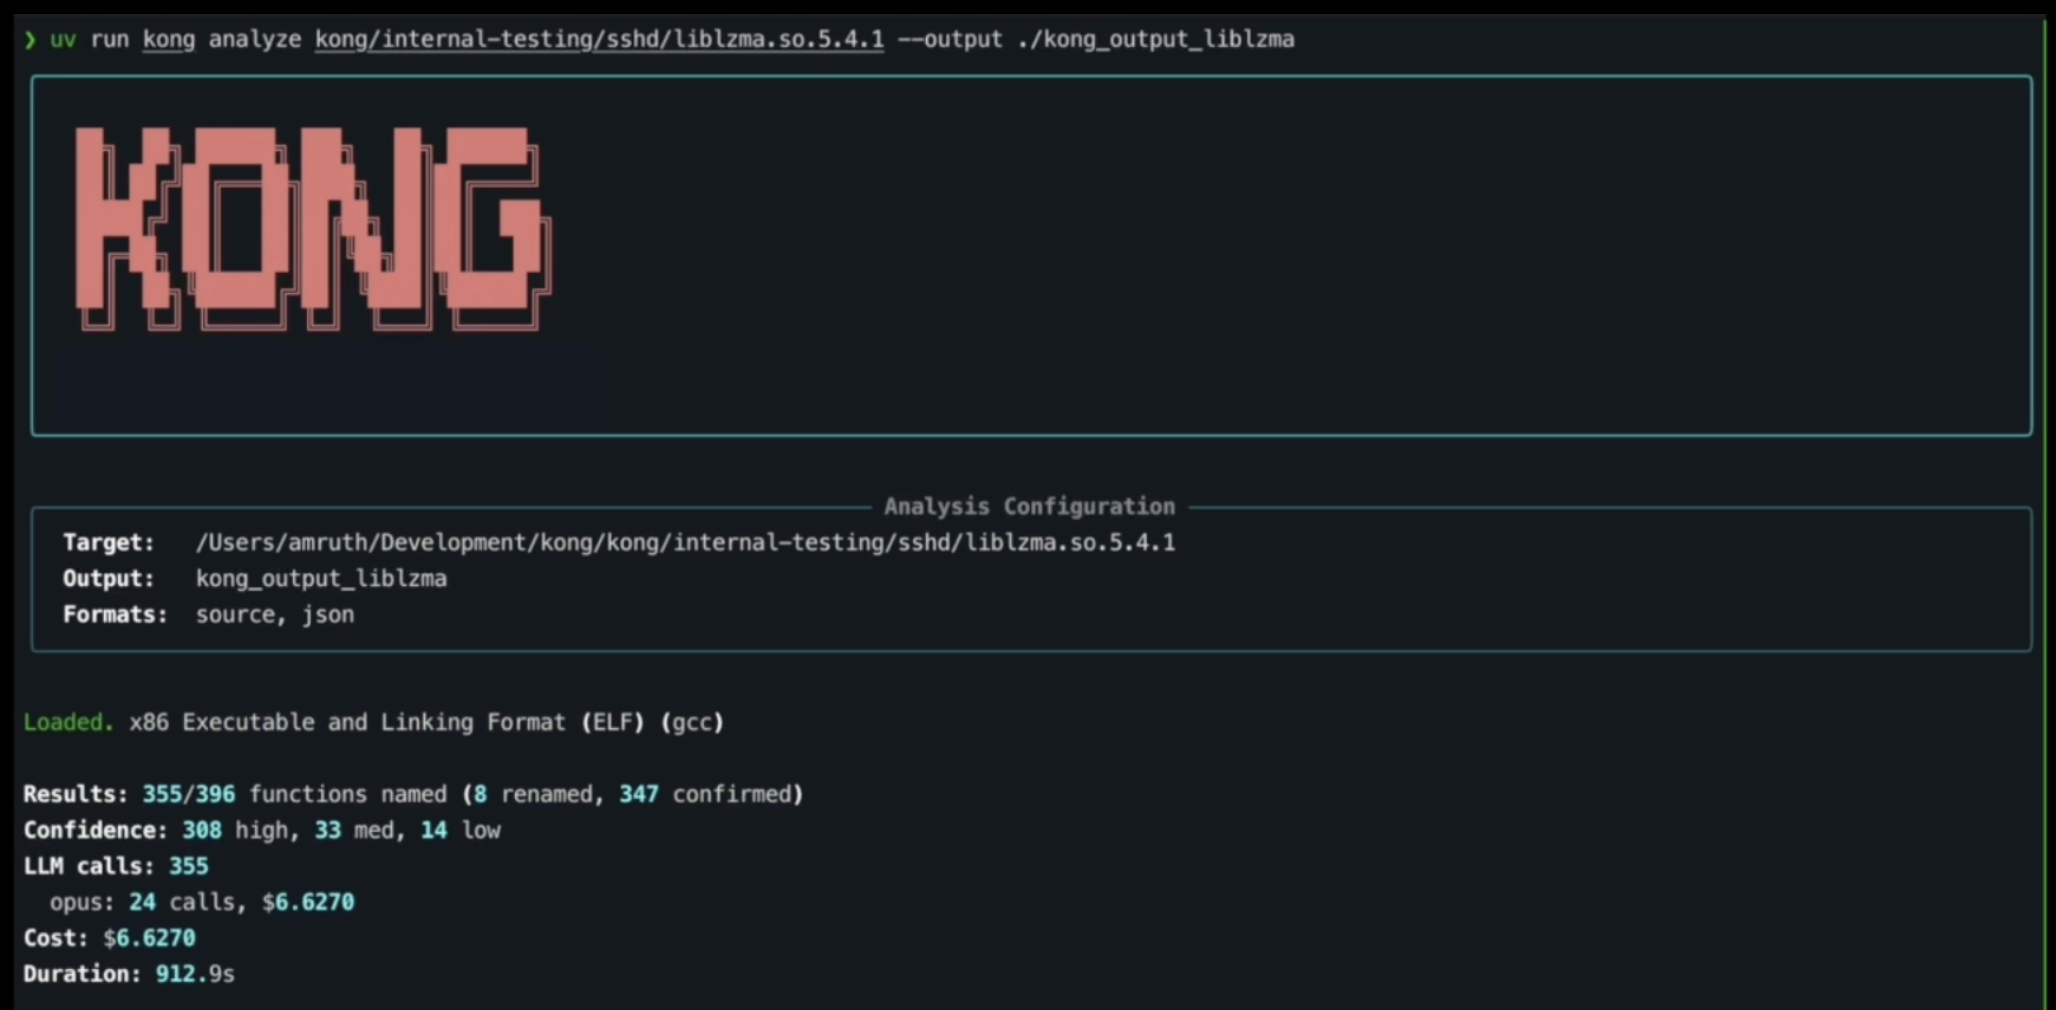 amruth-sn/kong
Der weltweit erste agentische Reverse Engineer.
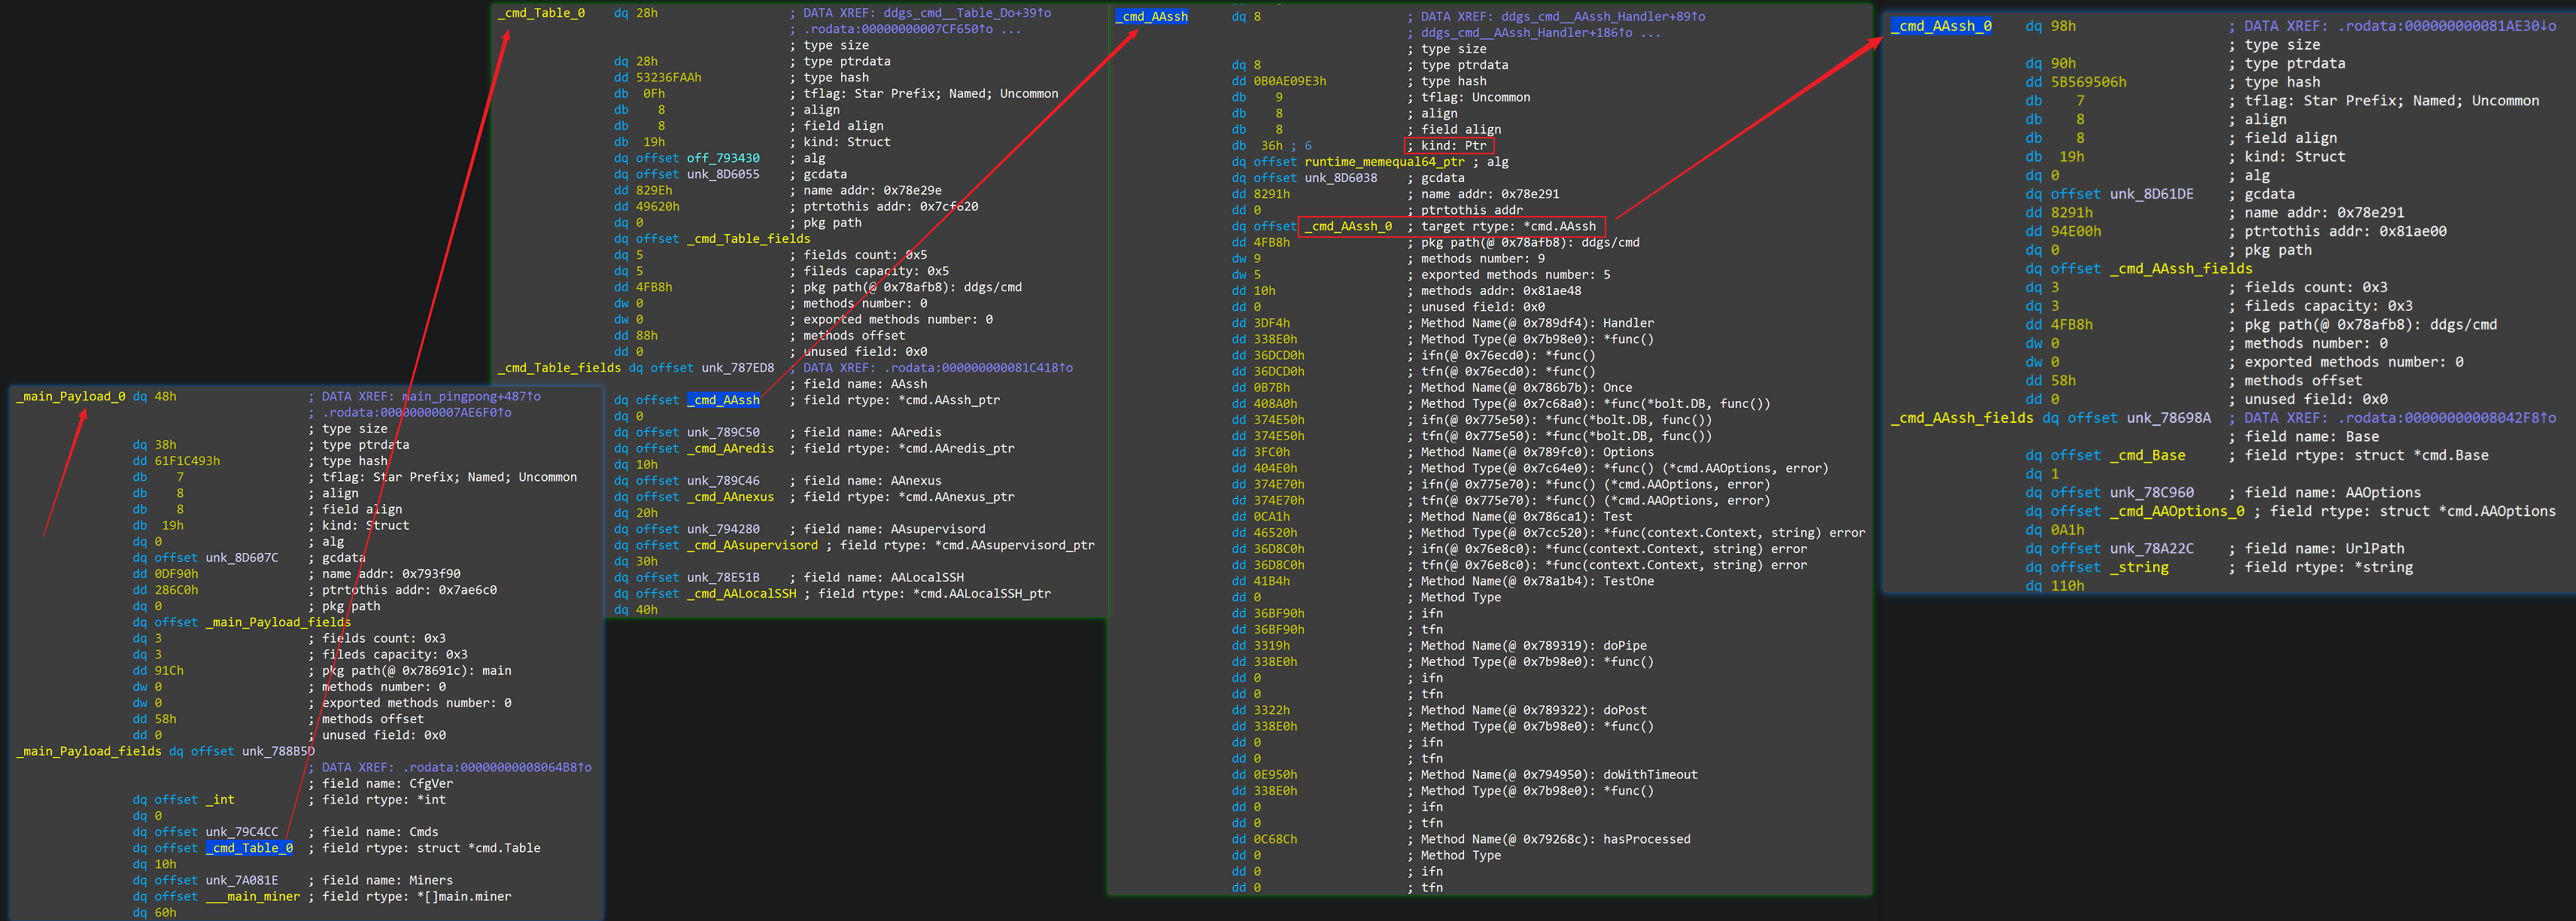 0xjiayu/go_parser
Noch ein Golang-Binärparser für IDAPro
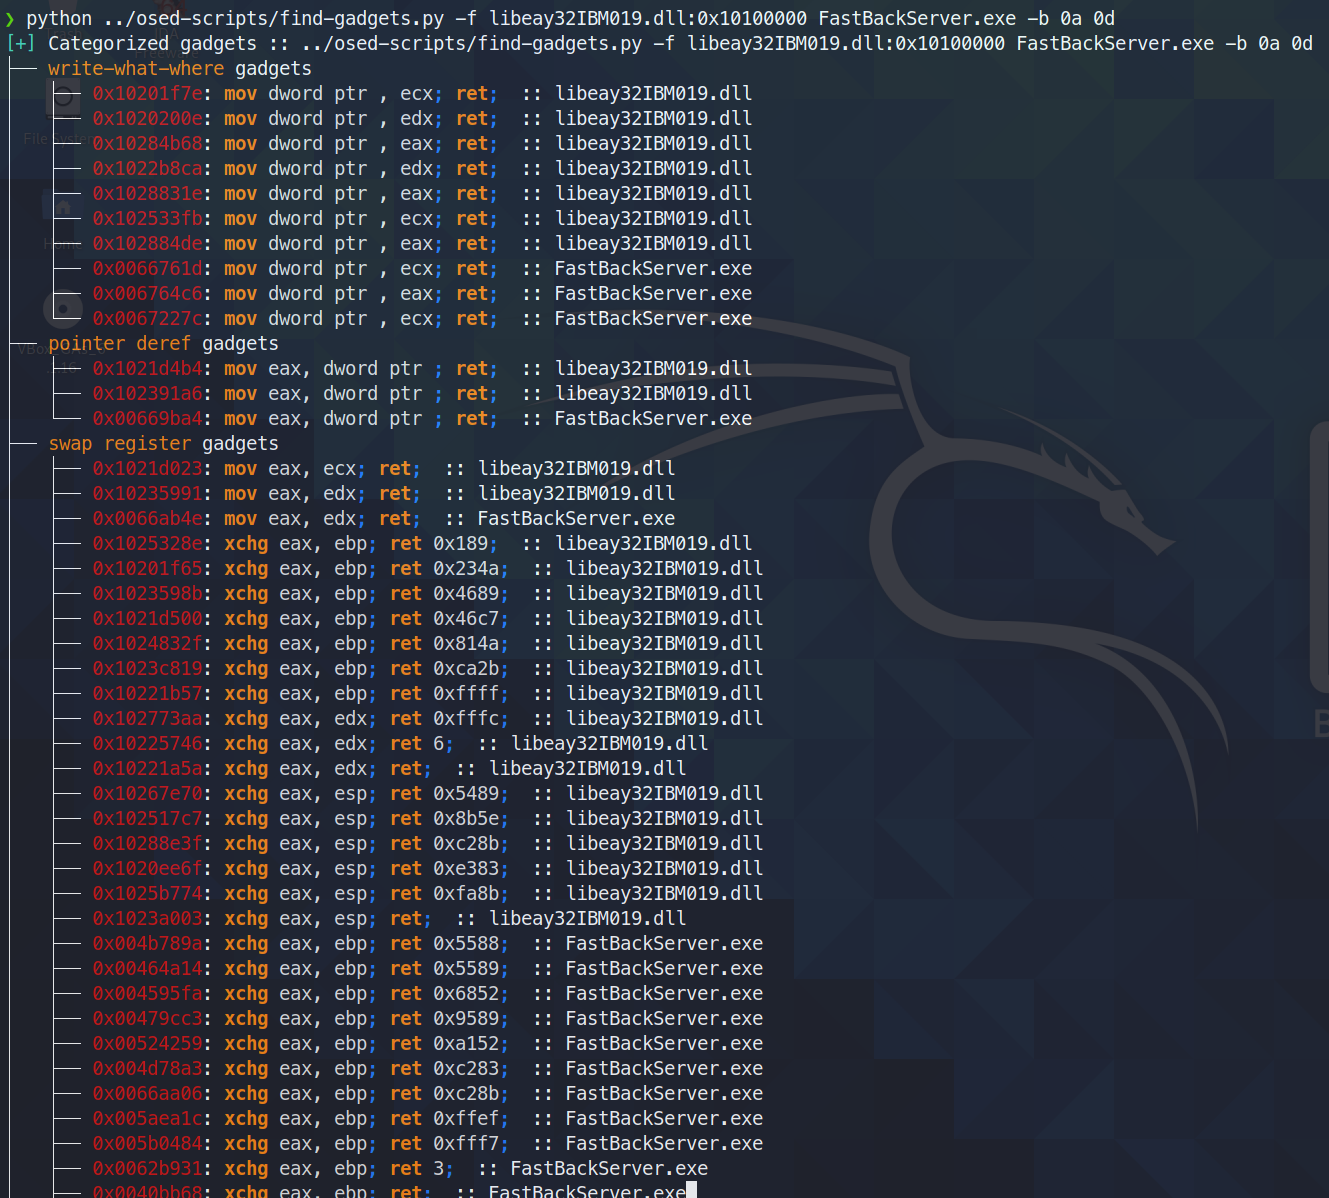 epi052/osed-scripts
maßgeschneiderte Werkzeuge für den Windows Usermode Exploit Dev Kurs (OSED) von Offensive Security
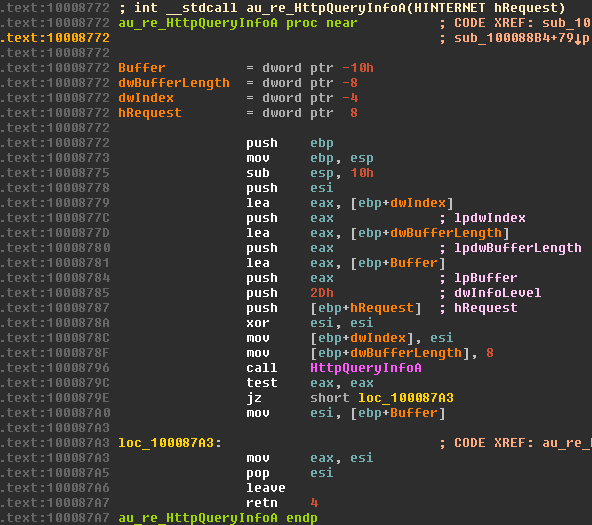 a1ext/auto_re
IDA PRO Auto-Umbenennungs-Plugin mit Tagging-Unterstützung
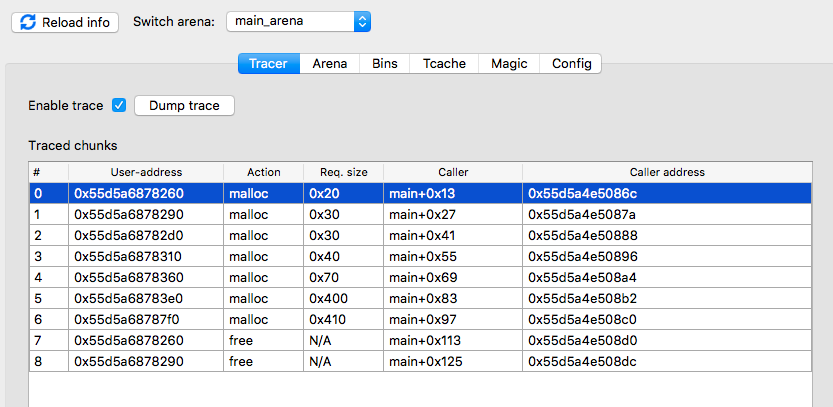 danigargu/heap-viewer
IDA Pro-Plugin zur Untersuchung des glibc-Heaps, fokussiert auf die Exploit-Entwicklung
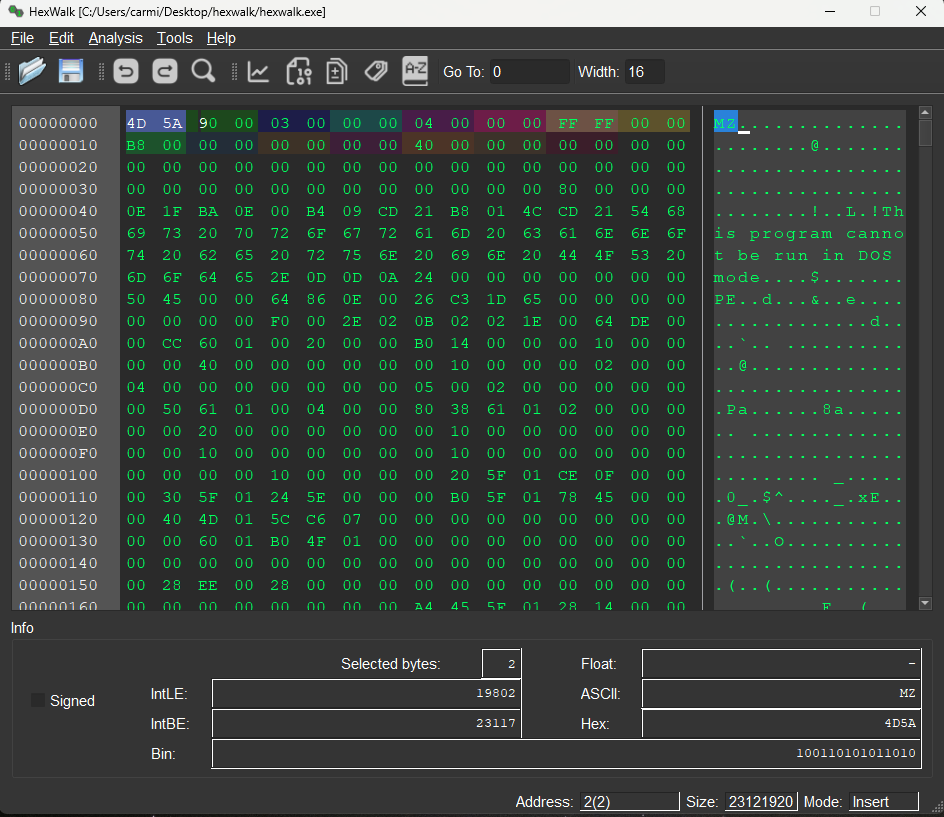 gcarmix/hexwalk
Hex Viewer/Editor/Analyzer kompatibel mit Linux/Windows/MacOS
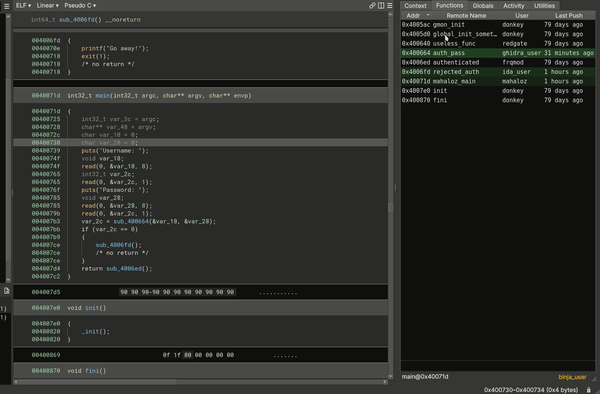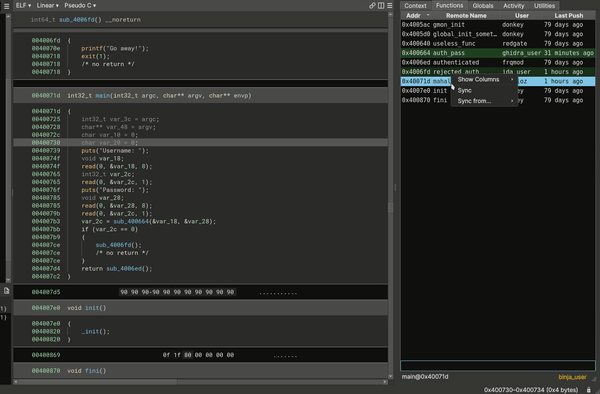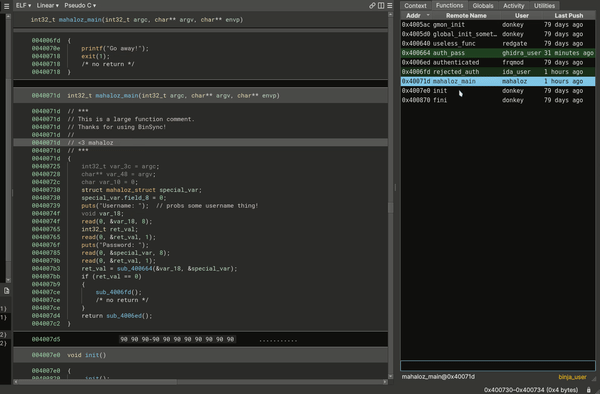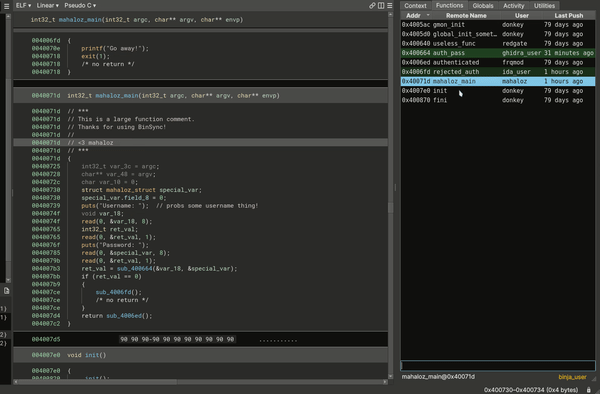 binsync/binsync
Ein Reversing-Plugin für die dekompiler-übergreifende Zusammenarbeit, basierend auf Git.
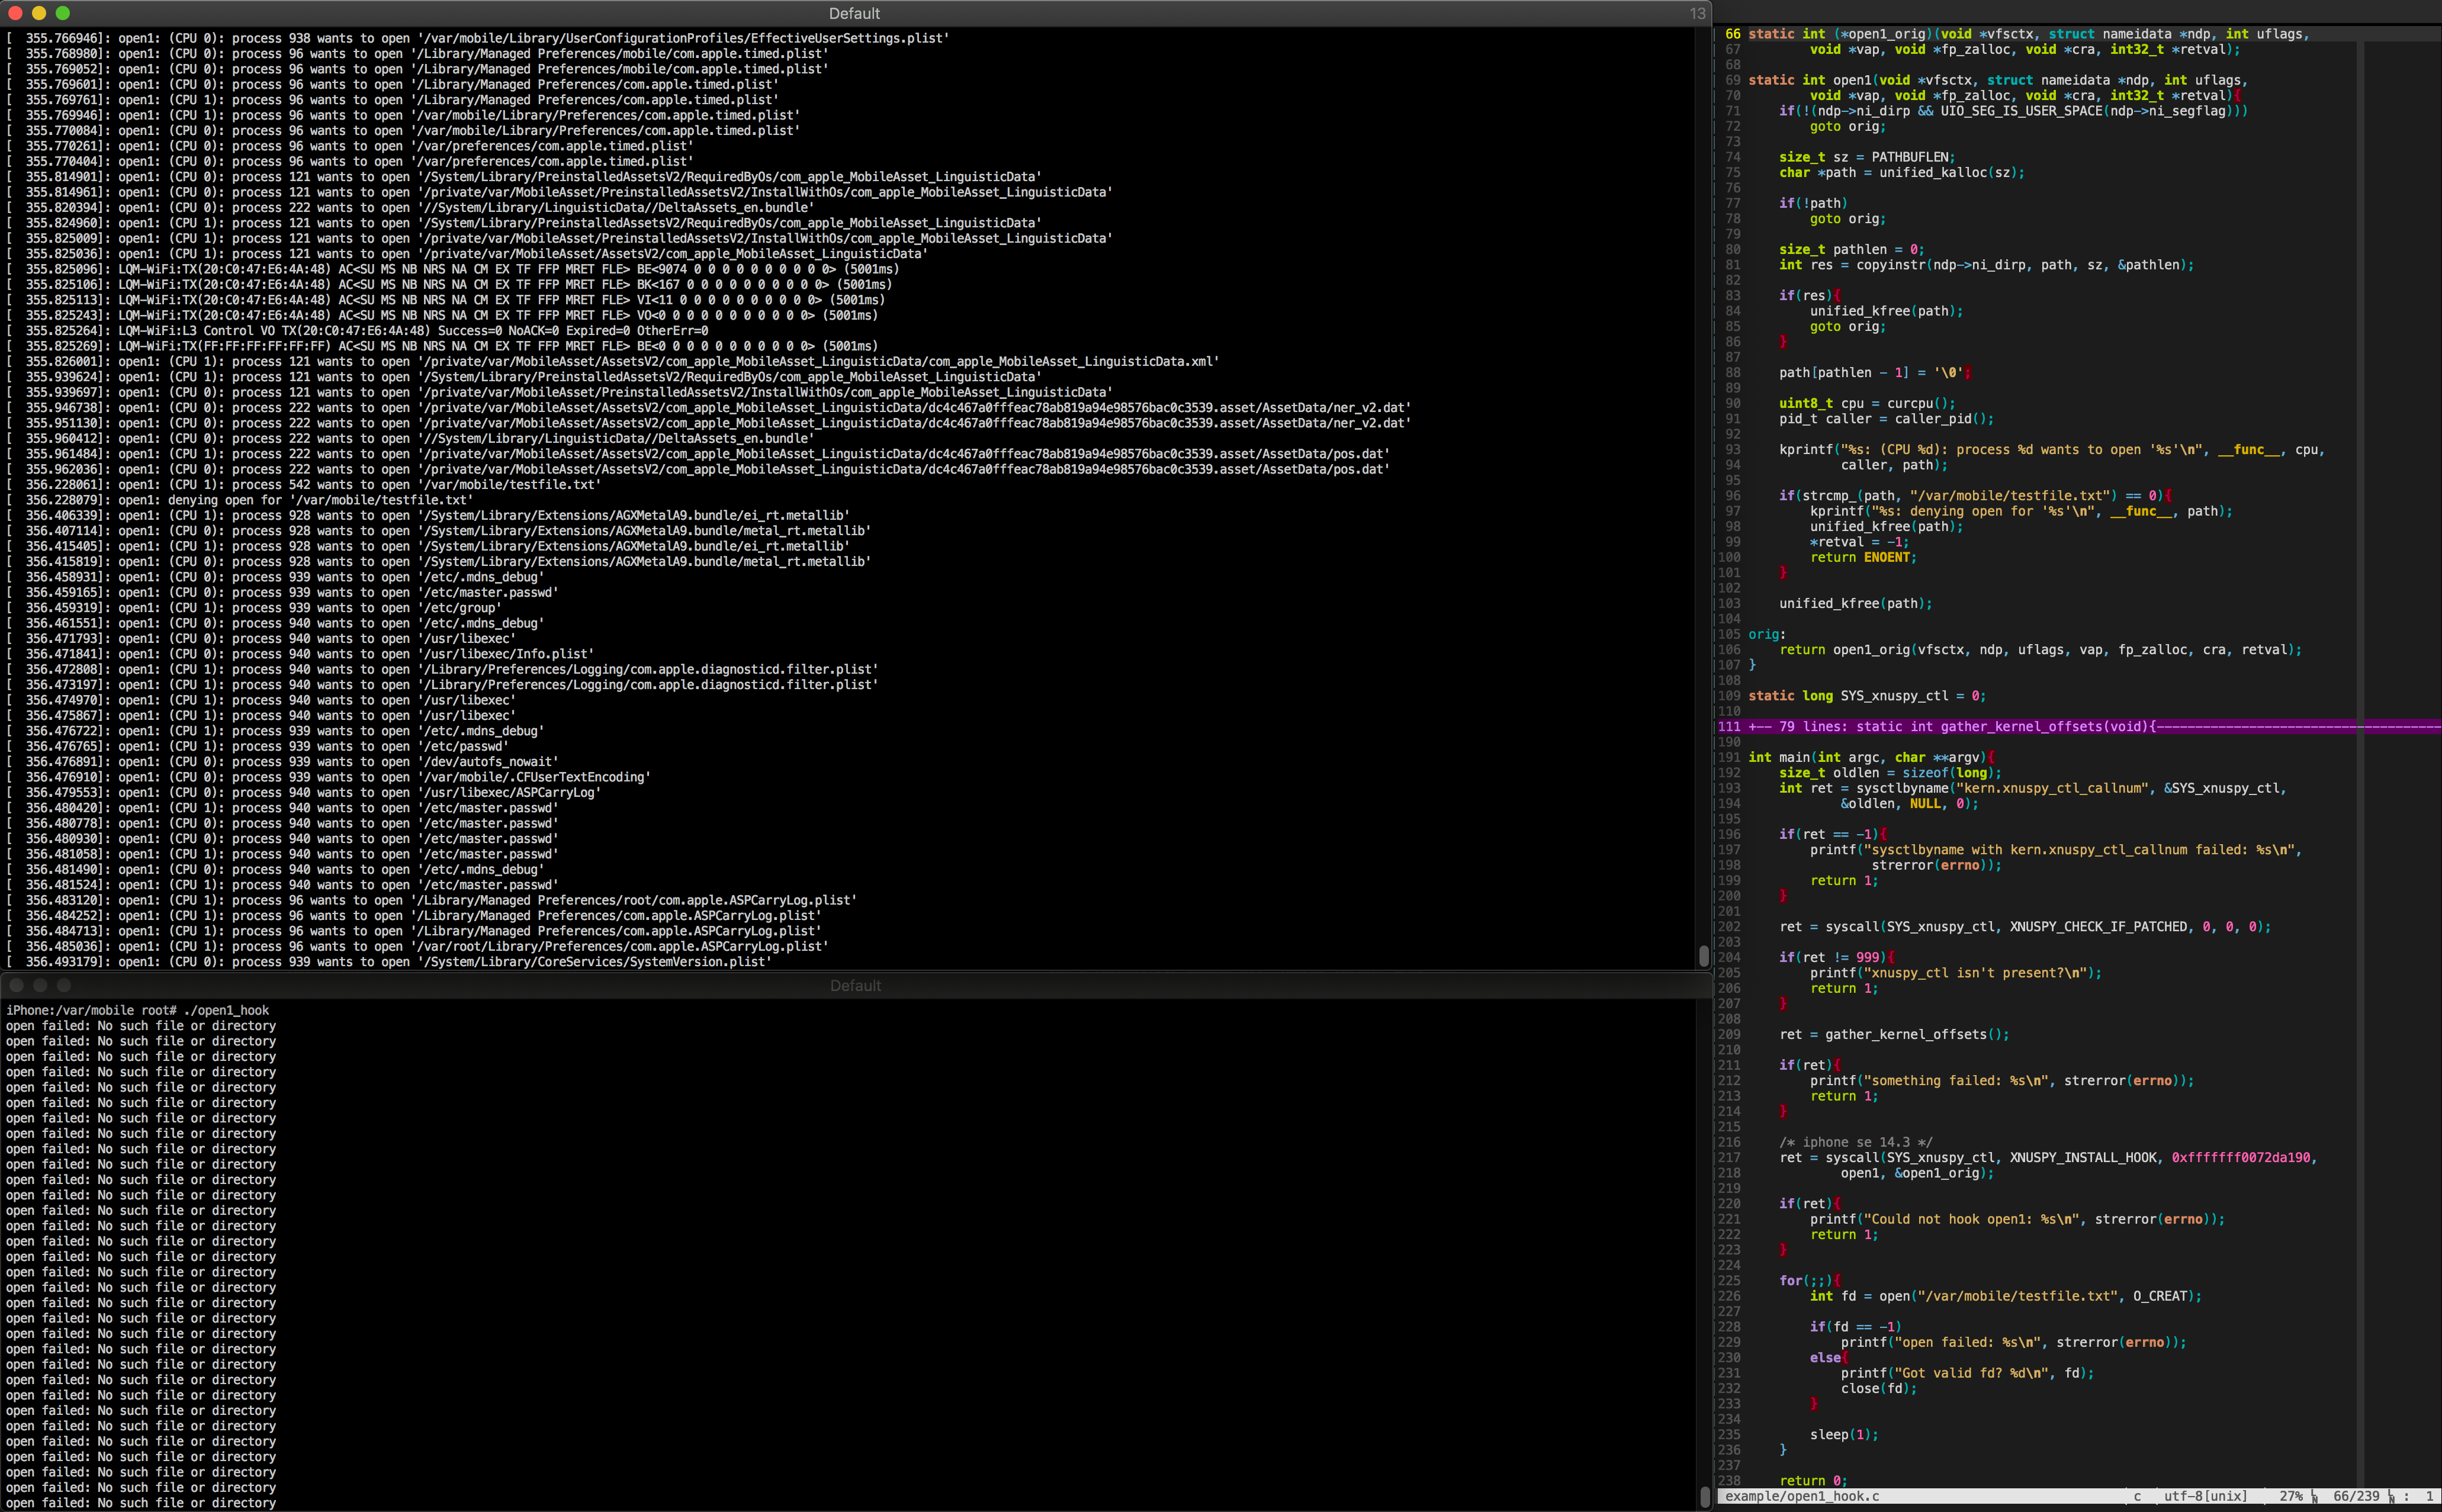 jsherman212/xnuspy
ein iOS-Kernel-Funktions-Hooking-Framework für checkra1n-fähige Geräte
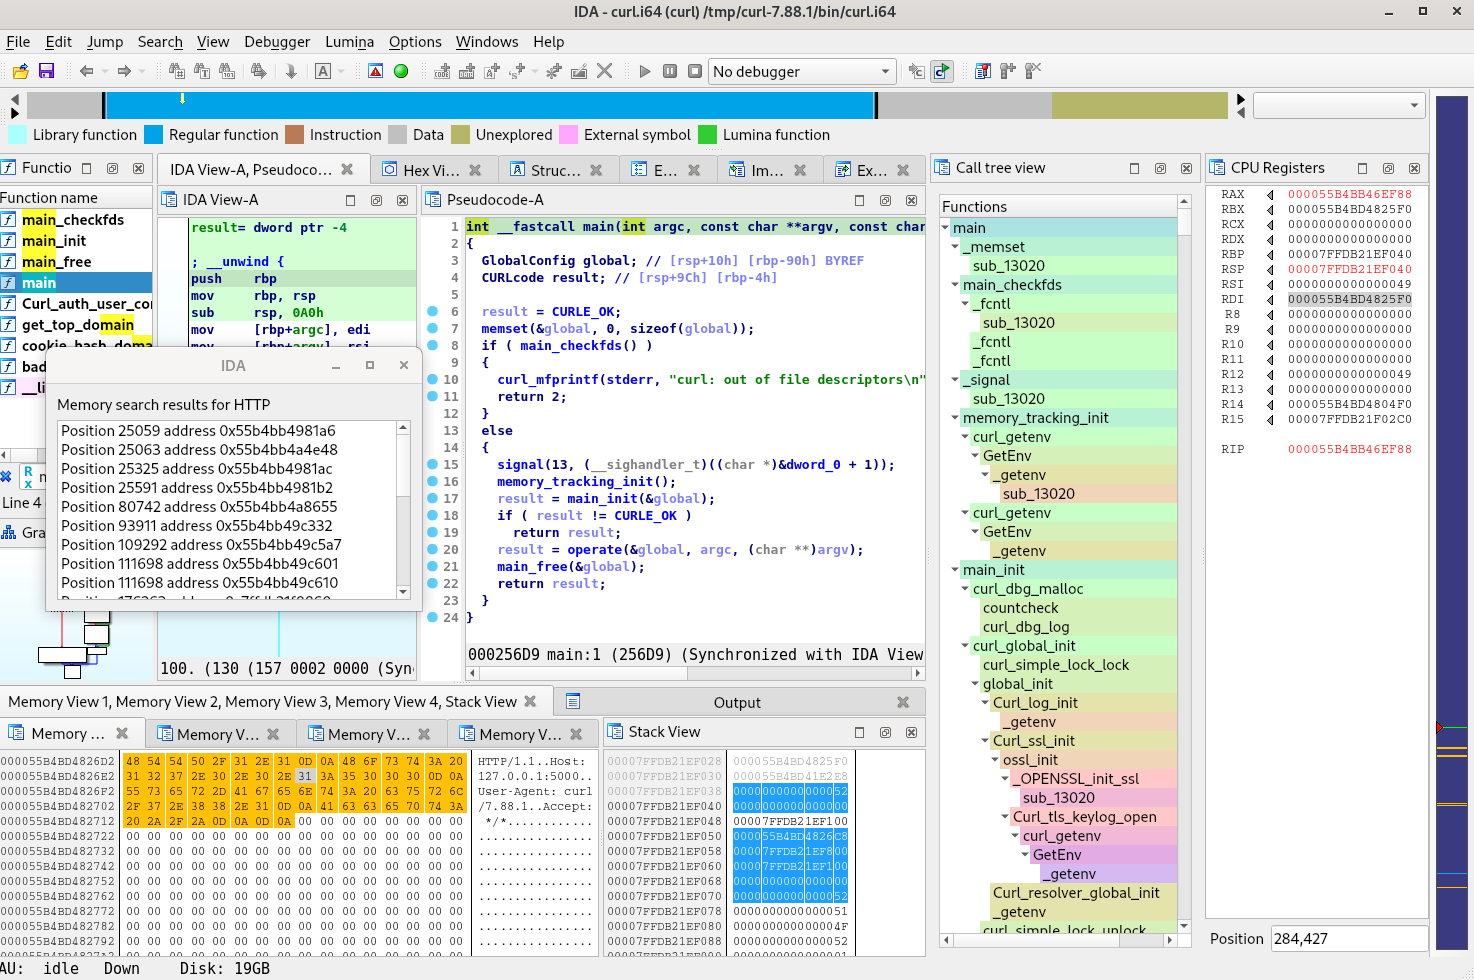 synacktiv/frinet
Frida-basierter Tracer für einfacheres Reverse-Engineering auf Android, iOS, Linux, Windows und den meisten verwandten Architekturen.
 steven-michaud/hookcase
Tool für Reverse Engineering von macOS/OS X
 chichou/vscode-frida
Inoffizielle Frida-Erweiterung für VSCode
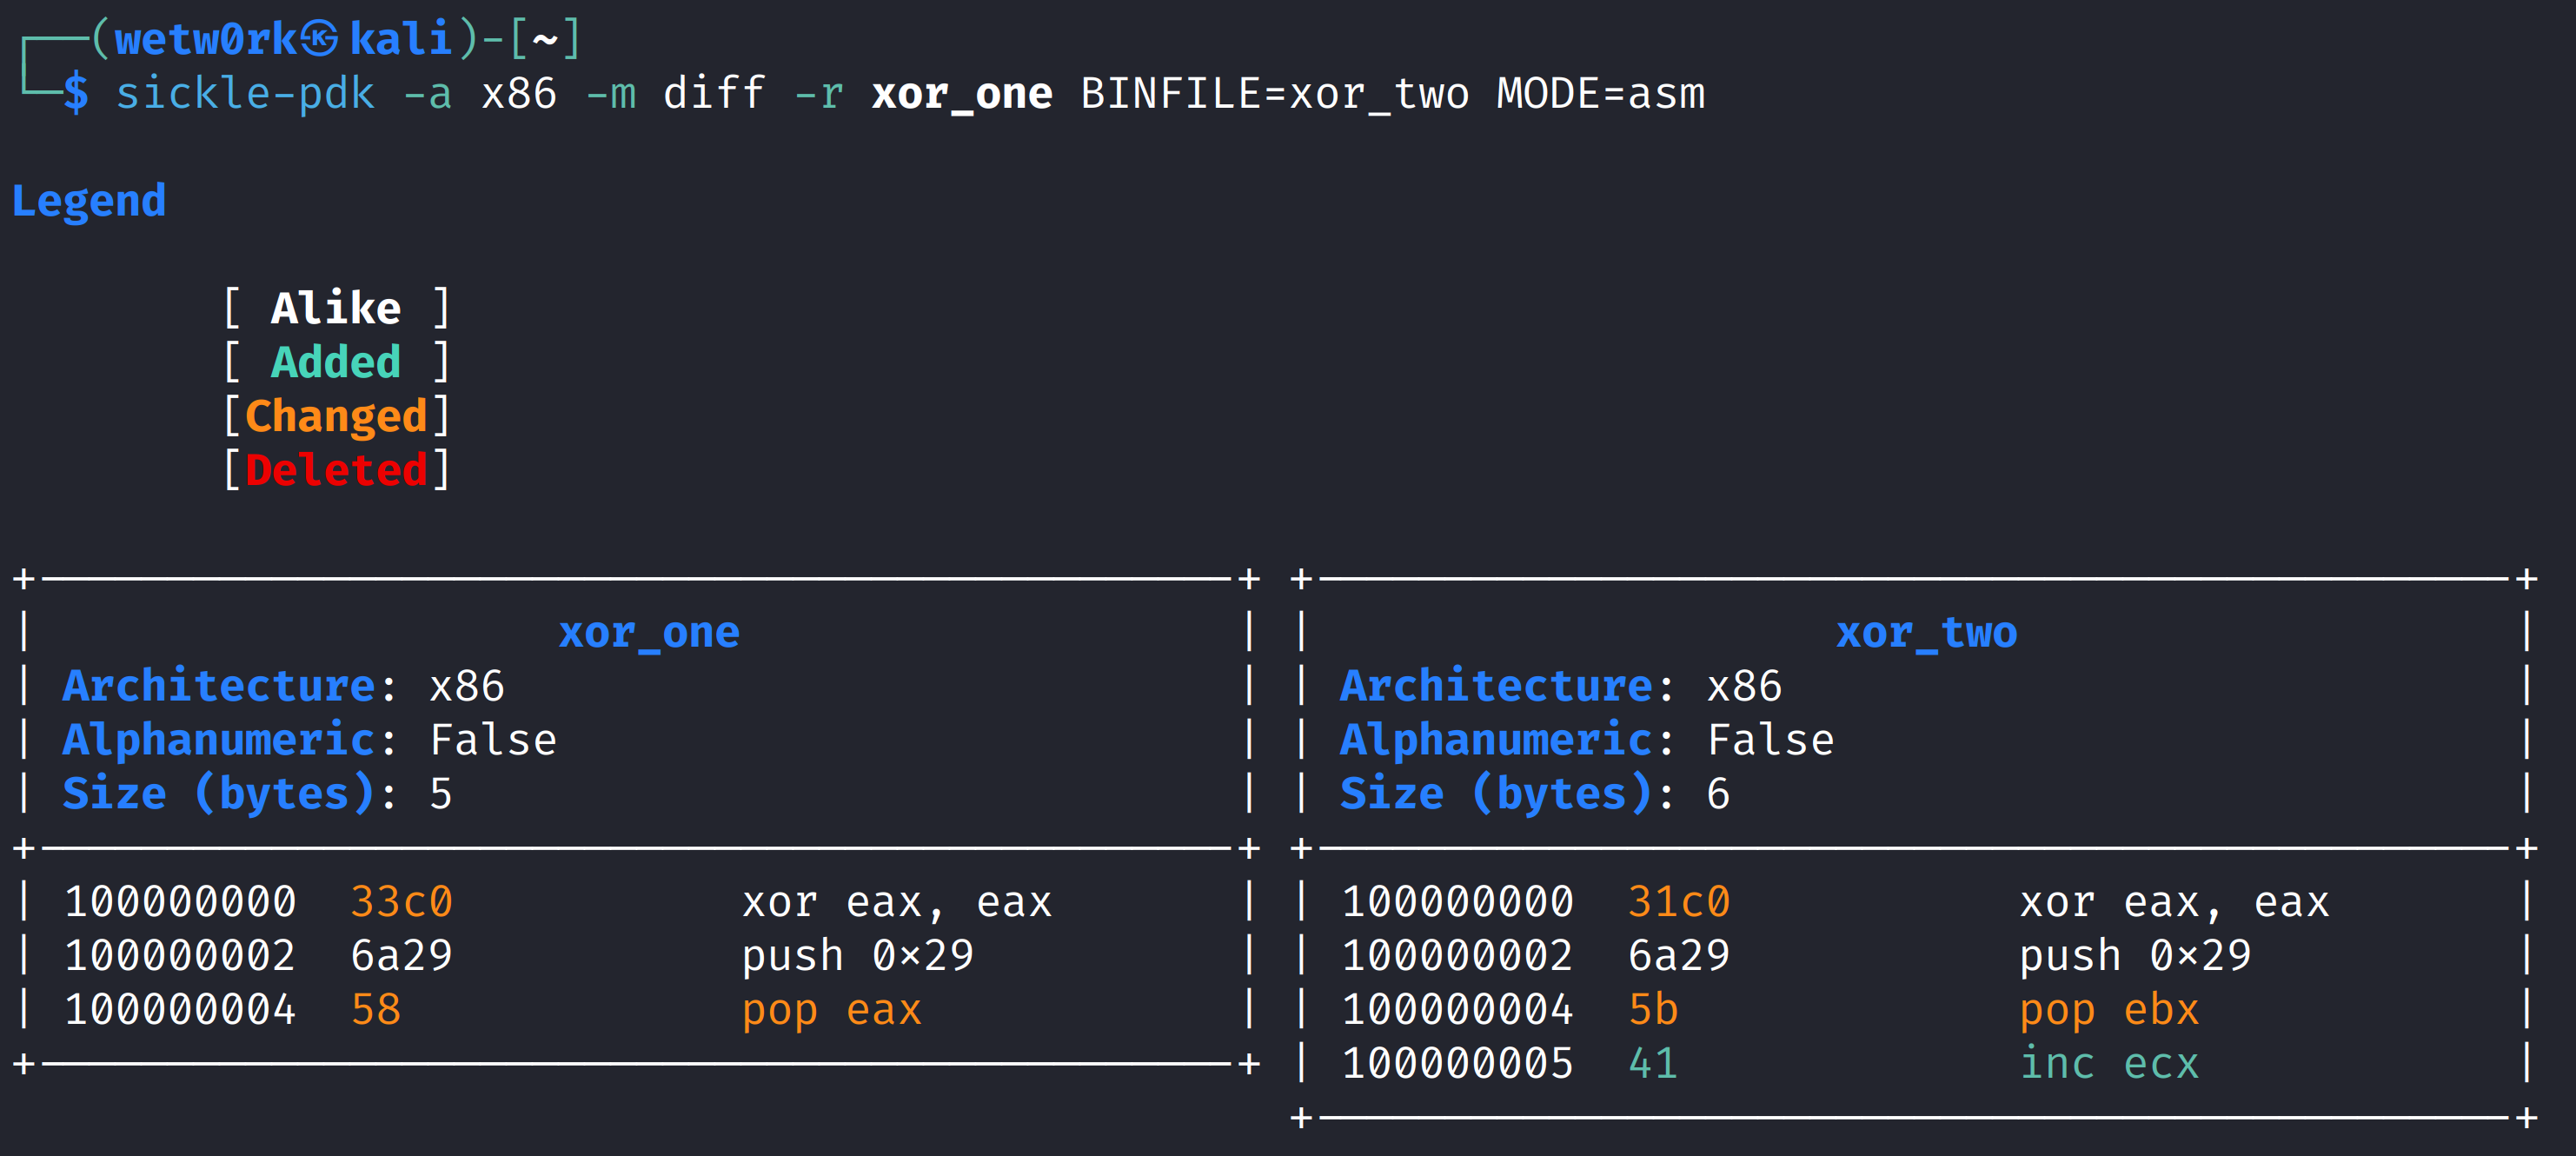 wetw0rk/sickle-pdk
Sickle - Payload-Entwicklungskit








