
 416rehman/deepzero
Finde Zero-Days, während du schläfst. DeepZero ist ein automatisiertes Schwachstellenforschungs-Framework, das tausende Windows-Kernel-Treiber parst, dekompiliert und nativ mit KI-Agenten auf ausnutzbare IOCTLs analysiert.


Engine für automatisierte Schwachstellenforschungs-Pipelines
Definiere Pipelines in YAML, verarbeite Samples parallel und setze unterbrochene Läufe fort.



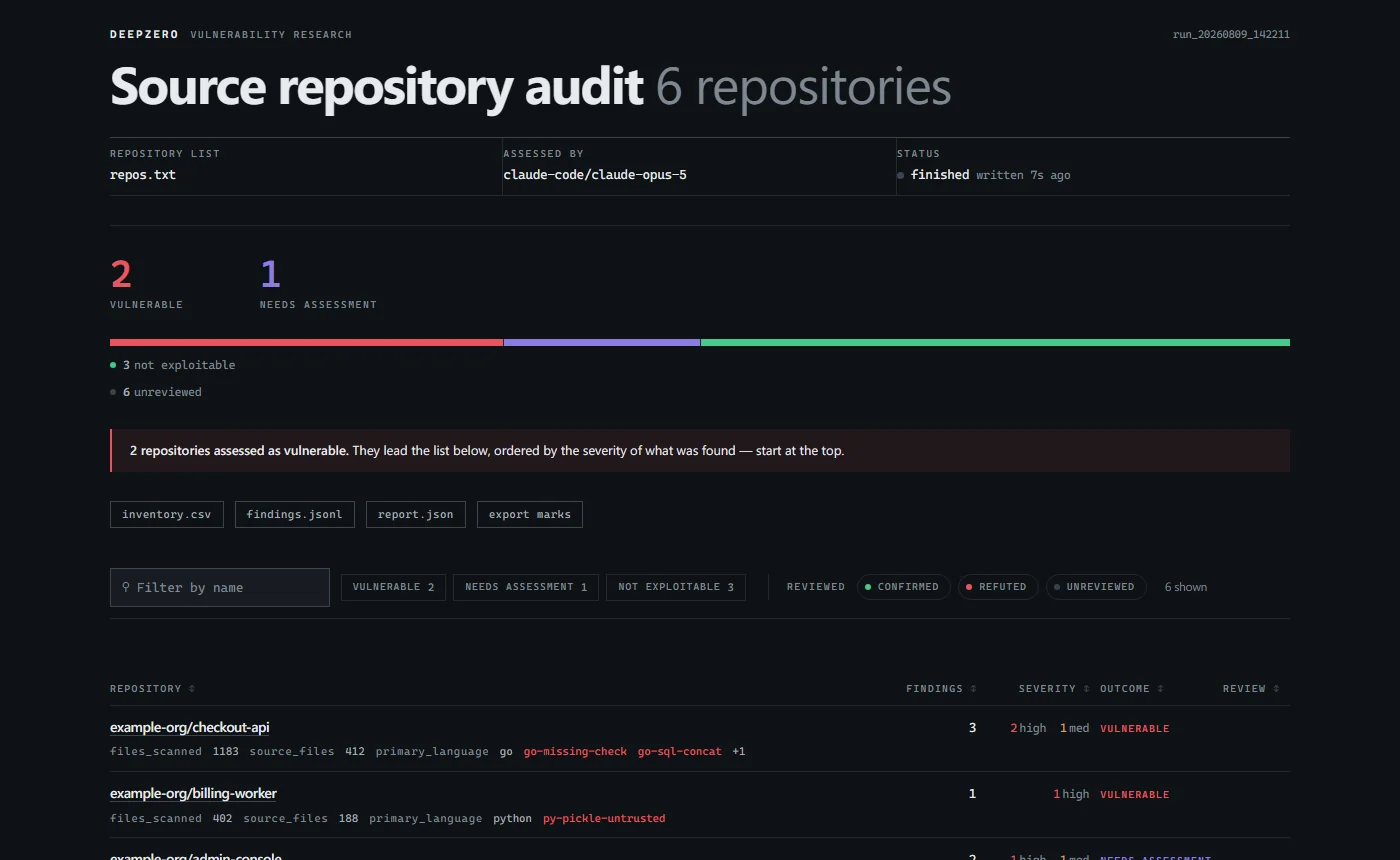 |
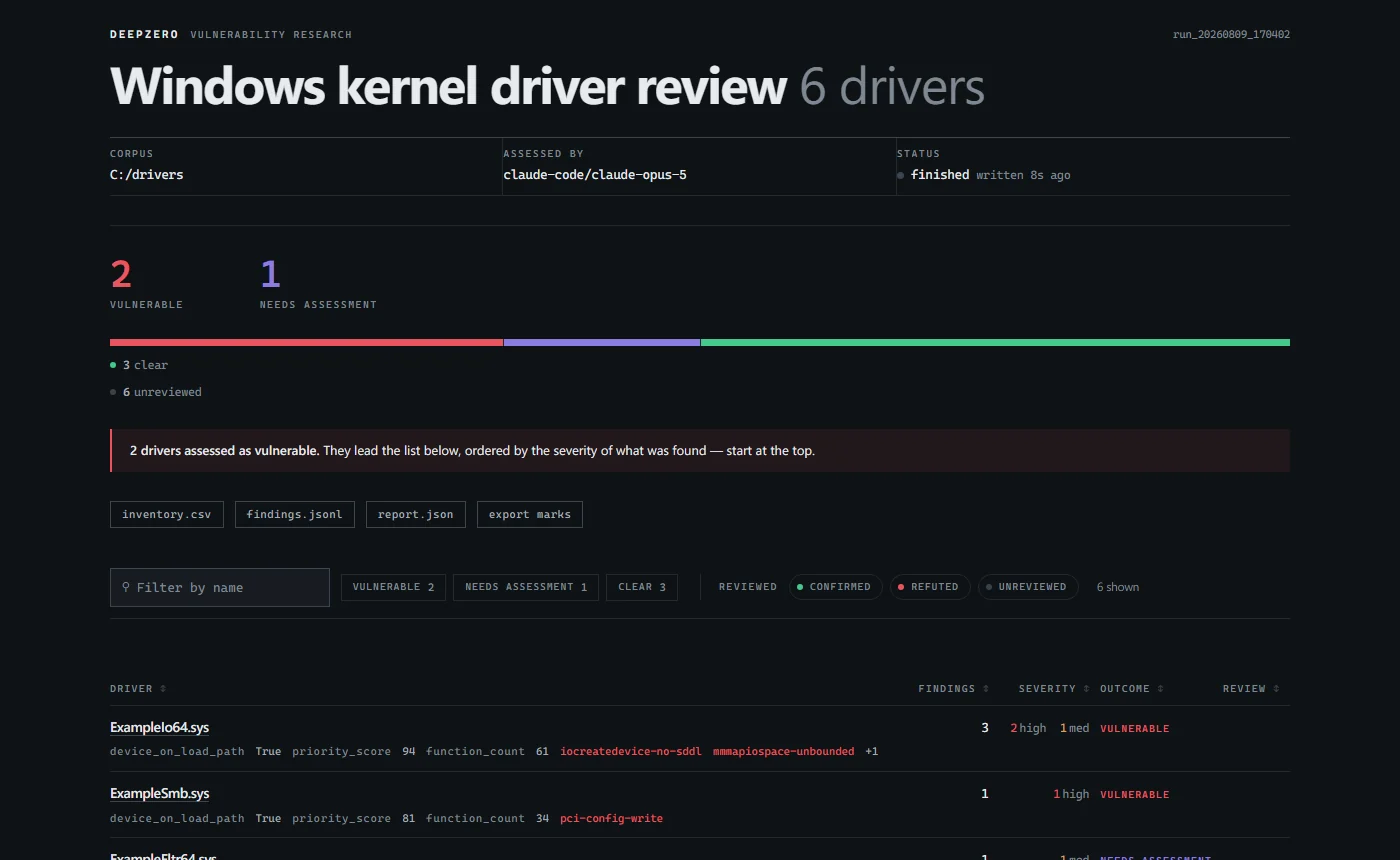 |
deepzero report einen eigenständigen Bericht.Architektur, Pipeline-Konfiguration, CLI-Referenz und benutzerdefinierte Prozessoren.
Erfordert Python 3.11+. Die Demo verwendet mitgelieferte Textdateien und benötigt keine API-Schlüssel oder externen Tools.
git clone https://github.com/416rehman/DeepZero.git
cd DeepZero
python -m pip install -e .
deepzero run pipelines/demo/samples -p pipelines/demo/pipeline.yaml
deepzero report -p pipelines/demo/pipeline.yaml --open
Diese Befehle funktionieren in PowerShell und POSIX-Shells. Für eine isolierte Installation erstellen und aktivieren Sie vor der Installation eine Python-virtuelle Umgebung.
Die Demo behält eine Textdatei, filtert die kleinere heraus und erzeugt einen Bericht. Wiederholen Sie den Befehl deepzero run, um vom gespeicherten Zustand aus fortzufahren. Die erwarteten Ergebnisse und Konfigurationsoptionen finden Sie in der Demo-Anleitung.
Die beiden Sicherheits-Pipelines benötigen Ihr eigenes Zielkorpus und zusätzliche Tools. Fahren Sie nach der Demo im geklonten Repository fort; diese Integrationen sind optional.
Optionale Integrationen installieren
python -m pip install -e ".[full]"
Das full-Extra enthält PE-Parsing, API-gestützte LLMs und den experimentellen API-Server. Die Engine allein benötigt nur python -m pip install -e ..
Führen Sie die folgenden Befehle aus dem geklonten Repository aus. Beide Sicherheits-Pipelines benötigen Semgrep im PATH (python -m pip install semgrep) und ein LLM-Backend. Der Quellcode-Audit benötigt außerdem Git. Die Driver-Pipeline benötigt Ghidra, das unterstützte JDK und GHIDRA_INSTALL_DIR, das auf Ihre Installation verweist. Installieren Sie diese Tools in der Umgebung, in der DeepZero ausgeführt wird; wenn Sie WSL verwenden, nutzen Sie dessen Linux-Umgebung durchgängig.
Umgebung konfigurieren
cp .env.example .env
In PowerShell verwenden Sie Copy-Item .env.example .env. Legen Sie Ihren eigenen Ghidra-Pfad in .env für die Treiberanalyse fest.
Beide Sicherheits-Pipelines verwenden standardmäßig claude-code, das das Standardmodell Ihrer Claude Code CLI nutzt. Installieren Sie diese CLI und melden Sie sich zuerst mit Ihrem eigenen Konto an. Um stattdessen ein API-gestütztes Modell zu verwenden, legen Sie dessen API-Schlüssel und DEEPZERO_MODEL in .env fest oder übergeben Sie -m, zum Beispiel -m openai/gpt-4o.
Eine Pipeline ausführen
# kernel drivers on disk
deepzero run ./drivers -p pipelines/loldrivers/pipeline.yaml --preflight

# or source code, from a manifest of repositories or a directory of checkouts
deepzero run repos.txt -p pipelines/source_audit/pipeline.yaml --preflight
Ersetzen Sie ./drivers durch Ihren Treiber-Korpus oder erstellen Sie repos.txt mit einer Repository-URL pro Zeile für Quellcode-Audits. Dies sind Beispiel-Eingaben; keine von beiden ist im Repository enthalten.
Prüfen Sie die Voraussetzungen für Tool und Pipeline, bevor Sie beginnen: deepzero validate pipelines/loldrivers/pipeline.yaml (oder pipelines/source_audit/pipeline.yaml).
--preflight prüft das LLM-Backend, bevor die Verarbeitung beginnt.
Die Ergebnisse lesen
deepzero report -p loldrivers --open
Berichte können während oder nach einem Lauf erstellt werden. deepzero runs listet Läufe unter work/ oder einem anderen Verzeichnis auf, das mit --work-dir übergeben wurde. Ohne Argumente verwendet deepzero report den einzigen Lauf unter work/ oder fordert Sie zur Auswahl auf, wenn mehrere vorhanden sind. Verwenden Sie --work-dir, um einen Lauf in Skripten auszuwählen.
Befolgen Sie für die Sicherheits-Pipelines die vollständige Einrichtungsanleitung und die Pipeline-Voraussetzungen. Optionale Integrationen erfordern ihre eigenen Abhängigkeiten und Konfigurationen.
Melden Sie Fehler oder schlagen Sie Änderungen im Issue-Tracker vor.
src/deepzero/
├── cli.py               # click command group (run, report, runs, status, validate, ...)
├── api/                 # REST API (starlette)
├── engine/              # orchestration, state persistence, pipeline execution
└── stages/              # built-in processors (map, reduce, ingest)






