
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen

 ejfkdev/pycdc
Python-Bytecode (.pyc/.pyo) dekompilieren und disassemblieren, um lesbaren Quellcode zurückzugewinnen. Unterstützt Python 2.0 - 3.15 (CPython, PyPy…
 1llu50ry/mcp-gamehacking
MCP-Server, der eine Wissensdatenbank mit über 4.100 Skill-Einträgen zu Game-Hacking und Reverse Engineering bereitstellt – inklusive Quellarchiven,…
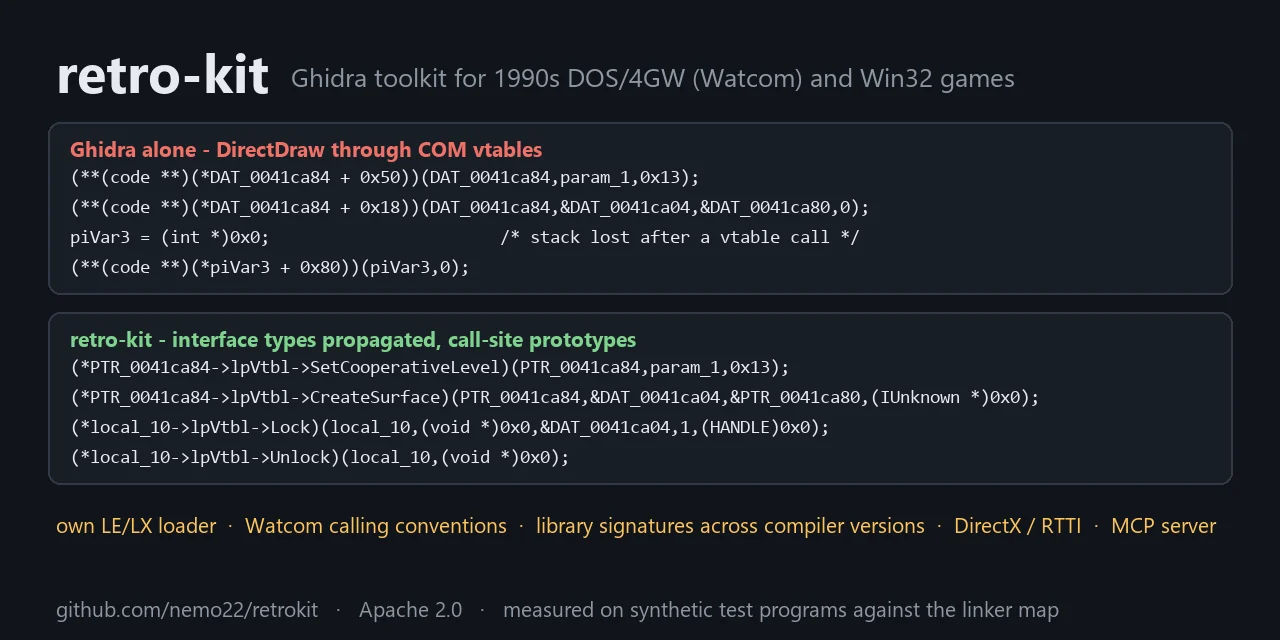 nautilusbits/retrokit
Headless-Ghidra-Toolkit für das Reverse Engineering von 32-Bit-DOS- und Win32-Spielen (1993–2010): eigener LE/LX-Loader, Watcom-Aufrufkonventionen,…
 mr-wolf-is-me/ida-processor-modules
IDA Pro Prozessormodule, die Disassemblierungsunterstützung für seltene CPU-, DSP- und GPU-Architekturen hinzufügen, darunter XMOS xCORE, TI C7x/PRU,…
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Reverse Engineering von Vidar Stealer: Von obfuskierten Speicher-Strings über Chrome-Prozessinjektion und bösartige JS-Ausführung bis hin zu aktiver…
 yuatemycat/superghidra
Hochleistungs-Suite für Ghidra-Architektur und GPU-Beschleunigung: LZ4/Zstd-B-Tree-Codec, persistenter lock-freier Daemon, WGPU-ARM64-Scanner,…
 gmh5225/no-access-protection-x86
Es verschlüsselt den Textabschnitt und setzt den Schutz auf NO_ACCESS.
 gmh5225/ntstrace
Auf frida-stalker basierender Systemaufruf-Tracer unter Windows (x64).
 giveen/decomp.anything
decomp.wtf-Fork: Windows-PE-Matching, MinGW/clang-cl-Toolchains und eine optionale REA-MCP-Bridge
 maoabc/nmmp
dex-vm zum Schutz der Android-Datei classes.dex
 mandiant/goresym
Parst Go-Binaries, um Symbole, Funktionsmetadaten, Typen, Dateipfade und eingebettete Strings wiederherzustellen, einschließlich gestrippter oder…
 neurosaki987/tvm-recover
Devirtualisiert Tencent-VM-.tvm0-Abschnitte: hebt VM-Handler auf Gast-Ebene in Listings und LLVM IR an, rekonstruiert CFG und Dispatch und patcht den…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
 happytotoro116/ghidra-llm-pipeline
Deterministische PyGhidra-Extraktion, Triage und lokale LLM-Compiler-Backend-Pipeline für die C-Reimplementierung.
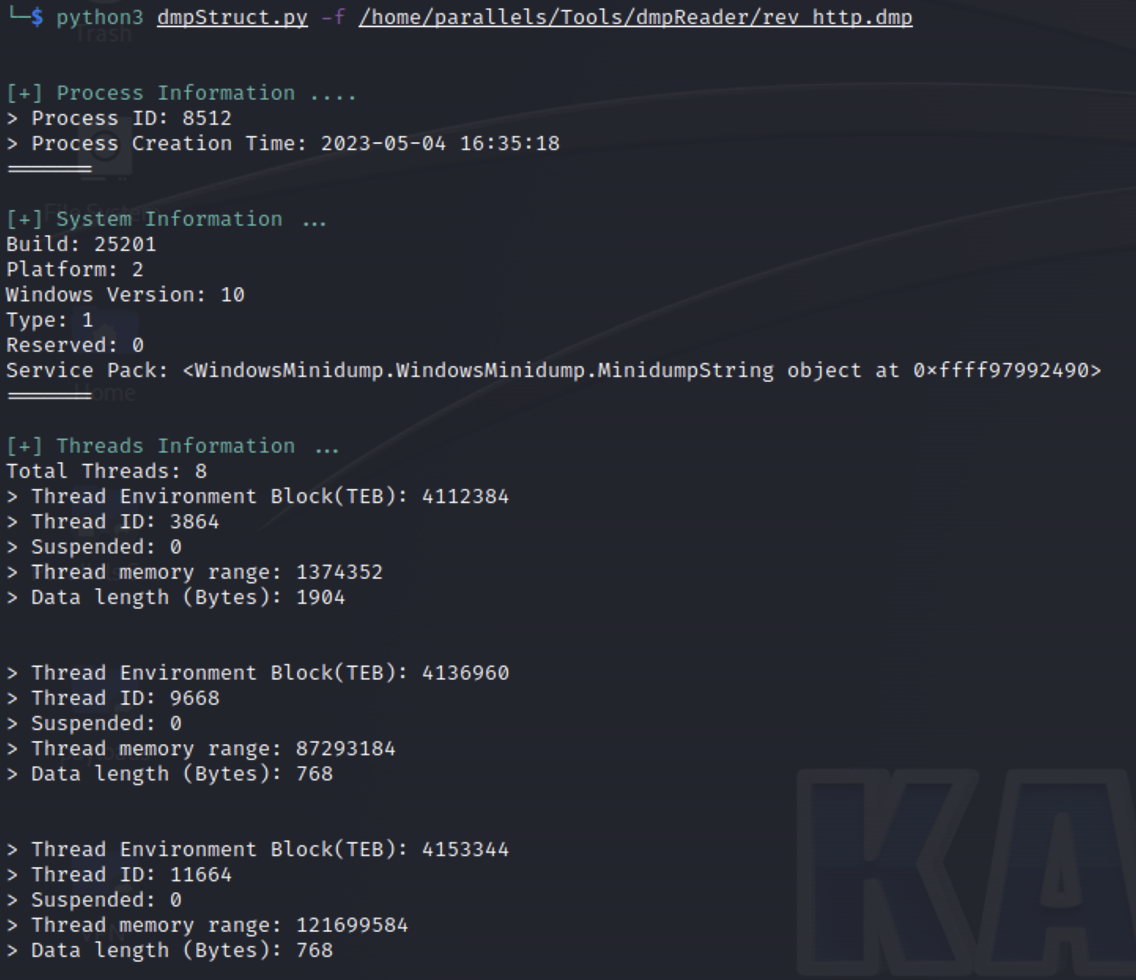 gmh5225/minidumpreader
Parst Windows-MiniDump-Dateien (MDMP) mit Kaitai Struct, extrahiert Speicher-Strings und scannt sie gegen YARA-Regeln für Forensik und Malware-Triage.
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
Reverse Engineering des Amadey Loaders mit x64dbg: dynamische API-Auflösung, Token-Privilegieneskalation, Keylogger-Hooks, Zwischenablage-Erfassung…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 gmh5225/memtools
Windows Linux DMA-, Dump-, Direct-, Inject-Speicherlese- und -Schreibwerkzeuge








