

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
NtStrace — Auf frida-stalker basierender Systemaufruf-Tracer unter Windows (x64). | Kitploit
Tools/GitHubGitHub/gmh5225/ntstrace
Dynamische Analyse (Sandboxing)Reverse EngineeringDebuggerMalware-AnalyseBinäranalyse
GitHubgmh5225/ntstrace

NtStrace

Auf frida-stalker basierender Systemaufruf-Tracer unter Windows (x64).

Repository anzeigen
1114vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

NtStrace

frida-stalker-basierter Systemaufruf-Tracer unter Windows (x64).

[483]NtWaitForWorkViaWorkerFactory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbb06d2
[199]NtCreateThreadEx
[+] Following thread 17876
test.exe!0x7ff91fbb06d2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 17876
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 6344
[+] Unfollowing thread 6124

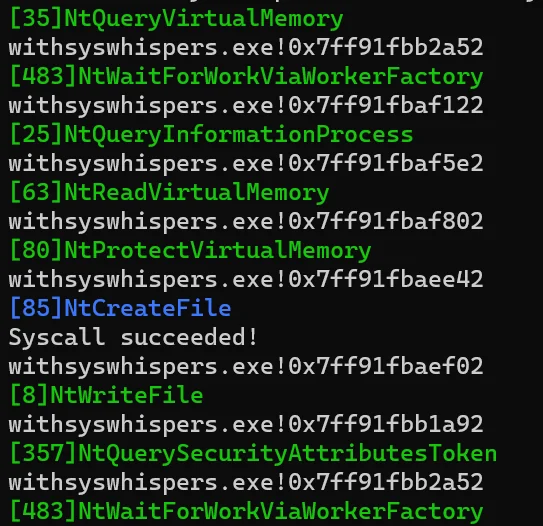
Es kann außerdem Typen, die Systemaufrufe verschleiern, präzise identifizieren, wie etwa das folgende Projekt. https://github.com/passthehashbrowns/hiding-your-syscalls
img

Verwendung

frida -l tracer.js app.exe

Lizenz

iostrace

Die Originalsoftware ist verfügbar unter https://github.com/sh1ma/iostrace.

Tool herunterladen