Reverse Engineering des Amadey Loaders mit x64dbg: dynamische API-Auflösung, Token-Privilegieneskalation, Keylogger-Hooks, Zwischenablage-Erfassung und Kommandozeilen-Missbrauch für das Stealer-Staging.

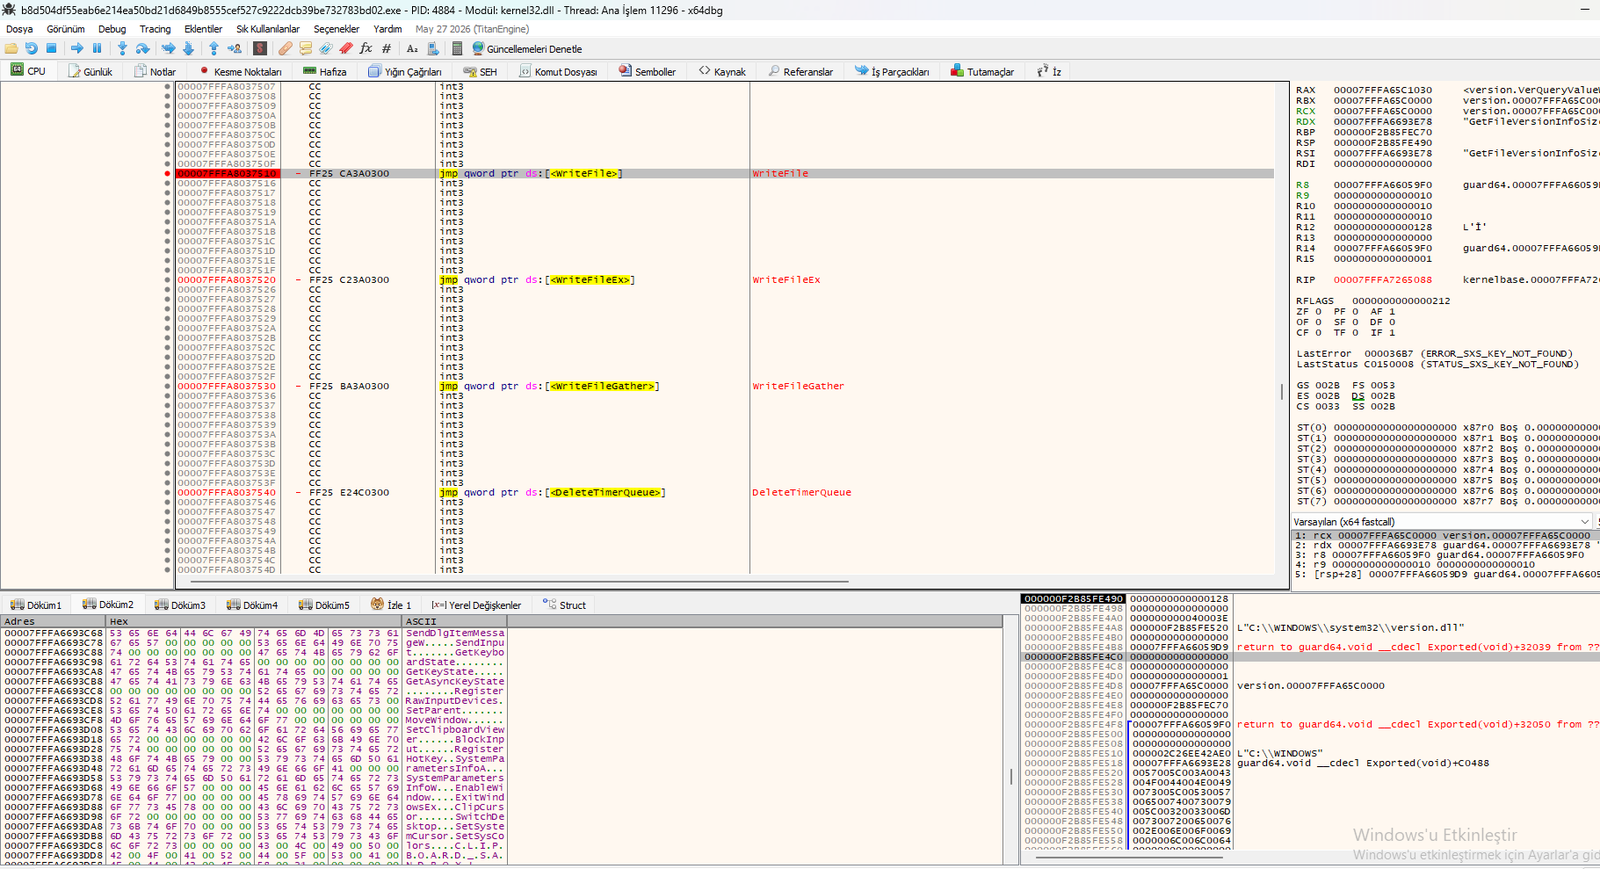
Die Amadey-Loader-Probe wurde in x64dbg geladen. Am Einstiegspunkt führt der Loader eine dynamische API-Auflösung über jmp-Thunks durch, die auf GetProcAddressForCaller und VirtualAlloc verweisen. Die folgende Dump-Ansicht zeigt entschlüsselte Zeichenketten und API-Namen, die von den Keylogger- und Persistenzroutinen des Loaders verwendet werden.
jmp qword ptr ds:[] – dynamische API-Suche, vermeidet statische Importe. jmp qword ptr ds:[] – reserviert RWX-Speicher für entpackte Nutzlast / Shellcode. SetWindowsHookExW / CallNextHookEx / UnhookWindowsHookEx – Keylogger-Hook-Kette (WH_KEYBOARD_LL) GetForegroundWindow / GetWindowTextW / GetWindowThreadProcessId – erfasst den Titel des aktiven Fensters bei jedem Tastendruck. GetKeyState / GetAsyncKeyState – Abfrage des rohen Tastenzustands. GetUserObjectInformationW / wndProc /UnregisterClassW – Fensterklassenverwaltung für das versteckte Keylogger-Fenster. GetTickCount / timeGetTime / GetSystemTimeAsFileTime – Zeitsteuerungsroutinen für Beacon-Intervalle und Tastendruck-Pufferung.
Dynamische API-Auflösung: GetProcAddressForCaller umgeht die statische Importanalyse und unterläuft signaturbasierte Erkennung. Bestätigung des Keyloggers: Die Kette SetWindowsHookExW + CallNextHookEx ist der klassische Low-Level-Tastatur-Hook, der jeden Tastendruck systemweit abfängt. Kontextbewusstes Protokollieren: GetForegroundWindow + GetWindowTextW erfassen den Titel des aktiven Fensters und liefern so den Kontext für jeden Tastendruck (Benutzernamen, Passwörter, Chats). RWX-Reservierung: VirtualAlloc wird verwendet, um die Nutzlast der nächsten Stufe im Speicher zu entpacken und auszuführen, ohne Artefakte auf der Festplatte zu hinterlassen. Übereinstimmung mit Amadey-Verhalten: Dieser API-Satz stimmt mit dem bekannten Verhalten von Amadey zur Anmeldedaten-Diebstahl und zum Keylogging überein.
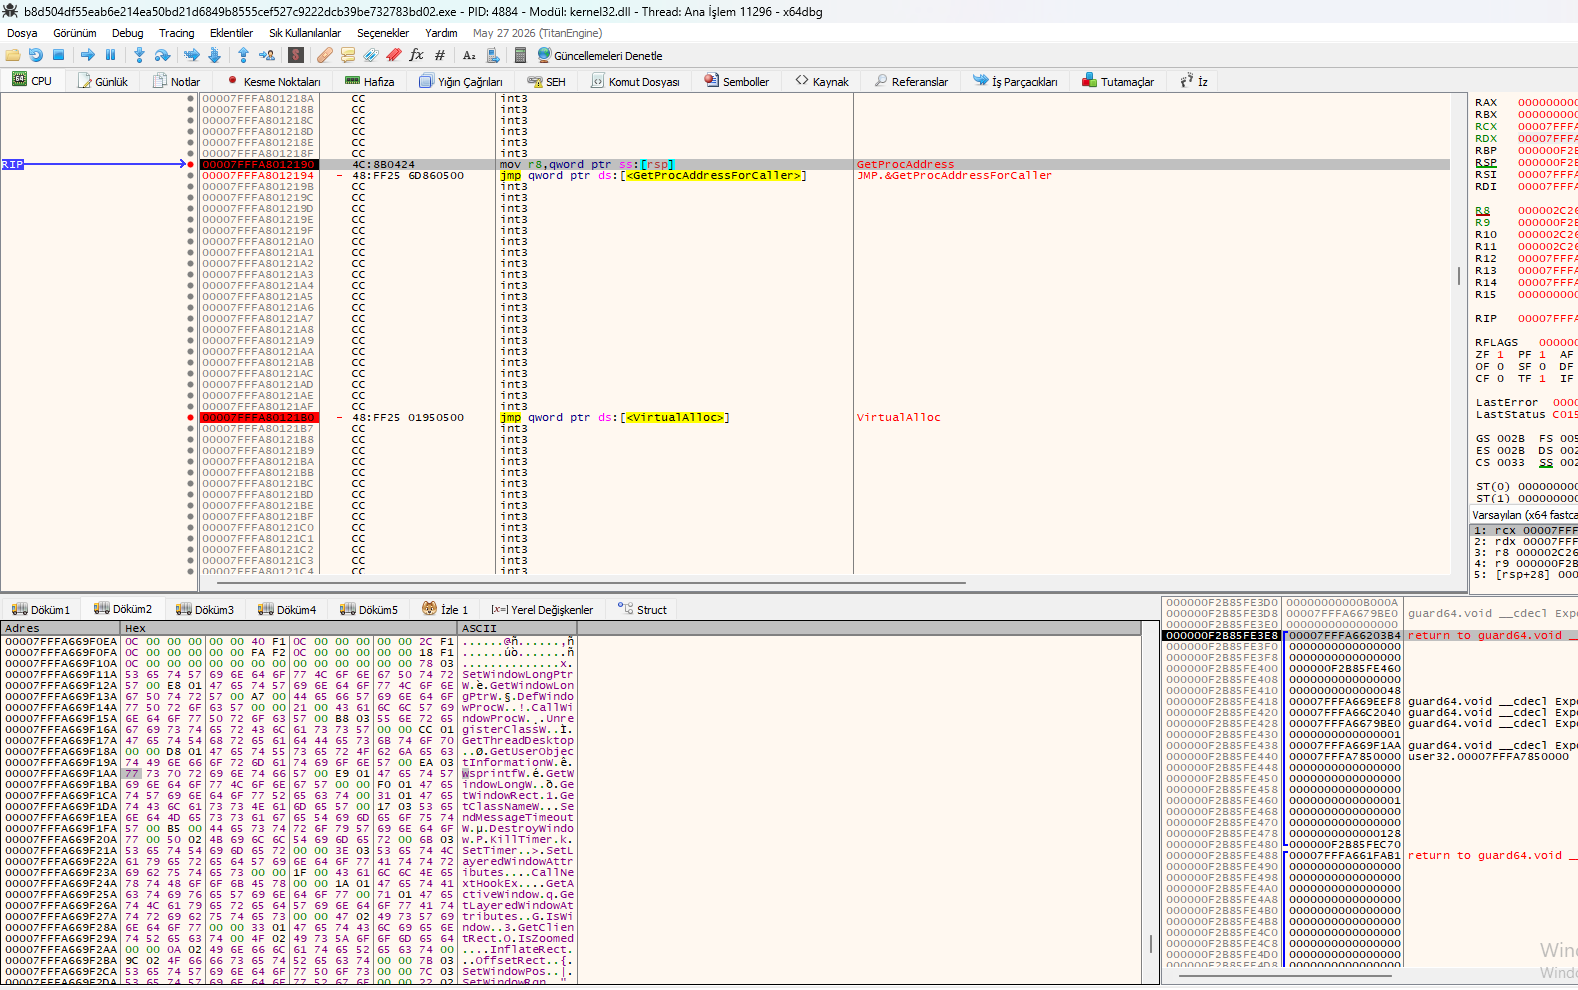
Ein genauerer Blick auf dieselbe x64dbg-Sitzung zeigt, dass der Amadey-Loader einen zweiten Satz von Windows-APIs auflöst, die auf Rechteausweitung, Token-Manipulation und Prozessaufzählung ausgerichtet sind. Der VirtualAlloc-Thunk oben in der Disassembly wird verwendet, um Speicher für die aufgelöste API-Tabelle zu reservieren, während die folgende Dump-Ansicht die Absicht des Loaders offenlegt, vor der Ausführung seiner Nutzlast auf Zugriff auf SYSTEM-Ebene zu eskalieren.
OpenProcessToken / DuplicateTokenEx / ImpersonateLoggedOnUser – Token-Duplizierung und Identitätsübernahme zur Rechteausweitung. LookupPrivilegeValueW / AdjustTokenPrivileges – aktiviert SeDebugPrivilege und andere sensible Privilegien. GetTokenInformation / SetTokenInformation – liest und ändert das Token des aktuellen Prozesses. OpenProcess / Process32FirstW / Process32NextW – Prozessaufzählung zum Auffinden hochwertiger Ziele (z. B. lsass.exe, AV-Prozesse). CreateFileW / CreateToolhelp32Snapshot / Module32FirstW – werden für Dateioperationen und Modulaufzählung verwendet. RegCreateKeyExW / RegSetValueExW / Persistenz: RegCreateKeyExW + RegSetValueExW unter Run-Schlüsseln ermöglichen es Amadey, nach einem Neustart automatisch zu starten. GetProcAddress / LoadLibraryW / GetModuleHandleW – dynamische API-Auflösung. CreateProcessW / ShellExecuteExW / WinExec – startet Nutzlasten der nächsten Stufe. IsDebuggerPresent / CheckRemoteDebuggerPresent – Anti-Debugging-Prüfungen.
Token-Impersonation: DuplicateTokenEx + ImpersonateLoggedOnUser ermöglichen es Amadey, mit höheren Privilegien (oft SYSTEM) zu laufen, was die vollständige Kontrolle über das System verleiht. SeDebugPrivilege-Missbrauch: LookupPrivilegeValueW + AdjustTokenPrivileges aktivieren SeDebugPrivilege, das erforderlich ist, um in geschützte Prozesse wie lsass.exe zu injizieren. Prozessauswahl: Process32FirstW / Process32NextW werden verwendet, um hochwertige Ziele (AV, Browser, Credential-Speicher) aufzuzählen und auszuwählen. Anti-Debugging: IsDebuggerPresent + CheckRemoteDebuggerPresent erkennen aktiv Analyseumgebungen und beenden oder verändern das Verhalten. Kettenausführung: CreateProcessW / ShellExecuteExW bestätigen Amadeys Rolle als Loader — er droppt und führt die nächste Payload-Stufe aus (z. B. Lumma Stealer, Vidar oder Ransomware).
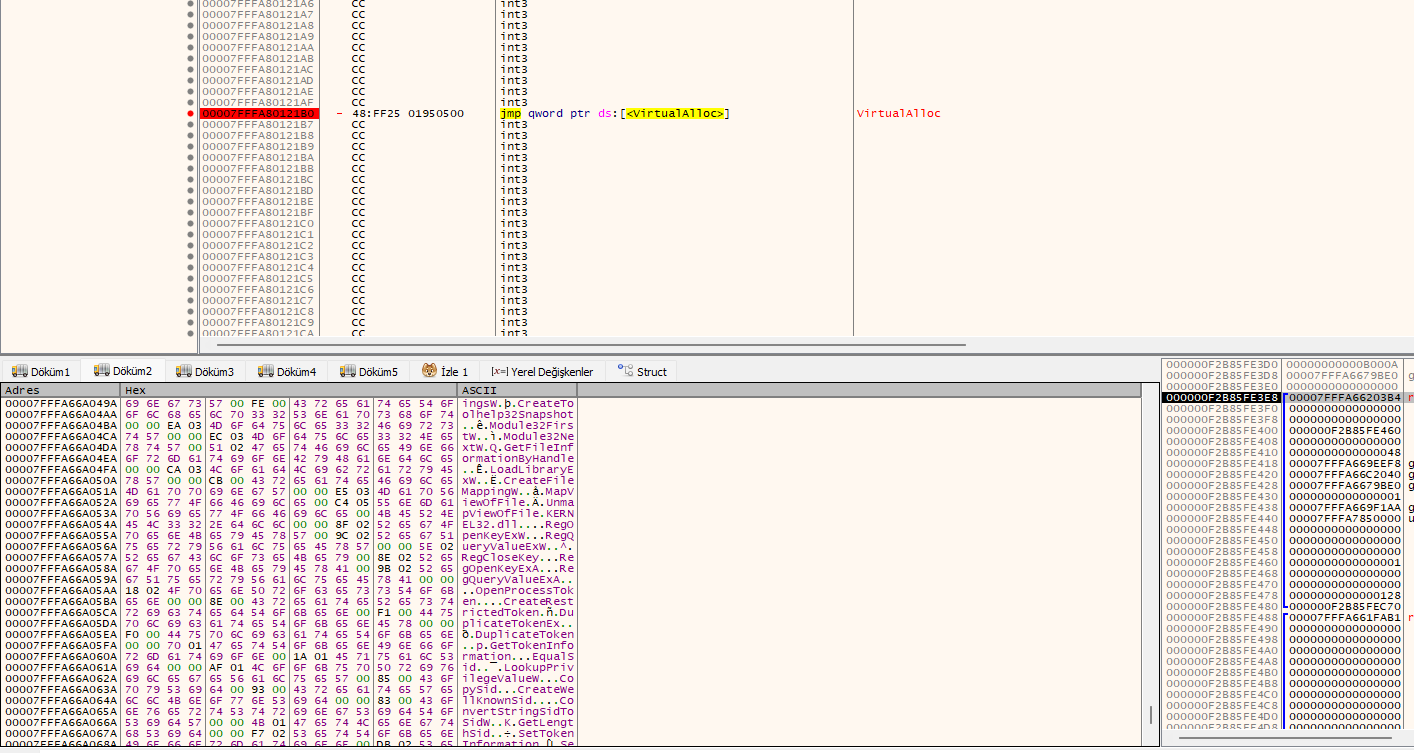
Eine dritte Ansicht derselben x64dbg-Sitzung zeigt den Amadey Loader beim Auflösen von APIs für Datei-I/O, Timer-Verwaltung und Eingabe-/Tastaturverarbeitung. Zusammen mit den Dump-Strings deutet dies auf eine Payload hin, die sich wie ein Hybrid aus Keylogger und Stealer verhält — sie erfasst Eingaben, schreibt Logs und bereinigt Timer, um ihren Fußabdruck zu verringern.
jmp qword ptr ds:[] – schreibt erfasste Daten / gedroppte Payload auf die Festplatte. jmp qword ptr ds:[] – asynchrones Schreiben in Dateien (wird für heimliches Log-Flushing verwendet). jmp qword ptr ds:[] – verstreute Schreiboperation (wird für fragmentierte Payload-Drops verwendet). jmp qword ptr ds:[] – entfernt Timer-Warteschlangen, um zeitbasierte Spuren zu löschen. SetSystemTime / SetLocalTime – potenzielle Manipulation von Zeitstempeln. SetWindowsHookEx / CallNextHookEx / UnhookWindowsHookEx – Tastatur-Hook-Kette. GetForegroundWindow / GetWindowTextW / GetClassNameW – erfasst den Kontext des aktiven Fensters. GetSystemInfo / EnumWindows / EnumChildWindows – Aufzählung der Umgebung.
Keylogger-Bestätigung (verstärkt): Die Kombination aus SetWindowsHookEx, CallNextHookEx, ToUnicodeEx und GetForegroundWindow ist eine lehrbuchmäßige Keylogger-Implementierung, die sowohl Tastatureingaben als auch das Fenster protokolliert, in das sie eingegeben wurden. Stealer-Verhalten: WriteFile + WriteFileEx + WriteFileGather deuten darauf hin, dass erfasste Daten (Tastatureingaben, Zugangsdaten) in fragmentierten, asynchronen Blöcken auf die Festplatte geschrieben werden, um Erkennung zu vermeiden. Anti-Forensik-Bereinigung: DeleteTimerQueue und SetSystemTime helfen dem Loader, seine eigenen zeitlichen Artefakte zu löschen und möglicherweise Dateizeitstempel zu verändern. Synthetische Eingabe: SendInput + RegisterHotKey legen nahe, dass die Payload auch Tastatureingaben injizieren kann — nützlich für Persistenz oder das ferngesteuerte Auslösen von Aktionen. Amadey-Payload-Muster: Dieser API-Satz bestätigt, dass der Loader dabei ist, eine Keylogger-/Stealer-Payload bereitzustellen (üblicherweise Vidar, Lumma oder ähnliche).