
 #1
Tools für LLM-Sicherheit, Prompt-Injection, Modellextraktion, adversariales KI und KI-Red-Teaming.
Kitploit empfohlen
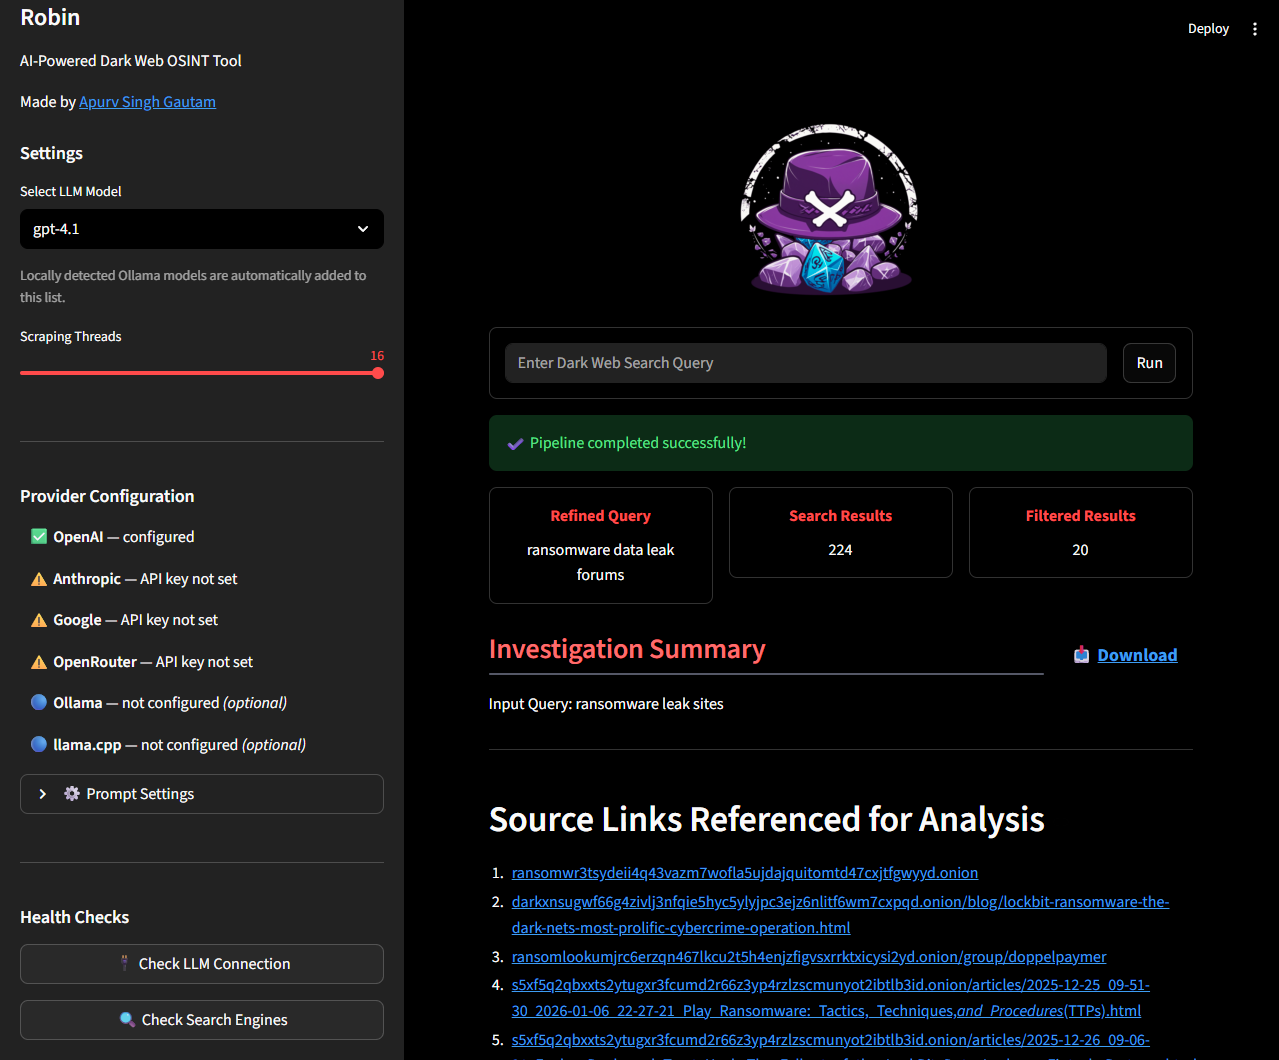
 apurvsinghgautam/robin
KI-gestütztes OSINT-Tool für das Dark Web, das LLMs nutzt, um Suchanfragen zu verfeinern, Suchergebnisse zu filtern und…
 x1nons/claude-xml-injection
Technische Offenlegung: Erstellung von Anmeldedaten durch XML-Tag-Injection in Claude Sonnet 4.6. Gemeldet am 14. Juni 2026, gepatcht am 20. Juni…
 foxirain/linux-kernel-codex-harness-v2
Provenance-bewusster Linux-Kernel-Schwachstellenforschungs-Harness, der bei der Untersuchung von CVE-2026-53075 verwendet wird.
 foxirain/linux-kernel-codex-harness
Evidenzbasierte Forschungsumgebung für Schwachstellen im Linux-Kernel, die bei der Untersuchung von CVE-2026-31720 eingesetzt wird.
 d-diaa/swordstamp
Semantisches Wasserzeichen mit ordnungsrobuster Erkennung über Teilsatz-Einheiten
 davidcarliez/trustmebro
Umgehe LLM-Guardrails, indem du sie mit erfundener Tool-Ausgabe verwirrst.
 cspf-founder/red-clippy
Open-Source-Pentest-Management, das für den Betrieb durch einen KI-Agenten entwickelt wurde.
 sseshachala/conductai
Runtime governance for AI agents. Allow, warn, or block every model and tool call before it commits. Hash-chained audit for every decision.…
 jacobideji/aiiroverlay
AI IR Overlay™ — praktischer Incident-Response-Rahmen für KI-Agenten in der Produktion. Basierend auf NIST SP 800-61 r3, abgestimmt auf NIST AI RMF,…
 shuangliangx/learning-to-detect
Erkennt unbekannte Jailbreak-Angriffe in großen Vision-Sprachmodellen mithilfe von Hidden-State-Analyse und Autoencodern, mit Trainings- und…
 anpa1200/aidebug
Evidence-fokussierte Malware-Analyse mit tiefer PE/.NET-Inspektion, Ghidra-Rekonstruktion, KI-Querprüfungen, YARA und ELF-Debugging
 pie-script/llm-agent-testbed
Ein empirischer Sicherheits-Testbed zur Bewertung von Prompt-Injection, Confused-Deputy-Schwachstellen und Tool-Calling-Abwehrmechanismen in…
 fuzzingbrain/fuzzingbrain-bench
Ein Benchmark für LLM-gesteuerte Fehlererkennung: 77 Herausforderungen in 43 Open-Source-Projekten (C/C++/Java).
 accuknox/agentz
Zero-trust-Agentic-AI-Plattform. Unterstützt SaaS- und OnPrem-Bereitstellungen (airgapped).
 d3vhex/sentora
Eine Open-Source-, selbstgehostete, KI-gestützte SIEM-, EDR- und SOAR-Plattform für moderne Sicherheitsoperationen.
 atiilla/cve-2026-21852-poc
# Demo zu drei Claude-Code-Sicherheitslücken (Hooks-Bypass, MCP-Injektion, API-Key-Exfiltration) mit Angreifer-Server, MITM-Proxy und…
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
# Threat-Intelligence-Brief zu CVE-2026-42208, einer kritischen Pre-Auth-SQL-Injection in BerriAI LiteLLM, die innerhalb von 36 Stunden nach…
 simoesctt/sovereign-echo-33017
Exploit für CVE-2026-33017, eine nicht authentifizierte RCE in Langflow 1.8.1 über den build_public_tmp-Endpunkt, die Python-Code-Injection durch…








