d3vhex/sentora
Eine Open-Source-, selbstgehostete, KI-gestützte SIEM-, EDR- und SOAR-Plattform für moderne Sicherheitsoperationen.



Selbst gehosteter Security-Stack für kleine und mittlere Teams ohne dediziertes
SOC. Installiere einen Agent auf jedem Endpoint, richte ihn auf den Server aus,
und du erhältst SIEM-Logs, Dateiintegrität, Paket-Schwachstellen, einen
OpenSearch-basierten Log-Explorer, autonome KI-Triage und eine SOAR-Playbook-Engine –
alles mit einem einzigen docker compose up.
Der „KI“-Teil ist ein lokal laufendes Ollama-Modell (standardmäßig llama3.2:3b).
Logs verlassen niemals die Maschine; es gibt keinen OpenAI-Key, keinen Anthropic-Key,
kein Phone-Home. Wenn du ein intelligenteres Modell möchtest und genug RAM hast,
tausche es in .env aus.
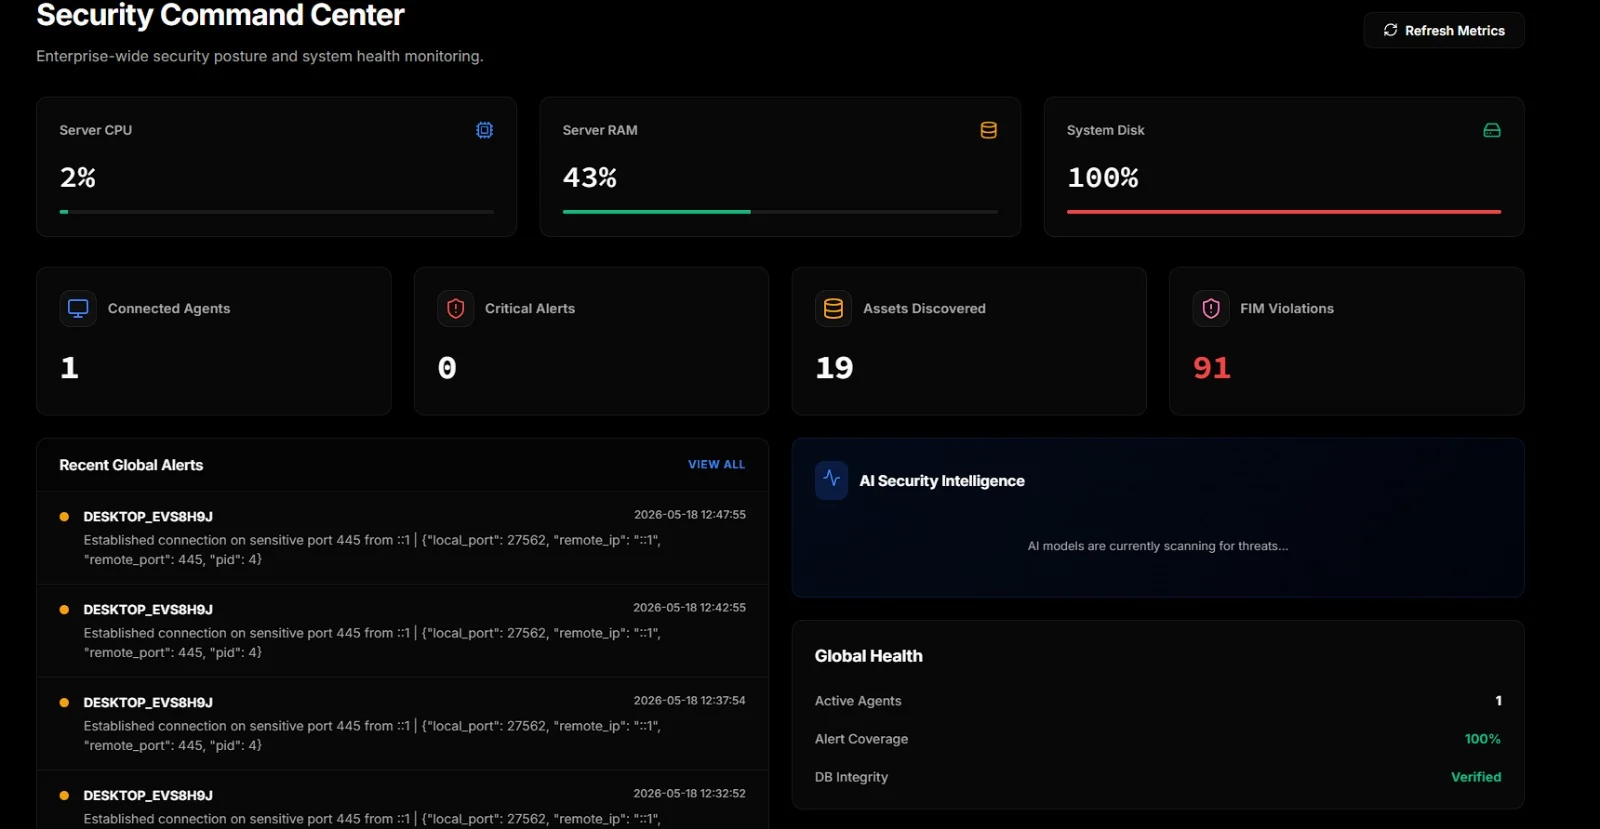
Sammelt Telemetrie von Windows- und Linux-Agents über einen einzigen TCP- Kanal. SIEM-Events, Alerts, FIM, Pakete, Netzwerkverbindungen, offene Ports, Docker-Aktivität, Bildschirmframes.
Erkennt mit Sigma-Regeln direkt auf dem Endpoint. 43 Regeln, die 47 MITRE
ATT&CK-Techniken abdecken, sind in conf/sigma/builtin/ enthalten; lege
Community-Rulesets daneben ab. Sigma gleicht benannte Felder ab statt Text,
sodass Image|endswith: '\vssadmin.exe' nicht durch das Wort „vssadmin“
in einer unabhängigen Meldung ausgehebelt werden kann – und
CommandLine|utf16le|base64offset|contains liest innerhalb einer base64-
-EncodedCommand-Nutzlast, wo die Klartext-Kommandozeile nur den
Wrapper zeigt. Gemessen am Eval-Korpus: 9 von 10 Angriffen allein durch Sigma
erkannt, 0 von 9 harten Negativfällen fälschlich markiert. Diese Ebene ist
deterministisch und funktioniert weiter, wenn das Modell nicht verfügbar ist.
Korreliert über Events hinweg, was keine Regel pro Event leisten kann. Ein
einzelner fehlgeschlagener Logon ist Routine; fünf Konten, die innerhalb von
vierzig Sekunden von einer Quelle aus fehlschlagen, sind ein Password Spray,
und die Betrachtung eines dieser fünf Events allein wird dir das niemals
verraten. Deckt Spray, Brute Force, einen Erfolg nach wiederholten
Fehlschlägen sowie Bursts von Kontoerstellungen oder Service-Installationen ab –
auf beiden Plattformen, aus Windows-Event-IDs oder aus geparsten auth.log-Zeilen.
Läuft an zwei Beobachtungspunkten, weil sie unterschiedliche Angriffe sehen. Pro Host auf dem Agent, wo ein Angriff gegen eine Maschine vollständig sichtbar ist. Und hostübergreifend im Ingest-Pfad, wo ein Spray, der einen Fehlschlag nach dem anderen über fünfzig Maschinen verteilt, sichtbar wird – kein einzelner Agent sieht mehr als ein Event, und das ist der kompetentere Angriff, denn breit und flach zu sprayen bleibt sowohl unter den Schwellenwerten pro Konto als auch pro Host.
Die Gesamtabdeckung mit Sigma beträgt 51 Techniken. Jedes Fenster wird einmal ausgelöst und nicht einmal pro Ereignis, und jeder Zähler ist begrenzt — ein Zähler, der auf einen vom Angreifer gelieferten Benutzernamen geschlüsselt ist, ist ein Primitive zur Speichererschöpfung, keine Erkennung.
Ordnet Erkennungen MITRE ATT&CK zu, direkt aus den Regeln selbst. Regeln tragen
tags: attack.t1490, sodass es keine manuell gepflegte Zuordnungstabelle gibt, die veralten kann. Die
Abdeckungsseite unterscheidet drei Zustände, die ein einzelner „Abdeckungs-%"-Wert verbergen würde:
abgedeckt und gesehen, abgedeckt und still, und überhaupt nicht abgedeckt — wobei der letzte
der einzige ist, bei dem die Stille der Konsole nichts bedeutet.
Triagiert jedes Ereignis mit einem lokalen LLM. Drei Worker laufen parallel:
einer überwacht jedes eingehende Ereignis in Echtzeit, einer führt operatorgesteuerte
Tiefenscans aus, und einer entscheidet, ob eine defensive Maßnahme ergriffen wird
(BLOCK_IP, ISOLATE_HOST, KILL_PROCESS usw.).
Shadow-Modus für den defensiven Worker. Setze AI_SHADOW_MODE=1 und
jedes autonome Urteil wird im SOAR Hub zur menschlichen Genehmigung bereitgestellt,
anstatt ausgeführt zu werden. Nützlich, um das Modell auf echtem
Datenverkehr zu tunen, bevor man es eigenständig handeln lässt.
Indiziert alles in OpenSearch, sodass du deine Flotte mit Fuzzy-/Exact-/Starts-with-Abfragen von einem Ort aus durchsuchen kannst.
Führt SOAR-Playbooks aus, die in einem kleinen visuellen Editor mit mehrstufiger, knotenbasierter Ergebnisverfolgung erstellt werden, und die manuell oder durch ein KI-Urteil ausgelöst werden können.
Schwachstellen-Scans der installierten Pakete jedes Agents gegen OSV (online oder über einen internen Mirror).
Bezieht Threat-Intel-Feeds von abuse.ch (Feodo, ThreatFox, URLhaus) in eine lokale Indikator-Tabelle, mit Bereinigung veralteter Einträge und einem Air-Gap- Schalter.
Validiert Agent-Konfigurationen, bevor sie ausgerollt werden. YAML-Parsing, strukturelle Form und Regex-Kompilierung — ein ungültiger Regex ist gültiges YAML und deaktiviert stillschweigend die Regel, die ihn enthält.
Integrierter Remote-Desktop über WebSocket-JPEG-Streaming, keine separate VNC-Installation auf dem Endpoint erforderlich.
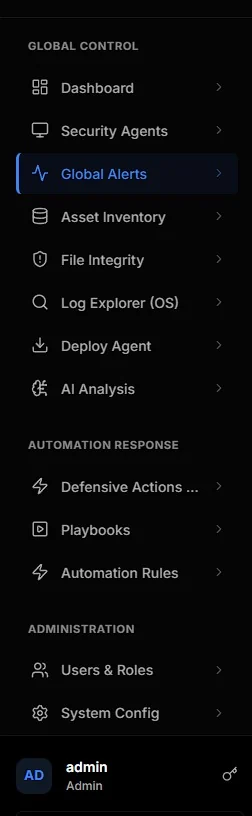
Die Seitenleiste gruppiert alles in drei Bereiche: Telemetrie (Dashboard, Agents, Alerts, Assets, FIM, Logs, KI), automatisierte Reaktion (defensive Maßnahmen, Playbooks, Automatisierungsregeln) und Administration.
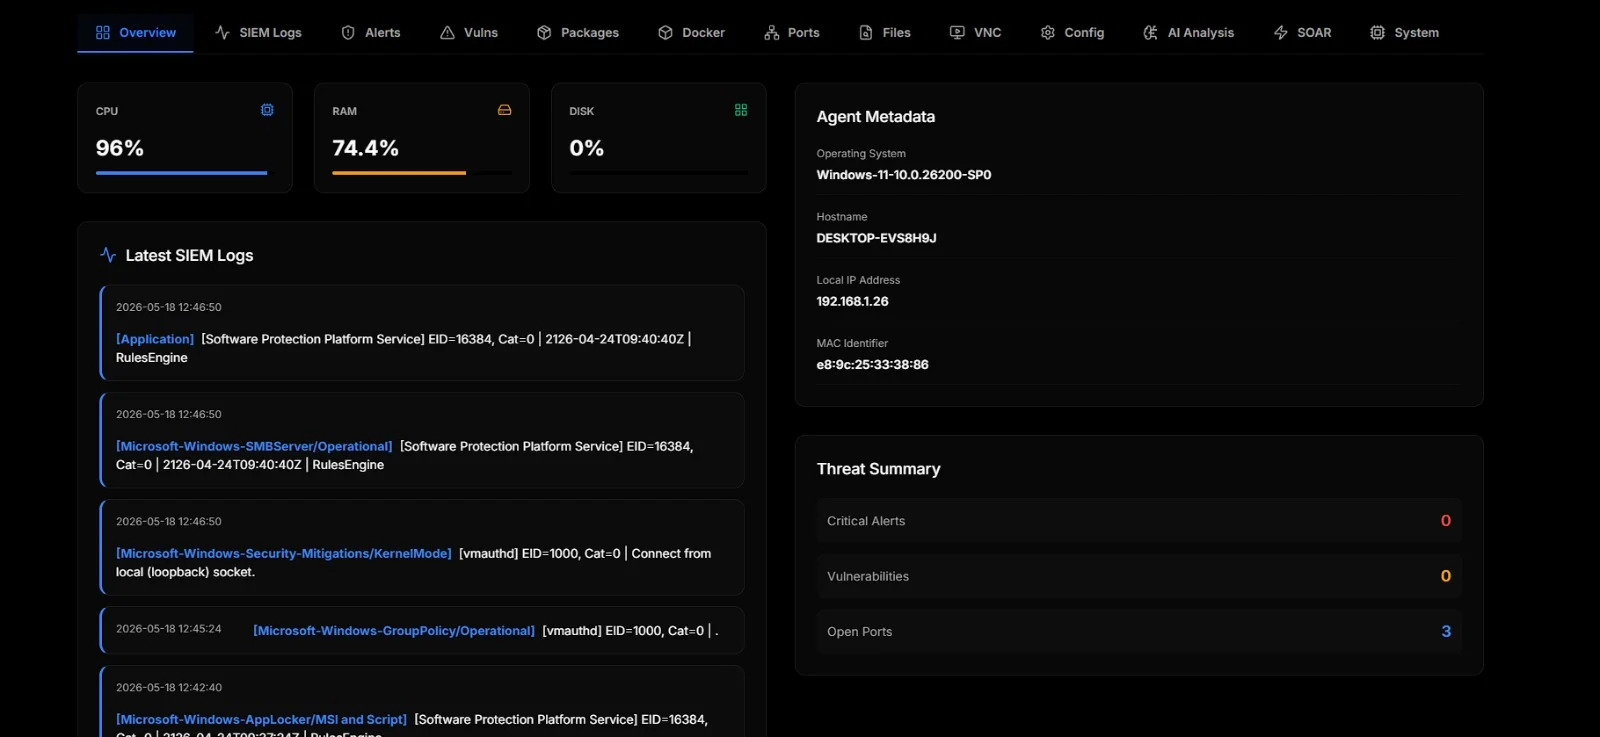
Jeder registrierte Agent hat seine eigene Seite mit zwölf Tabs. Die Übersicht zeigt Live-Ressourcenanzeigen, die neuesten SIEM-Logs, Agent-Metadaten und eine Bedrohungszusammenfassung:
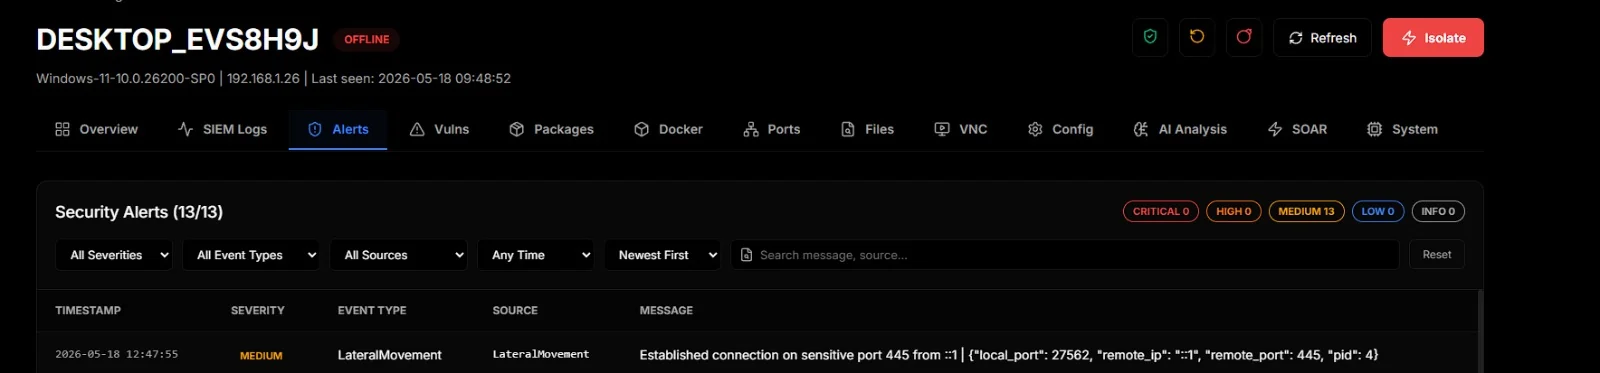
Alerts sind alles, was die eigenen Korrelationsregeln des Agents bereits markiert haben. Nach Schweregrad eingefärbt, filterbar, durchsuchbar:
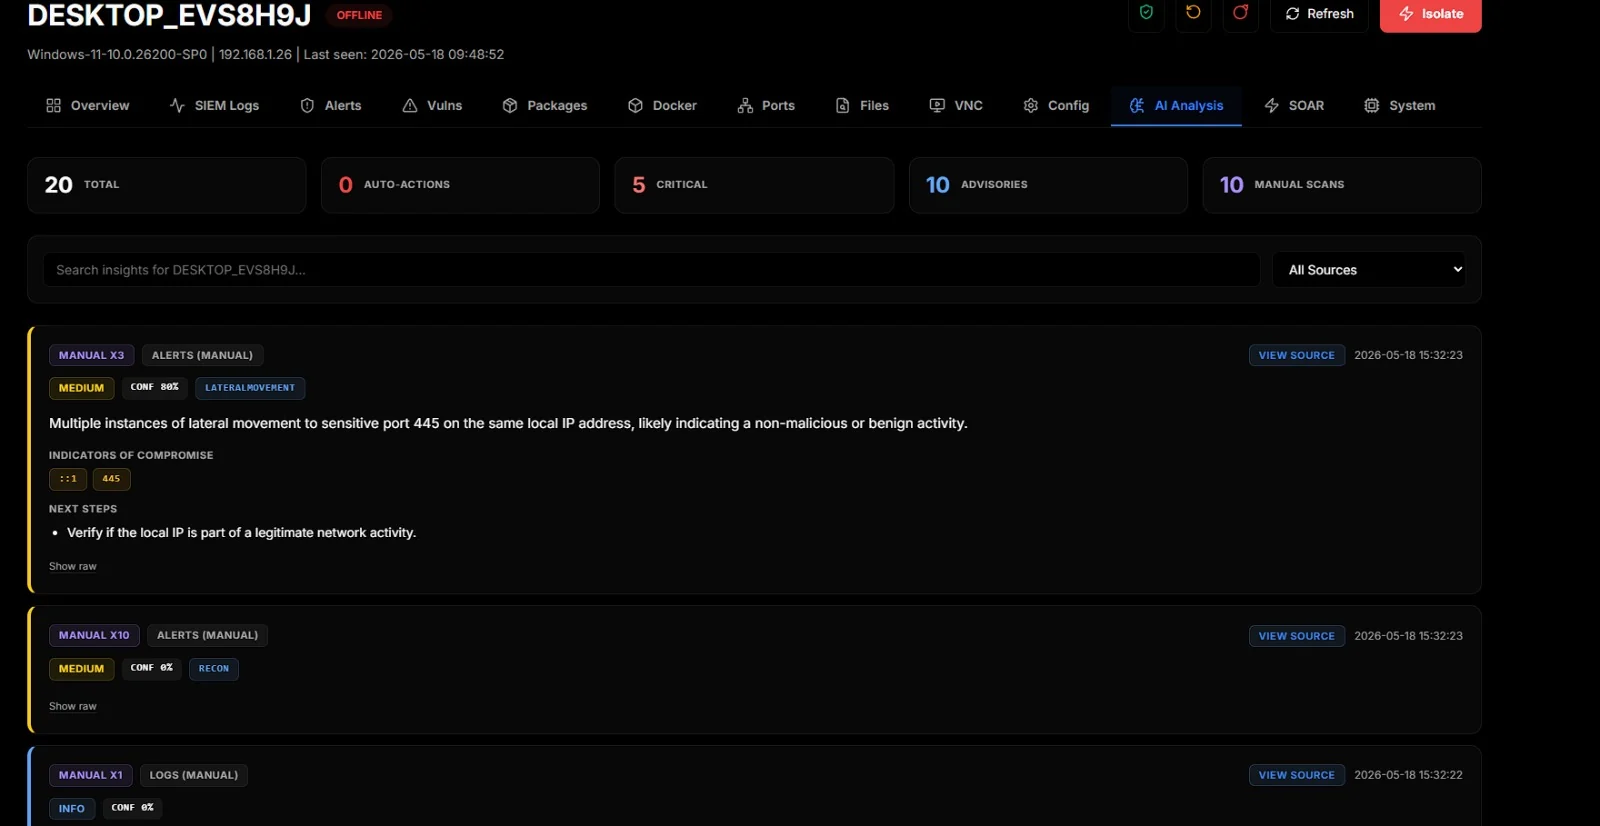
Der Tab KI-Analyse ist die operatorseitige Seite des lokalen LLM. Manuelle und automatische Scans landen beide hier. Jede Erkenntnis trägt einen Urteils-Chip, Konfidenz, MITRE-Indikatoren (wenn das Modell sie zurückgibt), IOCs, nächste Schritte und eine Schaltfläche Quelle anzeigen, die die exakte Log-Zeile öffnet, die die KI betrachtet hat:
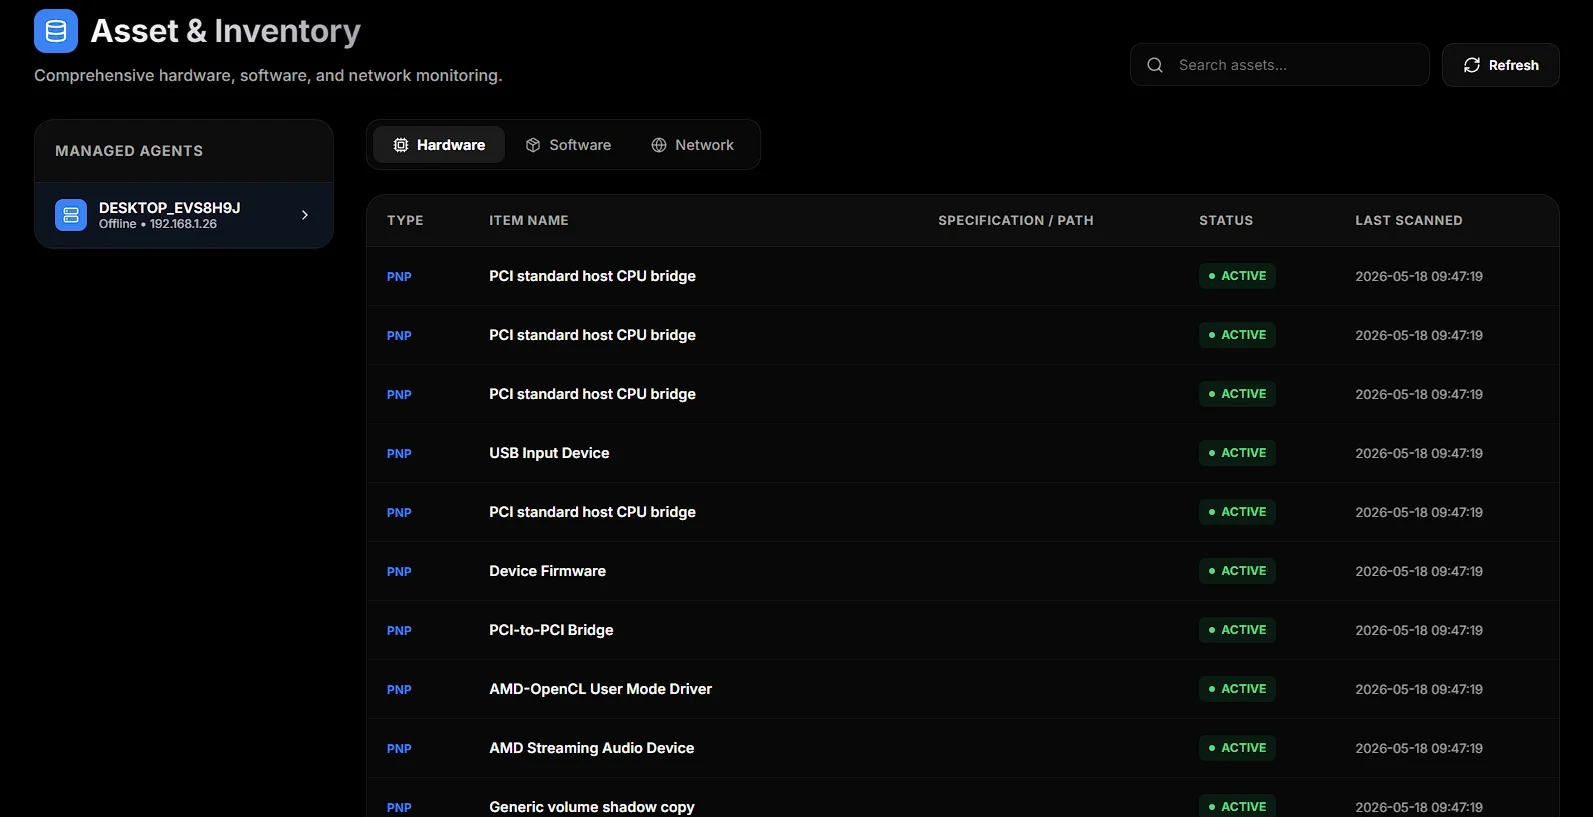
Hardware, Software und Netzwerk-Sockets pro Agent. Der Hardware-Tab listet jedes PnP-Gerät auf, Software listet installierte Pakete auf, Netzwerk listet jeden TCP/UDP-Socket mit seinem zugehörigen Prozess auf: