#1
 k8gege/pyladon
ماسح Ladon للبايثون، ماسح اختراق الشبكات الكبيرة وCobalt Strike، ثغرة / استغلال / كشف / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 alessiodallapiazza/wpscan
ماسح أمني لـ WordPress يعدد الإضافات والسمات والمستخدمين الضعفاء لتحديد التكوينات الخاطئة والثغرات المعروفة لاختبار الاختراق.
 hackvertor/shadow-repeater
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
 kabiri-labs/rcekit
مجموعة أدوات لكشف وتأكيد RCE تختبر عناوين URL أو طلبات HTTP الملتقطة بحثًا عن حقن الأوامر، وSSTI، والمسارات العمياء وOOB، وتعيد أحكامًا متدرجة مع…
 momika233/loxs-optimized
ماسح ضوئي لثغرات الويب يركز على الاختبار الآلي لحمولات تجاوز XSS/CSP وكشف حقن SQL الدفعي، باستخدام SQLMap مع الإبلاغ عن عناوين URL القابلة للاستغلال…
 rxerium/freepbx-vulns-december-25
كشف عن CVE-2025-61675، CVE-2025-61678 و CVE-2025-66039
 gwroblew/detectxsslib
مكتبة C++ للكشف عن ثغرات البرمجة النصية عبر المواقع (XSS) في عناوين URL من خلال تحليل الأنماط، مع وحدات خادم وأدوات سطر أوامر للاختبار الأمني الآلي.
 nccgroup/creep-web-app-scanner
一个Web应用扫描器
 t0xodile/crlf-powered-desync-scanner
ماسح امتداد Burp لكشف حقن CRLF وهجمات HTTP desync، يعتمد على فحوصات مُتحوِّرة (mutated probes)، والتحقق من النتائج الإيجابية الكاذبة في WAF، مع…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
أداة كشف بلغة Python تفحص خوادم Atlassian Jira وConfluence وBitbucket بحثًا عن ثغرة قراءة الملفات التعسفية CVE-2026-21589.
 rxerium/cve-2025-61882-cve-2025-61884
كشف لـ CVE-2025-61882 و CVE-2025-61884
 hackvertor/repeat-strike
إضافة Burp Suite تستخدم قواعد ضرب regex المولّدة بالذكاء الاصطناعي للكشف عن ثغرات IDOR وثغرات التحكم في الوصول، ثم تفحص سجل الوكيل للعثور على مشكلات…
 machine1337/hackguard
ماسح سريع لثغرات تطبيقات الويب مكتوب بلغة بايثون 3
 dinosn/cve-2026-87902-wordpress-lfi-lab
مختبر إعادة إنتاج + ماسح قائمة عناوين URL + إثبات مفهوم لـ CVE-2026-87902 / GHSA-7hp8-65ch-5whp — ثغرة LFI غير مصادق عليها في WordPress…
 dragonjar/burpia
إضافة لـ Burp Suite تضيف اكتشافًا سلبيًا للثغرات باستخدام الذكاء الاصطناعي.
 rxerium/cve-2025-68613
كشف لـ CVE-2025-68613
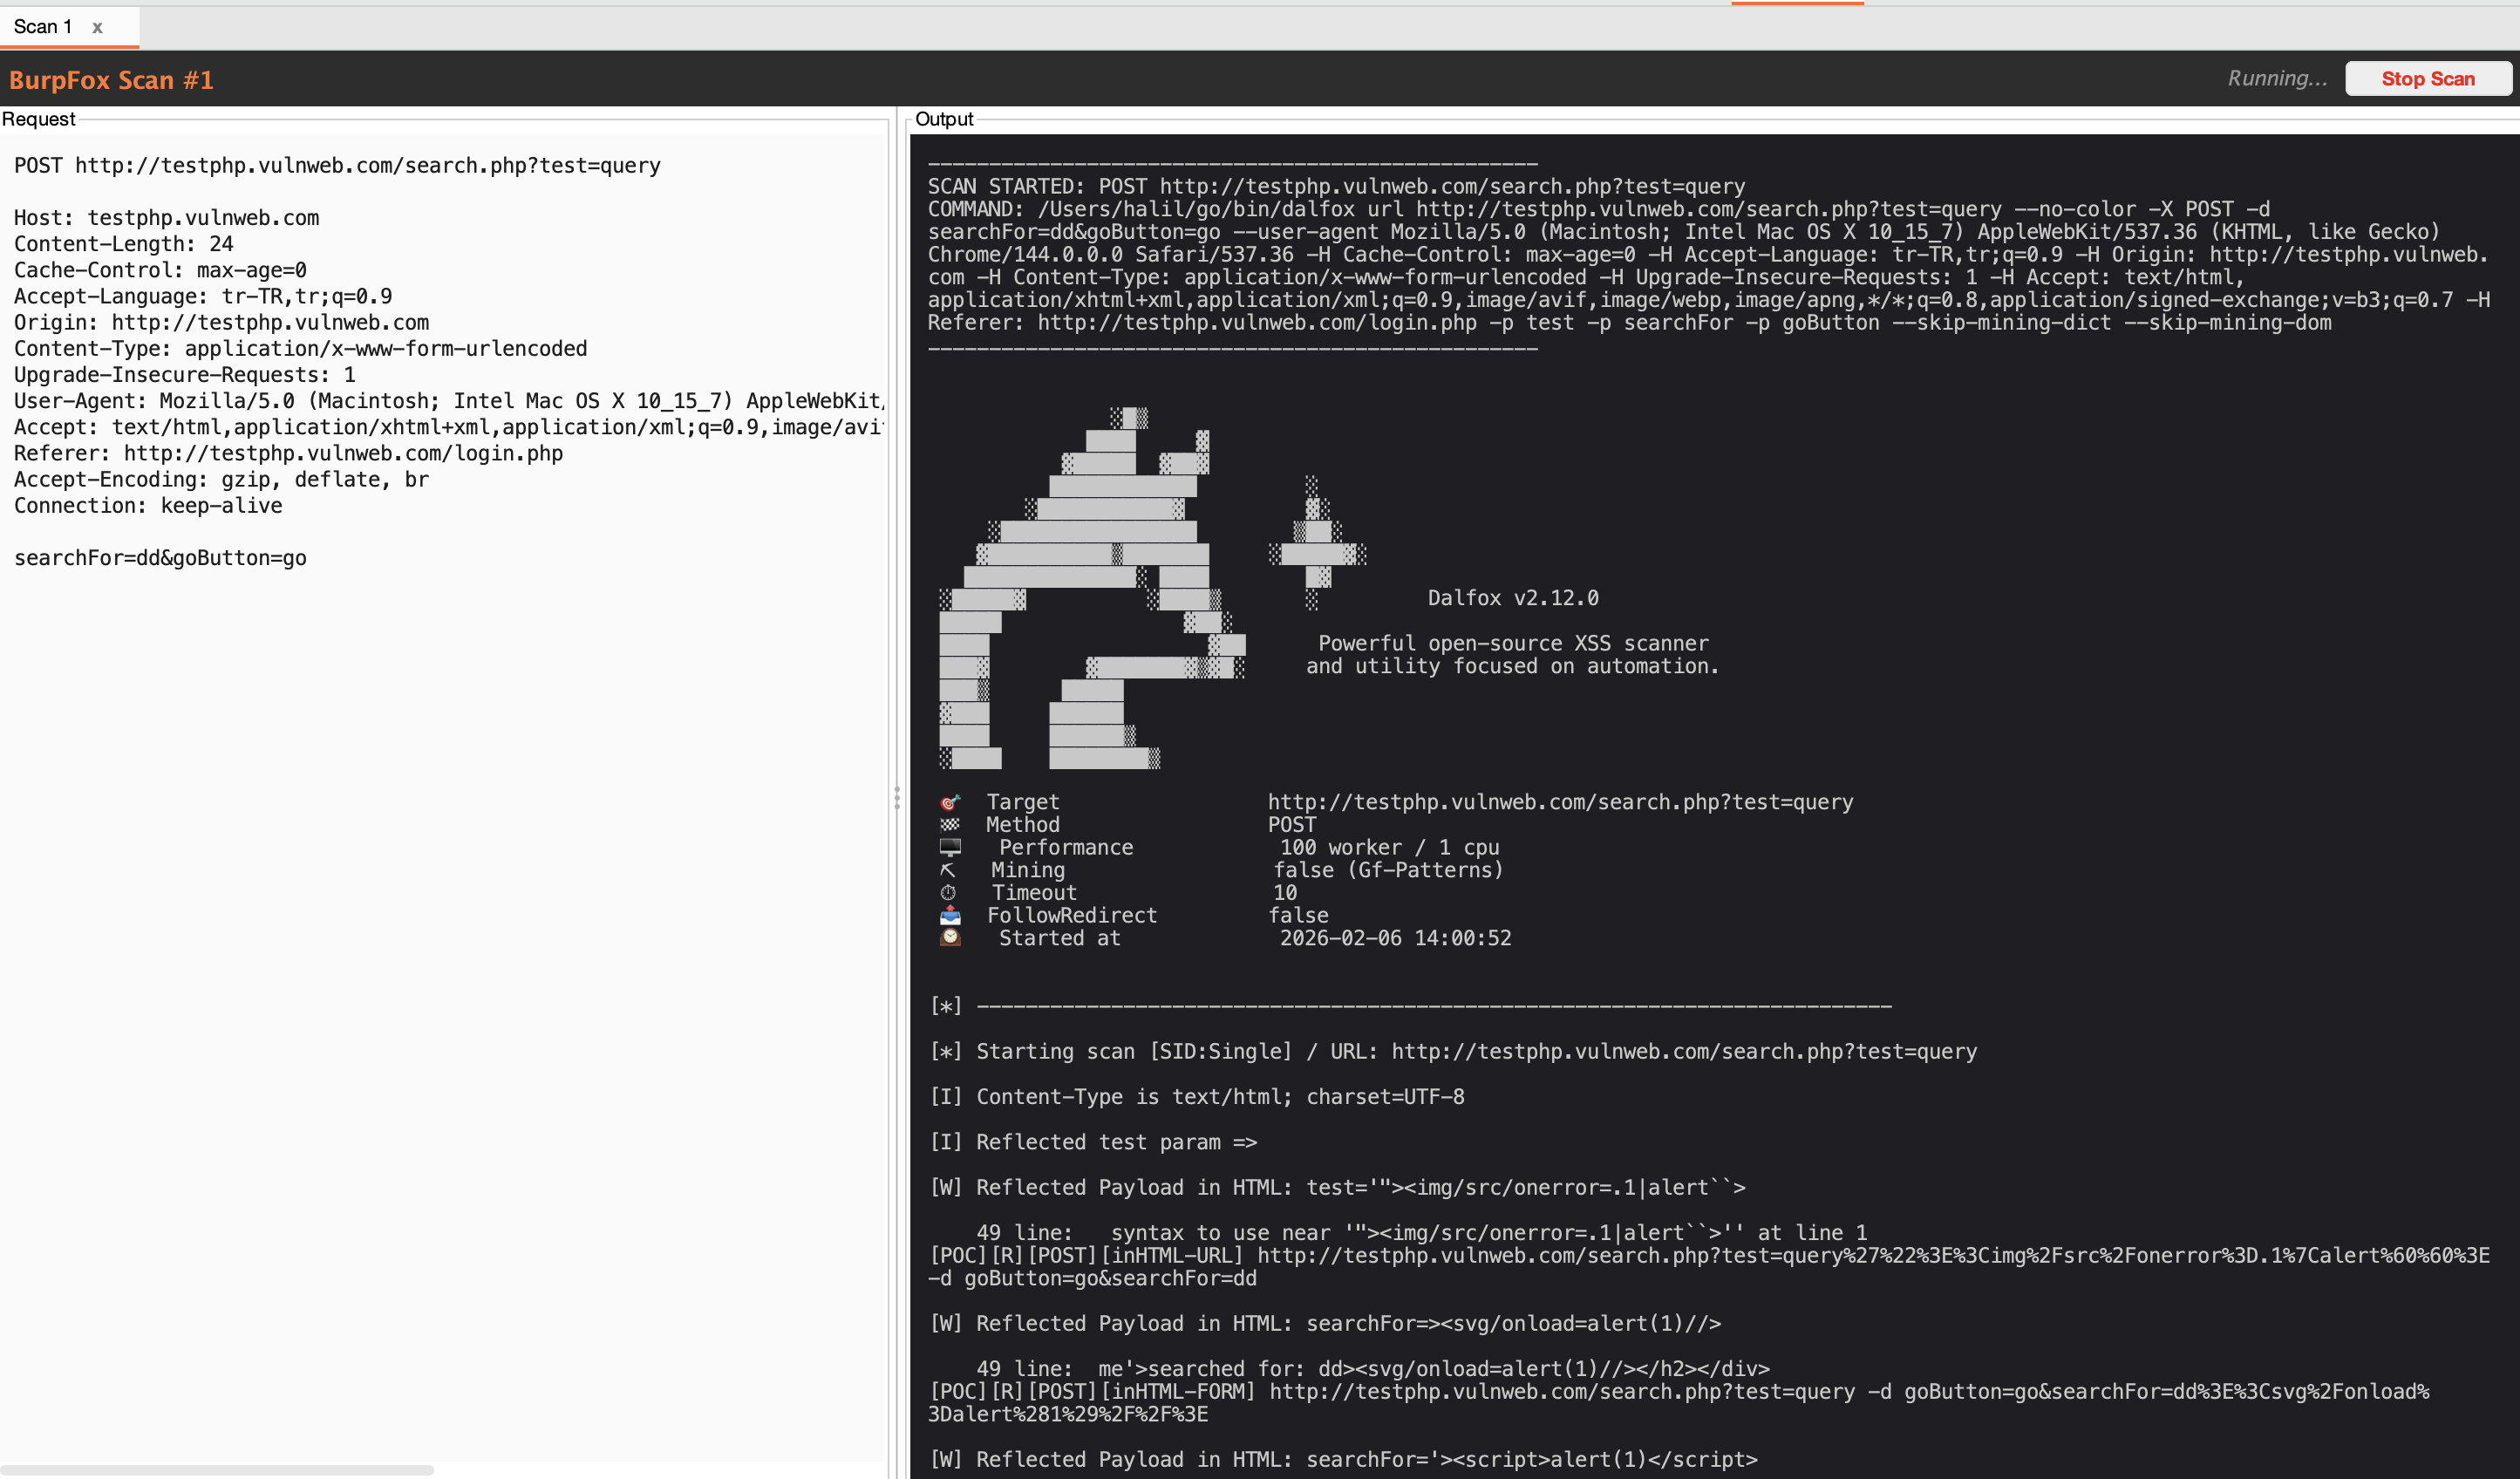 halilkirazkaya/burpfox
إضافة لـ Burp Suite تدمج ماسح Dalfox XSS مباشرة في سير عملك.