

sqlmap
 sqlmapproject/sqlmap
أداة تلقائية لحقن SQL والاستيلاء على قاعدة البيانات
penetration-testing-frameworksvulnerability-scannersweb-vulnerability-scanners+12
38.2k
 projectdiscovery/nuclei
ماسح ثغرات سريع يعتمد على YAML مع محرك كشف قائم على القوالب للاختبار الأمني الآلي عبر تطبيقات الويب، وواجهات برمجة التطبيقات (APIs)، والشبكات، وDNS،…
 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…
 projectdiscovery/nuclei-templates
قائمة قوالب منسقة من المجتمع لمحرك nuclei لاكتشاف الثغرات الأمنية.
 ffuf/ffuf
مفاجئ ويب سريع مكتوب بلغة Go
 maurosoria/dirsearch
ماسح مسارات الويب
 projectdiscovery/katana
إطار عمل من الجيل التالي للزحف والتجسس.
 wpscanteam/wpscan
ماسح أمان لـ WordPress يكتشف الثغرات الأمنية، ويُعدّد الإضافات/السمات/المستخدمين، ويتحقق من كلمات المرور الضعيفة. يتكامل مع WPScan API للحصول على…
 projectdiscovery/httpx
أداة HTTP سريعة متعددة المسابر للاستطلاع وجمع المعلومات. تفحص TLS، CSP، الرؤوس، المكدس التقني، و CDN. تدعم المطابقات والمرشحات وإخراج JSON للاختبار…
 s0md3v/xsstrike
أكثر ماسح XSS تقدمًا.
 1n3/sn1per
منصة اختبار اختراق آلية وإدارة سطح الهجوم. استطلاع، فحص، استغلال، تقرير - أكثر من 600 استغلال، أكثر من 90 تكامل، أكثر من 10 آلاف اكتشاف.
 owasp/nettacker
إطار اختبار اختراق آلي - ماسح ثغرات مفتوح المصدر - إدارة الثغرات
 epi052/feroxbuster
أداة سريعة وبسيطة ومتكررة لاكتشاف المحتوى مكتوبة بلغة Rust.
 sullo/nikto
Nikto ماسح خادم الويب
 chaitin/xray
أداة تقييم أمنية شاملة تم تطويرها ذاتيًا بواسطة 长亭، تدعم فحص مشكلات أمان الويب الشائعة و POC المخصصة | يرجى قراءة الوثائق قبل الاستخدام.
 awarexone/agentic-bug-hunter
طقم أدوات صيد الثغرات (Bug Bounty) مدعوم بالذكاء الاصطناعي، يعمل مع اشتراك أو بدونه.
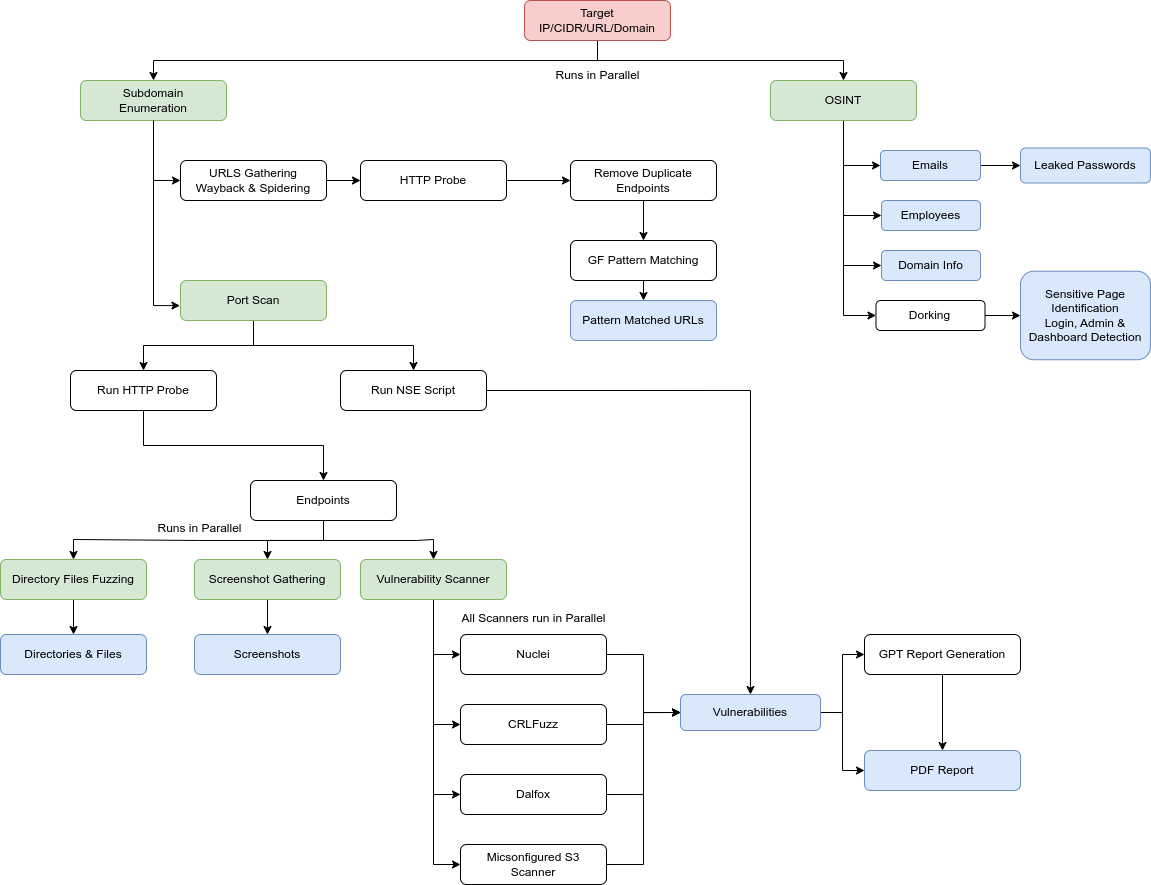 yogeshojha/rengine
reNgine هو إطار عمل استطلاع آلي لتطبيقات الويب يركز على عملية استطلاع مبسطة وقابلة للتكوين بدرجة عالية عبر المحركات، وربط وتنظيم بيانات الاستطلاع،…
 hahwul/dalfox
ماسح XSS سريع مع تحليل المعلمات، وبصمة WAF، والتحقق من DOM/AST. يدعم الكشف عن XSS المنعكس والمخزن والقائم على DOM عبر CLI أو pipeline أو REST API.