Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/rxerium/cve-2025-68613
ماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتحليل الثغرات الأمنيةالاستغلالأمن الويباختبار الاختراق
GitHubrxerium/cve-2025-68613

CVE-2025-68613

كشف لـ CVE-2025-68613

عرض المستودع
28338منذ 11 أشهرتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Locked CVE-2025-68613

n8n هي منصة مفتوحة المصدر لأتمتة سير العمل. تحتوي الإصدارات التي تبدأ من 0.211.0 وحتى ما قبل 1.120.4 و1.121.1 و1.122.0 على ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد (RCE) في نظام تقييم تعبيرات سير العمل. في ظل ظروف معينة، قد يتم تقييم التعبيرات المقدمة من المستخدمين المصادق عليهم أثناء إعداد سير العمل في سياق تنفيذ غير معزول بشكل كافٍ عن بيئة التشغيل الأساسية. يمكن للمهاجم المصادق استغلال هذا السلوك لتنفيذ تعليمات برمجية عشوائية بصلاحيات عملية n8n. قد يؤدي الاستغلال الناجح إلى اختراق كامل للمثيل المتأثر، بما في ذلك الوصول غير المصرح به إلى البيانات الحساسة، وتعديل سير العمل، وتنفيذ عمليات على مستوى النظام. تم إصلاح هذه المشكلة في الإصدارات 1.120.4 و1.121.1 و1.122.0. يُنصح المستخدمون بشدة بالترقية إلى إصدار مصحح، والذي يقدم ضمانات إضافية لتقييد تقييم التعبيرات. إذا لم تكن الترقية ممكنة فورًا، يجب على المسؤولين النظر في التخفيفات المؤقتة التالية: تقييد صلاحيات إنشاء وتعديل سير العمل على المستخدمين الموثوقين بالكامل فقط؛ و/أو نشر n8n في بيئة محصنة بصلاحيات نظام تشغيل مقيدة ووصول شبكة محدود لتقليل تأثير الاستغلال المحتمل. لا تقضي هذه الحلول البديلة على الخطر تمامًا ويجب استخدامها فقط كإجراءات قصيرة المدى.
Search كيف تعمل طريقة الكشف هذه؟

يكتشف مثيلات n8n المعرضة للخطر (>= 0.211.0 < 1.120.4 أو 1.121.0) عن طريق فك تشفير base64 لوسم n8n:config:sentry meta على /signin، واستخراج الإصدار من حقل release بصيغة JSON، ومطابقته مع نطاقات الإصدارات المعروفة المعرضة للخطر لثغرة CVE-2025-68613 RCE.

Rocket كيف أقوم بتشغيل هذا السكربت؟

  1. قم بتنزيل وتثبيت Nuclei.
  2. استنسخ هذا المستودع إلى نظامك المحلي.
  3. نفّذ الأمر التالي:
nuclei -u <ip|fqdn> -t template.yaml

أو إذا كنت ترغب في فحص قائمة من المضيفين، نفّذ:

nuclei -l <list.txt> -t template.yaml
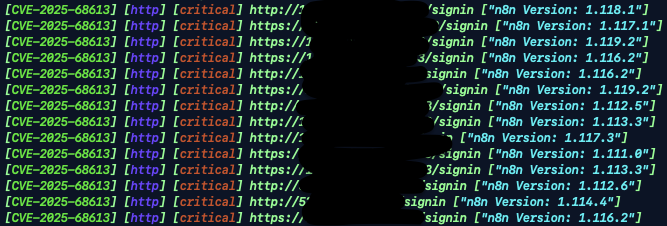
مثال على المخرجات

Screenshot 2025-12-22 at 06 47 56

Books المراجع

  • https://github.com/n8n-io/n8n/security/advisories/GHSA-v98v-ff95-f3cp
  • https://github.com/projectdiscovery/nuclei

Warning إخلاء مسؤولية

استخدمه على مسؤوليتك الخاصة، ولن أكون مسؤولًا عن الأنشطة غير القانونية التي تقوم بها على بنية تحتية لا تملكها أو ليس لديك إذن بفحصها.

License الترخيص

هذا المشروع مرخص بموجب رخصة MIT.

Contact التواصل

إذا كان لديك أي أسئلة حول سكربت الكشف عن الثغرات هذا، فيرجى التواصل معي عبر Signal.

إذا كنت ترغب في التواصل، فأنا نشط غالبًا على Twitter/X وLinkedIn.

تنزيل الأداة