Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
burpfox — إضافة لـ Burp Suite تدمج ماسح Dalfox XSS مباشرة في سير عملك. | Kitploit

أدوات/GitHubGitHub/halilkirazkaya/burpfox
ماسحات الثغرات الأمنية للويبالتحليل الديناميكي (عزل)تحليل الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubhalilkirazkaya/burpfox

burpfox

إضافة لـ Burp Suite تدمج ماسح Dalfox XSS مباشرة في سير عملك.

عرض المستودع
23186منذ 9 أشهرتمت المراجعة من قبل Kitploit
مشاركة

🦊 BurpFox

إضافة لـ Burp Suite تدمج ماسح XSS Dalfox مباشرة في سير عملك.

Burp Suite Java License

الميزات

  • 🎯 المسح بالنقر بزر الفأرة الأيمن - امسح الطلبات مباشرة من Proxy History أو Repeater.
  • ⚙️ خيارات Dalfox الكاملة - سياقية، تجاوز WAF، Blind XSS والمزيد.

المتطلبات الأساسية

1. تثبيت Dalfox

يجب تثبيت Dalfox على نظامك قبل استخدام BurpFox.

macOS (Homebrew):

brew install dalfox

Linux (Go):

go install github.com/hahwul/dalfox/v2@latest

التحقق من التثبيت:

dalfox version

ملاحظة: تأكد من أن dalfox موجود في PATH. يتحقق BurpFox أيضًا من المواقع الشائعة مثل ~/go/bin/dalfox و /usr/local/bin/dalfox.

التثبيت

الخيار أ: تنزيل الإصدار الجاهز (موصى به)

  1. قم بتنزيل أحدث إصدار burpfox-x.x.jar من الإصدارات
  2. افتح Burp Suite
  3. اذهب إلى Extensions → Installed → Add
  4. اختر Extension type: Java
  5. انقر على Select file واختر ملف JAR الذي تم تنزيله
  6. انقر على Next لتحميل الإضافة

الخيار ب: البناء من المصدر

المتطلبات:

  • Java 17+
  • Maven 3.6+
# Clone the repository
git clone https://github.com/halilkirazkaya/burpfox.git
cd burpfox

# Build
mvn clean package

# The JAR will be at target/burpfox-0.1.jar

ثم اتبع الخطوات من 2 إلى 6 من الخيار أ لتثبيت ملف JAR.

الاستخدام

المسح السريع

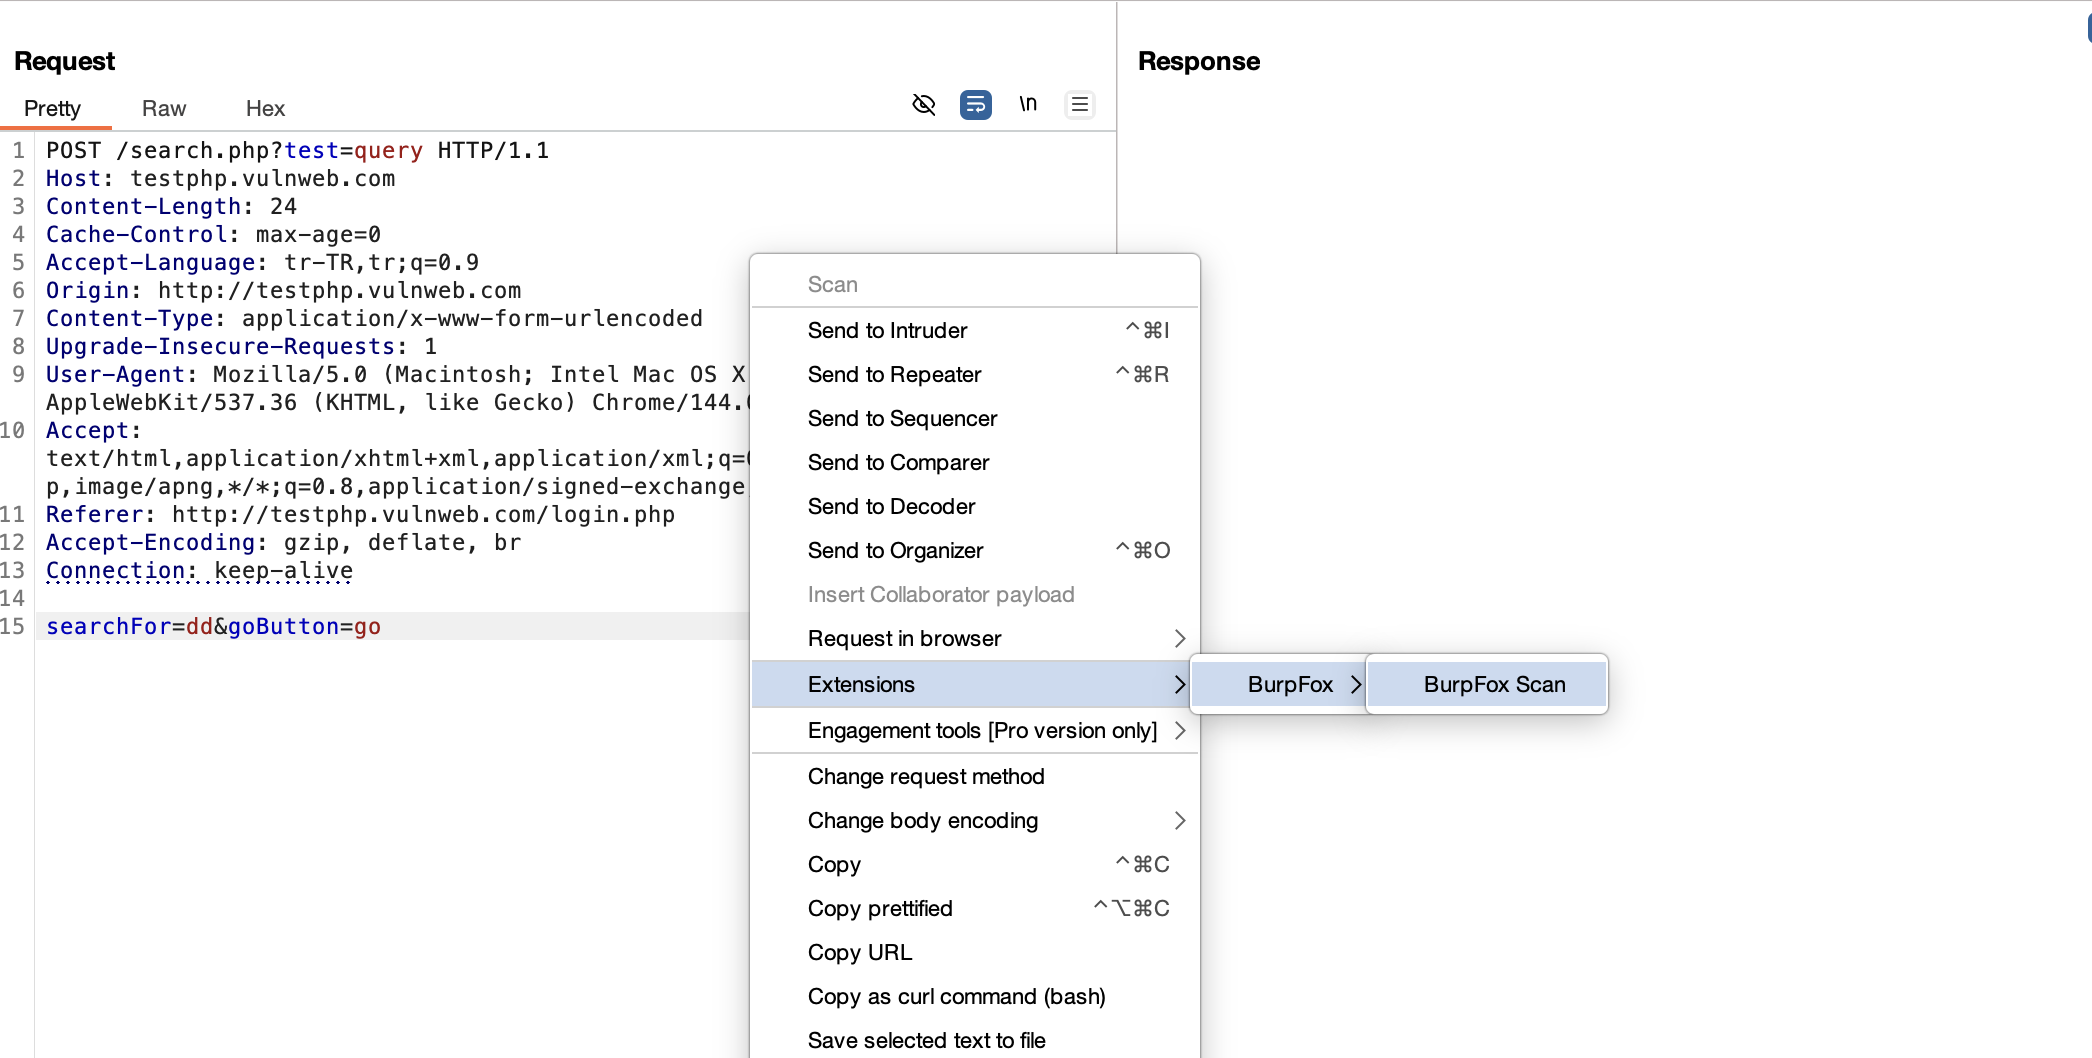
  1. في Burp Suite، التقط طلبًا (Proxy، Repeater، إلخ.)
  2. انقر بزر الفأرة الأيمن على الطلب
  3. اختر BurpFox Scan
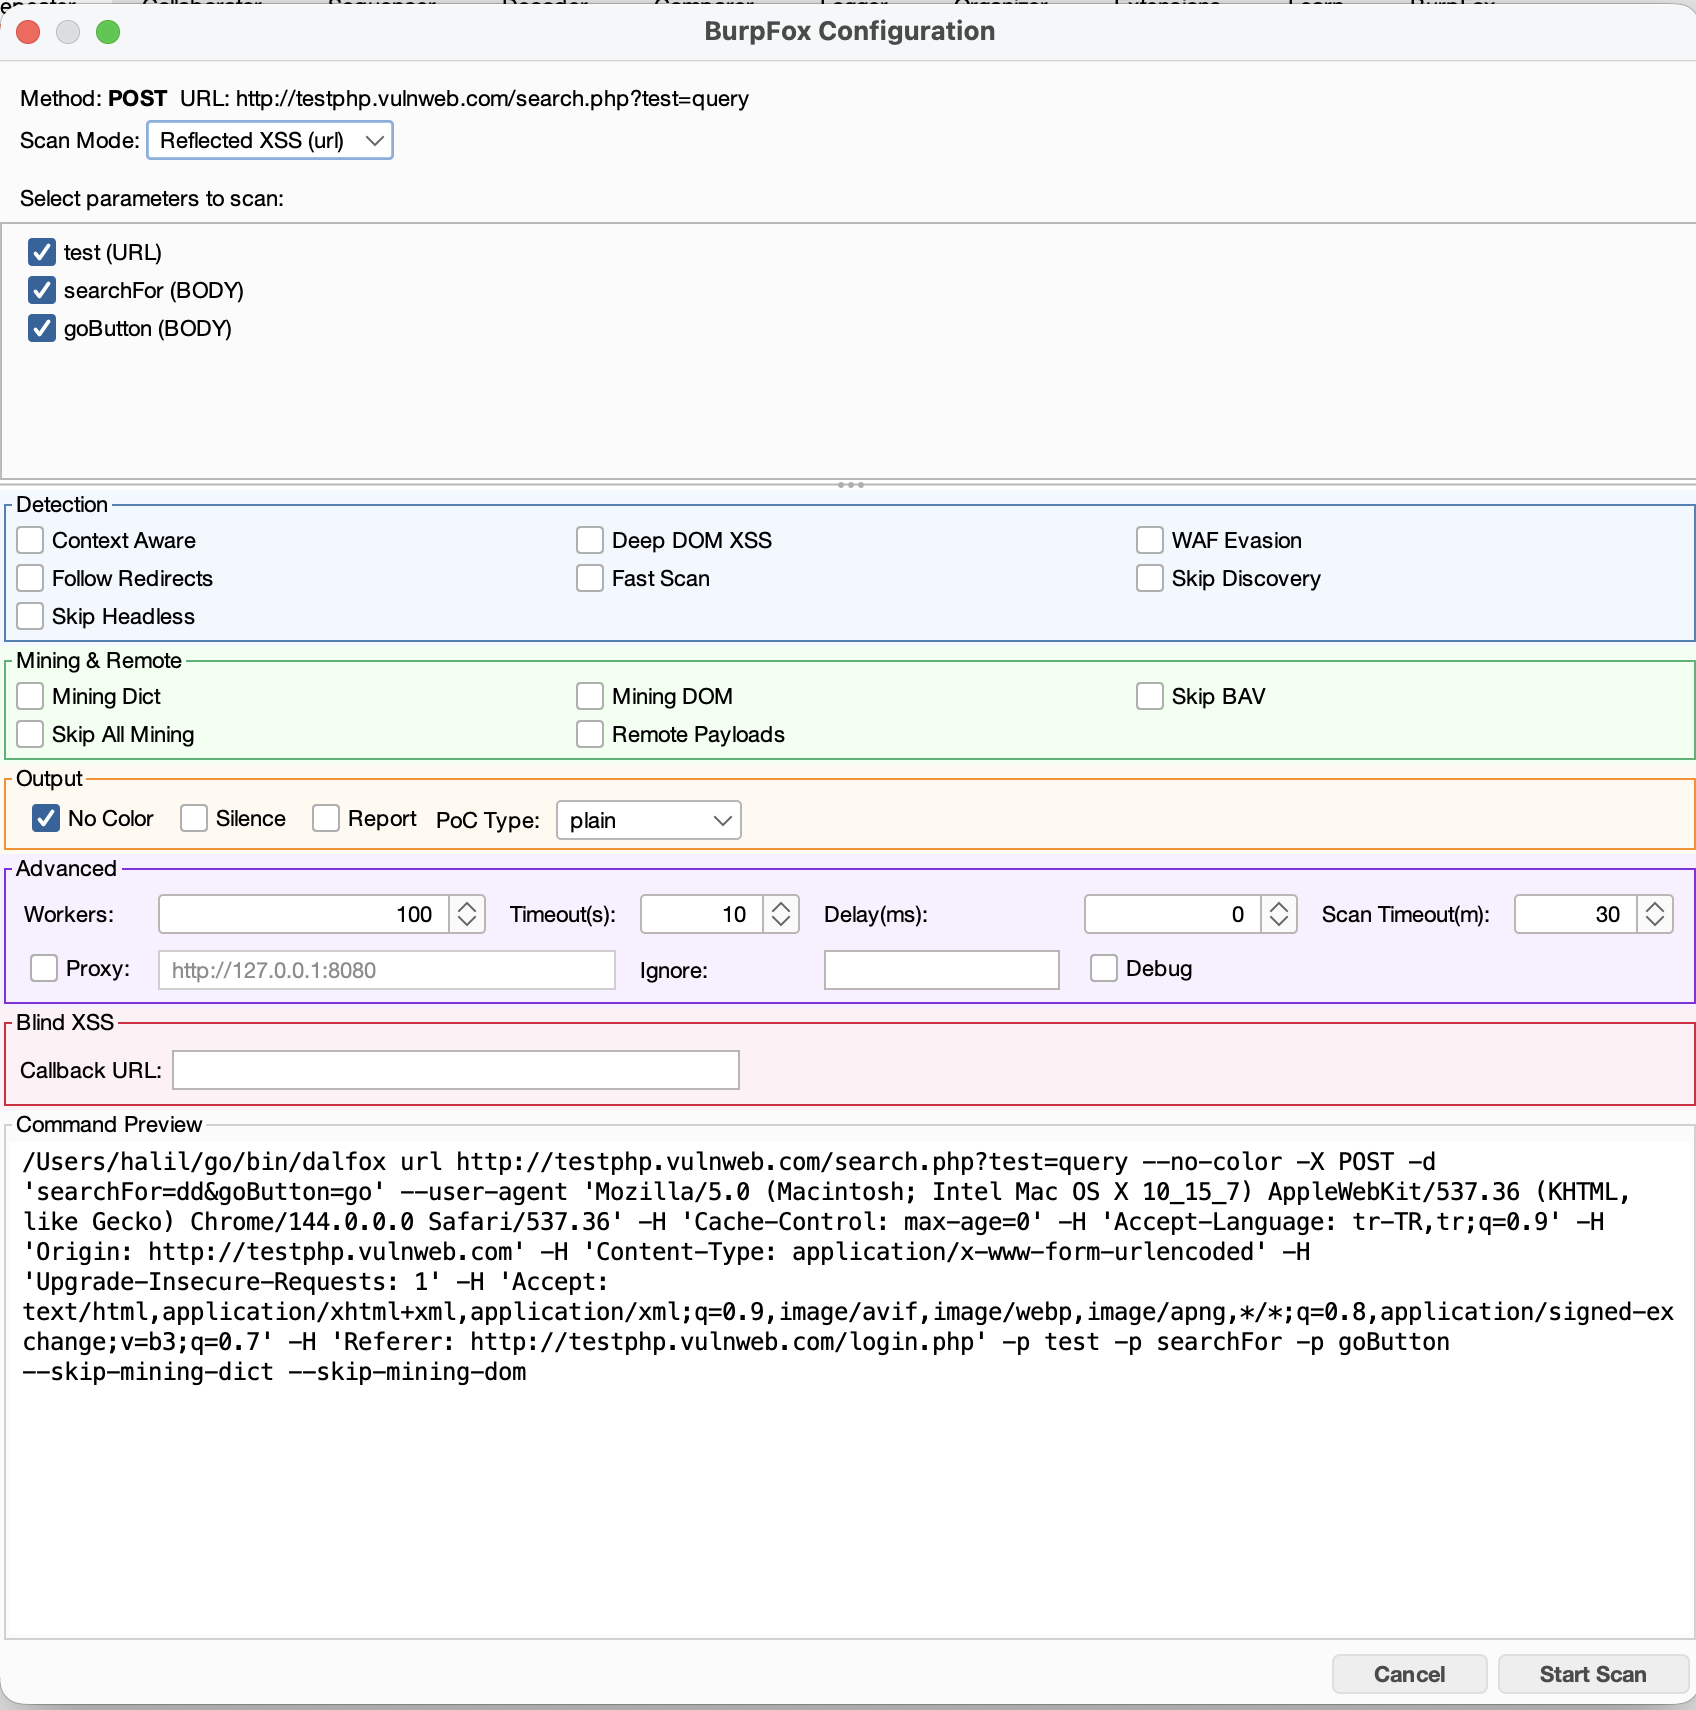
  4. قم بتكوين خيارات المسح واختيار المعلمات
  5. انقر على Start Scan

خيارات المسح

الفئةالخيارات
الكشفسياقي, Deep DOM XSS, تجاوز WAF, متابعة إعادة التوجيه, مسح سريع
التنقيبقاموس التنقيب, تنقيب DOM, تخطي BAV, حمولات عن بعد
الإخراجبدون ألوان, وضع الصمت, تقرير, نوع PoC (plain/curl/httpie)
المتقدمةالعمال, المهلة, التأخير, الوكيل, تجاهل الإرجاع

أوضاع المسح

  • XSS المنعكس (url) - مسح XSS قياسي
  • XSS المخزن (sxss) - يتطلب عنوان URL مشغلًا حيث سيتم تنفيذ الحمولة

المسح الجماعي

حدد طلبات متعددة في Proxy History أو Site Map، ثم انقر بزر الفأرة الأيمن لـ:

  • مسح الكل المحدد - يفتح حواري تكوين لكل طلب
  • مسح فردي - اختر طلبات محددة من القائمة الفرعية

التكوين

مسار Dalfox مخصص

إذا لم يكن Dalfox في PATH، فقم بتعيين خاصية النظام:

# In Burp Suite JVM options
-Ddalfox.path=/custom/path/to/dalfox

الوكيل عبر Burp

فعّل خيار Proxy في الإعدادات المتقدمة لتوجيه حركة مرور Dalfox عبر Burp (الافتراضي: http://127.0.0.1:8080).

لقطات الشاشة

1. إرسال إلى BurpFox Send to BurpFox

2. تكوين المسح Configure Scan

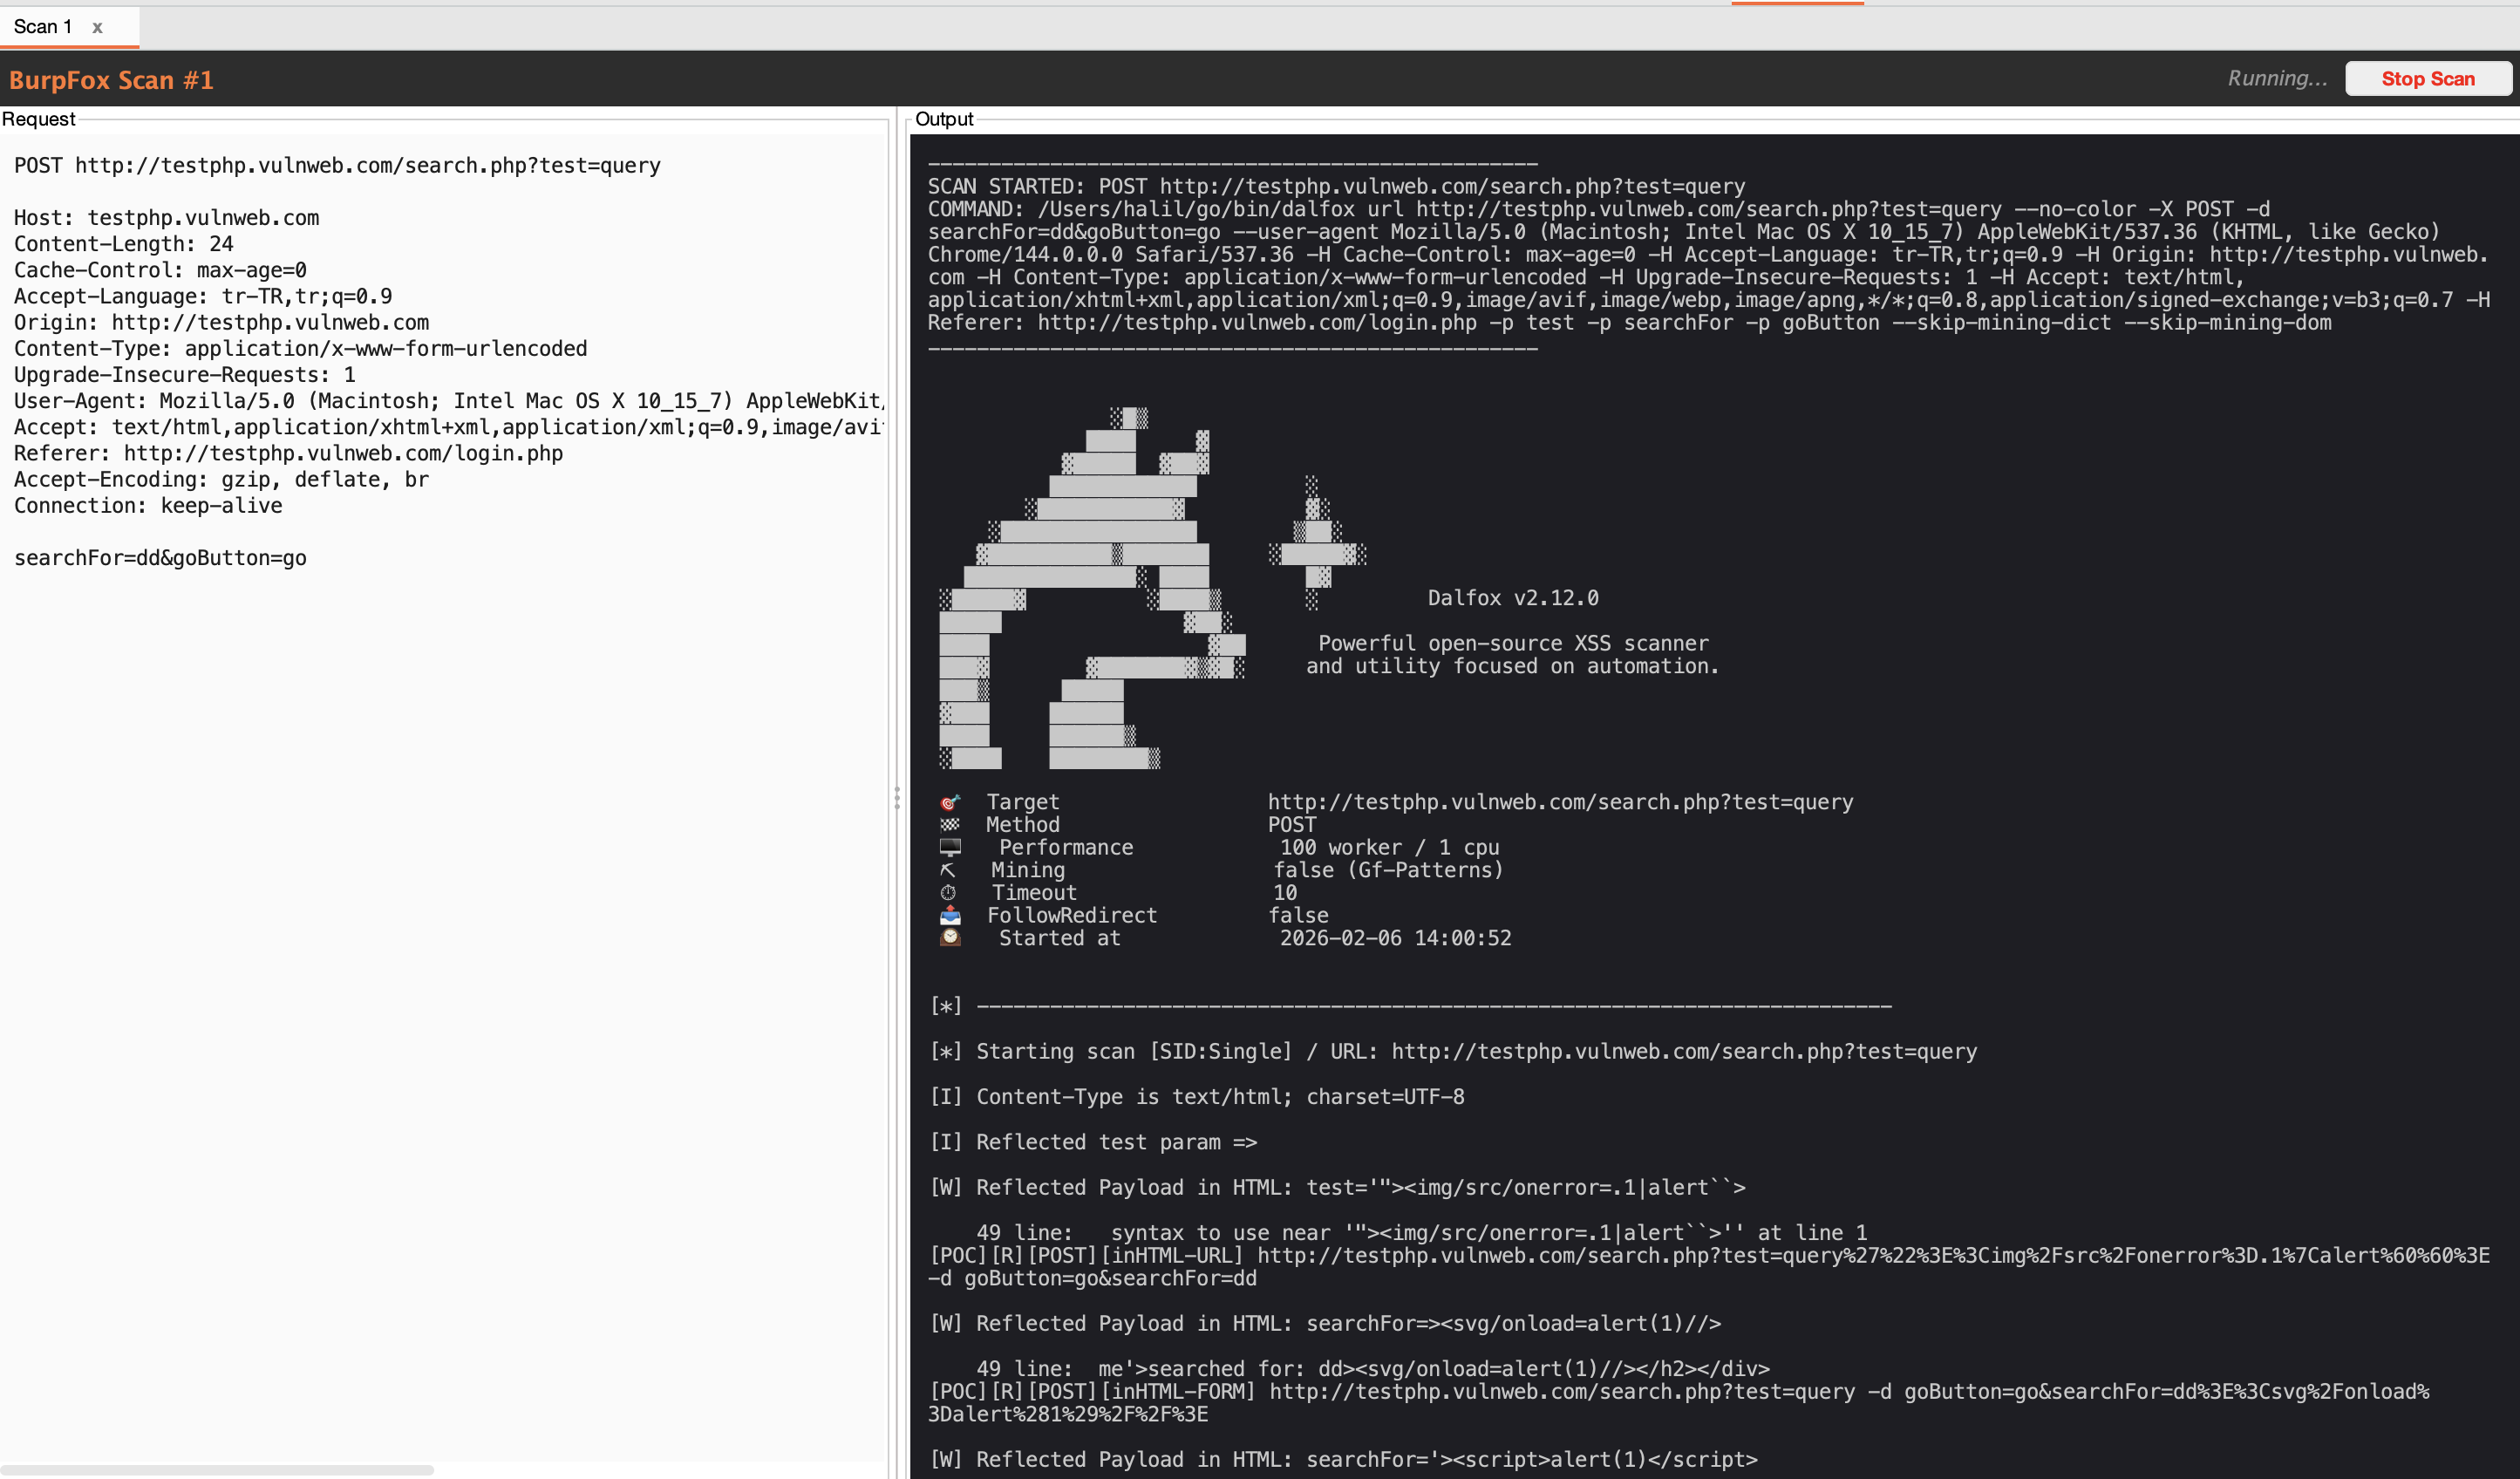
3. نتائج المسح Scan Results

استكشاف الأخطاء وإصلاحها

"Dalfox غير موجود"

  1. تحقق من تثبيت Dalfox: dalfox version
  2. تحقق من وجوده في PATH: which dalfox

المسح يتوقف أو تنتهي المهلة

  • زد مهلة المسح في الخيارات المتقدمة (الافتراضي: 30 دقيقة)
  • حاول تفعيل Fast Scan للحصول على نتائج أسرع
  • تحقق من إمكانية الوصول إلى الهدف

لم يتم العثور على ثغرات

  • تأكد من تحديد المعلمات للمسح
  • حاول تعطيل Skip Discovery للعثور على المزيد من نقاط الحقن
  • فعّل Mining Dict و Mining DOM للمسح الشامل

المساهمة

المساهمات مرحب بها! لا تتردد في تقديم طلب سحب (Pull Request).

الترخيص

هذا المشروع مرخص بموجب ترخيص MIT - راجع ملف LICENSE للحصول على التفاصيل.

الإسناد

  • Dalfox بواسطة @hahwul - الماسح القوي لـ XSS
  • Burp Suite بواسطة PortSwigger - منصة اختبار أمان الويب

المؤلف

Halil Kirazkaya - @halilkirazkaya


صُنع بـ ❤️ لمجتمع الأمان.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →