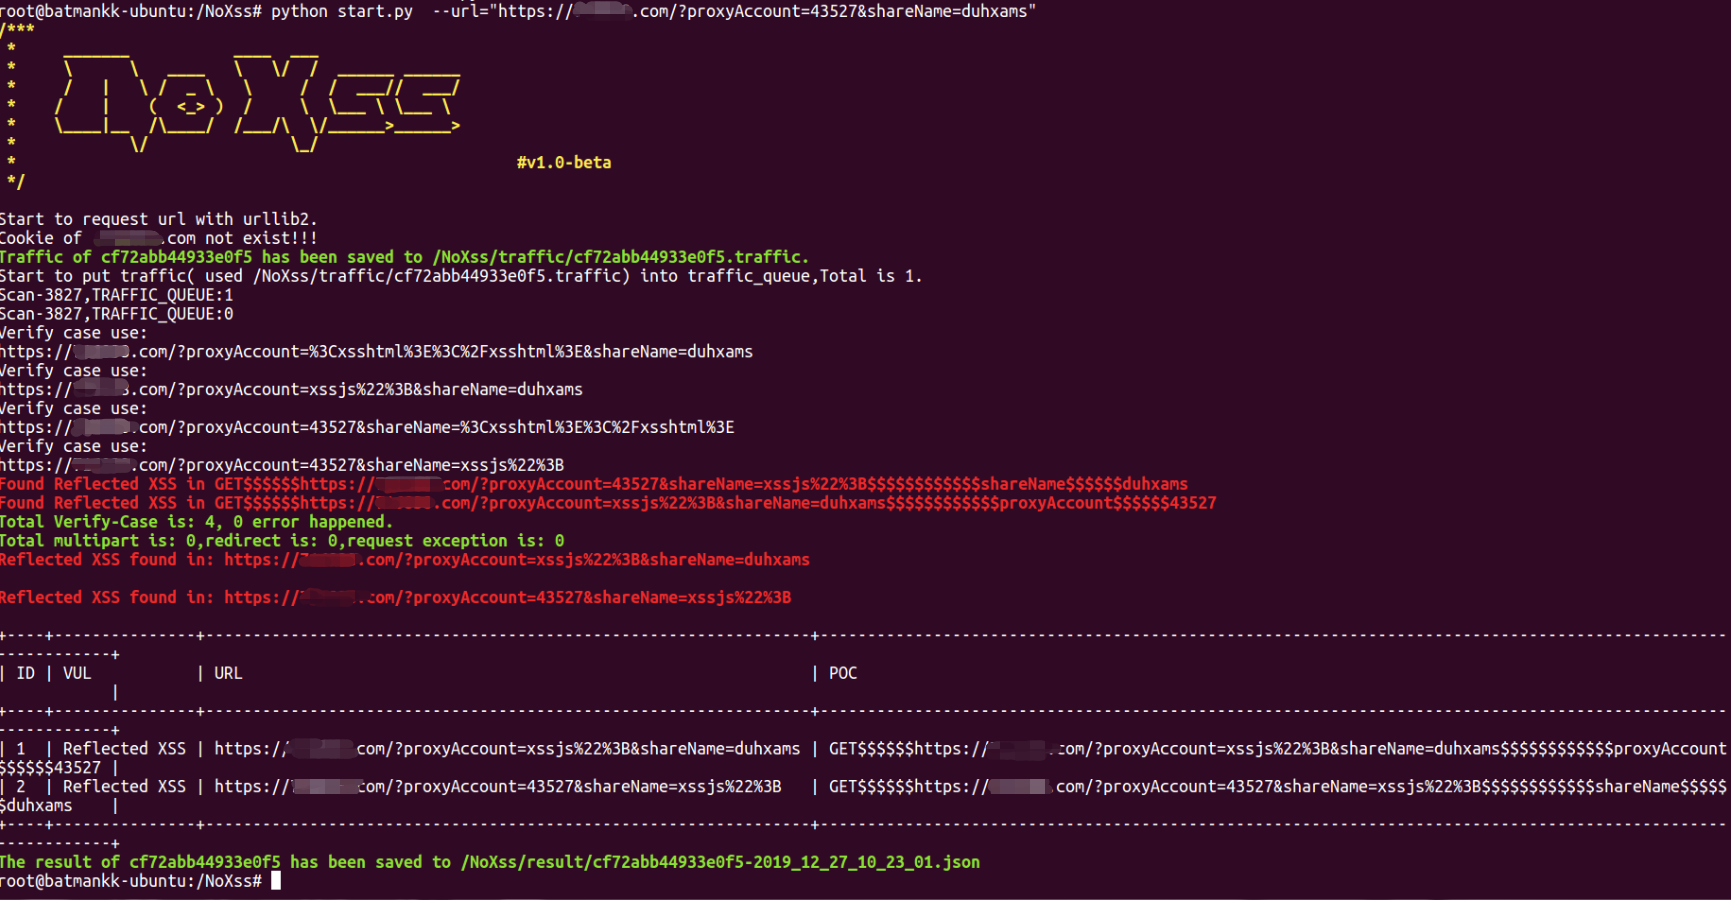
#1
 fcavallarin/domdig
ماسح ضوئي لثغرات DOM XSS لتطبيقات الصفحة الواحدة
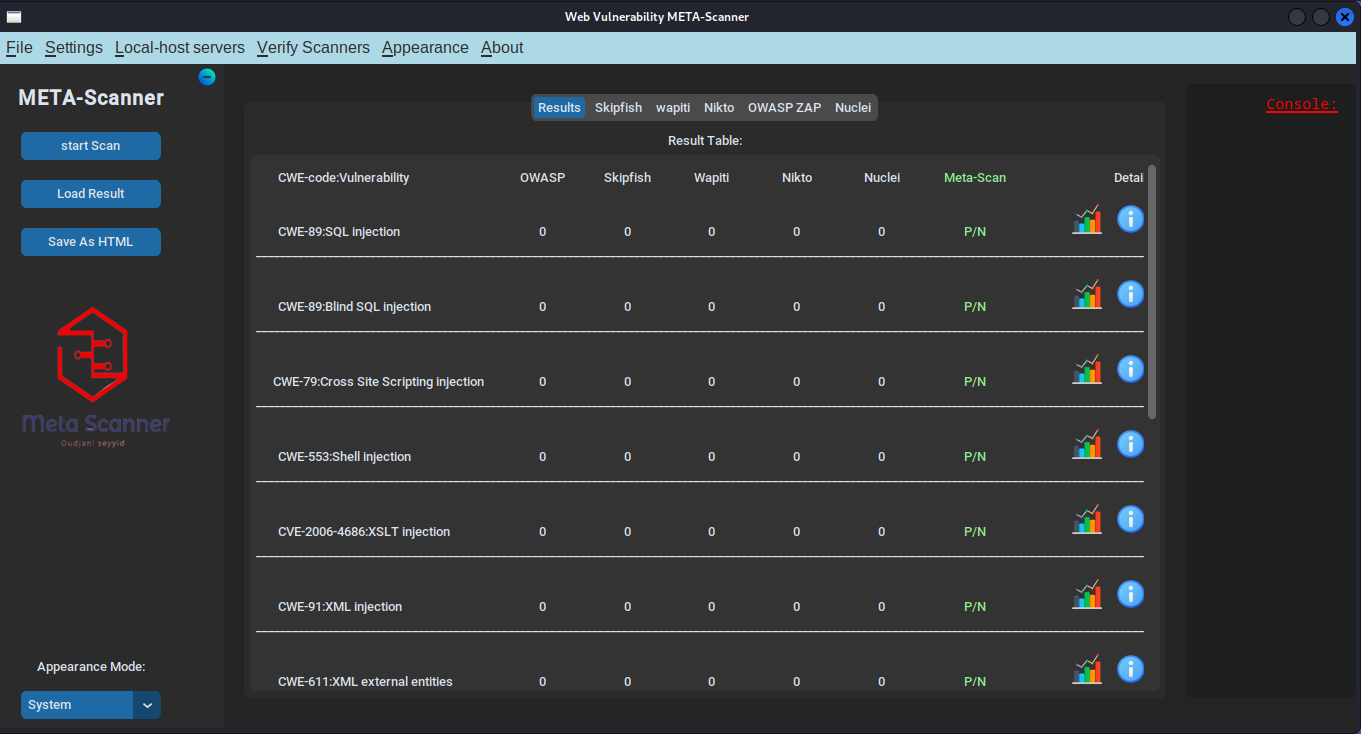 ostesayed/oste-meta-scan
ماسح ضوئي متعدد المحركات لاختبار أمان التطبيقات الديناميكية (DAST) يجمع بين Nikto وZAP وNuclei وSkipFish وWapiti للكشف الآلي عن ثغرات الحقن في الويب…
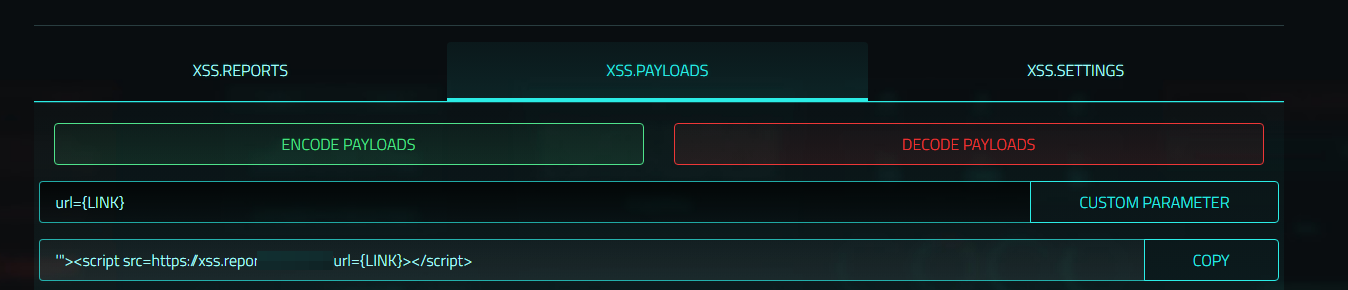 ethicalhackingplayground/bxss
أداة Blind XSS Scanner هي أداة يمكن استخدامها لفحص الثغرات الأمنية الخاصة بـ XSS المخفي (Blind XSS) في تطبيقات الويب.
 tulpar/tulpar
Tulpar - ماسح الثغرات الأمنية على الويب
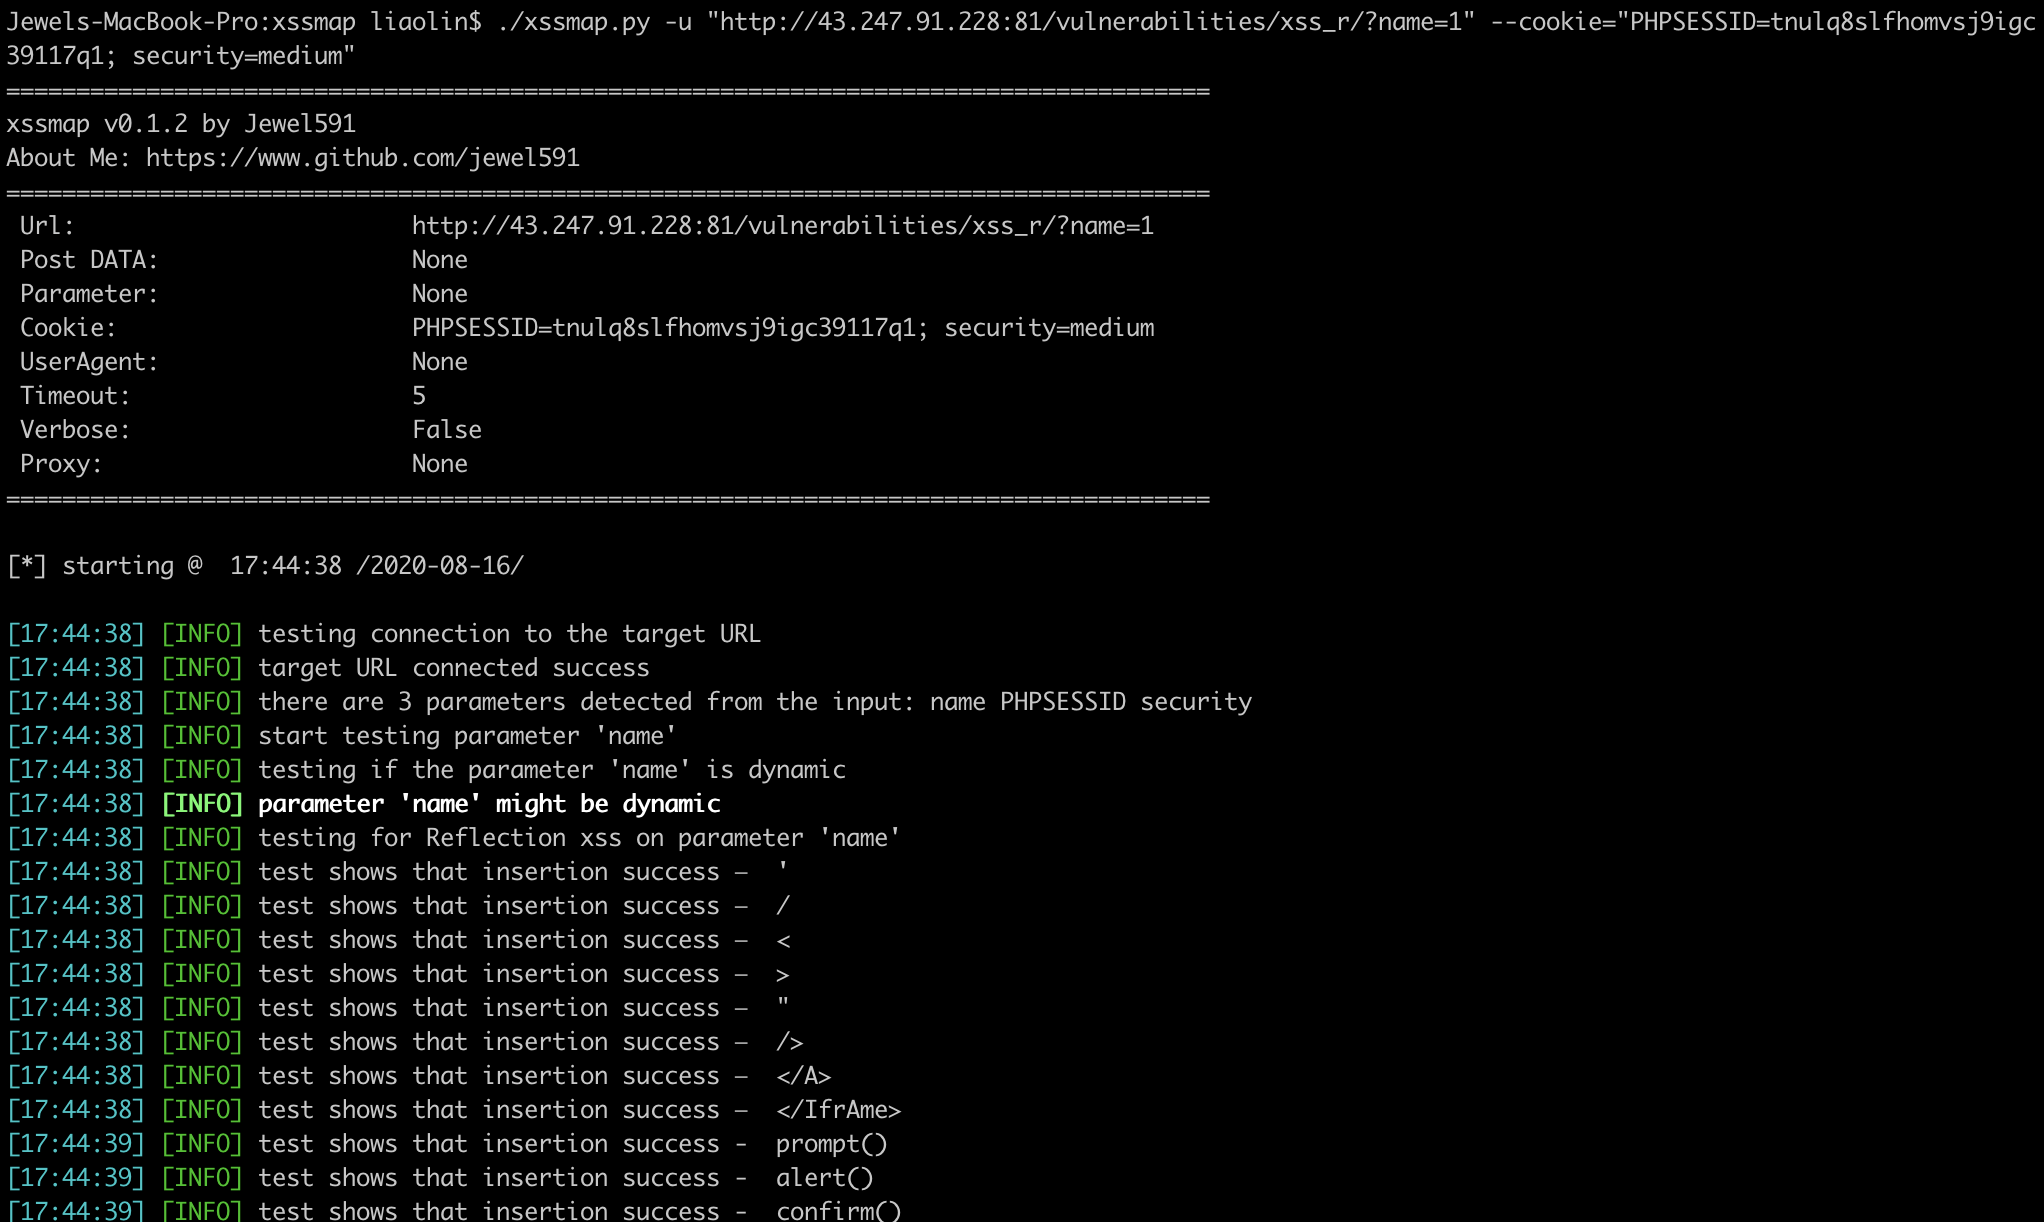 jewel591/xssmap
أداة فحص ثغرات XSS مبنية على بايثون تدعم طلبات POST/GET، وحقن المعلمات في ملفات تعريف الارتباط/المرجع/وكيل المستخدم، وتقنيات متعددة لتجاوز الترميز…
 stefanoj3/dirstalk
بديل حديث لـ dirbuster/dirb
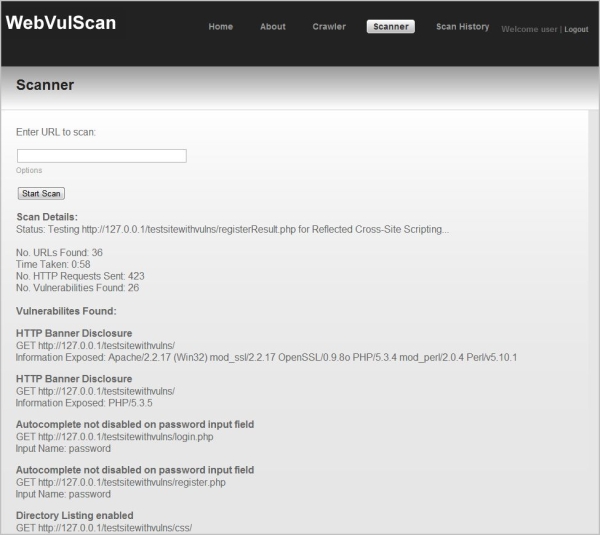 dermotblair/webvulscan
ماسح ثغرات تطبيقات الويب.
 malvads/sqlmc
أداة رسمية من Kali Linux لفحص جميع عناوين URL لنطاق ما بحثًا عن حقن SQL :)
 mariagarber/xss-scanner
ماسح XSS يكتشف ثغرات البرمجة النصية عبر المواقع (Cross-Site Scripting) في المواقع الإلكترونية عن طريق حقن نصوص ضارة
 s3c-krd/s3cxsser
سيساعدك هذا الامتداد على اكتشاف ثغرة XSS المعتمدة على GET/POST في أي موقع ويب بسهولة.
 bwasp/bwasp
BoB مشروع أمان تطبيقات الويب
 m4cs/traxss
traxss | ماسح ضعف XSS آلي قيد التطوير حاليًا 🐍 مشروع HACKTOBERFEST 2019
 dobin/burpsentinel
إضافة Burp بواجهة رسومية لتسهيل اكتشاف الثغرات الأمنية في تطبيقات الويب
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | أداة فحص أمان ويب مفتوحة المصدر مبتكرة.
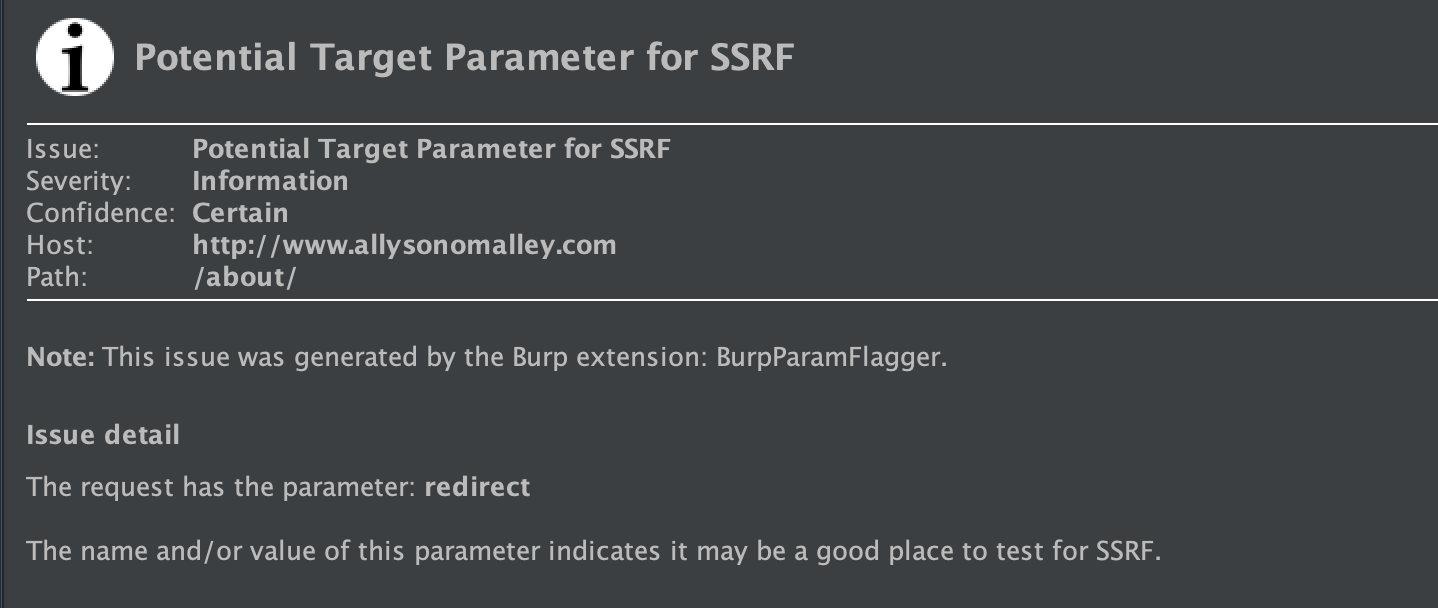 allyomalley/burpparamflagger
إضافة لـ Burp تفحص بشكل سلبي للكشف عن المعاملات التي قد يشير اسمها أو قيمتها إلى نقطة إدخال محتملة لـ SSRF أو LFI.
 portswigger/http-terminator
مسار بحث بمساعدة الذكاء الاصطناعي يستخرج تقنيات عدم التزامن في HTTP، ويولّد حالات اختبار لطلبات مشوّهة، ويتحقق منها عبر Burp، ويؤكد استغلالات تهريب…
 hahwul/smugglex
ماسح ضوئي لتهريب طلبات HTTP مبني على Rust.