
 #1
أدوات آلية لاكتشاف عيوب تطبيقات الويب الشائعة (مثل XSS، SQLi).
موصى به من Kitploit
 0xinfection/logmepwn
مجموعة أدوات فحص وتحقق آلية بالكامل، موثوقة، فائقة السرعة لثغرة Log4J RCE CVE-2021-44228.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 we1h0/securitymanageframwork
إطار عمل إدارة الأمان هو منصة لإدارة الأمان للشبكة الداخلية للمؤسسات، تشمل وحدات وظيفية مثل إدارة الأصول، إدارة الثغرات، إدارة الحسابات، إدارة قاعدة…
 dzonerzy/gowapt
اختبار اختراق تطبيق ويب Go
 teycir/burpapisecuritysuite
إضافة لـ Burp Suite لاختبار أمان واجهات API مع 15 نوع هجوم، أكثر من 108 حمولة، تشويش ذكي، كشف BOLA/IDOR، تكامل مع الذكاء الاصطناعي، واستطلاع آلي.…
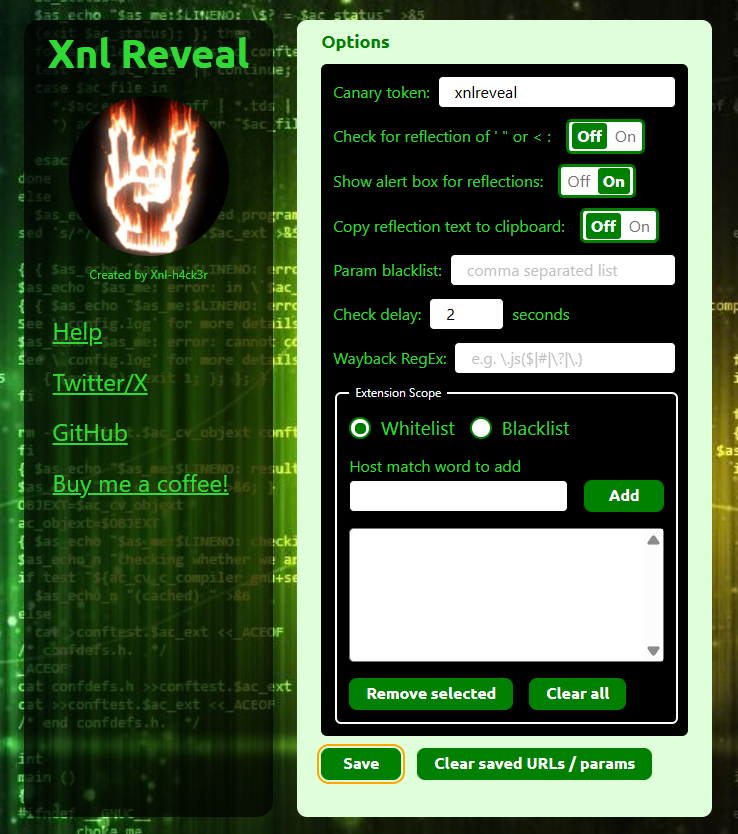 xnl-h4ck3r/xnlreveal
إضافة متصفح Chrome/Firefox تُظهر تنبيهات لمعاملات الاستعلام المنعكسة (reflected query params)، وتعرض روابط أرشيف Wayback للمسار الحالي، وتُظهر…
 hood3drob1n/bingoo
BinGoo! أداة Dorking تعتمد على Bash في لينكس لاستخدام Bing و Google.
 gbrindisi/xsssniper
أداة اكتشاف تلقائية لثغرات XSS
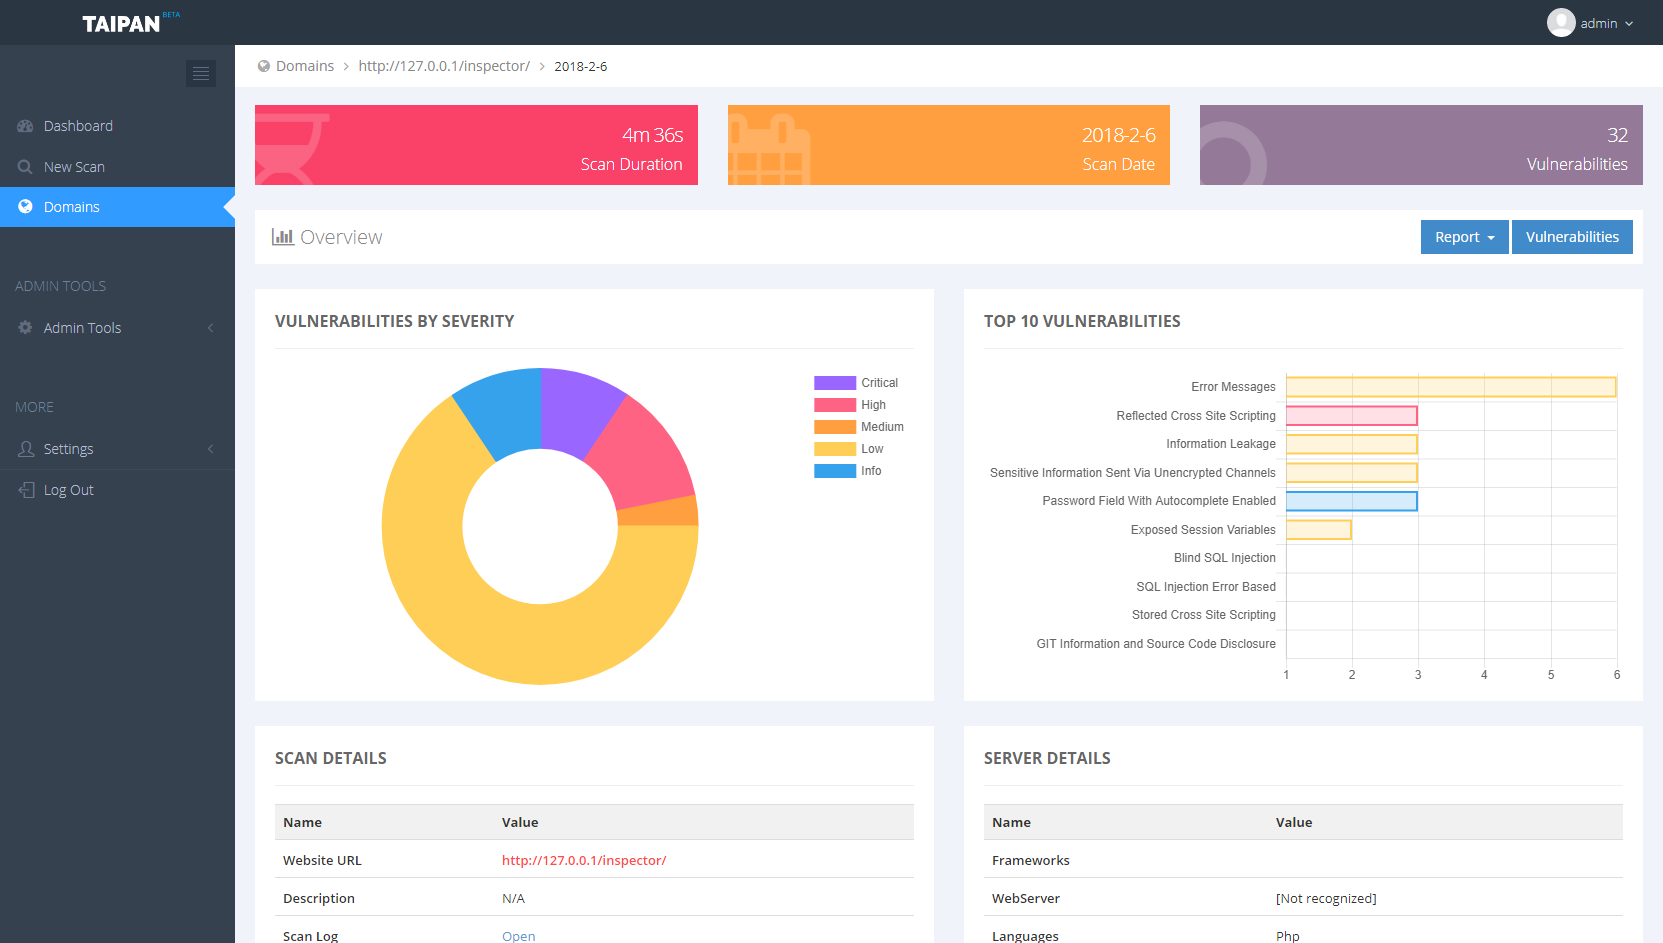 enkomio/taipan
ماسح ثغرات تطبيقات الويب
 noptrix/lulzbuster
أداة متعددة الخيوط، سريعة جدًا وذكية لتخمين الدلائل والملفات عبر HTTP(S)، مكتوبة بلغة C فوق مكتبة libcurl
 lumoslab-innovation/openhunterai
فريق أحمر للذكاء الاصطناعي محلي أولاً لأمن تطبيقات الويب وواجهات API وتطبيقات LLM. تفكير بأسلوب المهاجم، ونتائج مدعومة بالأدلة، ومهارات لوكلاء…
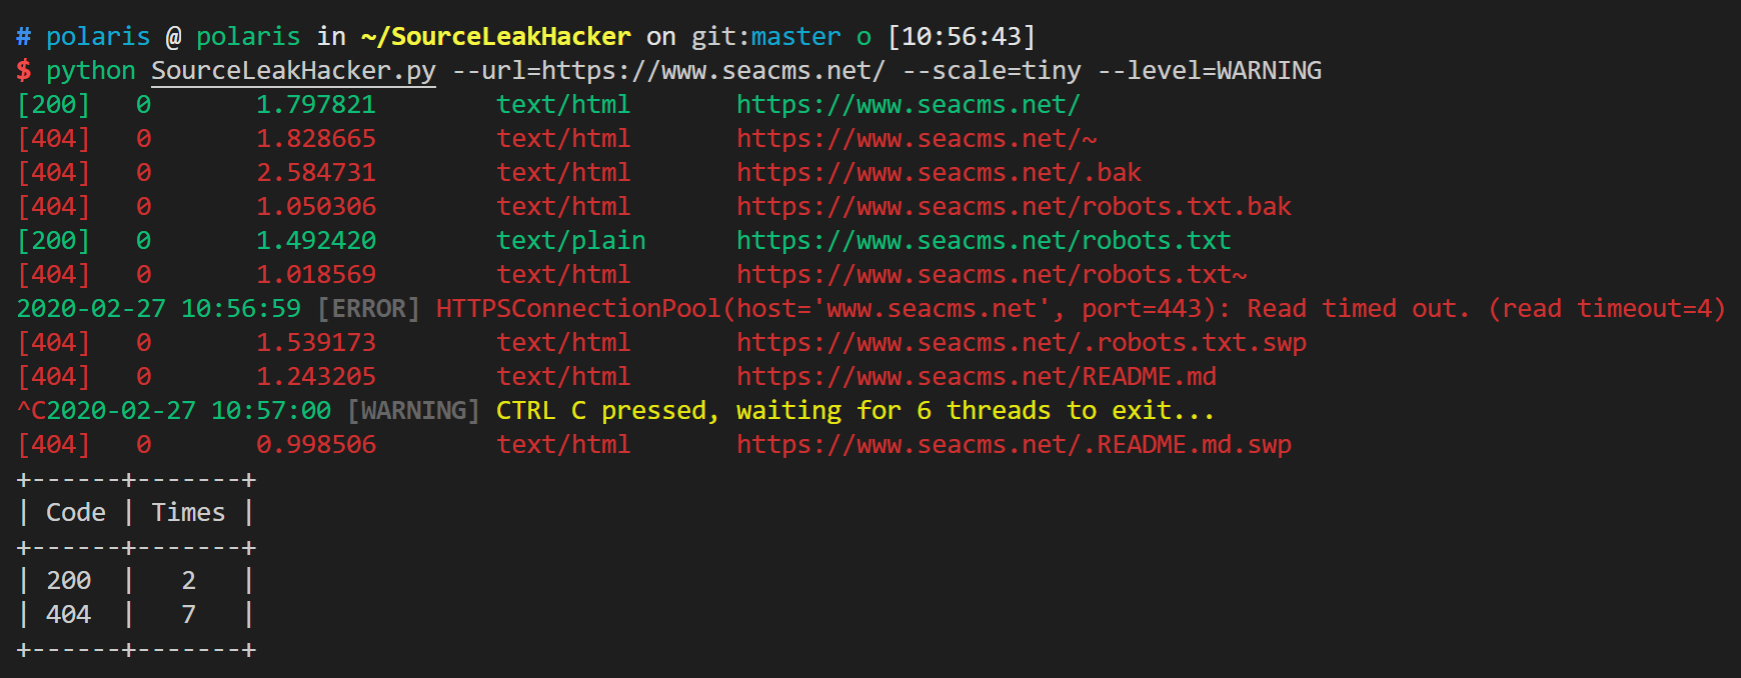 wangyihang/sourceleakhacker
:bug: ماسح متعدد الخيوط لتسريب مصدر تطبيقات الويب
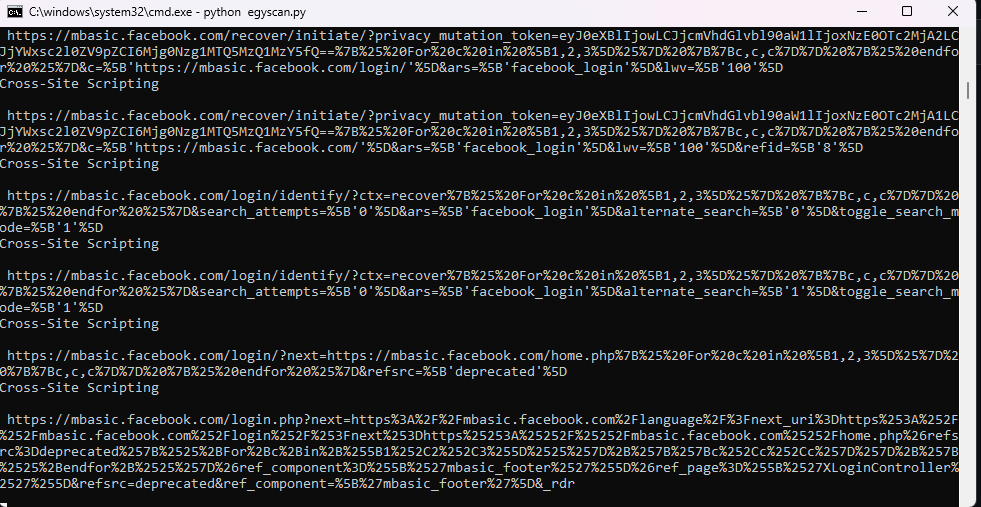 dragonked2/egyscan
Egyscan أفضل ماسح لثغرات الويب؛ إنه قوة أمنية متعددة الأوجه مصممة لتعزيز تطبيقات الويب الخاصة بك ضد التهديدات الضارة. دعنا نتعمق في المهام والوظائف…
 rxerium/rxerium-templates
سكربتات Nuclei من إنشاء @rxerium لثغرات اليوم الصفري / الثغرات المستغلة بنشاط.
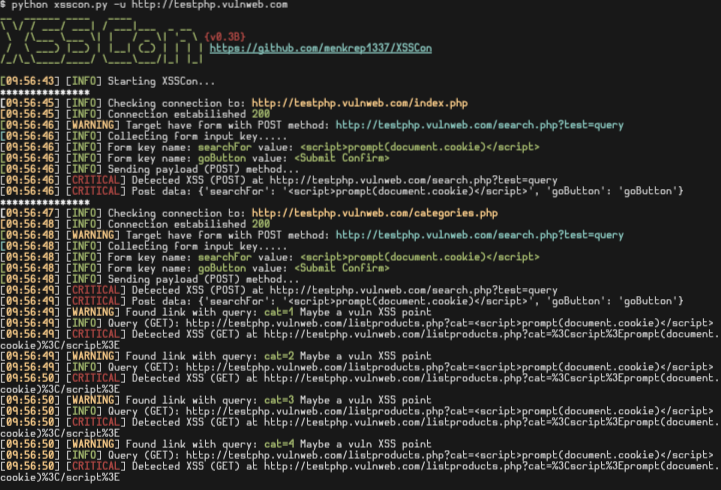 menkrep1337/xsscon
XSSCon: أداة مسح XSS بسيطة
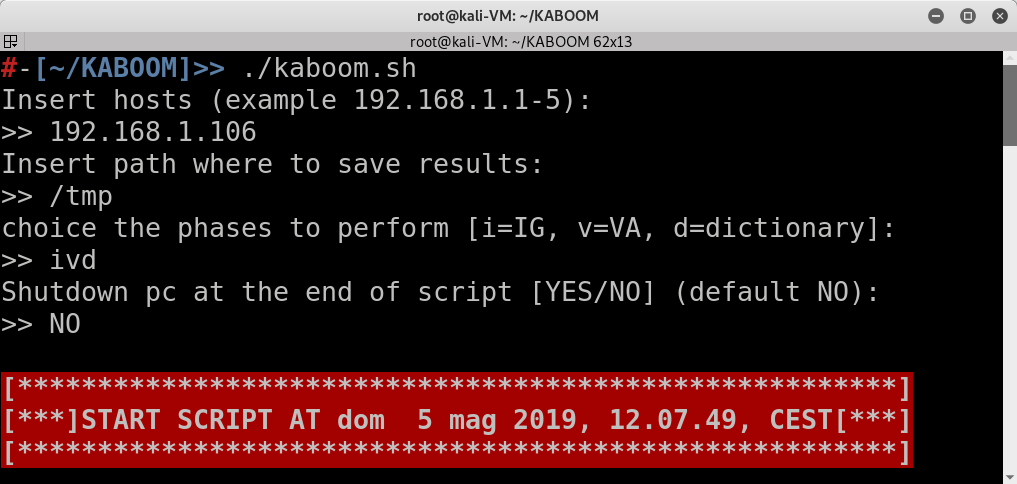 leviathan36/kaboom
أداة لأتمتة اختبارات الاختراق
 portswigger/active-scan-plus-plus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن الشيفرة، وثغرات CVE المعروفة مثل Shellshock وLog4Shell.








