Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/jewel591/xssmap
ماسحات الثغرات الأمنية للويبتحليل الثغرات الأمنيةأمن الويباختبار الاختراق
GitHubjewel591/xssmap

xssmap

أداة فحص ثغرات XSS مبنية على بايثون تدعم طلبات POST/GET، وحقن المعلمات في ملفات تعريف الارتباط/المرجع/وكيل المستخدم، وتقنيات متعددة لتجاوز الترميز لاختبار أمان الويب الآلي.

عرض المستودع
2705455منذ 6 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

تحديث 2020.08.20 لا تزال هناك الكثير من الأخطاء، لذا سأخصص الوقت لإصلاحها قريبًا، لذا يرجى الاستمرار في التحديث.
XSSMAP

image.png

codecov

اكتشاف ثغرات XSS في تطبيقات الويب

الاستخدام يحاكي sqlmap، وإذا كنت تعرف sqlmap، يمكنك بسهولة التعامل مع xssmap!

  • 中文介绍

لقطات الشاشة

image.png

التثبيت السهل

ببساطة كما يلي، سطر واحد فقط من الكود:

curl -L https://raw.githubusercontent.com/Jewel591/xssmap/master/docs/install.sh|bash

إذا واجهت خطأ في الشبكة، مثل رفض الاتصال، استخدم git clone للتثبيت:

git clone -b master https://github.com/Jewel591/xssmap.git
cd xssmap
pip3 install -r requirements.txt

تعليمات الاستخدام

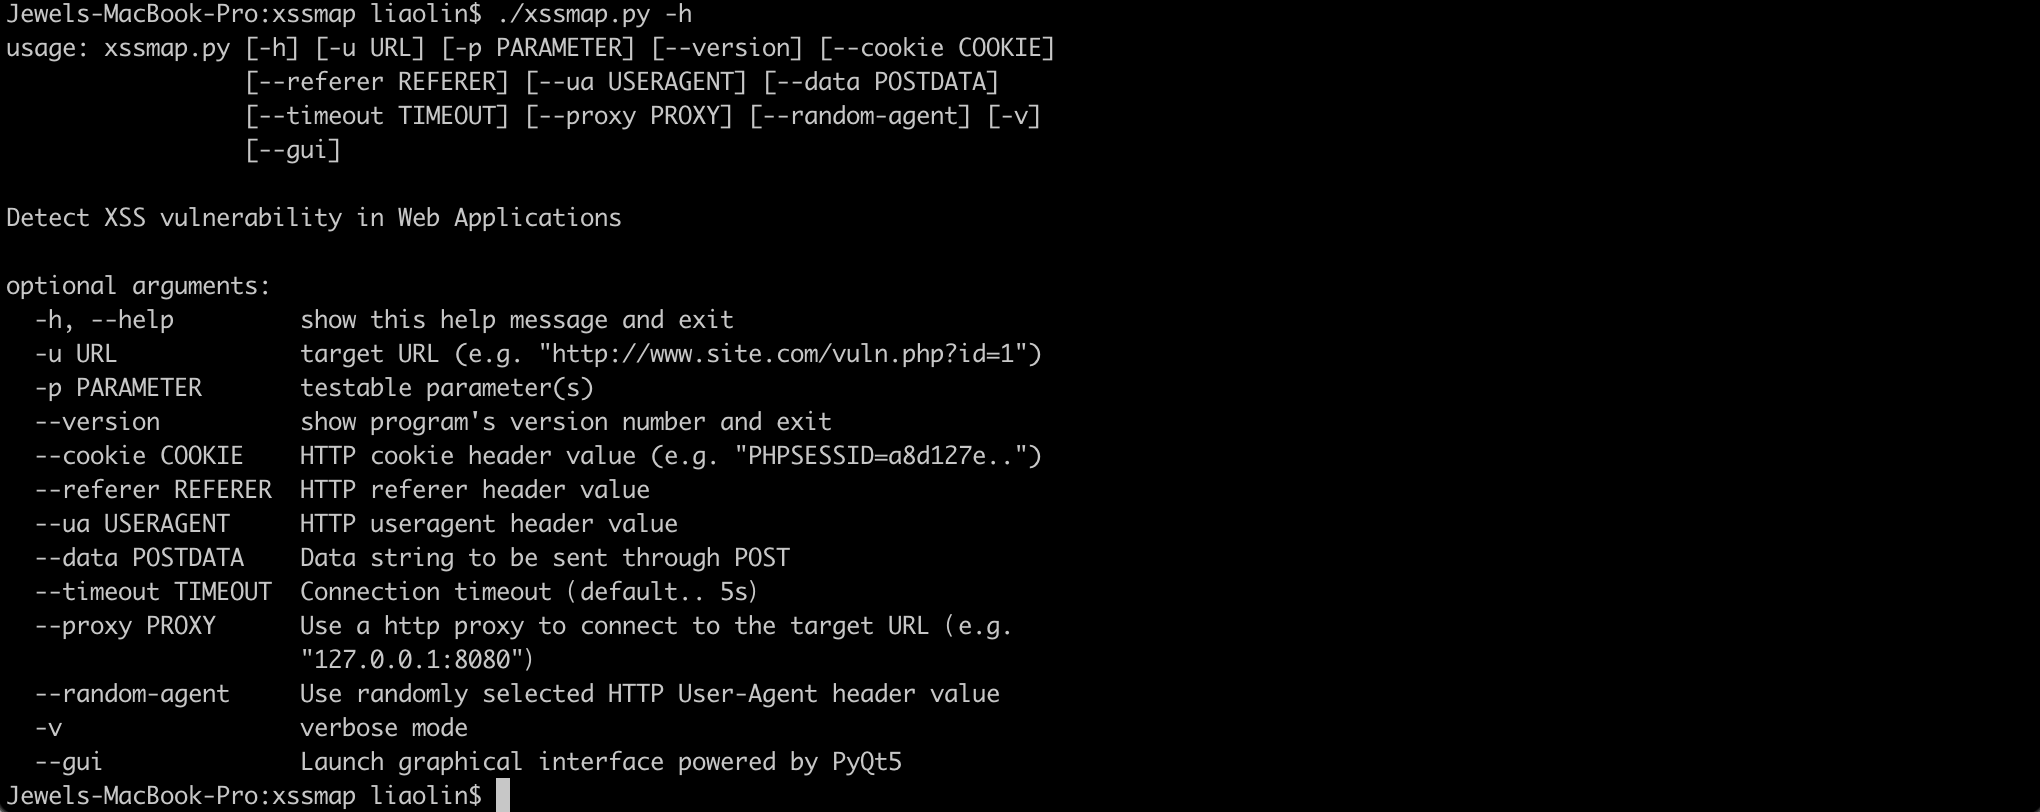
python3.6 xssmap.py -h

image.png

يدعم طرق الطلب POST و GET، ويدعم كشف حقن المعاملات في حقول cookie و referer و useragent على سبيل المثال، اختبر معامل returnUrl في بيانات POST:

python3.6 xssmap.py -u "https://example.com/login.do" --data="returnUrl=utest" -p returnUrl

الميزات

  1. دعم تجاوز ترميز URL
  2. دعم تجاوز ترميز unicode لقيمة سمة علامة HTML
  3. دعم ترميز HTML لتجاوز قيمة سمة علامة HTML
  4. دعم الاستبدال المرن لـ () ' "للتجاوز
  5. تجاوز حالة الأحرف

المساهمة

المساهمات والمشكلات وطلبات الميزات مرحب بها!

لا تتردد في الاطلاع على صفحة المشكلات

شكرًا لـ @dwisiswant0

المشرفون

@Jewel591

قائمة المهام

  • كشف DOM XSS
  • كشف Json XSS

الترخيص

MIT © Jewel591, Kyle

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →