Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
webvulscan — ماسح ثغرات تطبيقات الويب. | Kitploit
أدوات/GitHubGitHub/dermotblair/webvulscan
ماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبأمن الويباختبار الاختراقزاحف الويب
GitHubdermotblair/webvulscan

webvulscan

ماسح ثغرات تطبيقات الويب.

عرض المستودع
1516876منذ 11 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

WebVulScan

ملخص

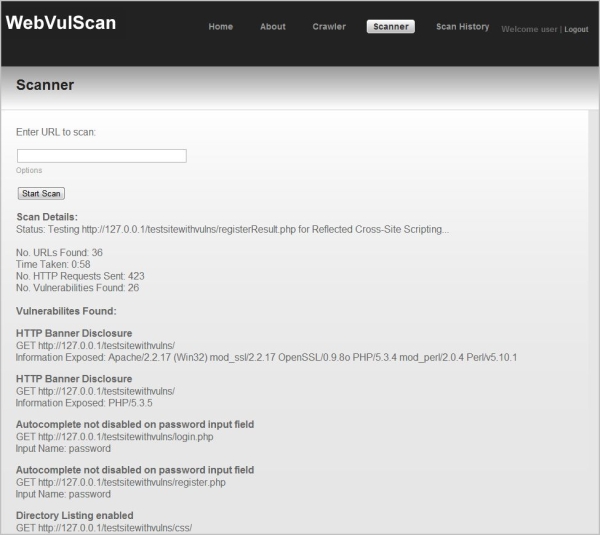
WebVulScan هو ماسح ضوئي لثغرات تطبيقات الويب. وهو تطبيق ويب بحد ذاته مكتوب بلغة PHP ويمكن استخدامه لاختبار تطبيقات الويب عن بُعد أو محليًا بحثًا عن الثغرات الأمنية. أثناء تشغيل المسح، يتم تحديث تفاصيل المسح بشكل ديناميكي للمستخدم. تشمل هذه التفاصيل حالة المسح، عدد عناوين URL الموجودة في تطبيق الويب، عدد الثغرات المكتشفة، وتفاصيل الثغرات التي تم العثور عليها.

بعد اكتمال المسح، يتم إرسال تقرير PDF مفصل إلى المستخدم عبر البريد الإلكتروني. يتضمن التقرير أوصاف الثغرات التي تم العثور عليها، توصيات، وتفاصيل حول مكان وكيفية استغلال كل ثغرة.
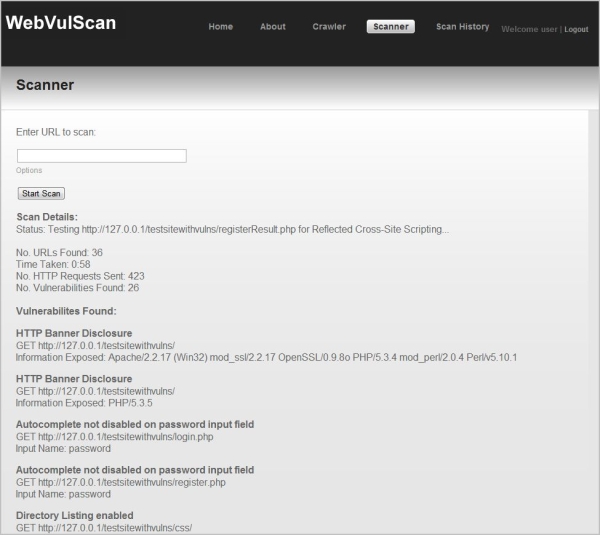
alt tag

الثغرات التي يختبرها WebVulScan هي:

  • البرمجة النصية عبر المواقع المنعكسة (Reflected Cross-Site Scripting)
  • البرمجة النصية عبر المواقع المخزنة (Stored Cross-Site Scripting)
  • حقن SQL القياسي (Standard SQL Injection)
  • كسر المصادقة باستخدام حقن SQL (Broken Authentication using SQL Injection)
  • تمكين الإكمال التلقائي في حقول كلمة المرور (Autocomplete Enabled on Password Fields)
  • مراجع الكائنات غير المباشرة غير الآمنة المحتملة (Potentially Insecure Direct Object References)
  • تمكين عرض قائمة الدليل (Directory Listing Enabled)
  • كشف شعار HTTP (HTTP Banner Disclosure)
  • شهادة SSL غير موثوقة (SSL Certificate not Trusted)
  • عمليات إعادة التوجيه غير المُتحقق منها (Unvalidated Redirects)

الميزات:

  • الزاحف (Crawler): يزحف إلى موقع ويب لتحديد وعرض جميع عناوين URL التابعة للموقع.
  • الماسح (Scanner): يزحف إلى موقع ويب ويفحص جميع عناوين URL المكتشفة بحثًا عن الثغرات.
  • سجل المسح (Scan History): يسمح للمستخدم بعرض أو تنزيل تقارير PDF للمسوح السابقة التي أجراها.
  • التسجيل (Register): يسمح للمستخدم بالتسجيل في تطبيق الويب.
  • تسجيل الدخول (Login): يسمح للمستخدم بتسجيل الدخول إلى تطبيق الويب.
  • الخيارات (Options): يسمح للمستخدم بتحديد الثغرات التي يرغب في اختبارها (جميعها مفعلة افتراضيًا).
  • إنشاء PDF (PDF Generation): يقوم بإنشاء تقرير PDF مفصل ديناميكيًا.
  • تسليم التقرير (Report Delivery): يتم إرسال تقرير PDF إلى المستخدم كمرفق عبر البريد الإلكتروني.

التثبيت

راجع ملف ReadMe بصيغة txt و docx للحصول على تعليمات التثبيت.

المناقشة

نظرًا لأن هذا المشروع تم تصديره من Google Code، فإن المشاكل والحلول التي تم العثور عليها سابقًا متاحة على:

  • https://groups.google.com/forum/#!forum/webvulscan
  • https://code.google.com/p/webvulscan/issues/list

لأي مشاكل أو ملاحظات أخرى، يرجى الاتصال على [email protected]

الترخيص

GNU GPL v3
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








