
 #1
أدوات آلية لاكتشاف عيوب تطبيقات الويب الشائعة (مثل XSS، SQLi).
موصى به من Kitploit

 chainreactors/gogo
محرك فحص Go عالي الأداء للفرق الحمراء: فحص منافذ قابل للتكوين، وبصمات نشطة/سلبية، واستخراج المعلومات، وفحوصات PoC متوافقة مع nuclei مع سير عمل DSL.
 piratesshield/arise-xti
خط أنابيب لإدارة سطح الهجوم الخارجي مدفوع بالذكاء الاصطناعي: 28 وحدة لاستطلاع المعلومات، وتعداد النطاقات الفرعية وDNS، وفحص ثغرات الويب وواجهات API…

 kavin-jain/verified-pentest
منصة اختبار اختراق ذاتية الخدمة تفحص فقط النطاقات التي تم إثبات ملكيتها، وتعيد التحقق من ذلك الإثبات وقت الفحص. فحوصات OWASP وTLS وDNS والمنافذ +…
 masriyan/cve-2026-85097
مجموعة أدوات للكشف والتحقق والاستجابة للحوادث الخاصة بـ CVE-2026-85097: تقييم Bricksforge عن بُعد، والبحث عن مؤشرات الاختراق في السجلات، وتدقيق…
 opiniondealer/crawlbox
سكربت Python يقوم بالتخمين الشامل (brute-force) على أدلة الويب ومسارات المسؤول باستخدام قوائم كلمات مدمجة أو مخصصة، مع تأخيرات قابلة للضبط بين…
 arachni/arachni
إطار عمل فحص أمان تطبيقات الويب
 yahoo/gryffin
Gryffin هي منصة فحص أمن الويب واسعة النطاق.
 hahwul/xspear
🔱 أداة قوية لفحص XSS وتحليل المعاملات و gem
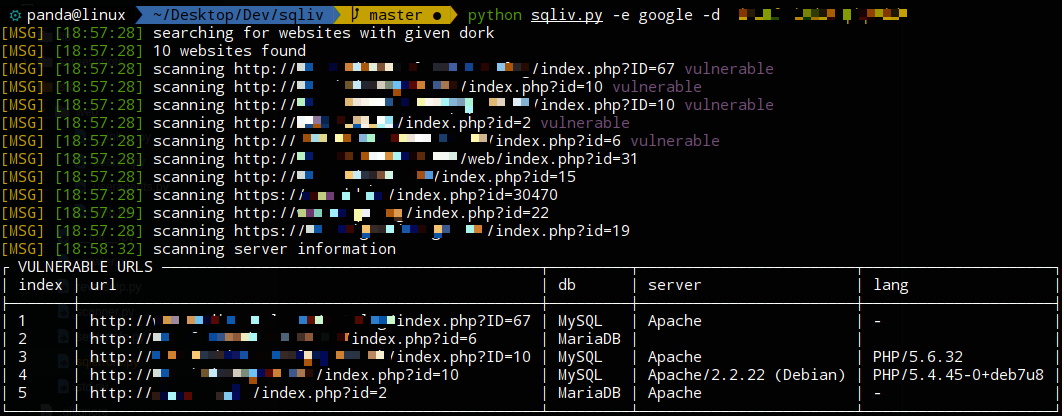 the-robot/sqliv
ماسح ضخم لثغرات حقن SQL
 fit2cloud/riskscanner
RiskScanner هي منصة مفتوحة المصدر لفحص الامتثال الأمني عبر السحابات المتعددة، تعتمد على محركي Cloud Custodian وNuclei لتنفيذ فحص الامتثال الأمني وفحص…
 abacus-group-rto/legion
ليجين (Legion) هي أداة مفتوحة المصدر، سهلة الاستخدام، فائقة القابلية للتوسع وشبه آلية لاختبار الاختراق الشبكي، تساعد في اكتشاف واستطلاع واستغلال نظم…
 whitewidowscanner/whitewidow
ماسح ثغرات SQL
 dwisiswant0/findom-xss
ماسح ضوئي سريع للثغرات الأمنية من نوع XSS القائم على DOM مع البساطة.
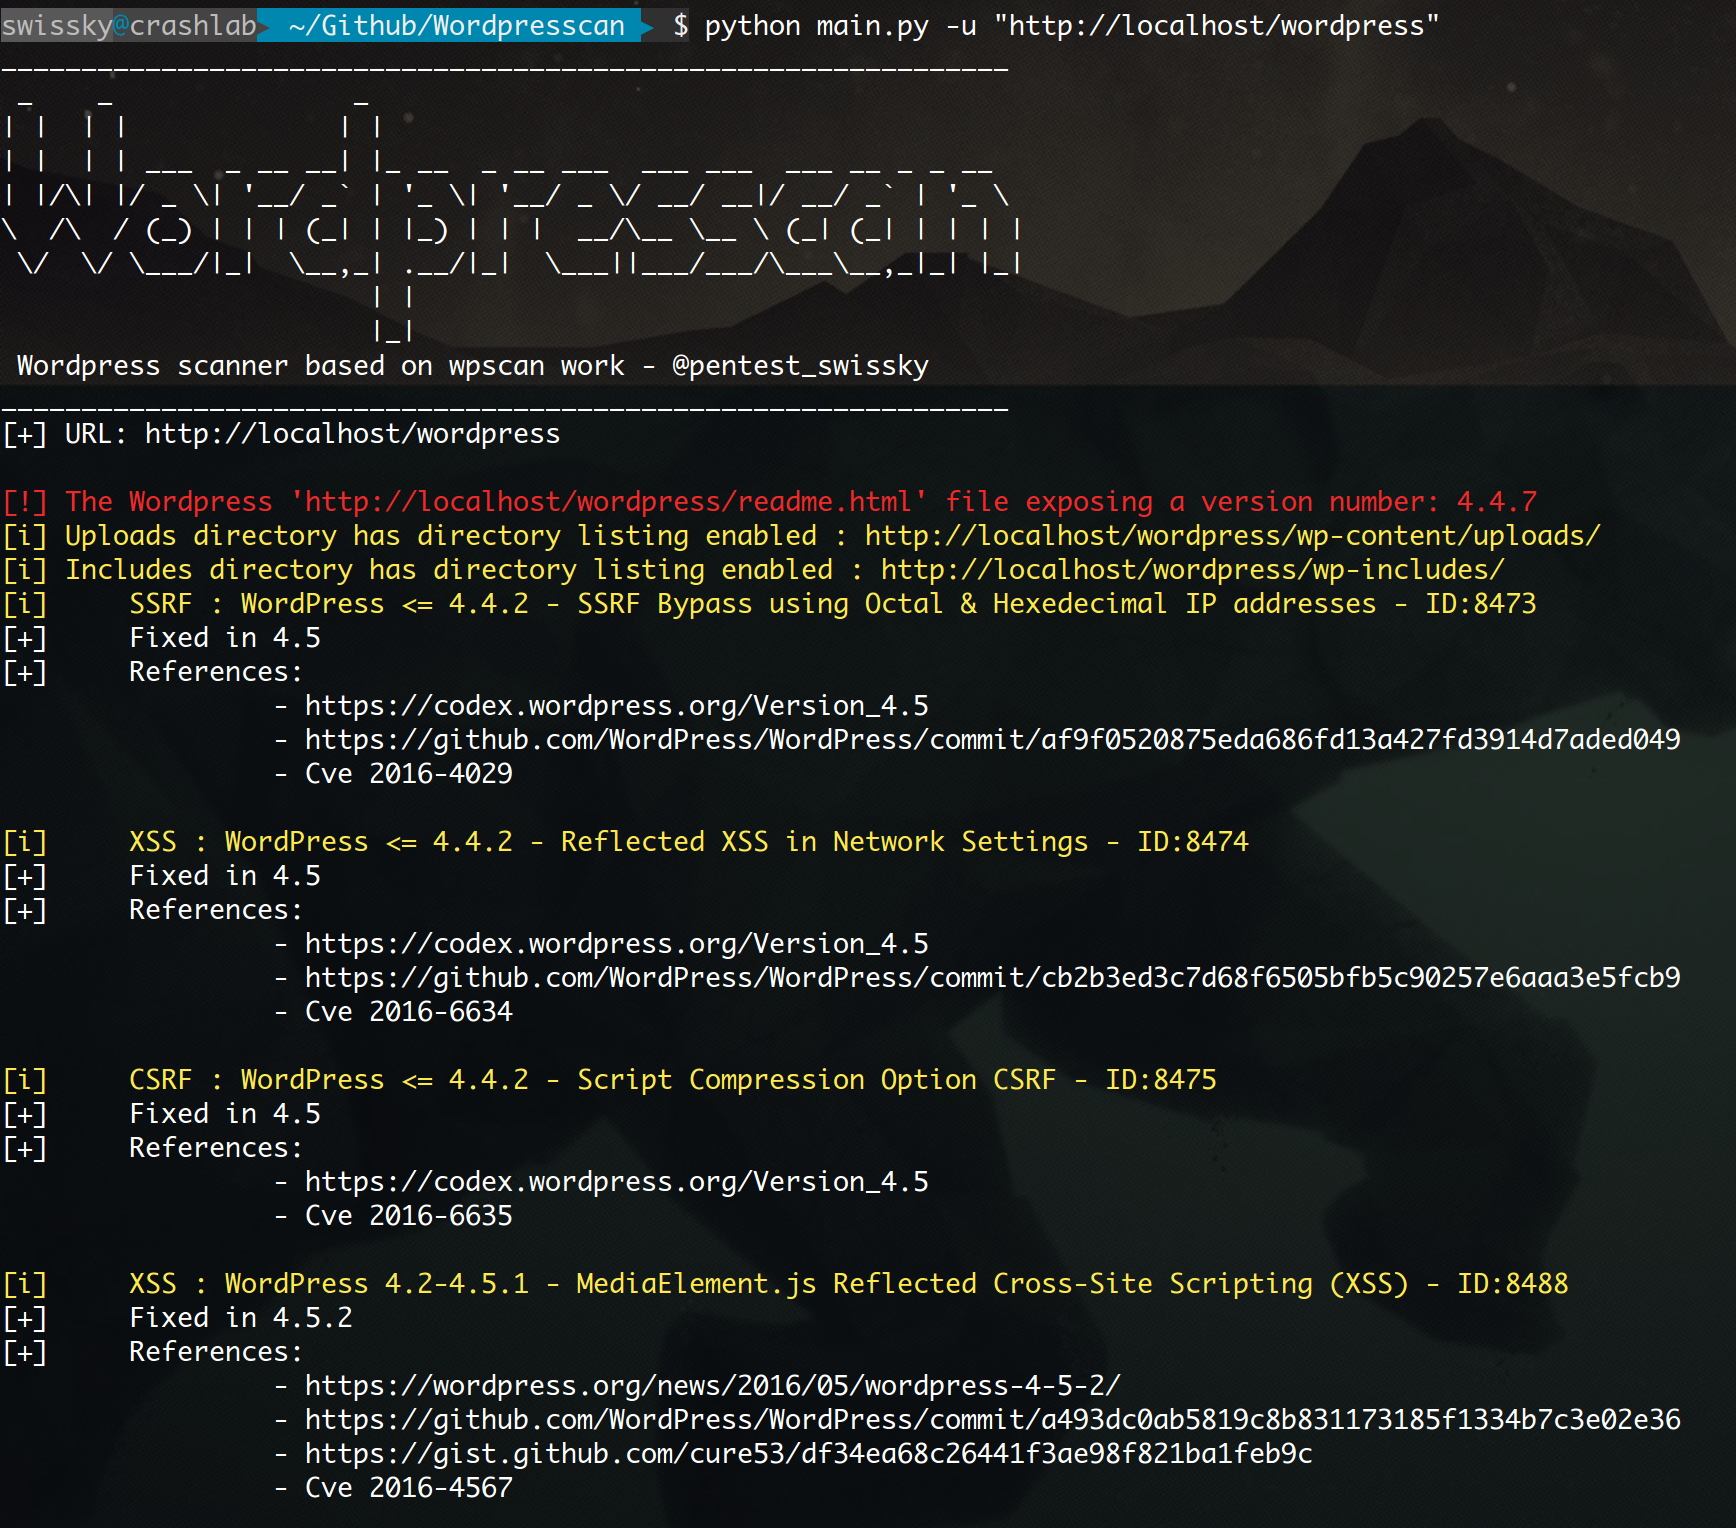 swisskyrepo/wordpresscan
WPScan أعيدت كتابته بلغة Python + بعض أفكار WPSeku
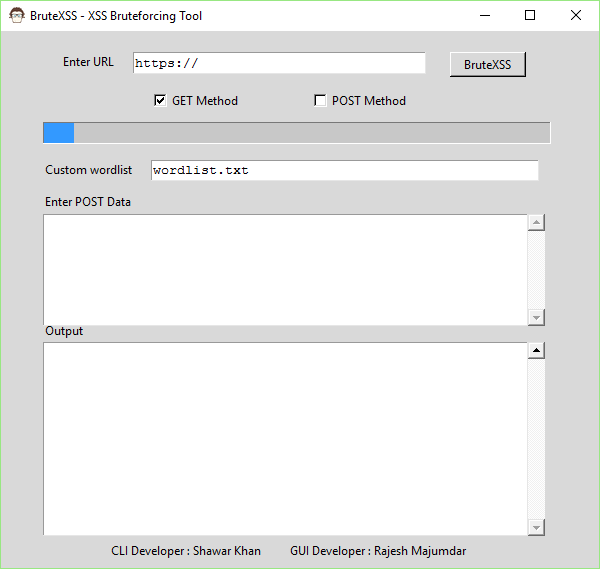 rajeshmajumdar/brutexss
BruteXSS هي أداة مكتوبة بلغة Python ببساطة للعثور على ثغرات XSS في تطبيقات الويب. تم تطوير هذه الأداة في الأصل بواسطة Shawar Khan في CLI. لقد قمت فقط…
 arpsyndicate/kenzer
تعداد ومسح تلقائي لأصول الويب [مهمل]
 rastating/joomlavs
ماسح ضوئي لثغرات جوملا، يعمل بالصندوق الأسود ومدعوم بلغة روبي
 arachni/arachni-ui-web
واجهة مستخدم الويب الخاصة بـ Arachni.








