
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/opiniondealer/crawlbox
الاستطلاعماسحات الثغرات الأمنية للويبالبرمجة النصية والأتمتةجمع المعلوماتأمن الويباختبار الاختراقزاحف الويبArchived
GitHubopiniondealer/crawlbox

CrawlBox

سكربت Python يقوم بالتخمين الشامل (brute-force) على أدلة الويب ومسارات المسؤول باستخدام قوائم كلمات مدمجة أو مخصصة، مع تأخيرات قابلة للضبط بين الطلبات لاكتشاف الأدلة أثناء اختبارات الاختراق.

عرض المستودع
1644224منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CrawlBox |

Awesome GitHub forks GitHub stars HitCount GitHub license TypeScript
Open Source Love bitHound PyPI - Python Version Build Status

طريقة سهلة لعمل brute-force على أدلة الويب.


أنظمة التشغيل التي تم اختبارها

  • MacOSX
  • Kali Linux
  • Ubuntu 16.04

الاستخدام

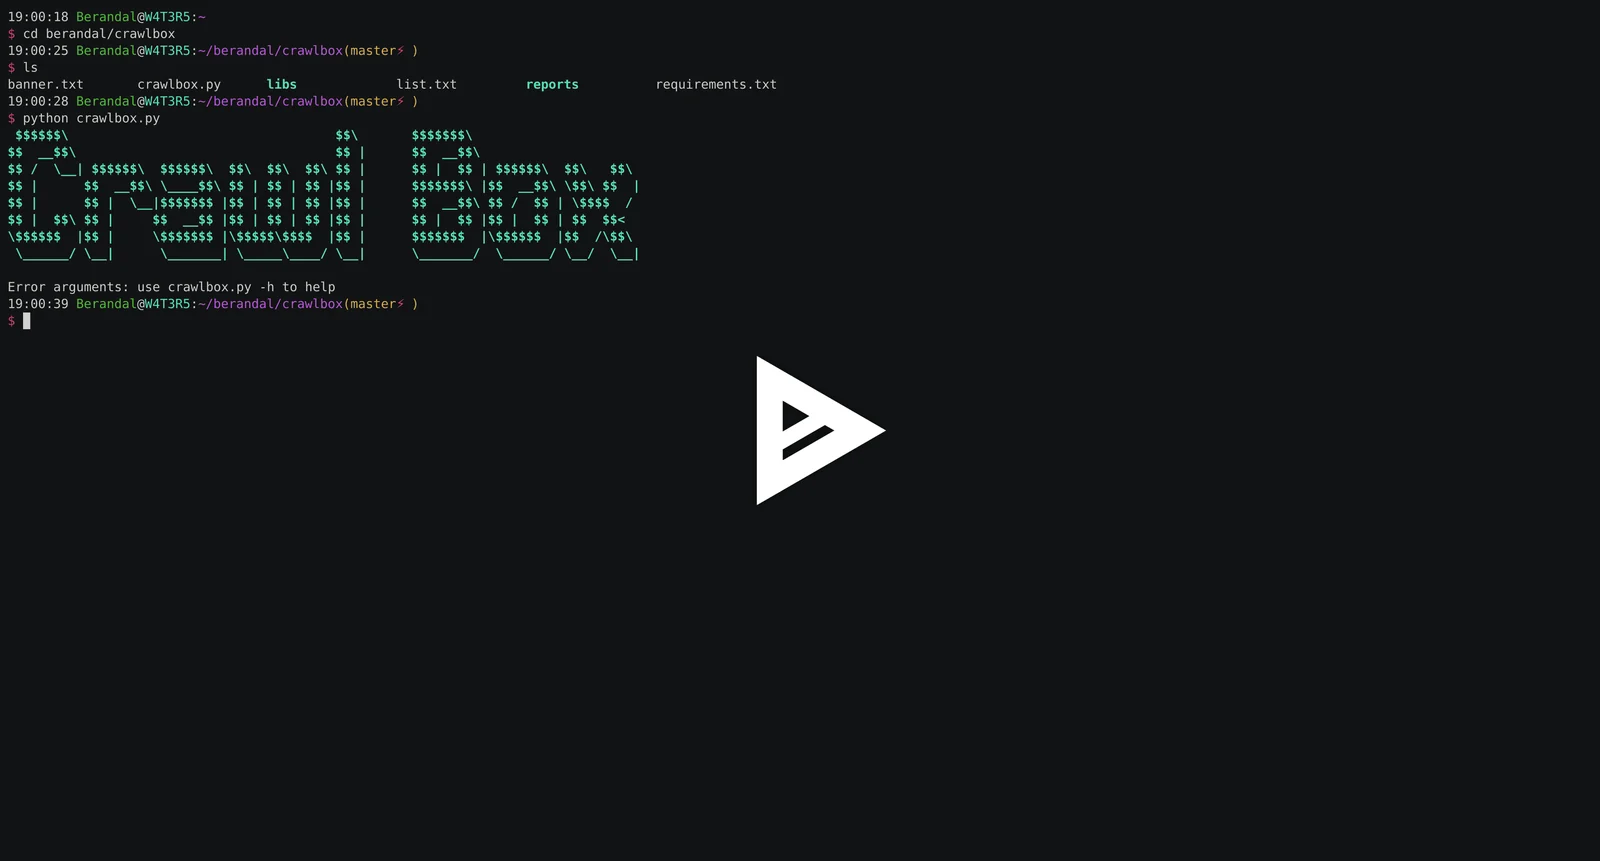
python crawlbox.py [-h] [-v] [-w WORDLIST] url

الوسائط الموضعية:

url            عنوان URL المستهدف المحدد، مثل domain.com

الوسائط الاختيارية:

  -h, --help     عرض رسالة المساعدة هذه والخروج
  -v, --version  عرض رقم إصدار البرنامج والخروج
  -w WORDLIST    مسار محدد لملف قائمة الكلمات
  -d DELAY       إضافة تأخير بين الطلبات

مثال

فحص موقع ويب باستخدام قائمة الكلمات الداخلية

python crawlbox.py www.domain.com

فحص موقع ويب باستخدام قائمة كلمات خارجية

python crawlbox.py www.domain.com -w wordlist.txt

التثبيت

(بصلاحيات الجذر)

  git clone https://github.com/abaykan/crawlbox.git
  cd crawlbox/
  pip install -r requirements.txt
  python crawlbox.py -h

ملاحظة: تم اختباره باستخدام python 2.7.6

مراجعات إعلامية

  • Seucurity Training Share : https://securityonline.info/crawlbox-brute-force-web-directory/
  • PentestTools : https://pentesttoolz.com/2018/03/02/crawlbox-easy-way-to-brute-force-web-directory/
  • Hacking Reviews : https://www.hacking.reviews/2018/03/crawlbox-easy-way-to-brute-force-web.html
  • KitPloit : https://www.kitploit.com/2018/03/crawlbox-easy-way-to-brute-force-web.html
  • Haxf4rall : http://haxf4rall.com/2018/03/08/crawlbox-easy-way-to-brute-force-web-directory/
  • The Hack Today : https://thehacktoday.com/crawlbox-easy-way-brute-force-web-directory/
  • SAPSI Security Service http://sapsi.org/crawlbox-easy-way-to-brute-force-web-directory/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →