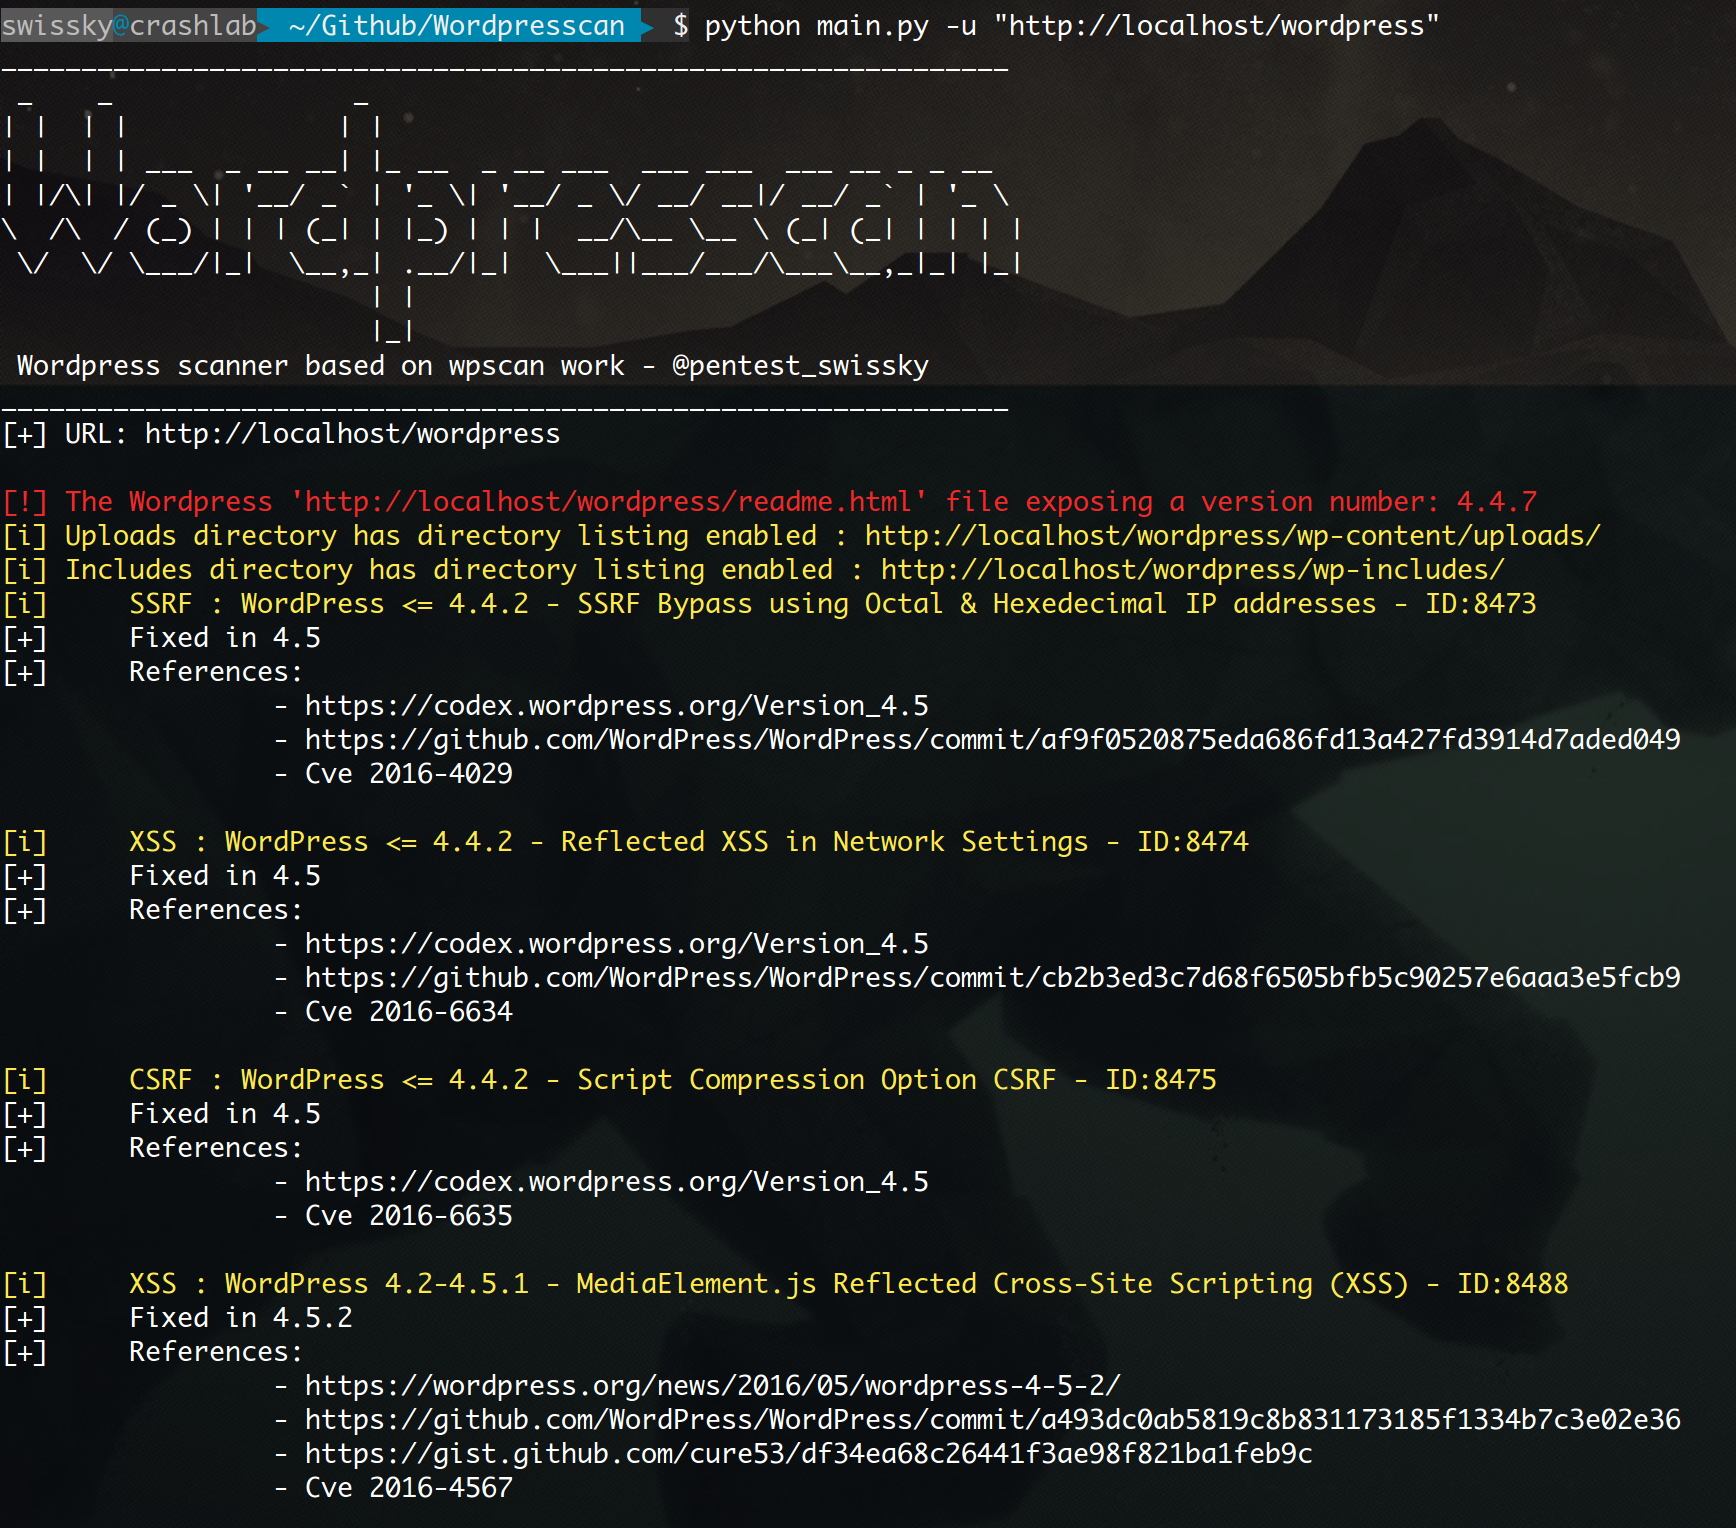
 swisskyrepo/wordpresscan
WPScan أعيدت كتابته بلغة Python + بعض أفكار WPSeku

ماسح ووردبريس بسيط مكتوب بلغة بايثون بناءً على عمل WPScan (إصدار روبي)، بعض الميزات مستوحاة من WPSeku.
مؤلفو هذا المستودع غير مسؤولين عن سوء الاستخدام أو عن أي ضرر قد تسببه!
أنت توافق على أنك تستخدم هذا البرنامج على مسؤوليتك الخاصة.
التثبيت
git clone https://github.com/swisskyrepo/Wordpresscan.git
cd Wordpresscan
البيئة الافتراضية
virtualenv .venv -p /usr/bin/python2.7
source .venv/bin/activate
pip install -r requirements.txt
python wordpresscan.py -u "http://localhost/wordpress" --update --random-agent

-u : رابط ووردبريس
--update : تحديث قاعدة بيانات wpscan
--aggressive : تشغيل إصدار عدائي لفحص الإضافات/القوالب
--random-agent : استخدام وكيل مستخدم عشوائي لهذه الجلسة
python wordpresscan.py -u "http://127.0.0.1/wordpress/" --brute --usernames "admin,guest" --passwords-list fuzz/wordlist.lst
python wordpresscan.py -u "http://127.0.0.1/wordpress/" --brute --users-list fuzz/wordlist.lst --passwords-list fuzz/wordlist.lst
python wordpresscan.py -u "http://127.0.0.1/wordpress/" --brute --passwords-list fuzz/wordlist.lst
╭─ 👻 swissky@crashlab: ~/Github/Wordpresscan  ‹master*›
╰─$ python main.py -u "http://127.0.0.1/wordpress/" --brute --users-list fuzz/wordlist.lst --passwords-list fuzz/wordlist.lst --nocheck
_______________________________________________________________
 _    _               _
| |  | |             | |
| |  | | ___  _ __ __| |_ __  _ __ ___  ___ ___  ___ __ _ _ __
| |/\| |/ _ \| '__/ _` | '_ \| '__/ _ \/ __/ __|/ __/ _` | '_ \
\  /\  / (_) | | | (_| | |_) | | |  __/\__ \__ \ (_| (_| | | | |
 \/  \/ \___/|_|  \__,_| .__/|_|  \___||___/___/\___\__,_|_| |_|
                       | |
                       |_|
 WordPress scanner based on wpscan work - @pentest_swissky
_______________________________________________________________
[+] URL: http://127.0.0.1/wordpress/

[!] The Wordpress 'http://127.0.0.1/wordpress/readme.html' file exposing a version number: 4.4.7
[i] Uploads directory has directory listing enabled : http://127.0.0.1/wordpress/wp-content/uploads/
[i] Includes directory has directory listing enabled : http://127.0.0.1/wordpress/wp-includes/

[i] Bruteforcing all users
[+] User found admin
[+] Starting passwords bruteforce for admin
Bruteforcing - ▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓▓░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░░
python wordpresscan.py -u "http://127.0.0.1/wordpress/" --fuzz

[i] Enumerating components from aggressive fuzzing ...
[i] File: http://127.0.0.1/wordpress/license.txt - found
[i] File: http://127.0.0.1/wordpress/readme.html - found
[i] File: http://127.0.0.1/wordpress/wp-admin/admin-footer.php - found
[i] File: http://127.0.0.1/wordpress/wp-admin/css/ - found
[i] File: http://127.0.0.1/wordpress/wp-admin/admin-ajax.php - found
[i] File: http://127.0.0.1/wordpress/wp-activate.php - found
--fuzz :  Will fuzz the website in order to detect as much file, themes and plugins as possible
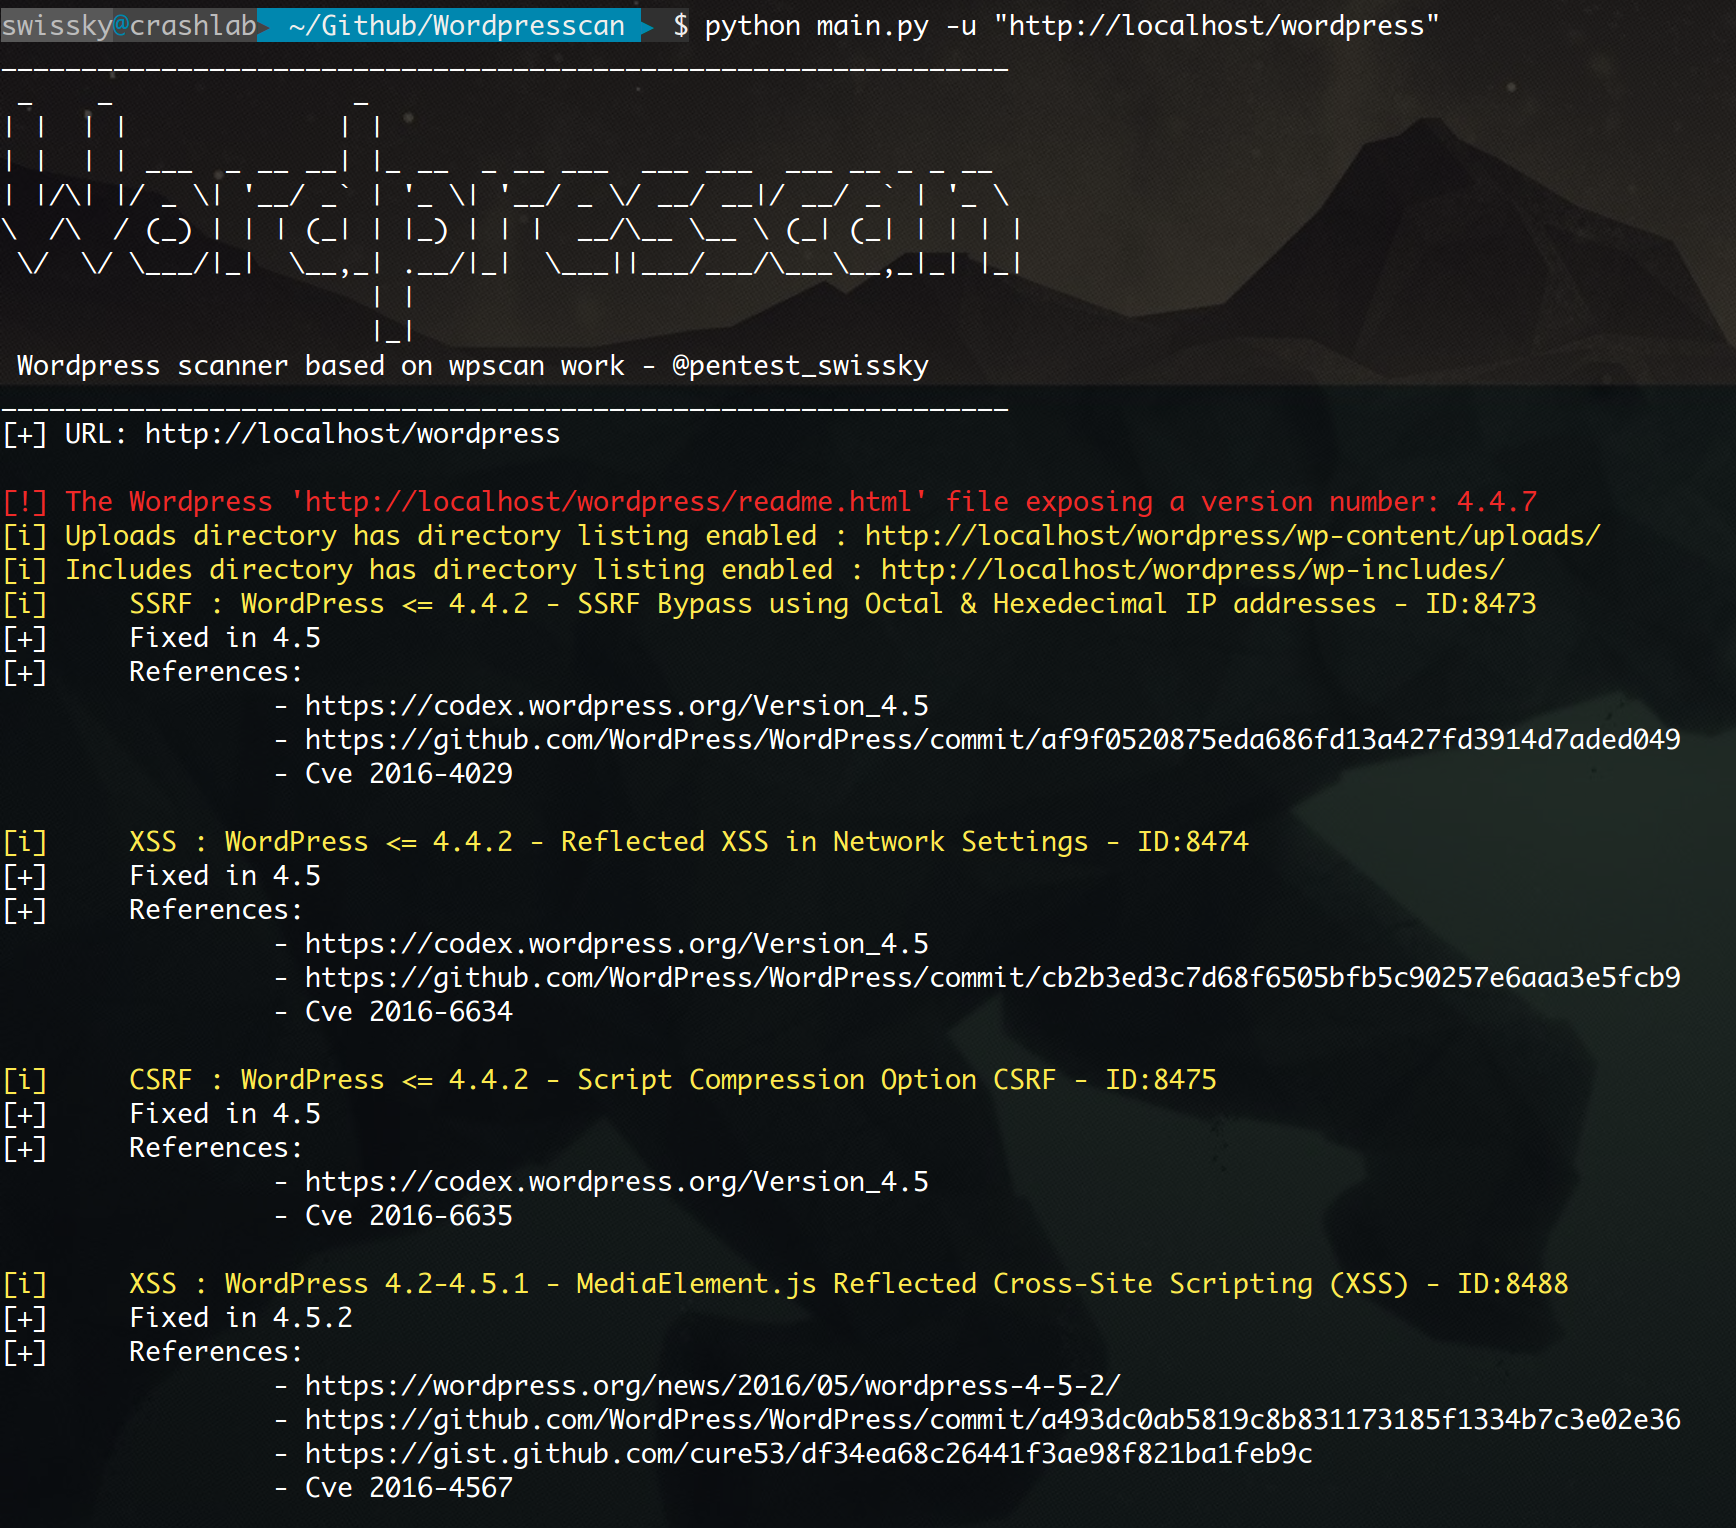
docker-compose -f wordpress_compose.yml up -d
لتفعيل واجهة wp-json برمجية، تحتاج إلى تغيير "الرابط الثابت" إلى أي شيء غير "بسيط" في الإعدادات.






