

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
riskscanner — RiskScanner هي منصة مفتوحة المصدر لفحص الامتثال الأمني عبر السحابات المتعددة، تعتمد على محركي Cloud Custodian وNuclei لتنفيذ فحص الامتثال الأمني وفحص الثغرات للموارد السحابية العامة (الخاصة) الرئيسية. | Kitploit
أدوات/GitHubGitHub/fit2cloud/riskscanner
أمن البنية التحتية السحابيةماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق التكوينأمن السحابةسوء التكوينArchived
GitHubfit2cloud/riskscanner

riskscanner

RiskScanner هي منصة مفتوحة المصدر لفحص الامتثال الأمني عبر السحابات المتعددة، تعتمد على محركي Cloud Custodian وNuclei لتنفيذ فحص الامتثال الأمني وفحص الثغرات للموارد السحابية العامة (الخاصة) الرئيسية.

عرض المستودع
1.2k18546منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

تحذير

تم إيقاف هذا المشروع، تم نقله إلى CloudExplorer Lite وحدة الامتثال الأمني.


RiskScanner - منصة مسح الامتثال الأمني المفتوحة المصدر للسحابة المتعددة

A الترخيص: GPL v2


RiskScanner هي منصة مسح امتثال أمني مفتوحة المصدر للسحابة المتعددة، تعتمد على محركات Cloud Custodian و Prowler و Nuclei، لتنفيذ مسح الامتثال الأمني ومسح الثغرات للموارد السحابية العامة/الخاصة الرئيسية.

المزايا الوظيفية

  • الفحص المسبق للامتثال للمعيار الصيني للأمان (等保 2.0): يتوافق مع معيار 等保 2.0، ويغطي فحوصات مثل تدقيق الأمان ومراقبة الوصول ومنع الاختراق وهيكل الشبكة ومركز الإدارة؛
  • فحص الامتثال لـ CIS: يتوافق مع معيار CIS، ويفحص ويراقب في الوقت الفعلي ما إذا كانت الموارد على السحابة تتوافق مع متطلبات CIS؛
  • مسح الثغرات: بناءً على قاعدة قواعد الثغرات، يقوم بفحص نقاط الضعف الأمنية لأجهزة الشبكة وخدمات التطبيق المحددة عن طريق المسح؛
  • توصيات أفضل الممارسات: وضع خط أساس لإدارة الامتثال، وتقديم توصيات أفضل الممارسات لمستخدمي المؤسسات، وتحسين مستوى الامتثال باستمرار.

يتبع RiskScanner بروتوكول المصدر المفتوح GPL v2، ويتم تطويره باستخدام SpringBoot/Vue، بواجهة جميلة وتجربة مستخدم جيدة. السحابات العامة التي يدعمها RiskScanner تشمل Alibaba Cloud و Tencent Cloud و Huawei Cloud و Amazon Web Services و Microsoft Azure و Google Cloud، والسحابات الخاصة تشمل OpenStack و VMware vSphere.

المزايا التقنية

  • قواعد مسح بسيطة ومرنة للمنصات السحابية: قواعد المسح بتنسيق YAML بسيط، سهلة الفهم وتسمح للمستخدمين بتخصيص القواعد؛
  • دعم سحابات متعددة (عامة/خاصة): السحابات العامة المدعومة تشمل Alibaba Cloud و Tencent Cloud و Huawei Cloud و Amazon Web Services و Microsoft Azure و Google Cloud، والسحابات الخاصة تشمل OpenStack و VMware vSphere؛
  • دعم أنواع موارد متعددة: أنواع الموارد المدعومة تشمل الخوادم السحابية والأقراص السحابية وقواعد البيانات السحابية وموازنات التحميل والتخزين الكائني والشبكات الخاصة ومجموعات الأمان وغيرها؛
  • قاعدة قواعد ثغرات شاملة وواسعة: تغطي ثغرات الويب من OWASP TOP 10، مثل SQL Injection و XSS و CSRF وكلمات المرور الضعيفة وغيرها.
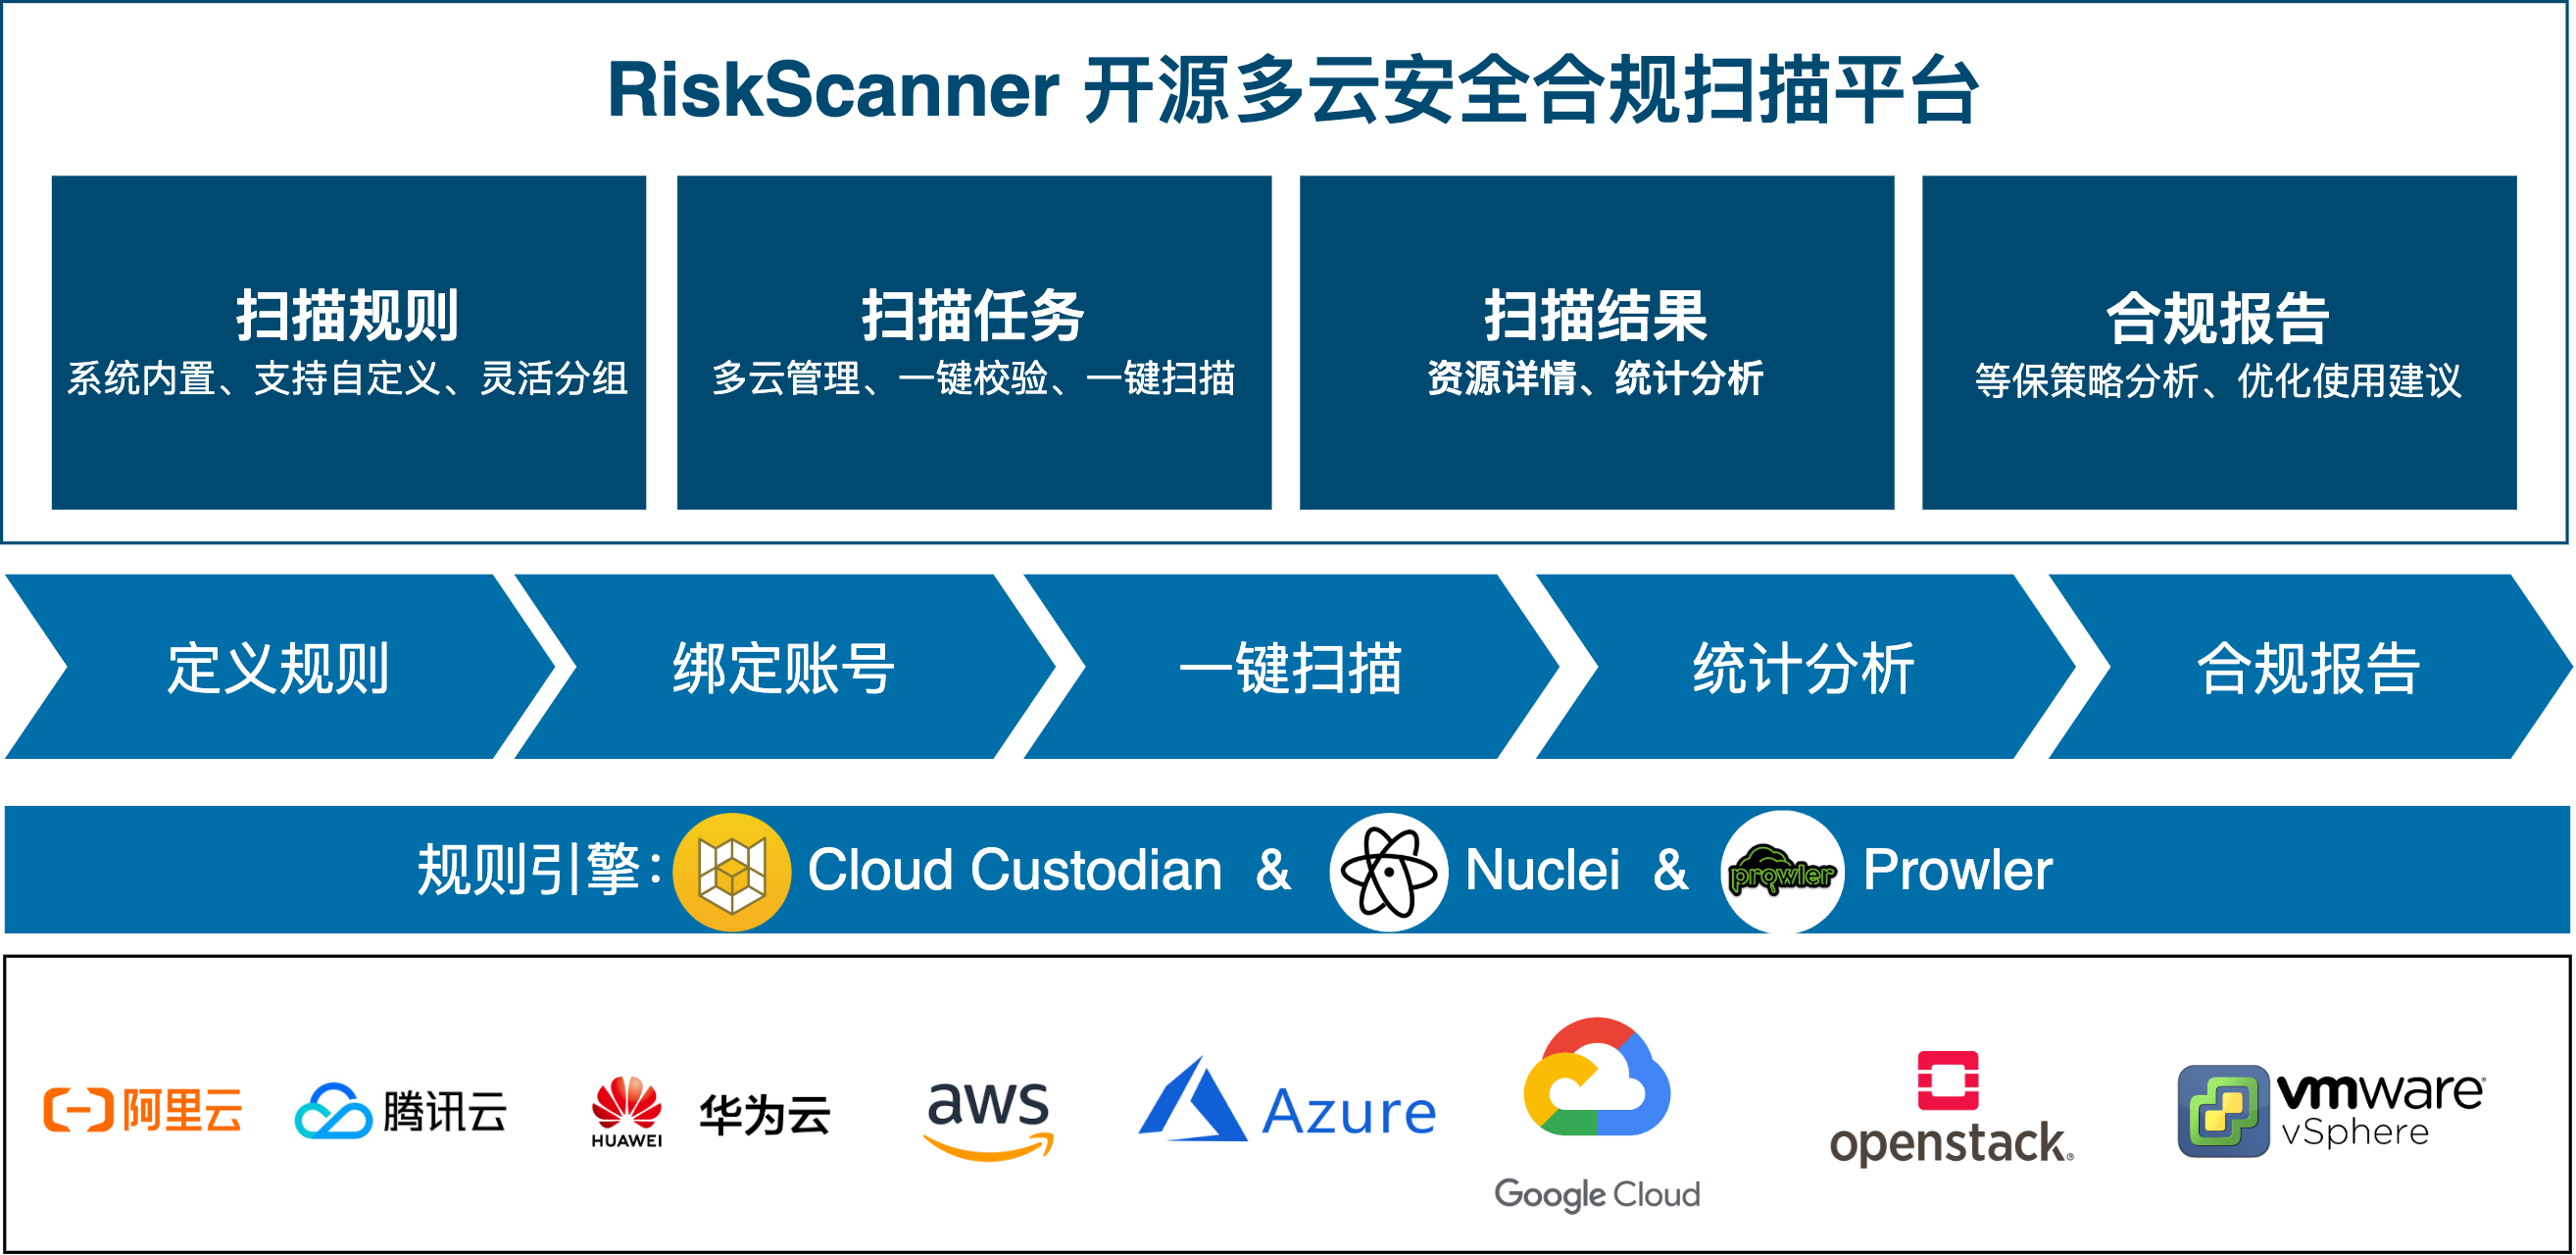
الهيكل الوظيفي

عرض واجهة المستخدم

عرض واجهة المستخدم

المكدس التقني

  • الواجهة الأمامية: Vue.js
  • الواجهة الخلفية: Spring Boot
  • محرك مسح المنصات السحابية: Cloud Custodian
  • محرك مسح AWS: Prowler
  • محرك مسح الثغرات: Nuclei
  • قاعدة البيانات: MySQL

الترخيص وحقوق النشر

حقوق النشر (c) 2014-2023 FIT2CLOUD، جميع الحقوق محفوظة.

مرخص بموجب الإصدار 2 من رخصة GNU العامة (GPLv2) ("الرخصة")؛ لا يجوز لك استخدام هذا الملف إلا وفقًا للرخصة. يمكنك الحصول على نسخة من الرخصة على

https://www.gnu.org/licenses/gpl-2.0.html

ما لم ينص القانون المعمول به أو يتم الاتفاق عليه كتابيًا، يتم توزيع البرنامج المرخص بموجب هذه الرخصة "كما هو"، دون أي ضمانات أو شروط من أي نوع، سواء كانت صريحة أو ضمنية. راجع الرخصة للنصوص المحددة التي تحكم الأذونات والقيود.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




