
 #1
أدوات آلية لاكتشاف عيوب تطبيقات الويب الشائعة (مثل XSS، SQLi).
موصى به من Kitploit

 sh1yo/request_smuggler
ماسح ثغرات تهريب طلبات HTTP
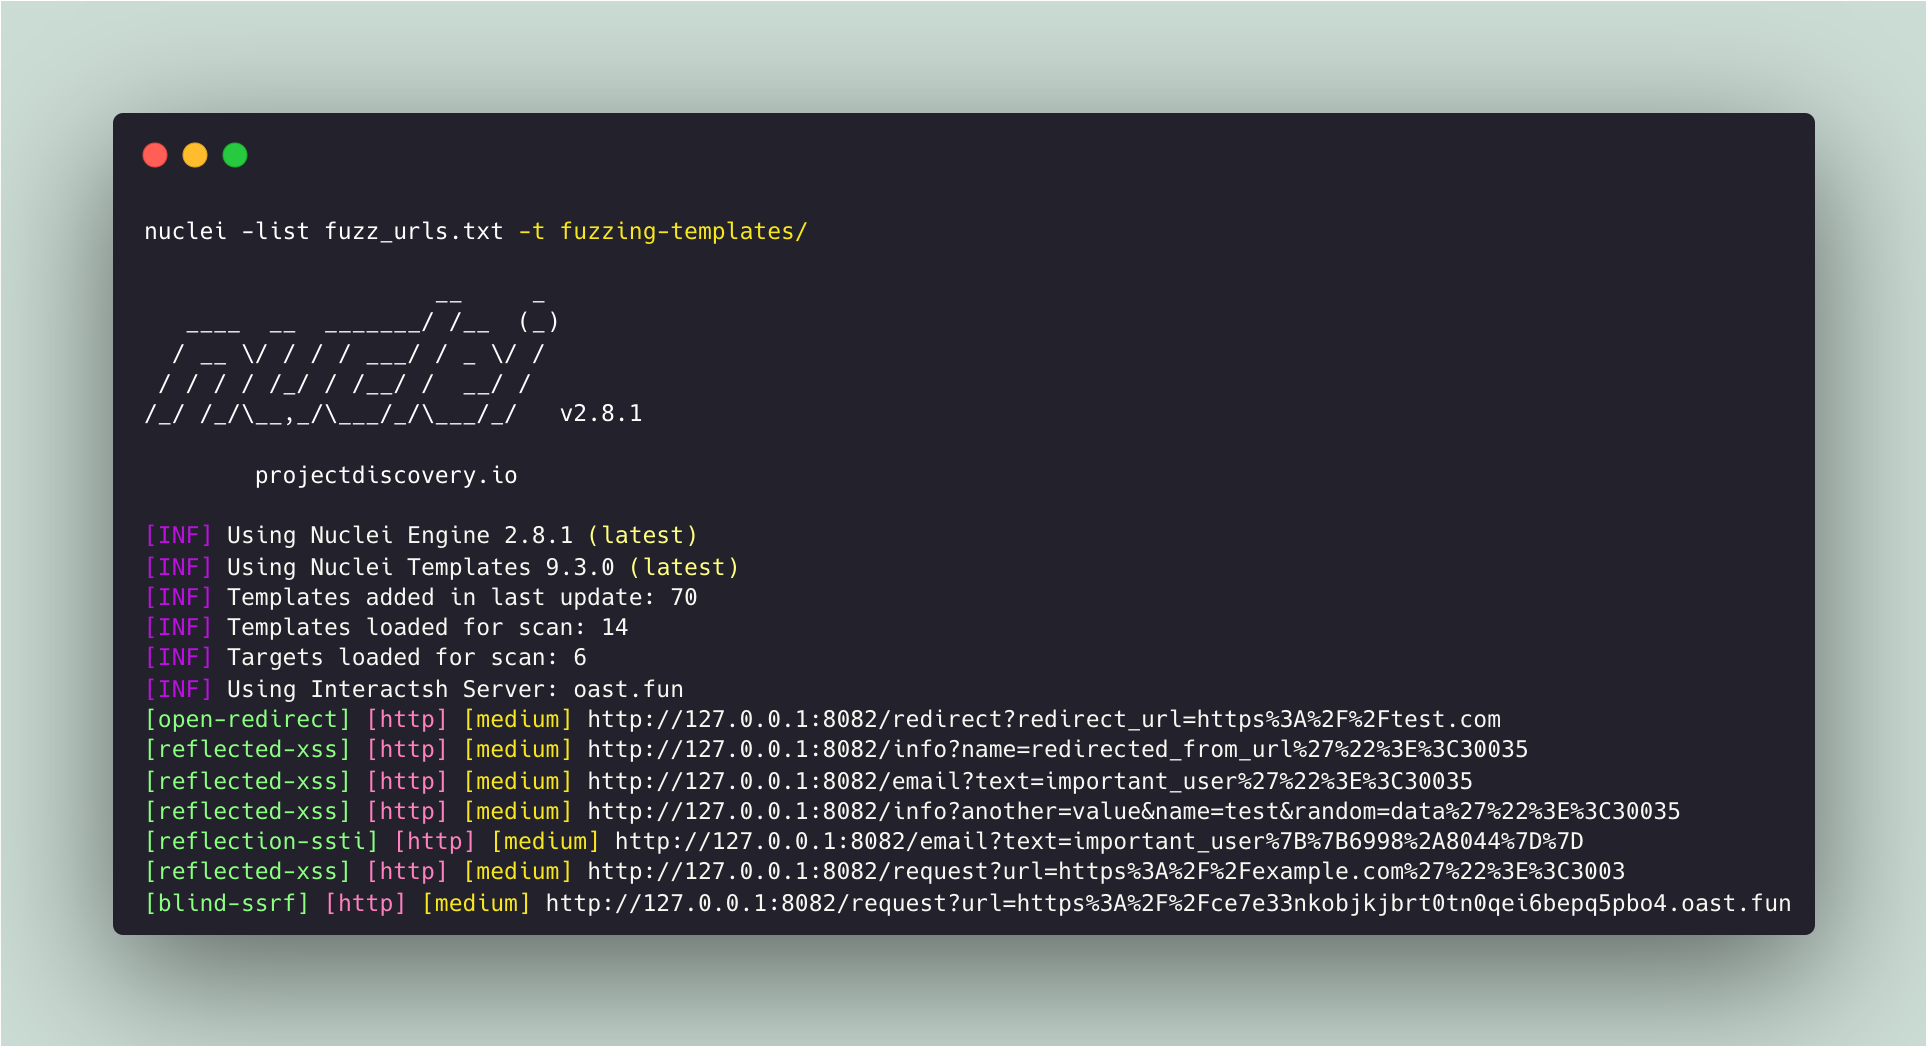 projectdiscovery/fuzzing-templates
قائمة مُنتقاة من المجتمع لقوالب nuclei للعثور على الثغرات الأمنية "غير المعروفة".
 paulsec/spipscan
ماسح SPIP (CMS) لأغراض اختبار الاختراق مكتوب بلغة Python
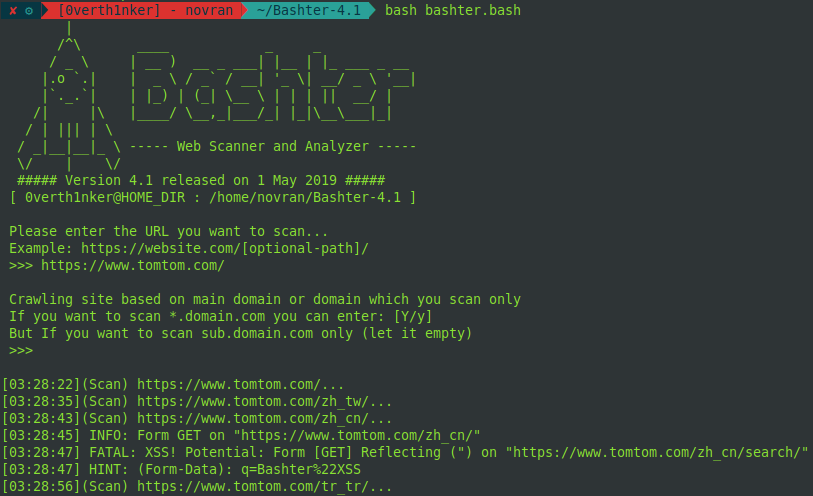 zerobyte-id/bashter
ماسح الثغرات الأمنية للويب باستخدام سكربت شل
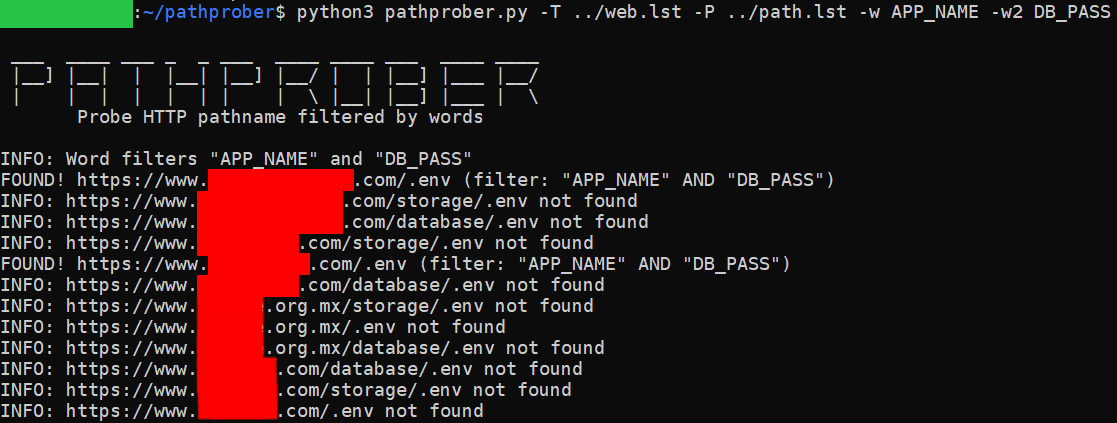 xchopath/pathprober
استكشف واكتشف مسارات HTTP باستخدام منهجية القوة العمياء (brute-force) مع التصفية بكلمة محددة أو كلمتين في آن واحد.
 shopify/ssllabs.rb
عميل Ruby لـ Qualys SSL Labs API يتيح التقييم الآلي لخوادم SSL/TLS، وكشف الثغرات الأمنية (مثل BEAST)، واسترجاع درجات الأمان لخوادم الويب.
 00xc/h2buster
ماسح عناوين أدلة ويب عنيف متعدد الخيوط ومتكرر عبر HTTP/2.
 purpleteam-labs/purpleteam-app-scanner
مكوّن فحص التطبيقات في purpleteam








