
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
thief_raccoon — أداة محاكاة تصيد تعليمية تحاكي شاشات تسجيل دخول أنظمة التشغيل لالتقاط بيانات الاعتماد لتدريب الوعي بالأمن السيبراني. تدعم ويندوز وأوبونتو وماك أو إس مع قوالب قابلة للتخصيص وإتاحة عبر ngrok. | Kitploit
أدوات/GitHubGitHub/davenisc/thief_raccoon
أدوات التصيدالتصيد الاحتياليأمن الويبالهندسة الاجتماعيةالتعلم والتعليم
GitHubdavenisc/thief_raccoon

thief_raccoon

أداة محاكاة تصيد تعليمية تحاكي شاشات تسجيل دخول أنظمة التشغيل لالتقاط بيانات الاعتماد لتدريب الوعي بالأمن السيبراني. تدعم ويندوز وأوبونتو وماك أو إس مع قوالب قابلة للتخصيص وإتاحة عبر ngrok.

عرض المستودع
1843145منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

ثعلب الراكون - أداة اختراق تسجيل الدخول

ثعلب الراكون هي أداة مصممة للأغراض التعليمية لتوضيح كيفية تنفيذ هجمات التصيد على أنظمة التشغيل المختلفة. تهدف هذه الأداة إلى رفع الوعي حول تهديدات الأمن السيبراني ومساعدة المستخدمين على فهم أهمية الإجراءات الأمنية مثل المصادقة الثنائية (2FA) وإدارة كلمات المرور.
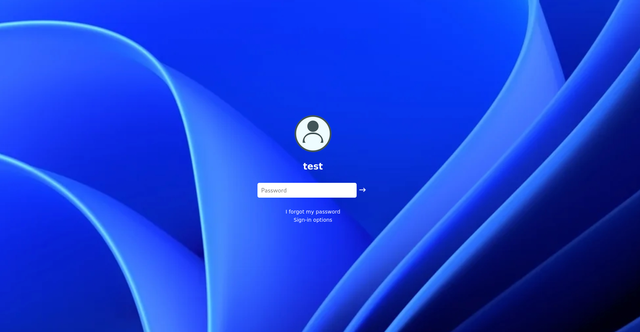
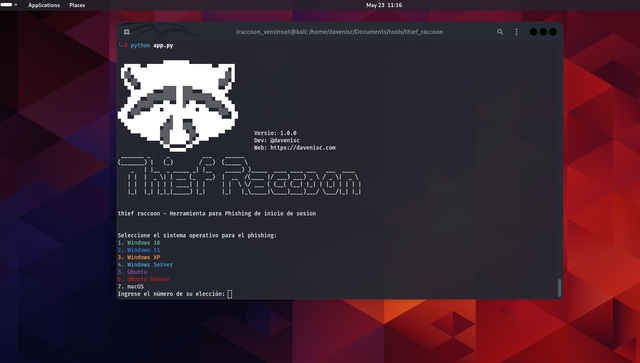
Captura-de-pantalla-2024-05-23-111620

الميزات

  • محاكاة التصيد لأنظمة Windows 10 و Windows 11 و Windows XP و Windows Server و Ubuntu و Ubuntu Server و macOS.
  • التقاط بيانات اعتماد المستخدم للعروض التوضيحية التعليمية.
  • شاشات تسجيل دخول قابلة للتخصيص تحاكي أنظمة التشغيل الحقيقية.
  • وضع ملء الشاشة لتعزيز محاكاة التصيد.

التثبيت

المتطلبات الأساسية

  • Python 3.x
  • pip (أداة تثبيت حزم Python)
  • ngrok (لكشف الخادم المحلي على الإنترنت)

التحميل والتثبيت

  1. استنساخ المستودع:

    git clone https://github.com/davenisc/thief_raccoon.git
    cd thief_raccoon
    
    
  2. تثبيت python venv

    apt install python3.11-venv
    
    
  3. إنشاء البيئة الافتراضية (venv):

    python -m venv raccoon_venv
    source raccoon_venv/bin/activate
    
    
  4. تثبيت المكتبات المطلوبة:

    pip install -r requirements.txt
    

الاستخدام

  1. تشغيل السكربت الرئيسي:

    python app.py
    
    
  2. اختيار نظام التشغيل لمحاكاة التصيد:

    بعد تشغيل السكربت، ستظهر لك قائمة لاختيار نظام التشغيل. أدخل الرقم المقابل لنظام التشغيل الذي تريد محاكاته.

  3. الوصول إلى صفحة التصيد:

    إذا كنت على نفس الشبكة المحلية (LAN)، افتح متصفح الويب واذهب إلى http://127.0.0.1:5000.

    إذا كنت تريد جعل صفحة التصيد قابلة للوصول عبر الإنترنت، استخدم ngrok.

استخدام ngrok

  1. تحميل وتثبيت ngrok

قم بتحميل ngrok من ngrok.com واتبع تعليمات التثبيت لنظام التشغيل الخاص بك.

  1. كشف الخادم المحلي الخاص بك على الإنترنت:

  2. الحصول على الرابط العام:

بعد تشغيل الأمر أعلاه، سيوفر لك ngrok رابطًا عامًا. شارك هذا الرابط مع الأشخاص الذين تختبرهم للوصول إلى صفحة التصيد عبر الإنترنت.

كيفية تثبيت Ngrok على Linux؟

  1. تثبيت ngrok عبر Apt باستخدام الأمر التالي:

    curl -s https://ngrok-agent.s3.amazonaws.com/ngrok.asc \
       | sudo tee /etc/apt/trusted.gpg.d/ngrok.asc >/dev/null \
       && echo "deb https://ngrok-agent.s3.amazonaws.com buster main" \
       | sudo tee /etc/apt/sources.list.d/ngrok.list \
       && sudo apt update \
       && sudo apt install ngrok
    
    
  2. قم بتشغيل الأمر التالي لإضافة رمز المصادقة الخاص بك إلى ملف ngrok.yml الافتراضي

       ngrok config add-authtoken xxxxxxxxx--your-token-xxxxxxxxxxxxxx
    

نشر تطبيقك عبر الإنترنت

  1. ضع تطبيقك على الإنترنت باستخدام نطاق مؤقت Forwarding إلى خدمة المنبع الخاصة بك. على سبيل المثال، إذا كان يستمع على المنفذ http://localhost:8080، قم بتشغيل:

    ngrok http http://localhost:5000
    

مثال

  1. تشغيل السكربت الرئيسي:

    python app.py


  2. اختيار Windows 11 من القائمة:

    اختر نظام التشغيل للتصيد:
    1. Windows 10
    2. Windows 11
    3. Windows XP
    4. Windows Server
    5. Ubuntu
    6. Ubuntu Server
    7. macOS
    أدخل رقم اختيارك: 2
    
    
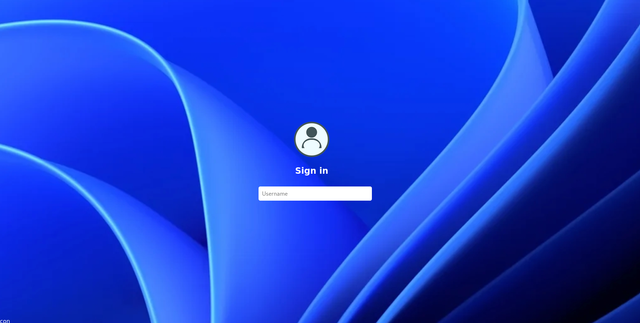
  3. الوصول إلى صفحة التصيد:

افتح متصفحك واذهب إلى http://127.0.0.1:5000 أو الرابط العام من ngrok.

إخلاء مسؤولية

هذه الأداة مخصصة للأغراض التعليمية فقط. المؤلف غير مسؤول عن أي سوء استخدام لهذه الأداة. احصل دائمًا على إذن صريح من مالك النظام قبل إجراء أي اختبارات تصيد.

الترخيص

هذا المشروع مرخص بموجب رخصة MIT. راجع ملف LICENSE للحصول على التفاصيل.

لقطات شاشة
Captura-de-pantalla-2024-05-23-111751

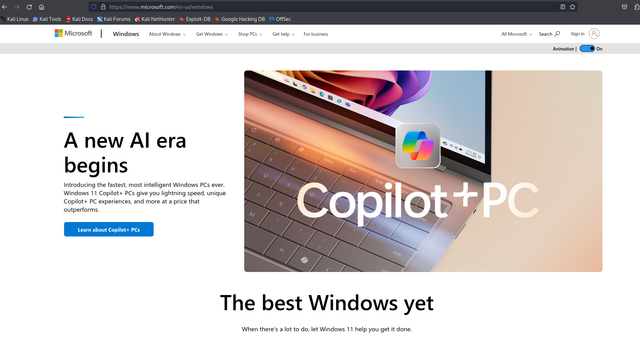
Captura-de-pantalla-2024-05-23-111817

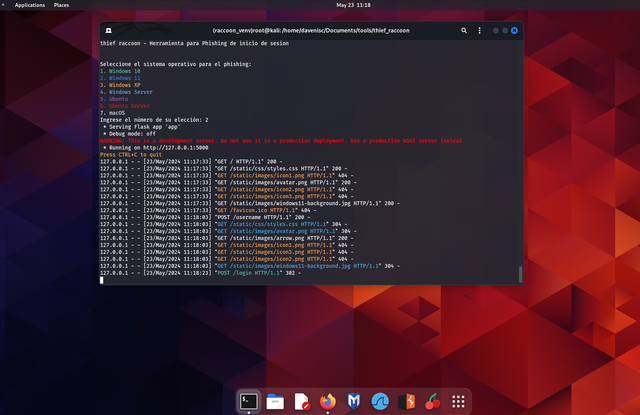
Captura-de-pantalla-2024-05-23-111841

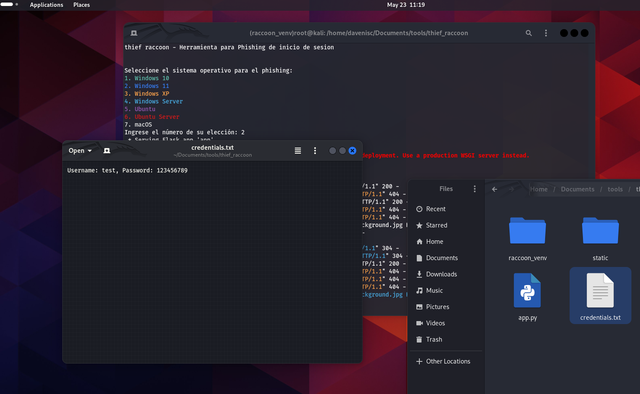
Captura-de-pantalla-2024-05-23-111900

Captura-de-pantalla-2024-05-23-111937

الإعتمادات

المطور: @davenisc الموقع: https://davenisc.com

دعم

إذا وجدت هذا المشروع مفيدًا، يمكنك دعمي عبر Buy Me a Coffee.

Buy Me a Coffee

تابعني

تابعني على ملفاتي الشخصية على وسائل التواصل الاجتماعي:

Twitter Instagram LinkedIn

التبرع بعملة USDT

إذا كنت ترغب في دعم هذا المشروع من خلال التبرع بـ USDT (شبكة BEP-20)، يمكنك إرساله إلى عنوان محفظة Binance التالي:

0x15283841da6b5099d991fd64fdcb302478f4cc5a

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →