Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Recon — Recon هي أداة سكريبت لإجراء استطلاع كامل على هدف باستخدام الأدوات الرئيسية للبحث عن الثغرات. تم إنشاؤها استنادًا إلى منهجيات @ofjaaah و @Jhaddix | Kitploit
أدوات/GitHubGitHub/dirsoooo/recon
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعماسحات الثغرات الأمنيةمسح المنافذجمع المعلوماتأمن الويباختبار الاختراقتعداد النطاقات الفرعيةتحليل DNS
GitHubdirsoooo/recon

Recon

Recon هي أداة سكريبت لإجراء استطلاع كامل على هدف باستخدام الأدوات الرئيسية للبحث عن الثغرات. تم إنشاؤها استنادًا إلى منهجيات @ofjaaah و @Jhaddix

22259150منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع

Recon
👑 Recon 👑

يمكن أن تكون مرحلة التعرف على الهدف في كل من Bug Bounties واختبار الاختراق مستهلكة للوقت جدًا. ولهذا، قررت إنشاء سكريبت التعرف الخاص بي مع جميع الأدوات التي أستخدمها أكثر في هذه المرحلة. يعتمد بناء هذا الإطار على منهجيات @ofjaaah و @Jhaddix. هؤلاء الأشخاص هم أكبر مصدر إلهام لي لبدء مسيرتي في أمن المعلومات، وأنصحك بالاطلاع على محتواهم، ستتعلم الكثير!
الاستخدام 💡

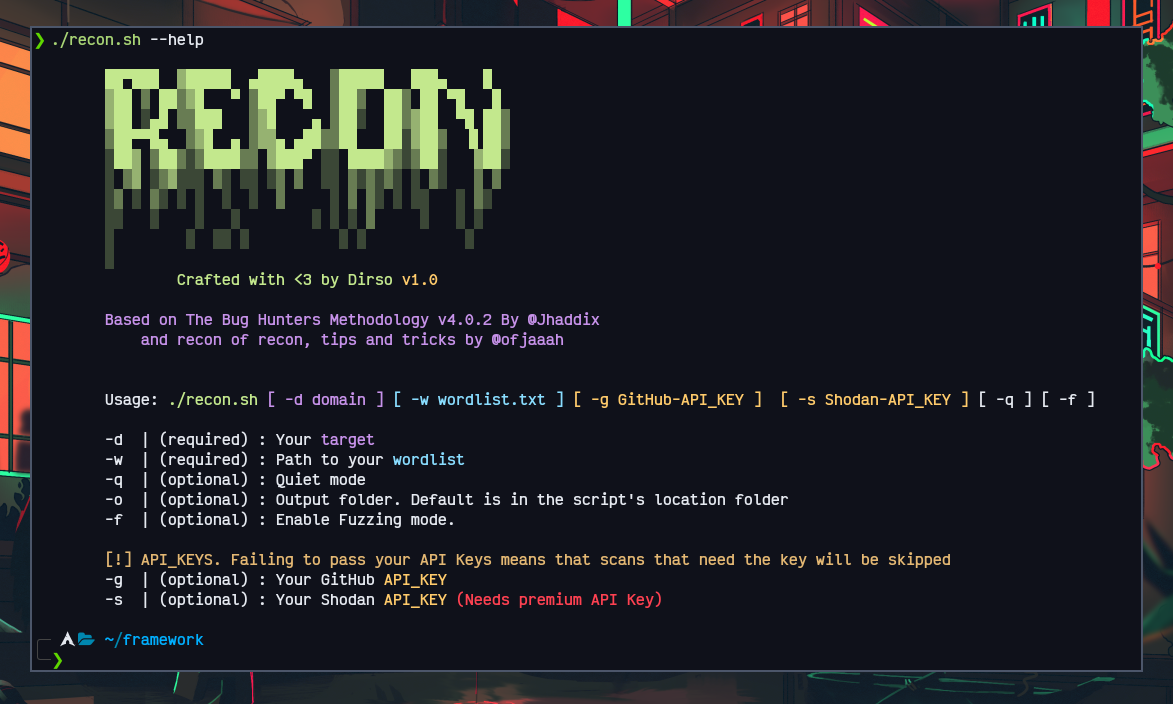
قائمة المساعدة

الاستخدام الأساسي

❯ ./recon.sh -d domain.com -w /path/to/your/wordlist.txt

الوضع الصامت

❯ ./recon.sh -d domain.com -w /path/to/your/wordlist.txt -q

الاستخدام الموصى به

❯ ./recon.sh -d domain.com -w /path/to/your/wordlist.txt -g [github_api_key] -s [shodan_api_key] -f
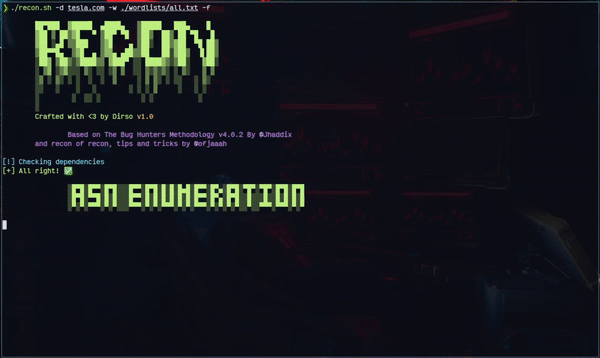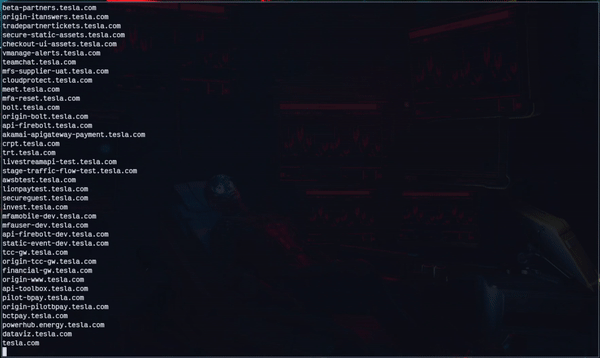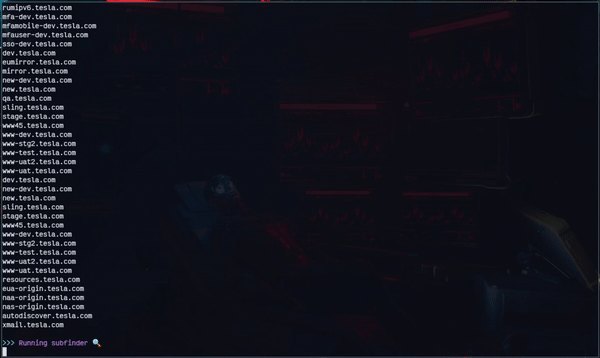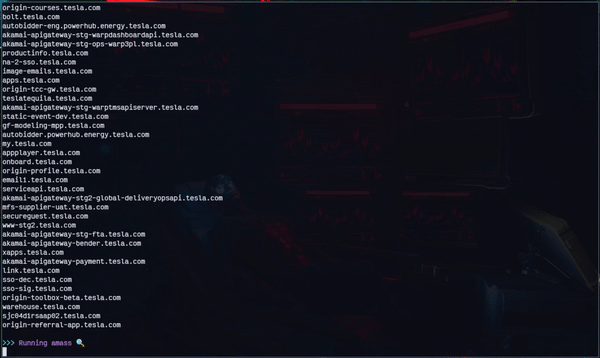
الاستخدام

قائمة المساعدة 🔎

الخيارالقيمة
-h, --helpاطلع على قائمة المساعدة الكاملة
-ddomain.com
-wالمسار إلى قائمة كلماتك. بعض قوائم الكلمات أضفتها افتراضيًا في ./wordlists
-fوضع الفزينج (Fuzzing). عند تمرير هذه الوسيطة، ستتم إضافة خطوة الفزينج لتأكيد الثغرات المحتملة. سيبقى فزينج الدليل (Directory Fuzzing) مفعلًا بغض النظر عن تمرير الوسيطة أم لا. أنصح بعدم استخدامه إذا كنت تريد إجراء عملية تعرف أسرع.
-gمفتاح API لجيت هاب. يُستخدم هذا المعامل عند البحث عن النطاقات الفرعية
-sمفتاح API لشودان. يُستخدم هذا المعامل لأتمتة البحث عن النطاقات المرتبطة بهدفك (يتطلب مفتاح API مميز). إذا لم يكن لديك، يمكنك إجراء عمليات البحث يدويًا وسيتم حفظ الدروكس (dorks) في مجلد الإخراج.
-oمجلد الإخراج الخاص بك. إذا لم تحدد المعامل، سيتم حفظ نتائج السكريبت في مجلد يحمل اسم هدفك داخل مسار السكريبت
-qالوضع الصامت. لن تظهر اللافتات وتفاصيل تنفيذ السكريبت في الطرفية، ولكن كل ما يتم تنفيذه في الوضع العادي يتم تنفيذه أيضًا. ستتمكن من رؤية جميع النتائج بالتفصيل في مجلد الإخراج الخاص بك.

الميزات ✅

تعداد ASN

  • metabigor

تعداد النطاقات الفرعية

  • Assetfinder
  • Subfinder
  • Amass
  • Findomain
  • Sublist3r
  • Knock
  • SubDomainizer
  • GitHub Sudomains
  • RapidDNS
  • Riddler
  • SecurityTrails

النطاقات النشطة

  • httprobe
  • httpx

كشف WAF

  • wafw00f

تنظيم النطاقات

  • تعبيرات منتظمة

استيلاء على النطاق الفرعي (Subdomain Takeover)

  • Subjack

استعلام DNS

اكتشاف عناوين IP

  • dnsx

تعداد DNS ونقل المنطقة

  • dnsrecon
  • dnsenum

تحليل الفافيكون (Favicon)

  • favfreak
  • Shodan

فزينج الدليل (Directory Fuzzing)

  • ffuf

اختراق جوجل (Google Hacking)

  • بعض الدروكس (Dorks) التي أعتقد أنها مهمة
  • CredStuff-Auxiliary
  • Googler

دروكس جيت هاب (GitHub Dorks)

  • Jhaddix Dorks

حشو الاعتماديات (Credential Stuffing)

  • CredStuff-Auxiliary

لقطات شاشة

  • EyeWitness

فحص المنافذ (Port Scan)

  • Masscan
  • Nmap
  • Naabu

اكتشاف الروابط (Link Discovery)

تعداد نقاط النهاية وإيجاد ملفات JS

  • Hakrawler
  • Waybackurls
  • Gospider
  • ParamSpider

الثغرات

  • Nuclei ➔ استخدمت جميع القوالب الافتراضية

تجاوز منع 403

  • Bypass-403

XSS

  • XSStrike
  • Gxss

LFI

  • سطور أوامر (Oneliners)
    • gf
    • ffuf

RCE

  • دالة GrepVuln الخاصة بي

إعادة التوجيه المفتوحة (Open Redirect)

  • دالة GrepVuln الخاصة بي

SQLi

  • سطور أوامر (Oneliners)
    • gf
    • sqlmap

التثبيت

لقد قمت بإنشاء سكريبت يقوم بأتمتة تثبيت جميع الأدوات. حاولت جعله متوافقًا مع الأنظمة الأكثر استخدامًا في اختبار الاختراق و Bug Bounty.

git clone https://github.com/dirsoooo/Recon.git
cd Recon/
chmod +x recon.sh
chmod +x installation.sh
./installation.sh

يرجى عدم إزالة أي من الملفات داخل المجلد، جميعها مهمة!
تم اختبار سكريبت التثبيت على:

  • Kali Linux
  • Arch Linux
  • BlackArch Linux
  • Ubuntu
  • Parrot Security

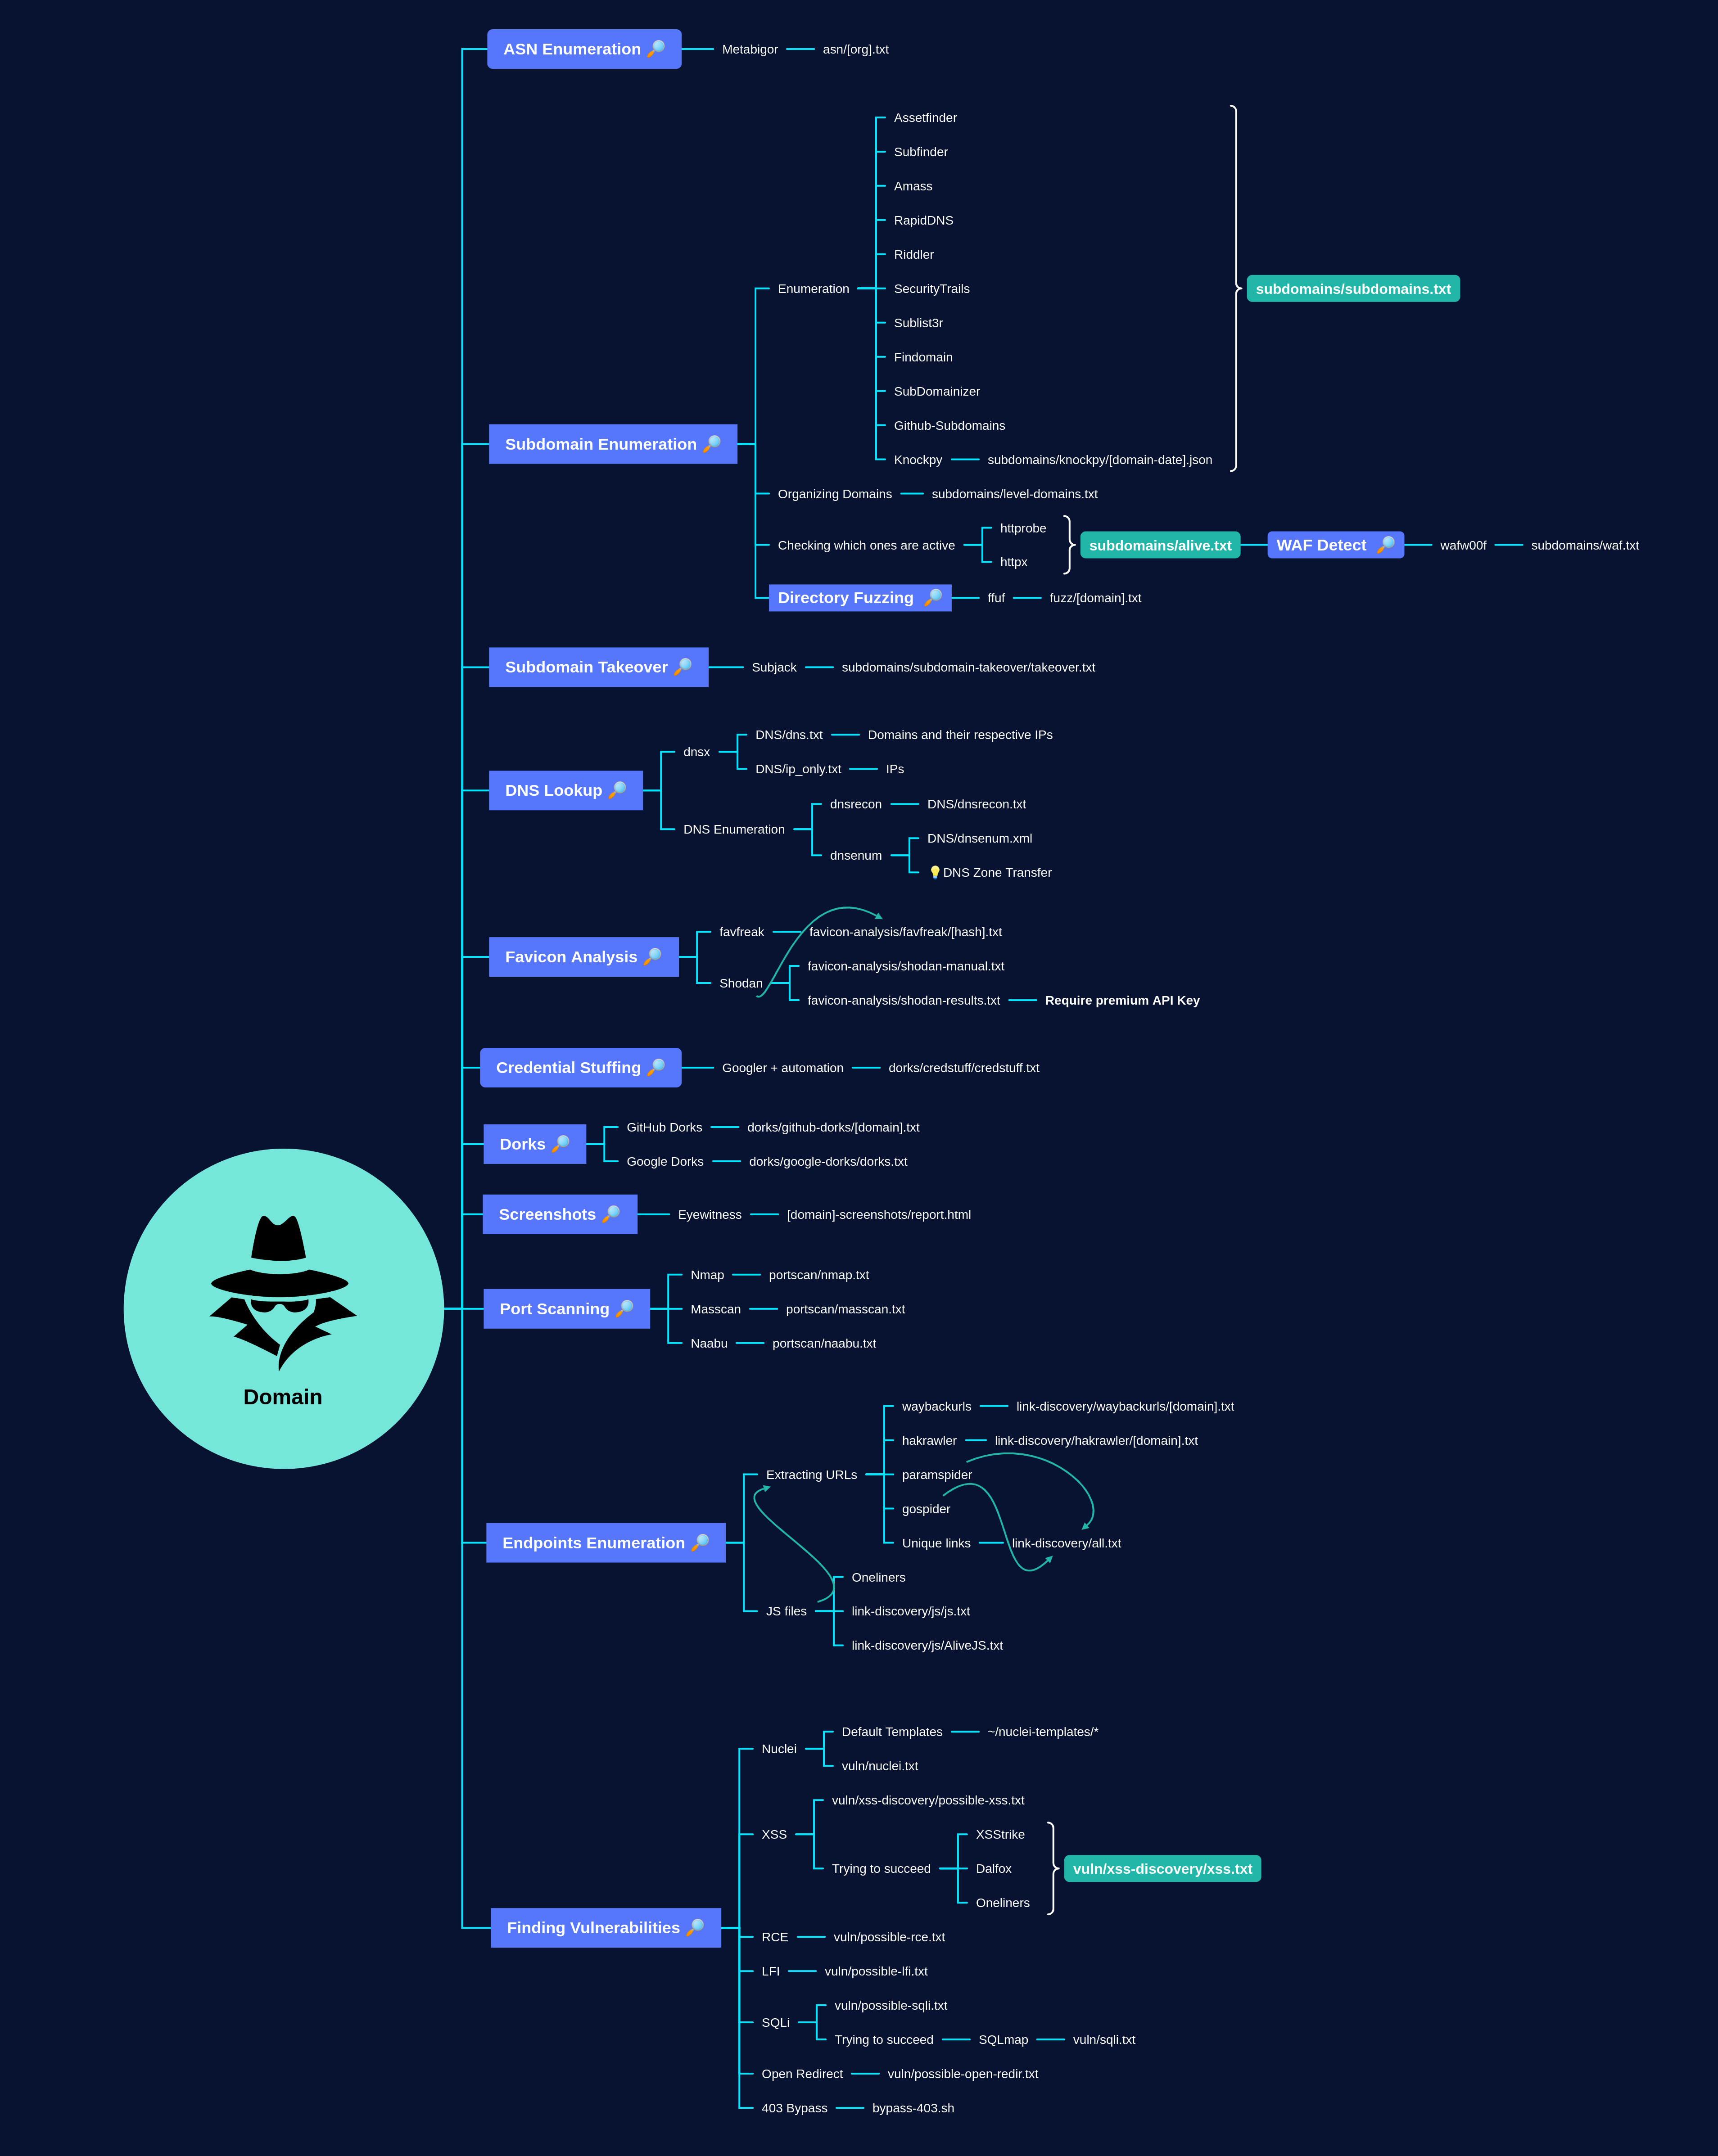
خريطة ذهنية للمشروع

خريطة ذهنية

الترخيص

تمت برمجة Recon بالكامل بـ ❤ من قبل @Dirsoooo وهو مُصدر تحت ترخيص MIT.

اشتر لي قهوة ☕

إذا أعجبك عملي وتريد دعمي بطريقة ما، اشتر لي قهوة 😁
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    327
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →