
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 w01fh4cker/cve-2023-46747-rce
استغلال لثغرة CVE-2023-46747، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في F5 BIG-IP، تتيح إنشاء مستخدمين غير مصرح لهم وتنفيذ أوامر.
 brutelogic/unkover
أداة اختبار تجاوز الوصول Bash 403/401 تقوم بفحص عنوان URL باستخدام انتحال الهيدر، والتلاعب بالطريقة، وتطبيع المسار، وتقنيات الترميز، وتعيد curl PoC…
 euphrat1ca/cve-2020-0618
RCE في SQL Server Reporting Services(CVE-2020-0618)
 h4x0r-dz/cve-2024-23897
استغلال Python لـ Jenkins CVE-2024-23897: قراءة ملفات تعسفية عبر تحليل args4j في CLI، مما يتيح تنفيذ التعليمات البرمجية عن بُعد. يفحص المضيفين…
 exodusintel/chromium-941743
إكسبلويت Chrome v8 1Day بواسطة István Kurucsai
 ynsmroztas/keysniper
**CVE-2026-18963** — استيلاء غير مصادق عليه على حساب Keycloak عبر تدفق إعادة تعيين بيانات الاعتماد.
 s0md3v/shiva
استغلال DoS محسّن لمواقع wordpress (CVE-2018-6389)
 hacksysteam/cve-2022-28672
استغلال تنفيذ التعليمات البرمجية عن بُعد في Foxit PDF Reader
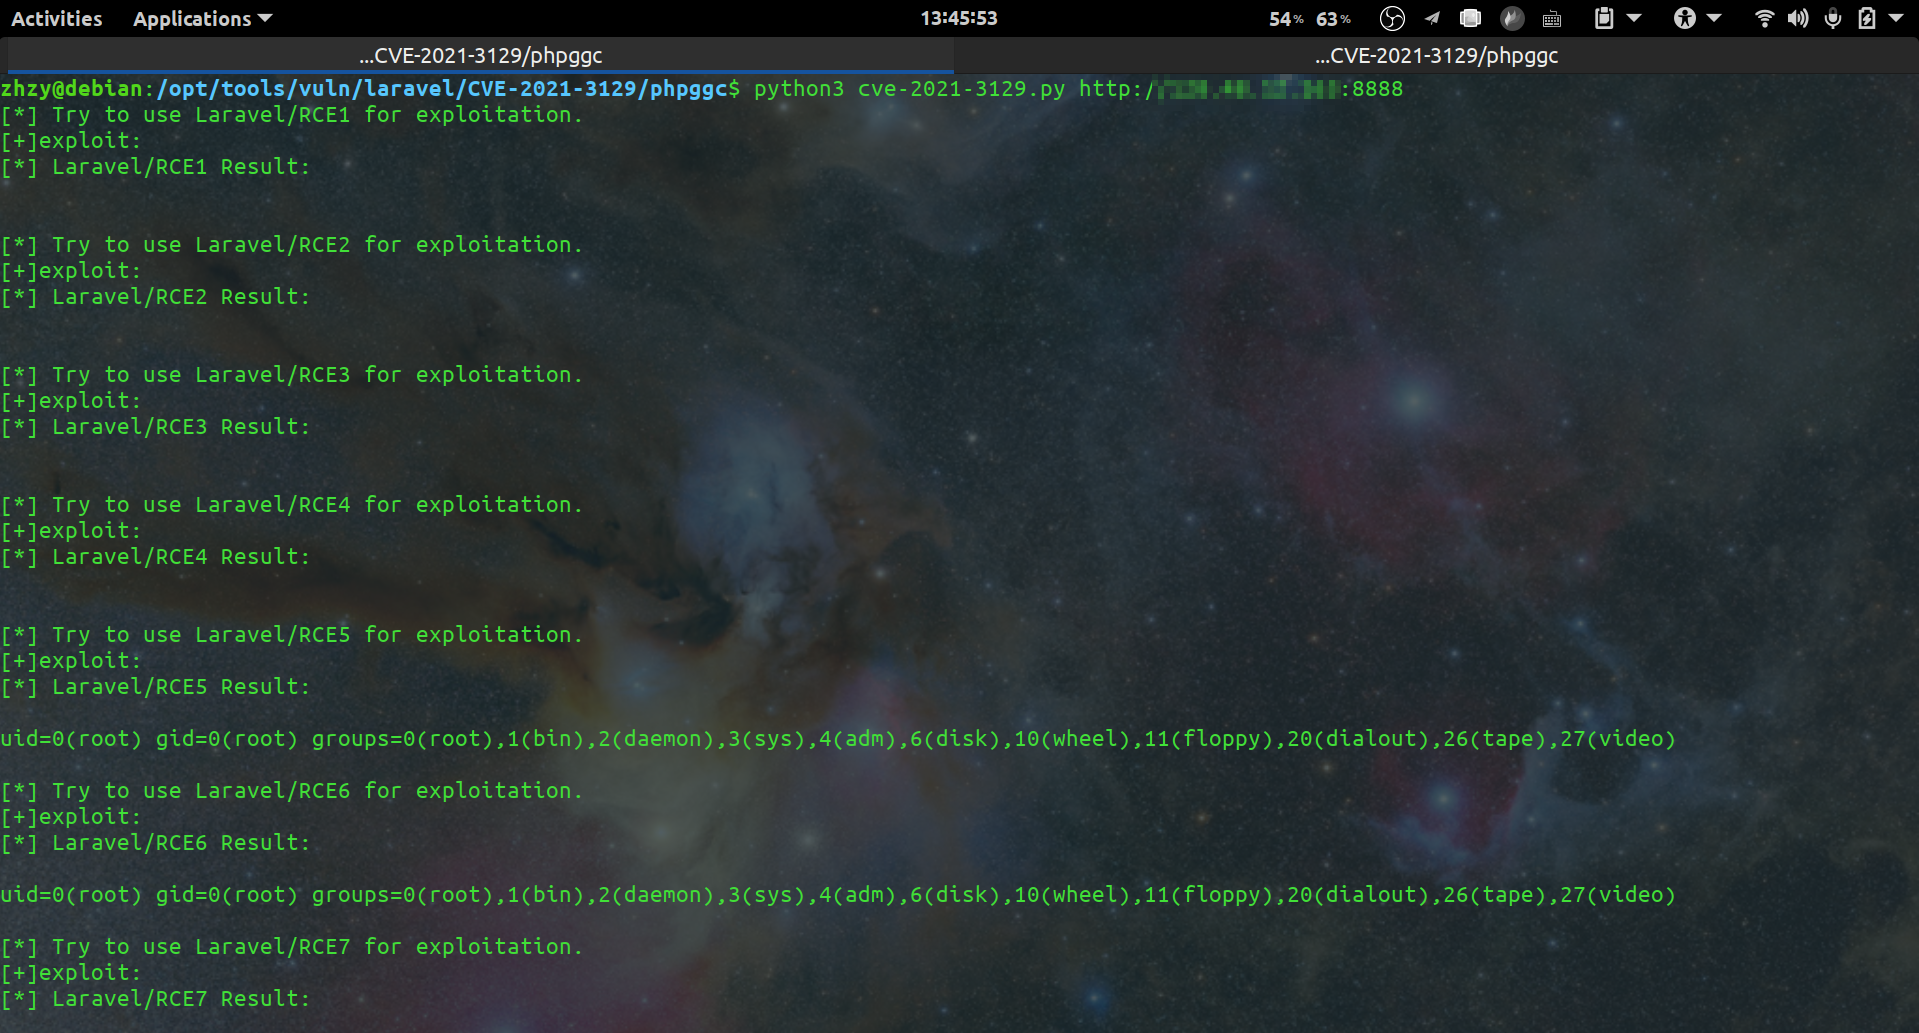 zhzyker/cve-2021-3129
وضع التصحيح في Laravel <= v8.4.2: تنفيذ كود عن بُعد (CVE-2021-3129)
 synacktiv/livepyre
أداة مصممة لاستغلال CVE-2025-54068 وتنفيذ الأوامر عن بُعد إذا كان APP_KEY لمشروع Livewire معروفًا.
 zapstiko/bug-bounty
إليك بعض موارد برامج مكافآت الثغرات من تويتر
 rafabd1/cve-2026-75604-poc
إثبات مفهوم لاستغلال CVE-2026-75604، وهو تنفيذ كود عن بُعد غير مصادق عليه في تطبيقات Next.js المستضافة على Windows، مع تنفيذ أوامر قائم على الاستدعاء…
 nicholasaleks/crackql
أداة اختبار اختراق GraphQL تستغل حدود معدل ضعيفة وتحليل التكلفة لفرض كلمات المرور بالقوة، وتجاوز المصادقة الثنائية، وتعداد المستخدمين، وتشويش…
 daxakahackerman/xss-catcher
إطار عمل لاكتشاف Blind XSS والتقاط بيانات XSS
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 bhavsec/autopentest-ai
خادم MCP لـ Agentic Pentesting الذي يكتشف ويستغل ويبلغ عن ثغرات تطبيقات الويب.
 moopinger/smugglefuzz
ماسح سريع لتهريب خفض إصدار HTTP مكتوب بلغة Go.








