
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 chipik/sap_recon
PoC لـ CVE-2020-6287 وCVE-2020-6286 (ثغرة SAP RECON)
 horizon3ai/cve-2022-39952
إثبات مفهوم (PoC) لاستغلال ثغرة CVE-2022-39952 يستهدف Fortinet FortiNAC. يستغل نقطة النهاية keyUpload.jsp لكتابة ملفات عشوائية بهدف نشر حمولات صدفة…
 a-d-team/sharpmemshell
حِزَم webshell داخل الذاكرة (memshell) لـ .NET مُنفَّذة عبر HttpListener وVirtualPath، متوافقة مع إطار عمل ما بعد الاستغلال Godzilla 4.01.
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
استغلال WebKit باستخدام CVE-2018-4441 للحصول على RCE على PS4 6.20.
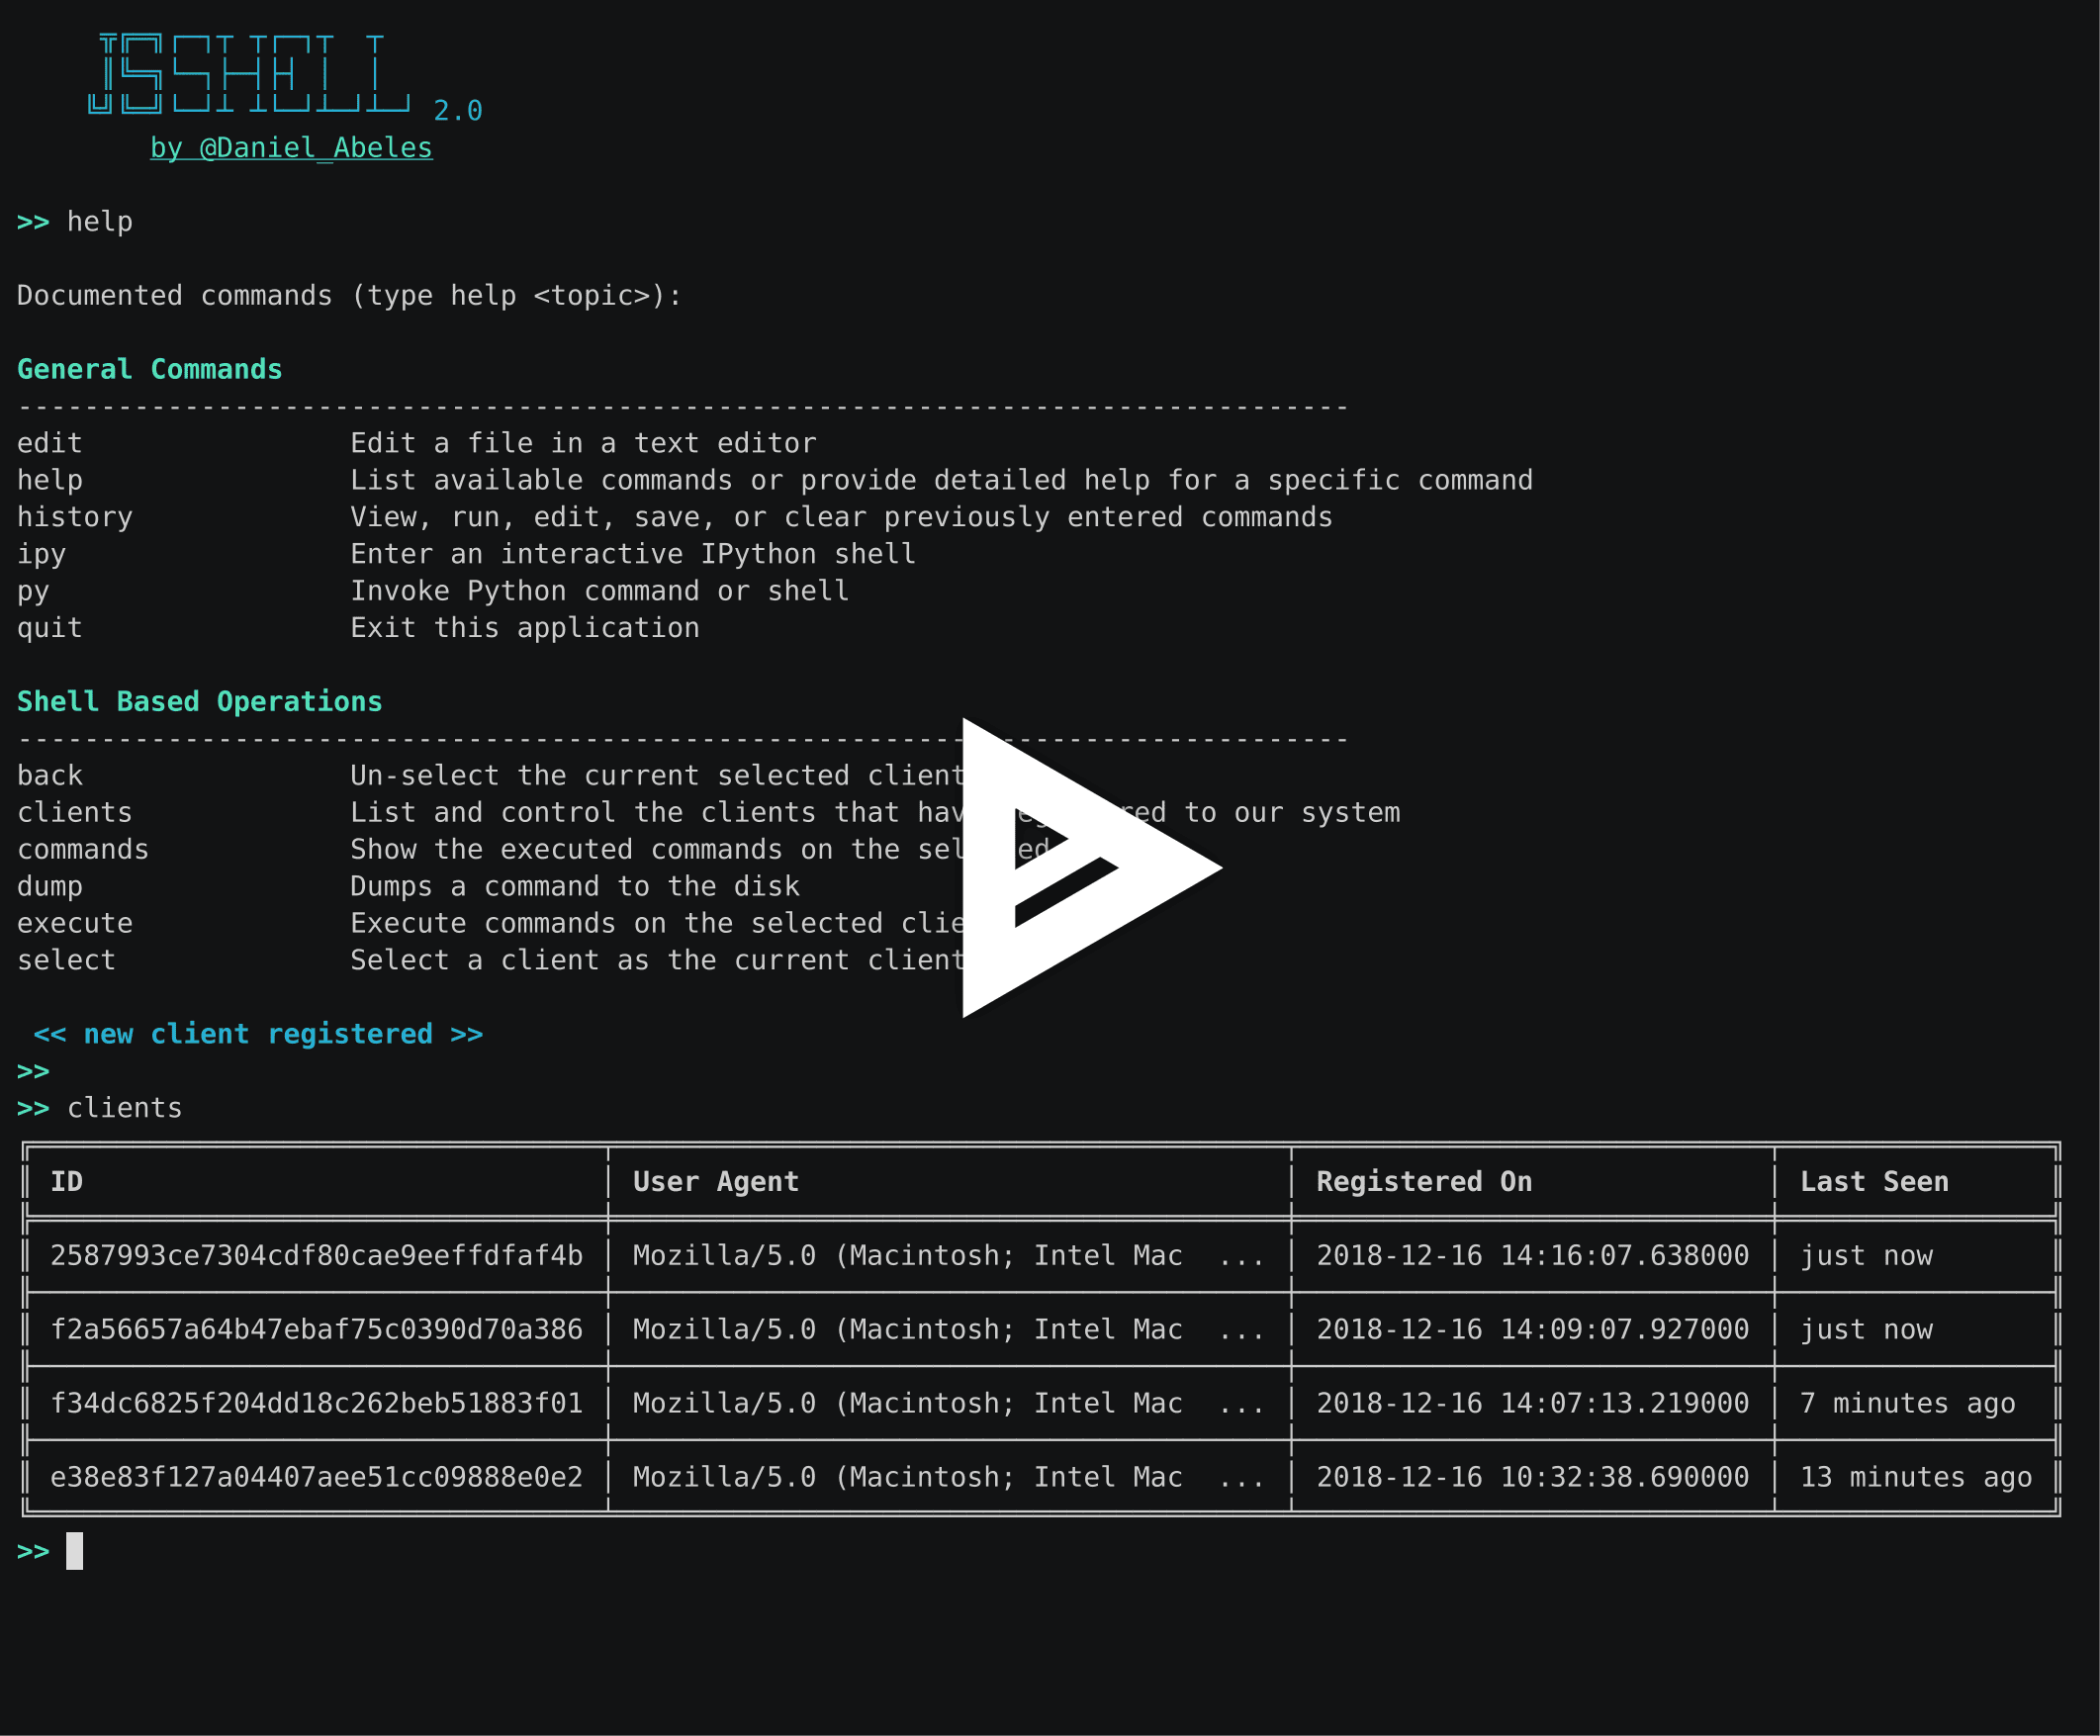 den1al/jsshell
شل ويب جافاسكريبت تفاعلي متعدد المستخدمين
 cujanovic/crlf-injection-payloads
مجموعة من حمولات حقن CRLF التي جُمعت من تقارير برامج المكافآت، تُستخدم كمرجع لاختبار ثغرات تقسيم رؤوس HTTP والاستجابات.
 lyrebirds/sagemcom-fast-3890-exploit
إكسبلويت لمودم الكابل Sagemcom F@ST 3890 يقوم بتنفيذ ثغرة Cable Haunt لتحقيق تنفيذ كود عن بُعد عبر تجاوز سعة المخزن المؤقت القائم على WebSocket…
 synacktiv/php_filter_chains_oracle_exploit
أداة CLI لاستغلال المعاملات المعرّضة لثغرة PHP filter chain error based oracle.
 shinthink/blitzstrike
خادم MCP يجمع منهجية اختبار اختراق من ثلاث طبقات: استطلاع سطح الهجوم، والتحليل الساكن من المصدر إلى الحوض، والتحقق المباشر من النتائج مع سلاسل…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 إثبات المفهوم - التكوين الضعيف لوحدة mod_proxy على خادم Apache HTTP الإصدارات 2.4.0 - 2.4.55 يؤدي إلى ثغرة تهريب طلبات HTTP.
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — تنفيذ أوامر عن بُعد (RCE) مكتفٍ ذاتيًا دون مصادقة على PHP 8.5.11 القياسي (الكشف عن الذاكرة عبر PS(id)→cookie في النطاق…
 s1kr10s/apache-struts-v4
نص استغلال يستهدف 5 ثغرات تنفيذ أوامر عن بُعد في Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) مع توليد…
 hook-s3c/cve-2018-11776-python-poc
اختبار Python عملي وإثبات المفهوم لـ CVE-2018-11776، يتضمن مختبر Docker
 lotus6/confluencememshell
أداة استغلال ثغرات Confluence CVE 2021، 2022، 2023، تدعم تنفيذ الأوامر، وحقن Godzilla و Behinder في الذاكرة
 hackmanit/tinja
TInjA هي أداة سطر أوامر (CLI) لاختبار صفحات الويب بحثًا عن ثغرات حقن القوالب، وتدعم 44 من محركات القوالب الأكثر صلة لثماني لغات برمجة مختلفة.
 sherlocksecurity/vmware-cve-2022-22954
إثبات المفهوم لـ VMWARE CVE-2022-22954
 maxpl0it/cve-2020-0674-exploit
هذا استغلال لثغرة CVE-2020-0674 يعمل على إصدار x64 من Internet Explorer 8 و9 و10 و11 على نظام Windows 7.
 horizon3ai/cve-2021-38647
إثبات مفهوم لاستغلال CVE-2021-38647 (OMIGOD)، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في وكيل OMI الذي يُنشر عادةً على خوادم Azure Linux.








